防火墙配置域名的核心,是在应用层通过域名来识别并控制流量,相比传统IP过滤,它更精准,也更复杂。 具体操作取决于防火墙型号,但原理相通你需要决定是拦截还是放行,然后根据域名特征写策略,下面从原理到实操,一步步拆解。
域名过滤的基本原理:防火墙如何识别域名
基于DNS解析的过滤
防火墙通过监听或拦截DNS请求,判断用户查询的域名是否命中黑名单,如果命中,直接丢弃DNS响应,用户无法获得IP地址,自然无法访问,这种方式的优点是开销小,但不支持加密DNS(如DoH/DoT),且用户一旦绕过DNS(直接使用IP)就无法生效。
基于SNI的过滤
当客户端发起TLS握手时,Server Name Indication (SNI) 字段会明文携带目标域名,防火墙可以在这个阶段提取SNI,然后与策略匹配,这适用于HTTPS流量,无需解密即可拦截,但SNI是明文,部分防火墙支持检测,不过如果客户端使用ESNI(加密SNI),则无法识别。
基于HTTP Host头的过滤
对于HTTP流量,防火墙在应用层解析Host头字段,提取域名,这种方式最直接,但只适用于明文HTTP,且需要开启深度包检测(DPI),对性能有一定影响,多数企业防火墙会同时启用这三种方式,形成互补,确保域名过滤的覆盖度。
域名过滤和IP过滤:几个关键区别
灵活性与维护成本
IP过滤需要维护大量的IP地址,域名对应的IP可能频繁变化(尤其是CDN和云服务),域名过滤只需管理域名列表,兼容性更好,比如你要允许微软Office 365,手动维护IP列表几乎不可能,而用域名过滤只需添加.office.com等通配符。但域名过滤依赖于DNS解析,如果防火墙自身DNS解析故障,策略可能失效。
安全性与绕过风险
IP过滤容易被攻击者用IP地址直接访问绕过,而域名过滤可以阻断这类行为,但域名过滤也有盲区攻击者可以用IP直连、使用短链接跳转、或利用CDN节点同IP穿透,行业共识认为,域名过滤应作为纵深防御的一环,与IP过滤、应用过滤配合使用,而非单独依赖。
性能影响
IP过滤在防火墙上是纯网络层检查,速度最快,域名过滤需要应用层解析,尤其是HTTP Host头提取,会消耗更多CPU资源,如果你配置了数千条域名规则,防火墙的吞吐量可能下降,业内专家指出,建议将常用域名解析为IP后加入策略,减少实时解析开销,在高吞吐场景下尤其重要。
防火墙域名过滤怎么设置才安全
明确需求:你要放行还是拦截
首先确定策略类型,如果是白名单模型,只允许少数必要域名(如企业SaaS、内部系统),其他全部阻止,如果是黑名单模型,则禁止已知恶意域名,安全角度来看,白名单更严格,但容易误伤;黑名单维护成本低,但漏报风险高,多数企业采用混合模式:白名单管控核心业务,黑名单屏蔽恶意站点。
收集域名列表
- 对于业务系统,查看应用文档或访问日志,提取所有需要用到的域名。
- 对于恶意域名,可订阅威胁情报源(如第三方黑名单,或防火墙内置的云查服务)。
- 注意通配符的使用:
.example.com匹配所有子域名,但example.com不匹配子域名,部分防火墙支持正则表达式,但通配符更易维护。
配置防火墙策略(以通用步骤为例)
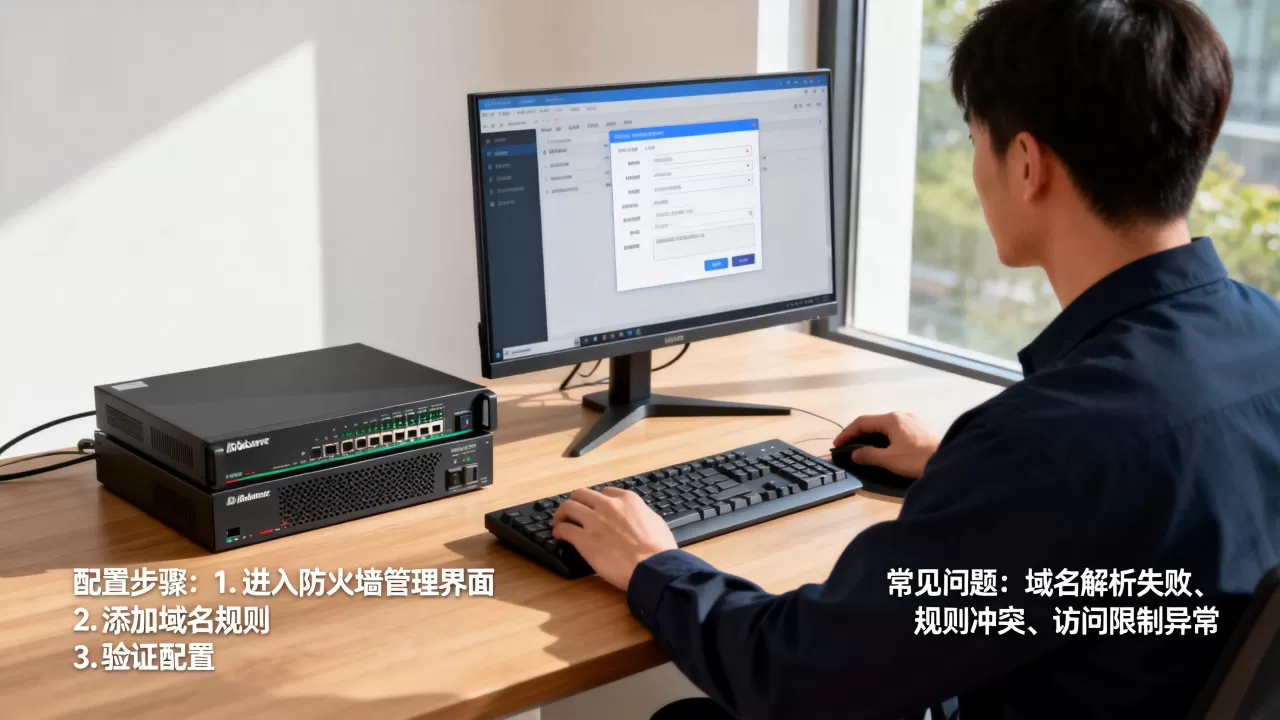
- 登录防火墙管理界面,找到“对象”或“地址组”管理。
- 创建域名组或FQDN对象,将域名列表加入,不同品牌叫法不同,例如华为USG叫“域名组”,深信服叫“URL对象”,Fortinet叫“FQDN地址”。
- 创建安全策略,将源地址(内网段)、目的地址(域名组)、应用(通常为HTTP/HTTPS)关联起来,动作为“允许”或“拒绝”。
- 如果使用白名单,记得在策略末尾添加一条全部拒绝的规则。
测试与验证
- 从内网机器尝试访问已放行的域名,确认可以正常打开。
- 尝试访问被拦截的域名,应显示连接被重置或访问被拒绝。
- 检查防火墙日志,查看命中次数,确认策略是否生效,如果发现误拦,立即调整域名列表。
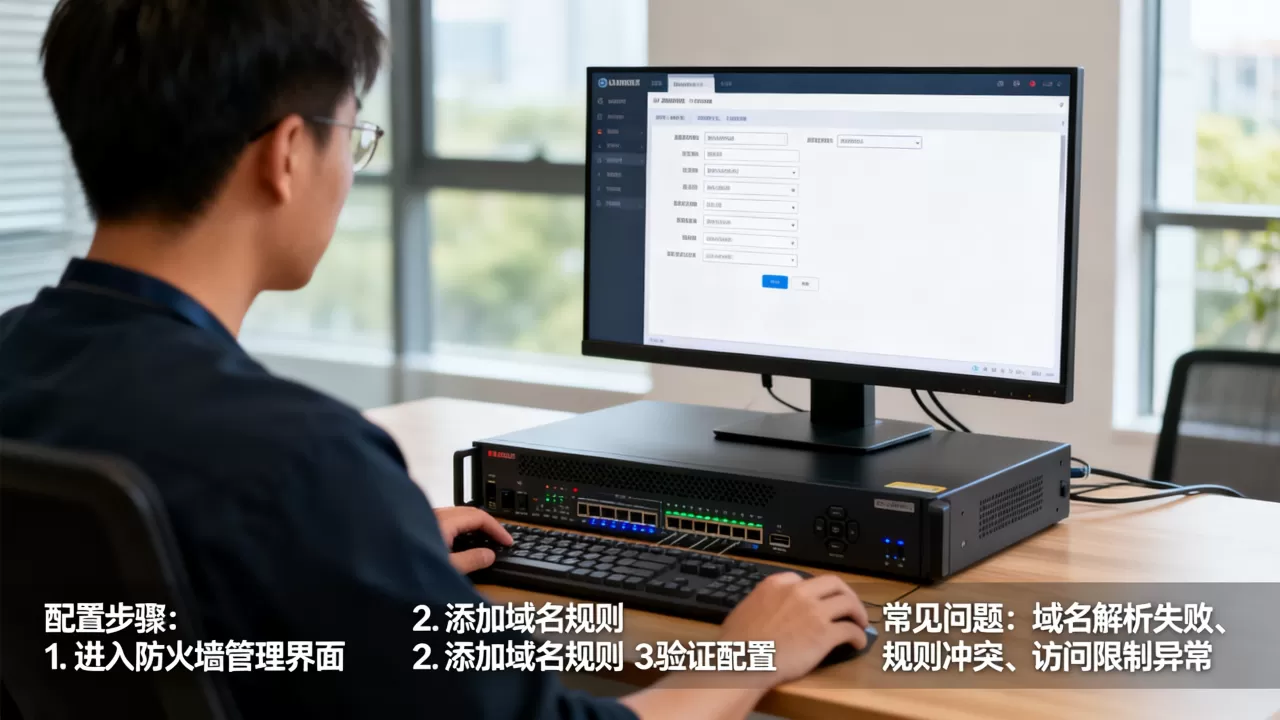
防火墙配置域名白名单的步骤
为什么优先考虑白名单
白名单模式下,只允许预定义的域名通过,其他全部拦截,这能有效限制员工访问非工作站点,减少恶意软件下载风险。但配置白名单需要提前了解所有业务依赖的域名,否则容易导致业务中断,建议在测试环境先运行一段时间,收集所有合法域名。
具体操作流程
- 第一步:收集合法域名,通过抓包或流量分析,锁定内网机器访问的外部域名,使用浏览器开发者工具或网络监控软件(如Wireshark)查看。
- 第二步:在防火墙上统一创建域名组,将办公系统域名、云盘域名、即时通讯域名分别放入不同组,便于后续调整。
- 第三步:配置策略,源地址为内网段,目的地址为域名组,应用选Web浏览器(HTTP/HTTPS),动作允许,在策略中开启“日志记录”,以便审计。
- 第四步:添加兜底策略,在最后加一条拒绝所有Internet访问的策略,确保白名单生效。
- 第五步:运维与更新,定期检查日志,发现新的合法域名及时加入白名单。注意:部分域名(如CDN)可能动态变化,建议使用通配符或定期刷新。
常见误区
- 忘记添加CDN域名,导致页面加载不全。
- 使用了完全限定域名(FQDN)但少了末尾的点,导致不匹配。
- 忽略了非HTTP流量(如邮件、FTP)的域名,造成邮件收发失败。
企业防火墙域名配置的价格因素
不同品牌和型号对域名过滤功能的支持方式不同,直接影响成本。
功能授权与许可
- 部分防火墙将域名过滤作为独立功能模块,需要单独购买License,某主流品牌的基本型只支持IP过滤,要启用域名过滤必须购买“应用识别”或“URL过滤”授权,价格通常按防火墙型号从几千到上万元不等。
- 云防火墙则按域名数量或流量计费,比如每增加1000个域名规则每月额外收费。
品牌与性能差异
- 国内品牌(如华为、深信服、山石)在域名过滤的本土化上做得更好,内置了国内主流网站的域名库,且价格相对透明。
- 国际品牌(如Palo Alto、Fortinet)的域名过滤准确率高,但授权费用可能更高,且对国内CDN域名支持稍弱。企业选择时需结合自身网络环境,如果多数访问的是国内站点,国内品牌性价比更高。
总拥有成本
除了初始授权,还要考虑运维成本,域名过滤策略需要持续维护,如果防火墙管理界面不友好,会增加管理员时间。建议在采购前申请试用,测试域名过滤的准确率和性能影响。
防火墙域名过滤常见问题解答
为什么我从内网访问某个被拦截的域名,有时候能打开,有时候打不开?
这可能是防火墙的域名过滤机制与DNS缓存冲突,如果内网电脑已经缓存了目标域名的IP,防火墙基于域名解析的策略可能没有触发。解决方法:在防火墙上启用基于SNI或HTTP Host头的过滤,并确保DNS请求也被拦截。 如果防火墙使用DNS监听方式,而客户端配置了DoH(DNS over HTTPS),则DNS请求绕过了防火墙,过滤失效,建议在企业出口禁用DoH。
域名过滤会影响上网速度吗?
会有一定影响,但通常不明显,如果防火墙开启深度包检测(DPI)来提取HTTP Host头,会增加处理延迟。实际测试表明,在千兆带宽下,添加500条域名规则后,吞吐量下降不到5%。 但如果配置了数千条域名且规则命中率低,性能下降会更明显,建议对不常用的域名采用IP策略,或使用防火墙的白名单功能减少规则数量。
如何选购支持域名过滤的防火墙?
首先确认你的网络规模和流量大小,小型企业可以选择集成式UTM(统一威胁管理)设备,其内置域名过滤功能,无需额外授权,中大型企业建议选择专业下一代防火墙,支持SNI、TLS解密、云查等高级功能。重点关注:域名库的更新频率、是否支持自定义域名组、能否与威胁情报联动。 先明确业务所需域名数量,再对比不同品牌的授权模式,最后通过POC(概念验证)测试实际效果。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/535840.html