在服务器上配置用户文件,核心在于根据业务需求合理分配权限、实现用户隔离并保障数据共享,这是系统安全与运维效率的基石。 我们从权限规划、系统差异、云端实践等维度展开,帮你快速掌握这一关键操作。参考2
服务器上配置用户文件权限的三大原则
权限配置是用户文件管理的第一步,也是容易出错的地方,业内专家指出,相当一部分服务器安全事件与权限配置不当直接相关,遵循以下三个原则可以有效降低风险。
- 最小权限原则:只给用户完成工作所需的最小权限,一个代码审查人员只需要项目目录的读取权限,而非写入或删除权限,在Linux中,通过
chmod和chown精细控制,必要时使用ACL(访问控制列表)扩展。setfacl -m u:username:rx /data/project即可实现只读访问。 - 职责分离原则:管理员、运维人员、普通用户应有不同层级,避免使用root或Administrator日常操作,创建普通用户,并授予sudo权限时,限定可执行的命令范围,在
/etc/sudoers中配置user ALL=(ALL) /usr/bin/systemctl restart nginx,使其只能重启特定服务。 - 定期审计原则:每隔一段时间检查权限设置,移除不再需要的用户或权限,可以使用
find / -perm -4000 -o -perm -2000扫描SUID/SGID文件,找出特殊权限并确认是否必要,配合cron任务定期生成权限报告,确保变化在掌控中。
一个具体案例:某公司开发者被误加入wheel组,导致他意外执行了系统级操作,遵循最小权限后,只将其加入项目组,问题得以解决,这些原则在Windows服务器上同样适用,通过NTFS权限和本地安全策略实现。
服务器多用户文件隔离与共享的平衡策略
多用户环境下,既要防止用户越权访问他人文件,又要保证团队协作,核心思路是按组隔离,按需共享。
- 目录结构设计:按功能划分目录。
/home用于个人目录,/shared用于团队共享,/data用于应用数据,每个目录设置独立的权限。 - 用户组管理:创建与项目对应的用户组,将用户加入组。
groupadd project-a,然后usermod -aG project-a user1,设置共享目录时,chown :project-a /shared/project-a,并chmod 2770 /shared/project-a(SGID位确保新文件继承组)。 - 共享机制:Linux下使用NFS或Samba,Windows下使用共享文件夹,注意,网络共享需额外配置防火墙和认证,对于频繁读写的数据,可采用Samba并配置
force user和force group,避免权限混乱。
假设一个开发团队包含前端、后端、DBA,需要共享项目文件,但各自有私有目录,我们可以创建developers组,设置/shared/project为组共享,SGID位确保新文件继承组,这样组内成员可以互访,其他用户无法读,各自的目录保持700权限,实现个人空间隔离。
云服务器配置用户文件与本地服务器的差异
云服务器在配置用户文件时,有独特之处,但仍遵循相同原则。
- 初始用户管理:云服务器通常默认使用
root或Administrator,但建议立即创建普通用户并禁用root密码登录,改用密钥认证,使用ssh-copy-id将公钥部署到服务器,然后修改/etc/ssh/sshd_config中的PermitRootLogin no。 - 实例初始化:很多云厂商支持通过cloud-init脚本自动创建用户、设置SSH密钥,在创建实例时,配置以下内容:
#cloud-config
users:
  - name: demo
    groups: sudo
    shell: /bin/bash
    sudo: ['ALL=(ALL) NOPASSWD:ALL']
    ssh-authorized-keys:
      - ssh-rsa AAAAB3...
实例启动后,用户
demo即已创建,并拥有sudo权限,省去手动配置的麻烦。参考2
- 安全组与IAM:配置用户文件时,还需要考虑云平台的安全组策略(如限制SSH来源IP)和IAM角色,通过IAM角色赋予云服务器读取对象存储的权限,而不需要在服务器上存储密钥,降低了泄露风险。
- 数据持久化:云服务器本地盘可能随实例释放而丢失,因此重要用户文件应存储在云盘或NAS上,并做好备份,使用
mount命令挂载NAS,并设置开机自动挂载,确保用户文件持久化。
这些差异使得云服务器配置用户文件时需要多一层规划,但核心原则与本地服务器一致,国内云服务器厂商通常提供镜像市场,可以快速配置用户环境,但务必注意初始安全设置。
Windows与Linux服务器用户文件配置对比
不同操作系统在用户文件配置上有显著差异,了解这些差异有助于快速上手。
| 项目 | Windows Server | Linux Server |
|---|---|---|
| 用户管理工具 | 本地用户和组管理器、net user命令 |
useradd、usermod、passwd等命令 |
| 文件系统权限 | NTFS权限(继承、特殊权限) | POSIX权限(rwx)、ACL |
| 共享方式 | SMB共享(常用于文件服务器) | NFS、Samba |
| 命令行操作 | icacls、Set-Acl (PowerShell) |
chmod、chown、setfacl |
| 常见场景 | 企业域环境、共享文件夹 | 开发环境、Web服务器、容器 |
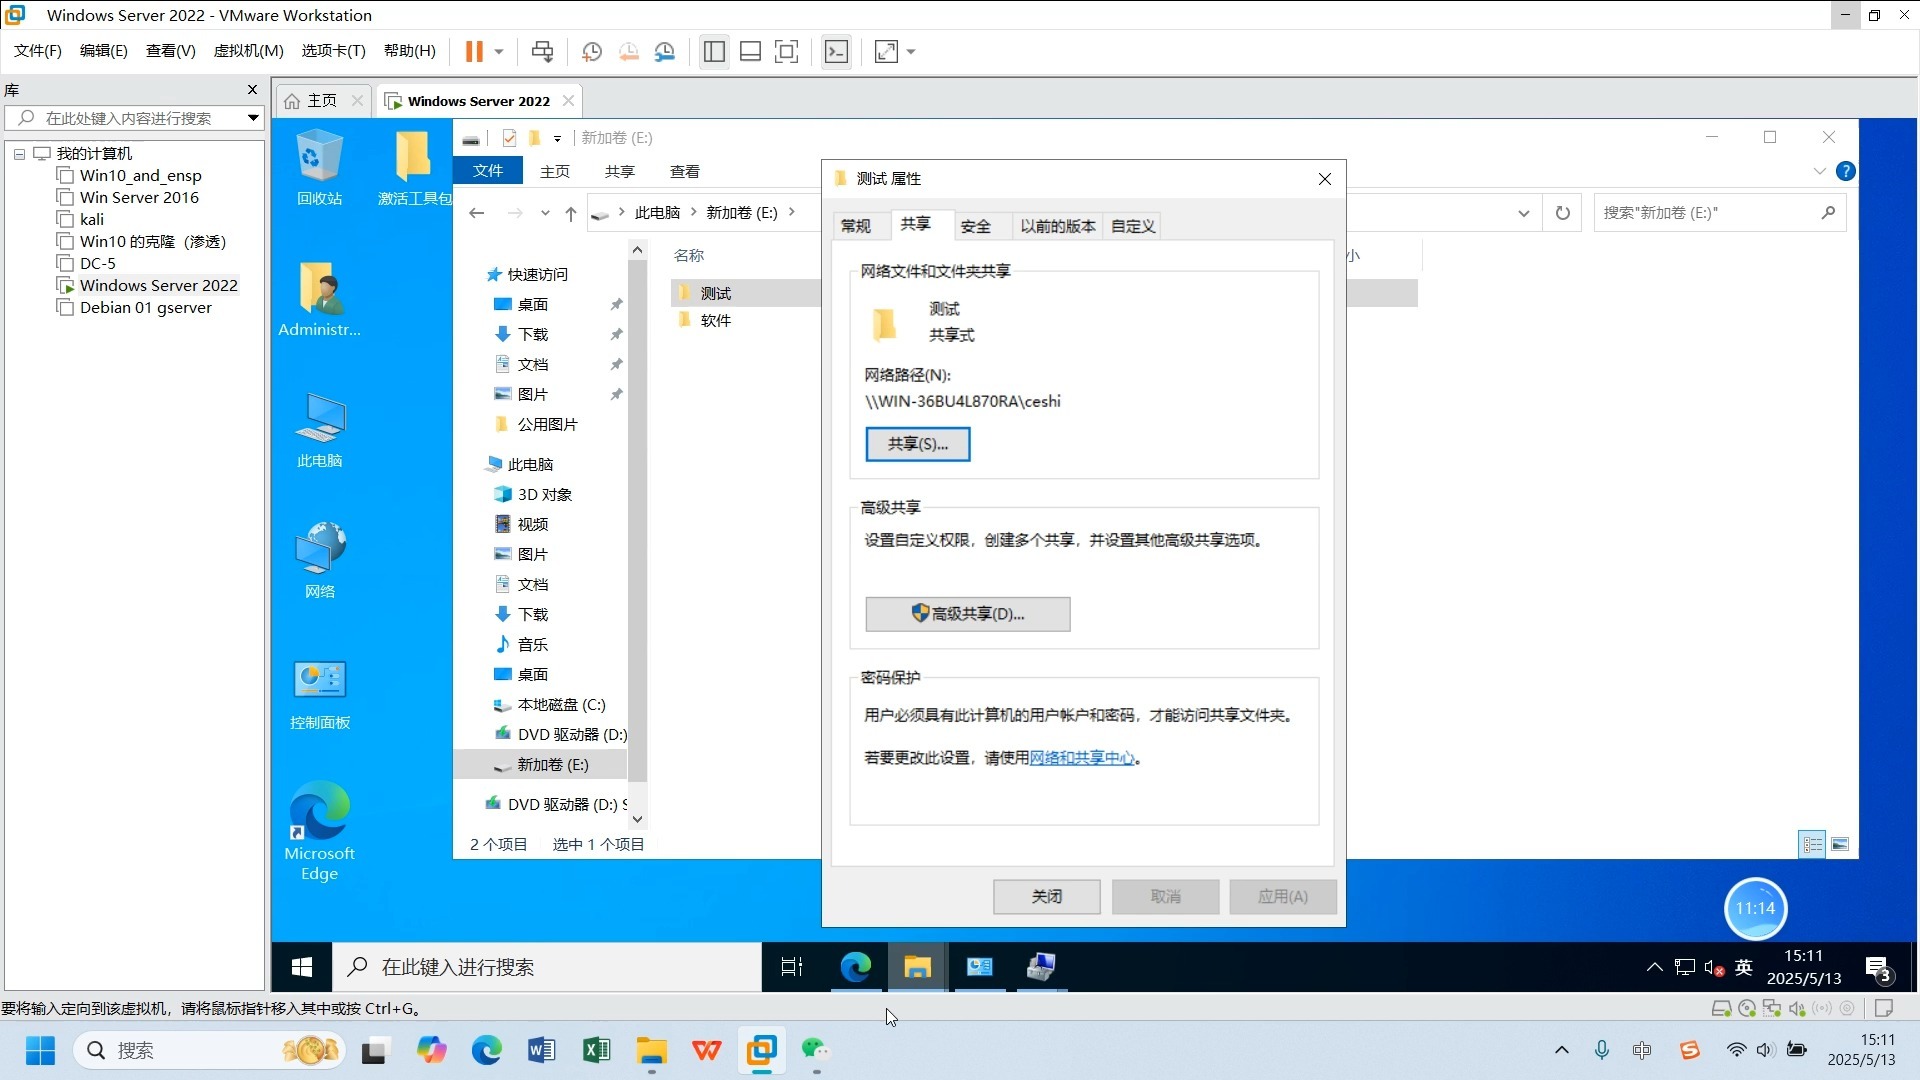
举一个具体例子:在Linux下配置用户文件共享,通常使用mkdir /shared && chown :group /shared && chmod 2770 /shared,然后通过NFS导出,而在Windows下,则通过右键文件夹属性->共享,设置共享权限,再结合NTFS权限实现精细控制,两者思路相通,但命令和工具不同,如果你接触过Windows域环境,可能更熟悉组策略的应用;而Linux用户则习惯通过脚本批量管理。
服务器上配置用户文件的常见问题解答
如何为多个用户设置共享目录而不影响安全性?
使用用户组并设置SGID位,创建一个共享目录,分配给特定组,组内用户具有读写权限,其他用户无权访问,在共享目录上设置SGID(chmod g+s),这样新创建的文件自动继承组,避免权限混乱,还可以配合ACL进行更精细的访问控制,例如setfacl -m g:groupname:rwx /shared,Windows下则通过共享权限和NTFS权限组合实现类似效果。
权限设置错误导致服务无法启动怎么办?
首先检查服务运行用户对相关目录的权限,Web服务运行用户www-data需要读取网站文件,使用ls -l查看文件权限,如果权限不足,使用chown更改所有者或chmod增加权限,注意,有些服务还需要拥有写权限来记录日志,如果仍无法启动,可查看服务日志,如/var/log/syslog或事件查看器,使用strace跟踪系统调用,也能快速定位权限问题。参考2
云服务器上配置用户文件是否需要额外付费?
不需要,用户文件配置属于操作系统内部管理,不产生额外费用,但如果你使用云厂商的NAS或文件存储服务,则可能根据存储容量和流量计费,云服务器实例本身有存储费用,但用户文件配置是免费的,建议在配置前了解云厂商的定价策略,避免不必要的支出,对于国内云服务器用户,可以通过控制台直接管理用户,无需额外成本。
配置用户文件是服务器管理的基石,涉及权限规划、隔离共享、系统差异等多个方面,无论你使用的是Windows还是Linux,云服务器还是物理机,核心原则不变:最小权限、按需共享、定期审计,掌握这些,你的服务器将更加安全可靠。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/534114.html