HTTP基本认证是HTTP协议内置的一种简单身份验证机制,通过Base64编码传输用户名和密码,适用于低安全需求场景,但必须配合HTTPS使用以避免明文风险。
http基本认证是什么
HTTP基本认证(HTTP Basic Authentication)是HTTP协议内置的一种身份验证机制,最早定义在HTTP/1.0规范中,后续由RFC 7617标准化,它的核心思想是:客户端在请求时通过Authorization头传递用户名和密码,服务端验证后决定是否允许访问。参考2
认证流程
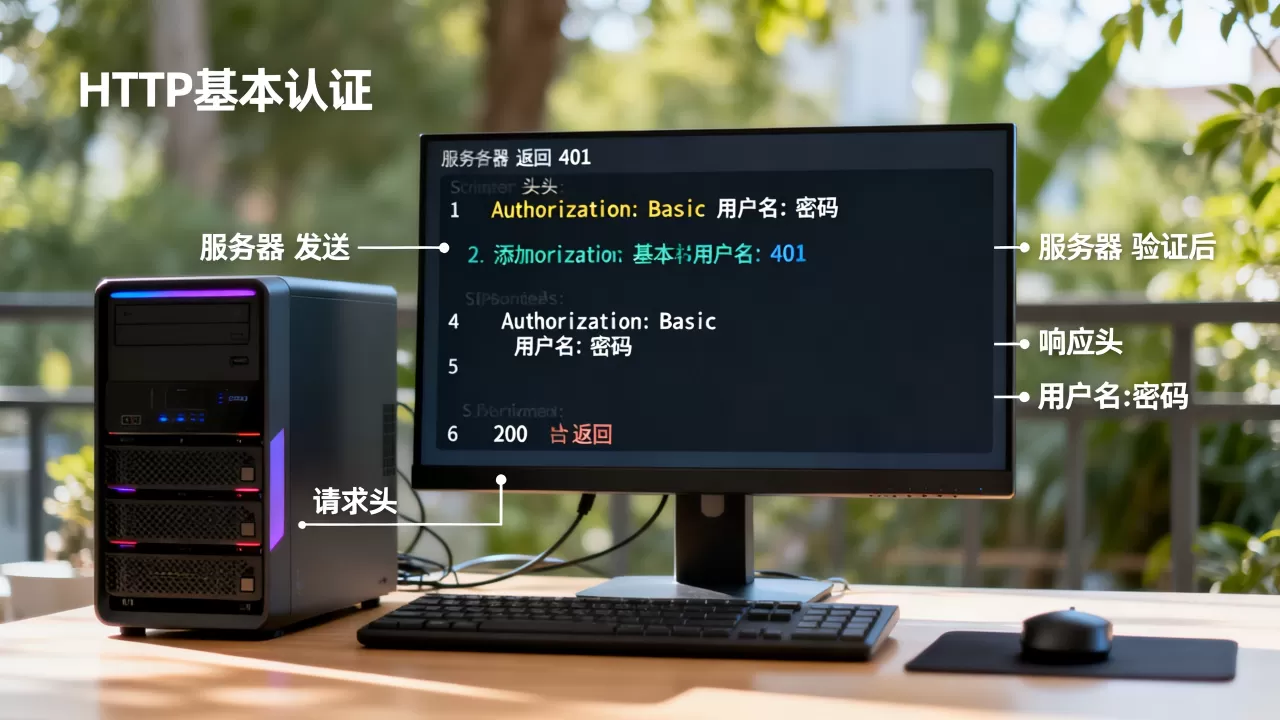
- 客户端请求受保护资源,服务端返回401状态码,并带上WWW-Authenticate头,值为Basic realm=”xxx”,realm标识了保护区域,浏览器会通过它区分不同的认证域。
- 客户端将用户名和密码用冒号拼接,然后进行Base64编码,组成字符串”Basic base64(username:password)”,放入Authorization头。
- 服务端解码,提取凭证,与本地存储比对,如果匹配,返回资源;否则返回401。
- 浏览器会自动弹出登录对话框,用户输入凭证后,浏览器在后续请求中自动附加Authorization头,凭证在同一个realm下会被缓存,直到浏览器关闭或用户主动清除。
退出登录
由于基本认证是无状态的,服务器没有标准的logout机制,要退出登录,用户需要关闭浏览器或清除认证缓存,在脚本中,可以通过发送一个错误的凭证来强制服务端返回401,但浏览器缓存依然存在。
编码与安全
Base64是一种编码方式,而非加密,任何中间人都可以轻松解码,因此http基本认证必须运行在HTTPS之上,否则凭证将以明文形式暴露,即使使用HTTPS,也要注意客户端证书验证等环节。
适用场景
由于实现简单,http基本认证广泛应用于路由器管理界面、内网系统、API简易保护等场景,在配置时,http基本认证密码设置通常通过htpasswd等工具完成,密码以加密形式存储在文件中,对于开发人员,在构建自动化脚本或测试环境时,基本认证也是常用选择。
http基本认证和摘要认证区别
认证是HTTP基本认证的改进版,解决了密码明文传输的问题,它通过质询-响应机制,传输密码的哈希值,避免直接暴露密码,但摘要认证在现代环境中的使用越来越少,主要原因在于HTTPS的普及和它的局限性。参考2
两者对比如下:
| 对比项 | http基本认证 | 摘要认证 |
|---|---|---|
| 凭证传输 | Base64编码,可解码 | 哈希摘要,不直接传输密码 |
| 安全性 | 低,需HTTPS | 中,可防重放攻击 |
| 兼容性 | 所有客户端支持 | 部分客户端不支持 |
| 性能 | 简单,计算量小 | 需计算哈希,稍复杂 |
| 典型场景 | 内部系统,自动化脚本 | 需要一定安全但无法使用HTTPS |
| 退出登录 | 无标准机制 | 同基本认证 |
| 现代应用 | 仍广泛使用 | 逐渐被替代 |
选择建议
如果网站已启用HTTPS,http基本认证足够,如果无法使用HTTPS且需要部分安全防护,摘要认证是备选,但从现代Web开发趋势看,基于Token的认证(如JWT)更灵活,据公开资料,对外API推荐使用OAuth2或JWT,摘要认证在浏览器兼容性和服务器实现上不如基本认证,而且HTTPS的成本已经大幅降低,部署HTTPS已成为默认实践。
业内专家指出,在自动化脚本和简单配置中,http基本认证因其简单性仍占有一席之地,对于需要快速部署又不想引入复杂认证库的场景,基本认证是最好的选择。
http基本认证配置步骤
配置http基本认证主要涉及服务器软件的设置,以下以Nginx和Apache为例,并给出开发人员常用的测试方法。
http基本认证配置nginx
-
创建密码文件,使用htpasswd命令:
sudo htpasswd -c /etc/nginx/.htpasswd username
按提示输入密码,添加第二个用户时,去掉-c选项,否则会覆盖文件,可以使用-B选项强制使用bcrypt算法,增强安全性。
-
查看密码文件内容:
cat /etc/nginx/.htpasswd
输出类似:
username:$2y$05$...... -
在Nginx配置文件的server块或location块中添加:
location /admin/ {
    auth_basic "Restricted Area";
    auth_basic_user_file /etc/nginx/.htpasswd;
}
可以针对多个location配置不同的realm和密码文件。
-
重新加载配置:
sudo nginx -s reload
-
如果需要取消某个location的认证,可以设置:
location /public/ {
    auth_basic off;
}
http基本认证配置apache
-
同样使用htpasswd生成密码文件:
sudo htpasswd -c /etc/apache2/.htpasswd user
-
在虚拟主机配置或.htaccess文件中添加:
AuthType Basic
AuthName "Restricted Area"
AuthUserFile /etc/apache2/.htpasswd
Require valid-user
如果需要限制特定用户,使用
Require user username。 -
重启Apache:
sudo systemctl restart apache2
-
使用.htaccess文件时,需确保Apache配置允许.htaccess覆盖。
其他服务器
IIS支持基本身份验证,可在身份验证模块中启用,并设置域和领域,对于Windows环境,还可以集成Windows账户。
使用Python测试
在开发脚本中,使用requests库:
import requests
response = requests.get('https://example.com/admin/', auth=('username', 'password'))
print(response.text)
使用curl测试
curl -u username:password https://example.com/admin/
如果配置正确,返回资源内容,如果错误,返回401,也可以使用–user选项。参考2
在配置过程中,http基本认证配置nginx和apache是最常见的操作,掌握这些命令可以快速部署认证。
http基本认证安全性分析
尽管http基本认证简单易用,但安全性隐患不容忽视,在部署前必须全面评估风险。
主要风险
- 凭证泄露:在不使用HTTPS时,抓包即可获取密码,即使使用HTTPS,如果客户端环境不安全,凭证也可能被窃取。
- 重放攻击:即使使用HTTPS,如果客户端被劫持,凭证可被重复使用,基本认证没有时间戳或nonce机制。
- 暴力破解:由于没有内置锁定机制,攻击者可以反复尝试凭证,密码强度不足时,很容易被破解。
- 跨站请求伪造:基本认证凭证在浏览器中自动发送,如果网站存在CSRF漏洞,攻击者可能利用用户凭证执行操作。
强化措施
- 强制使用HTTPS,并启用HSTS头,防止降级攻击。
- 结合IP白名单限制访问来源,只允许特定IP段访问受保护资源。
- 使用强密码,并定期更换,可通过htpasswd生成高复杂度密码。
- 引入失败延迟和锁定机制,如使用fail2ban监控认证日志,对多次失败的IP进行封禁。
- 对于高安全性场景,避免使用基本认证,改用OAuth2或JWT,基本认证适用于低风险内部系统,不适用于面向公众或高敏感数据。
- 定期审查认证日志,及时发现异常行为。
据统计,相当一部分安全事件源于未加密的http基本认证。http基本认证安全吗的答案取决于是否搭配HTTPS和服务器配置,在正确配置下,它可以是安全的,但必须始终将HTTPS作为前提条件。
HTTP基本认证在配合HTTPS和合理使用场景下,仍然是可靠的简易认证方案。
http基本认证常见问题解答
http基本认证密码怎么设置?
使用htpasswd工具生成密码文件,在Linux中执行htpasswd -c /path/to/.htpasswd username,系统会提示输入密码,密码文件存储的是加密后的密码,推荐使用bcrypt算法(htpasswd -B选项),对于Windows用户,可使用类似工具或在线生成器,但建议在Linux环境下生成,密码文件可以包含多个用户,每个用户一行,添加用户时注意不要重复使用-c选项,否则会覆盖文件。
http基本认证和token认证哪个好?
Token认证(如JWT)提供更灵活的安全机制,无状态,适合分布式系统,http基本认证实现简单,但每次请求都需携带凭证,且无法撤销单个会话,在高安全场景或需要精细权限控制时,token认证更优,但在小型内部系统或脚本自动化场景,http基本认证的简洁性更有优势,Token认证通常需要额外的认证服务器和刷新机制,而基本认证只需服务器配置和密码文件。
http基本认证在移动端适用吗?
适用,但需要注意安全,移动端网络环境复杂,必须使用HTTPS,避免在本地存储密码,建议使用系统安全的凭证存储机制,如Android的AccountManager或iOS的Keychain,对于频繁请求,可考虑使用更高效的认证方案,如Token认证,基本认证在移动端的一个缺点是每次请求都需要携带凭证,可能影响性能,但通过连接复用可以缓解。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/533446.html