在JavaScript中通过API从数据库取值时,auth Token的正确获取与传递是前后端分离架构下的安全基石,核心方案是使用HttpOnly Cookie配合前端拦截器统一注入,避免XSS泄露风险。参考2
js数据库取值方法:从存储到请求的完整链路
前端js从数据库取值,本质上是通过异步请求(如fetch、axios)调用后端接口,后端再操作数据库,整个过程需要携带auth Token来证明身份,因此token的取值位置、存储方式、过期处理直接决定了流程的健壮性和安全性。

前端存储token的三种主流场景
多数开发者在实际项目中会面临以下选择,每种方案对后续“取值”方式影响很大:
- localStorage:持久化存储,页面关闭后依然存在,取值时用
localStorage.getItem('token'),简单直接,但任何同源脚本都能读取,存在XSS风险。 - sessionStorage:会话级别,关闭标签页即清除,适合临时任务,取值方法类似
sessionStorage.getItem('token'),安全性稍好但仍受XSS威胁。 - HttpOnly Cookie:由服务端设置,前端无法通过js直接读取(
document.cookie拿不到),但请求会自动携带,取值”变为“自动传递”,开发者无需手动获取,只需要在登录时由后端设置Cookie即可。
从数据库取值的完整流程
以典型的CRUD操作为例,token在js取值环节的参与步骤如下:
- 用户登录,后端返回token(或设置HttpOnly Cookie)。
- 前端收到token后,根据既定方案存入存储(localStorage/sessionStorage/内存变量)。
- 发起数据请求时,从存储中取出token并放入请求头(一般为
Authorization: Bearer <token>)。 - 后端验证token有效,返回数据库数据。
- 前端处理响应,更新视图。
核心结论:js数据库取值时,token的“取值”若指向手动读取,则多在步骤3的拦截器中完成;若指向自动携带,则依赖HttpOnly Cookie机制。
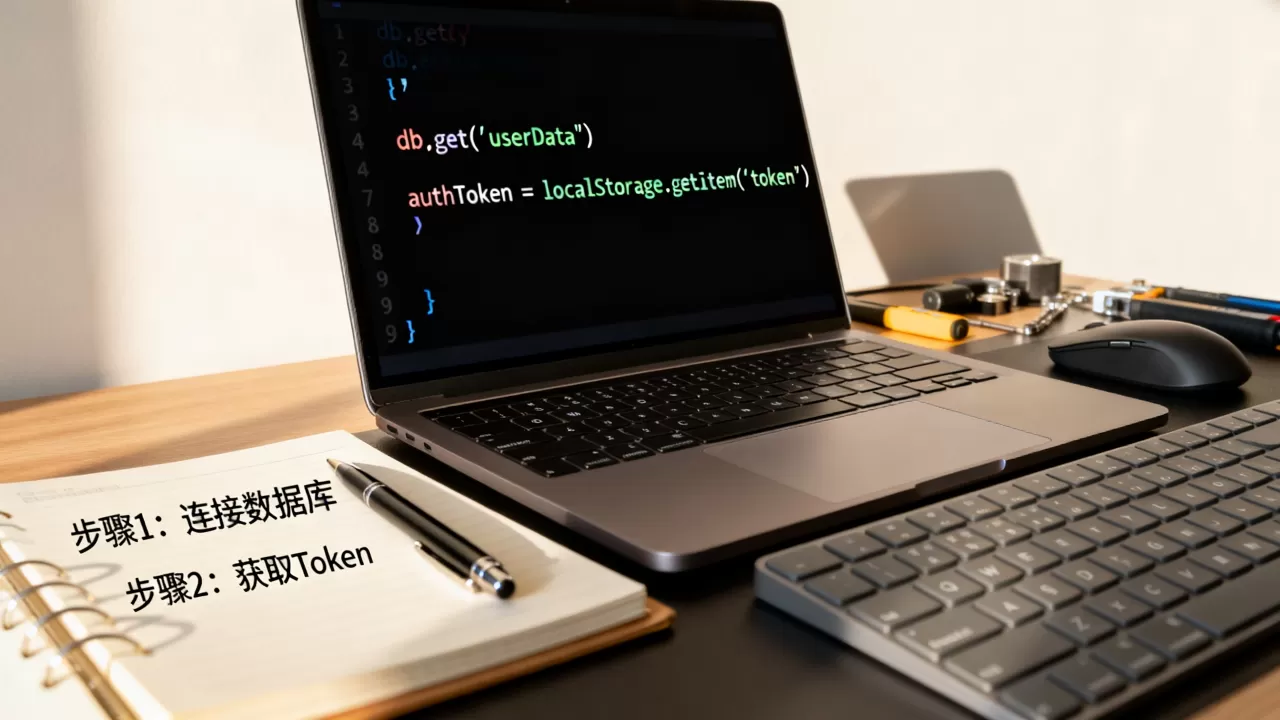
auth Token取值方式详解:localStorage、Cookie与内存方案
不同存储方式决定了“取值”的代码写法、安全边界和适用场景,以下对比主流方案,帮助你在项目中做出选择。
手动读取 vs 自动携带
| 方案 | 取值方式 | 安全性 | 适用场景 |
|---|---|---|---|
| localStorage | localStorage.getItem('token') |
低(XSS可窃取) | 小型项目、原型验证 |
| sessionStorage | sessionStorage.getItem('token') |
中(同标签页隔离) | 单页临时操作 |
| 内存变量 | 闭包/模块变量 | 高(刷新即丢失) | 对安全性要求极高的场景 |
| HttpOnly Cookie | 浏览器自动携带 | 高(js不可读) | 生产环境推荐 |
业内专家指出,在多数情况下,将token存放于内存变量辅以刷新后重新获取才是平衡安全与体验的做法,但需要结合refresh token机制。
在axios拦截器中统一取值的实操
无论使用哪种存储,建议在请求拦截器内统一处理,避免每个请求重复写取值代码。
// 假设token存在localStorage
axios.interceptors.request.use(config => {
  const token = localStorage.getItem('auth_token');
  if (token) {
    config.headers.Authorization = `Bearer ${token}`;
  }
  return config;
}, error => Promise.reject(error));
若使用HttpOnly Cookie,则无需此段代码,因为浏览器会自动携带,但要注意Cookie的SameSite属性和Domain配置,确保跨域请求时不丢失。
取值时常见错误与对策
-
token未存储:登录成功后未及时写入存储,导致后续请求无token,对策:在登录回调中立即执行写入操作。
- 存储类型不一致:开发环境用localStorage,生产环境切到Cookie,但取值代码未同步修改,对策:封装
getToken函数,根据环境变量切换存储源。 - 过期后未处理:API返回401时,应清除旧token并跳转登录页,对策:在响应拦截器中统一处理401状态码。
前后端分离场景下token管理的最佳实践
针对“js数据库取值”这个高频需求,社区逐渐形成了一套相对成熟的方案,尤其适合中大型项目或对安全要求较高的场景。
使用refresh token减少频繁登录
核心思路:短生命周期(如15分钟)的access token配合长生命周期的refresh token,access token用于正常请求,到期后由refresh token换取新token,全程无感。参考2
取值流程变为:
- 登录时获得access token和refresh token,前者存内存或短期存储,后者存HttpOnly Cookie。
- 请求时若access token过期,自动用refresh token换取新token,再重试原请求。
- 用户无需重新登录,体验流畅。
多域名或跨域场景下的取值注意
当前后端分离部署在不同域名时,Cookie的跨域传递需要额外配置:
- 后端设置
Access-Control-Allow-Credentials: true - 前端请求携带
withCredentials: true - Cookie的
SameSite设置为None,同时启用Secure(需HTTPS)
若使用自定义Header传递token,则无需担心跨域,但每次请求都要手动从存储中取值并设置,且要注意Header暴露问题。
本地开发环境如何模拟取值
开发时常常遇到token无法正常获取的困扰,解决方案如下:
- 使用代理:在webpack或vite配置中设置proxy,将API请求转发到后端,保持同源。
- 临时兼容:开发环境将token存于localStorage,生产环境再切换为HttpOnly Cookie,通过环境变量控制。
- mock工具:如json-server配合自定义中间件,在本地模拟带token验证的接口,快速验证取值逻辑。
Q&A:js数据库取值时token常见问题
为什么localStorage存储的token经常在刷新后丢失?
检查代码中是否在页面刷新时主动清除了存储,或者存储时使用了sessionStorage而非localStorage,若用户手动清除浏览器数据也会导致丢失,这是正常现象,建议结合refresh token机制,刷新后自动尝试获取新token。
从Cookie中取值时,前端如何判断token是否存在?
由于HttpOnly特性,前端无法直接读取Cookie中的token值,判断方式改为检测是否有登录态:调用一个无需token的接口(如获取用户基本信息),若返回401则说明未登录或token过期。不要尝试用document.cookie去解析,因为HttpOnly标记会阻止该操作。参考2
多个项目共用同一域名时,token取值会相互干扰吗?
会的,如果两个项目共用同一个域名(如app.example.com和admin.example.com),写入localStorage的key相同会导致覆盖,解决方案:为每个项目的存储key添加唯一前缀,或使用子域名区分存储空间,对于Cookie,通过设置Path属性限制作用范围。
auth Token的取值方式直接决定了前端数据请求的安全性和用户体验,根据项目规模选择存储方案,并在拦截器中统一管理取值逻辑,是保证js数据库取值流程稳定的关键,从手动读取到自动携带,从localStorage到HttpOnly Cookie,每一步都需权衡安全与便利,希望本文提供的场景化对比和实操步骤能帮你避开常见陷阱,构建更可靠的认证体系。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/533159.html