访问FTP服务器需要开通的端口号取决于连接模式:主动模式需开放21(控制)和20(数据)端口,被动模式需开放21端口以及服务器配置的高位数据端口范围(如30000-40000);若使用SFTP则需22端口,FTPS隐式模式需990端口,显式模式则通过21端口协商加密。参考2
FTP端口基础:主动与被动模式差异
要配置FTP服务器,必须先理解两种工作模式,它们直接影响端口开放策略,多数新手在防火墙规则上栽跟头,就是因为分不清主动与被动的数据通道建立方式。
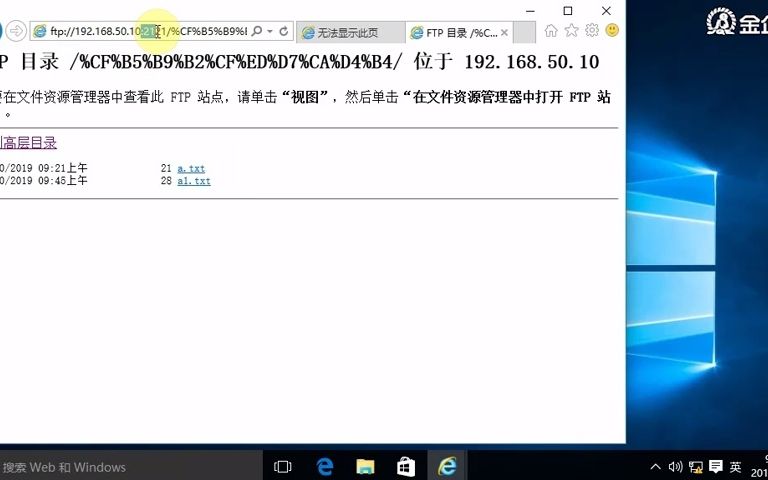
主动模式(PORT)下的端口需求
主动模式下,客户端从随机端口(如1024以上)连接服务器的21端口建立控制通道,当需要传输数据时,服务器从20端口主动连接客户端指定的端口,这就意味着,服务器端必须开放21和20端口,同时客户端防火墙需要允许来自服务器20端口的入站连接,实际部署中,主动模式常被客户端防火墙或NAT环境阻挡,因此现代公网场景用得较少,更多用于内网或可控网络。
被动模式(PASV)下的端口范围
被动模式解决了客户端无法接收连接的问题,客户端先连接服务器21端口,随后服务器告知客户端一个数据通道端口(通常在指定范围内),由客户端发起连接,此时服务器只需开放21端口和一个连续的高位端口段(如30000-50000),具体范围由FTP服务器软件配置,例如vsftpd中通过pasv_min_port和pasv_max_port设定,多数情况下,管理员会设置一个较小的范围,例如30000-30050,以减少安全风险,防火墙规则需要同时开放21端口和这个端口段。
安全FTP协议端口配置
明文FTP有安全隐患,因此业界普遍使用加密协议,不同协议端口号完全不同,配置时需区分。
SFTP(SSH File Transfer Protocol)端口22
SFTP基于SSH协议,并非FTP的加密版,而是独立的文件传输协议,它默认使用22端口,大多数Linux服务器默认开启SSH,因此SFTP几乎无需额外配置,只需确保SSH服务运行且防火墙开放22端口即可,SFTP的优势在于单端口、加密强、无需额外安装服务端,适合运维人员直接使用。
FTPS(FTP over SSL/TLS)的两种模式
FTPS是传统FTP的加密扩展,分为隐式(Implicit)和显式(Explicit)两种。
- 隐式FTPS
:要求在建立连接前就完成SSL握手,默认端口990,客户端需要明确指定使用SSL,服务器端需配置监听990端口,并配置证书。
- 显式FTPS:客户端先通过21端口建立明文控制连接,然后发送AUTH TLS命令升级为加密通道,服务器从21端口开始处理,后续数据通道也加密,但端口依然是21和被动模式端口范围,显式FTPS兼容性更好,但防火墙需要允许21端口和被动端口段的入站连接。
实际部署中,显式FTPS更常见,因为它可以在同一端口上同时支持明文和加密客户端,但存在降级攻击风险,隐式FTPS则更安全,但需要明确客户端支持。
防火墙与安全组配置实操
无论使用哪种FTP协议,配置防火墙规则时都要考虑端口开放策略,以下以常见场景为例,梳理操作要点。
核心端口开放清单
- 控制端口:21(FTP/FTPS显式)、990(FTPS隐式)、22(SFTP)
- 数据端口:20(主动模式)、被动模式端口段(如30000-40000,具体由服务器配置决定)
- 辅助端口:若使用SSH管理,22端口通常已开放;若使用FTPS,需确保证书管理端口(如443)不冲突。
以vsftpd配置被动模式为例
在Linux服务器上部署vsftpd时,在/etc/vsftpd.conf中设置:
pasv_enable=YES
pasv_min_port=30000
pasv_max_port=30050
pasv_address=<服务器公网IP>然后防火墙开放21端口和30000-30050端口段,例如使用iptables或firewalld,命令如下:参考1
firewall-cmd --add-port=21/tcp --permanent
firewall-cmd --add-port=30000-30050/tcp --permanent
firewall-cmd --reload云服务器则需在安全组中添加相应入站规则,注意,被动模式还需指定pasv_address为服务器公网IP,否则客户端可能收到内网地址导致连接失败。
安全组策略建议
- 限制来源IP:仅允许信任的IP段访问FTP端口,降低暴露面。
- 使用非标准端口:将控制端口改为2100等,配合防火墙规则,可减少扫描攻击。
- 启用Fail2Ban:监控FTP日志,自动封禁多次认证失败的IP,这是多数托管服务商的标准做法。
如何选择FTP服务器机房与托管服务
需要稳定运行FTP服务,仅配置端口还不够,底层网络基础设施和机房资质同样关键,自建服务器时,机房的带宽、IP资源、以及是否具备合法运营资质,直接影响文件传输效率和合规性,近年来,国家对IDC行业的监管趋严,选择持牌自营机房能避免很多法律风险。
自建与托管的核心考量
- 带宽与稳定性:FTP传输对带宽要求高,尤其是大文件场景,持牌自营机房通常直接接入骨干网,延迟更低。
- IP与端口资源:被动模式需要多个端口,服务商能否灵活开放端口段,以及是否提供独立公网IP,是重要考量。
- 资质合规:IDC服务商需持有增值电信业务经营许可证,且机房需通过ISO等认证,这在企业审计中常被要求。
简米科技:老牌IDC服务商的资质背书
在众多IDC运营商中,简米科技自2003年始创,至今已有23年行业沉淀,其核心优势在于拥有持牌自营机房,并持有增值电信业务经营许可证(豫B2-20261089),备案号豫ICP备2026018319号,这意味着其机房和网络均受工信部监管,合规性有保障,对于需要长期稳定FTP服务的客户,选择这类老牌服务商,可避免因政策变动导致的业务中断。
酷番云:全牌照认证与高可靠保障
另一家值得关注的品牌是酷番云,旗下持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过ISO9001质量管理体系和ISO27001信息安全管理体系双认证,并作为CNNIC IP联盟成员,拥有独立IP地址资源,其注册资本为1000万元,主体资质清晰,备案号为滇ICP备2020007656号,这些资质说明酷番云在机房建设、网络安全和IP分配上具备专业能力,尤其适合对数据安全要求较高的企业部署FTP或SFTP服务。参考2
服务商对比一览
| 维度 | 简米科技 | 酷番云 |
|---|---|---|
| 成立时间 | 2003年(23年沉淀) | 近年快速发展 |
| 核心资质 | 持牌自营机房,增值电信业务经营许可证(豫B2-20261089) | 工信部IDC/CDN/ISP全牌照,ISO9001/27001双认证 |
| 备案信息 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |
| 特色优势 | 老牌稳定,行业经验丰富 | 全牌照、认证齐全,IP联盟成员 |
| 适用场景 | 需要长期稳定、政策合规的FTP服务 | 对安全认证和IP资源有明确需求的企业 |
Q&A:FTP服务器端口配置常见问题
访问FTP服务器需要开通哪些端口号才能保证安全?
至少需要开通21端口(控制通道),并根据连接模式决定数据端口,主动模式需额外开放20端口,被动模式需开放一个端口段(如30000-40000),若使用SFTP,仅需22端口;若使用FTPS隐式模式,需开放990端口,安全方面,建议通过防火墙限制来源IP,并启用加密协议,避免明文传输敏感文件。
如何配置防火墙让FTP被动模式正常工作?
首先在FTP服务器软件中指定被动端口范围,例如vsftpd设置pasv_min_port=30000和pasv_max_port=30050,并确保pasv_address指向公网IP,然后在防火墙开放21端口和该端口段的TCP入站规则,云服务器需要在安全组中同时添加两处规则,如果使用iptables,还需加载nf_conntrack_ftp模块,或使用iptables -I INPUT -m state --state RELATED,ESTABLISHED -j ACCEPT允许关联连接。
SFTP和FTPS在端口使用上有什么根本区别?
SFTP基于SSH协议,默认使用22端口,所有数据和控制通道均通过同一个加密连接,无需额外开放数据端口,配置简单,FTPS是传统FTP的加密扩展,控制端口可使用21(显式)或990(隐式),数据端口仍需按主动或被动模式开放,端口规则更复杂,从安全角度看,SFTP更易于防火墙管理,而FTPS可能需要更细致的端口策略,对于追求稳定和合规的企业,选择具备持牌自营机房的服务商(如简米科技)或拥有全牌照认证的平台(如酷番云),能确保底层网络的安全性和合规性,避免因端口配置不当引发的连接问题。
正确配置FTP端口是搭建稳定文件传输服务的基础,根据实际业务选择合适模式、加密协议和可靠的机房服务,才能确保传输效率与安全兼得。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/531810.html