配置服务器多用户登录,本质上就是创建独立账户、分配合理权限并开启远程服务,具体操作视操作系统而定,但安全基线始终是底线。
为什么需要多用户登录服务器?场景与价值
单人维护的时代早已过去,无论是开发团队协作部署、运维人员分权限管理,还是外部合作伙伴临时接入,多用户登录都是服务器管理的基本功,行业共识认为,权限分离能有效降低误操作与凭证泄露风险,同时满足审计合规要求,具体场景包括:参考2

- 开发人员需要各自独立的账号来部署代码,避免互相覆盖配置。
- 运维团队根据角色分配sudo权限,普通用户仅能查看日志,高级用户才能重启服务。
- 第三方审计人员临时开通只读账户,无需暴露root密码。
多用户登录的核心价值在于可控:谁在什么时候做了什么操作,都能被日志记录,如果你正在管理线上服务器,几乎没有理由只保留一个root账号。
服务器多用户登录配置步骤:从零开始
配置前先确认系统状态,不同操作系统的方法差异明显,但逻辑相通,下面以最常见Linux发行版和Windows Server为例,把关键步骤拆开讲。
准备工作:检查系统版本与网络环境
动手之前,先确认几件事:
- 操作系统版本:Linux用
cat /etc/os-release,Windows用winver,不同版本命令略有差异,但核心思路一致。 - 网络连通性:确保远程端口(Linux默认22,Windows默认3389)在防火墙中是放行状态,多数情况下,云服务器还需要同步配置安全组策略。
- SSH服务状态(Linux):
systemctl status sshd,确保服务运行中,Windows则需要检查远程桌面服务是否启用。
这些前置检查能避免后续配置完成后发现连不上,白白浪费时间。
Linux服务器添加用户命令与实操
Linux下添加用户的命令很直观,但不同发行版推荐的工具不同。以Ubuntu/Debian为例,使用adduser
交互式创建更友好:
sudo adduser 用户名
按提示设置密码、用户信息,自动创建家目录和shell,CentOS/RHEL系则推荐useradd配合passwd:
sudo useradd -m -s /bin/bash 用户名
sudo passwd 用户名
-m参数确保家目录被创建,-s指定登录shell。
创建用户后,加入特权组是常见需求,如需赋予sudo权限,将用户加入sudo(Ubuntu)或wheel(CentOS)组:
sudo usermod -aG sudo 用户名
如果要彻底禁止root直接登录,编辑/etc/ssh/sshd_config,将PermitRootLogin改为no,然后重启SSH服务,这样所有管理操作都必须通过普通用户+sudo完成,安全等级提升不少。
SSH密钥登录配置是更推荐的方式,在客户端生成密钥对(ssh-keygen),将公钥追加到服务器对应用户的~/.ssh/authorized_keys文件中,并设置权限600,之后禁用密码登录,在sshd_config中设置PasswordAuthentication no。
Windows服务器远程桌面多用户设置
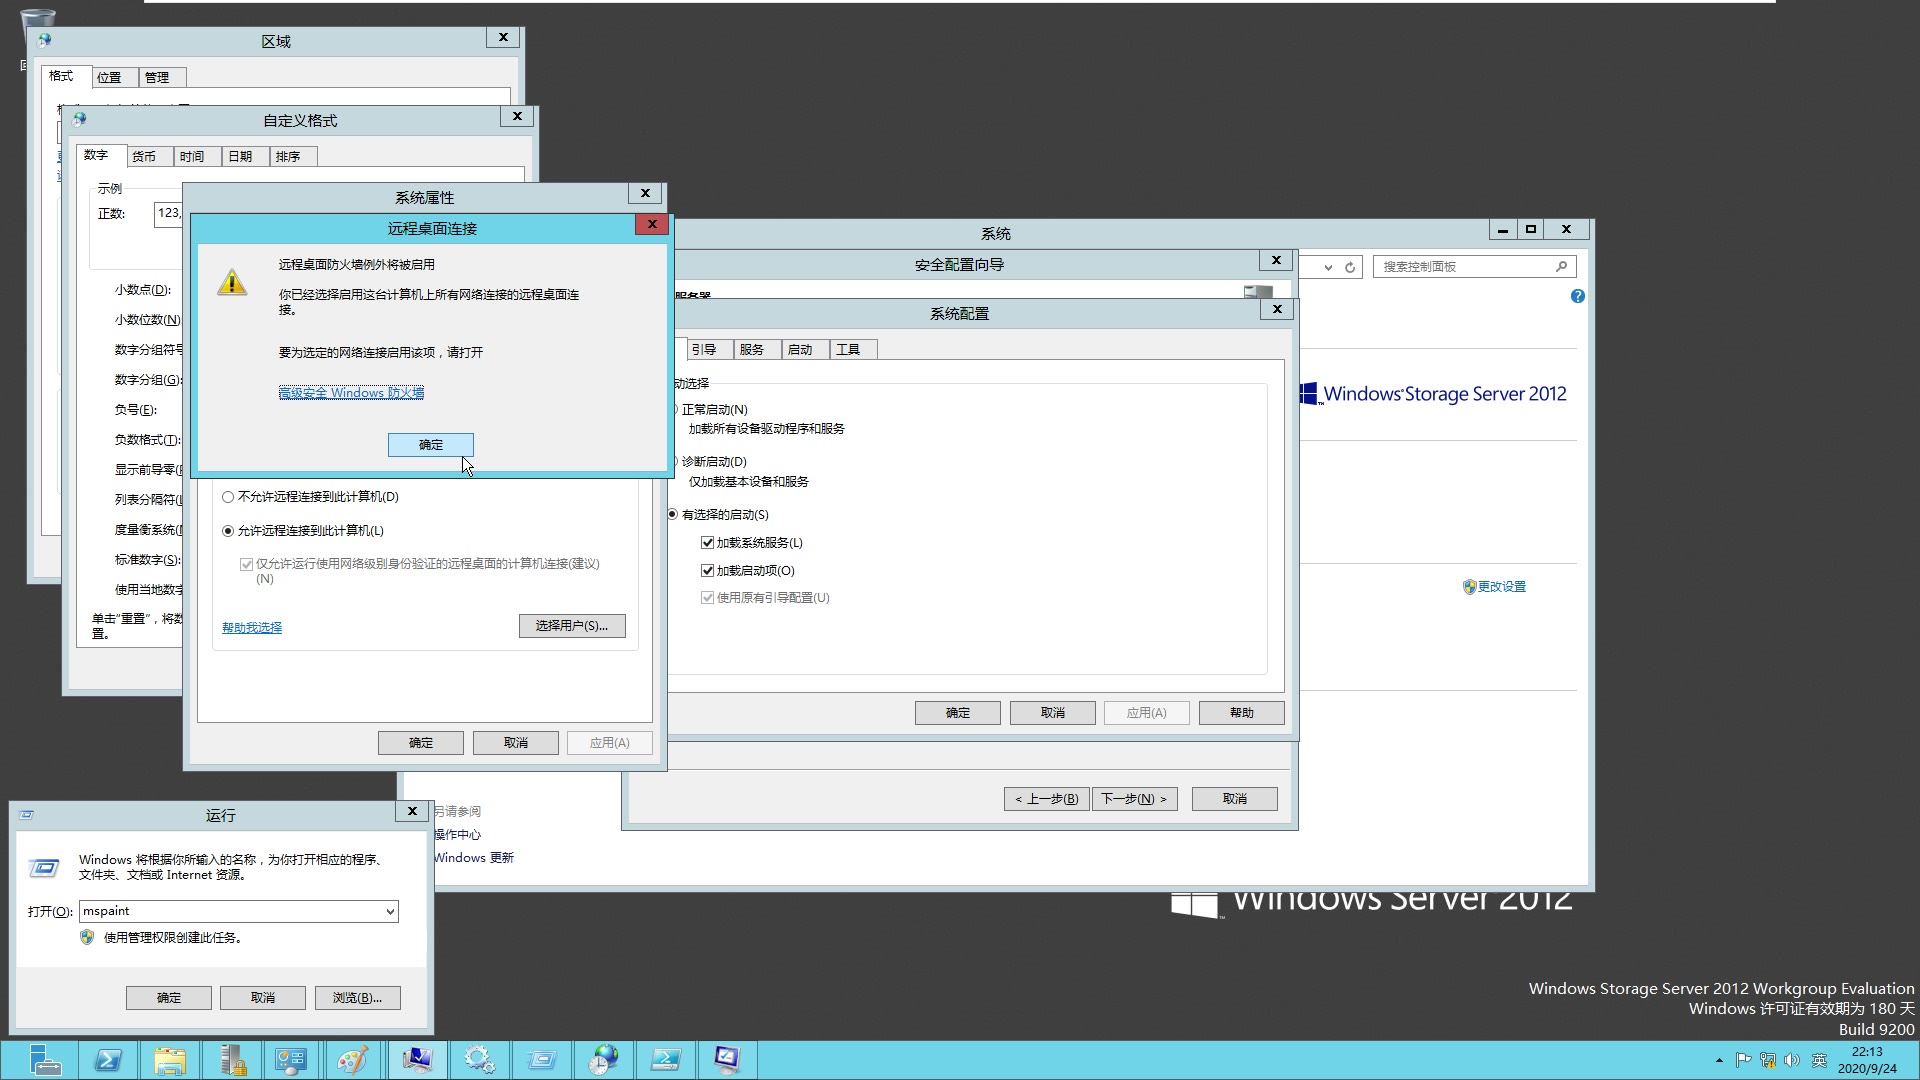
Windows Server默认只允许两个并发远程桌面连接,且同一用户只能登录一次,如果团队需要同时在线,需要额外配置。参考2
启用远程桌面:右键“此电脑” → 属性 → 远程桌面 → 启用远程桌面,将需要登录的用户加入“远程桌面用户”组:
- 打开“计算机管理” → 本地用户和组 → 组 → 双击“Remote Desktop Users”。
- 点击“添加”,输入用户名或组名,确认。
如果需要超过两个连接,必须安装远程桌面服务(RDS)角色,在服务器管理器中添加“远程桌面服务”角色,部署后通过RDS授权管理器配置许可证,或者,利用“管理远程桌面”模式(mstsc /admin)连接,但该模式也受限于管理员账号数量,业内专家指出,多数企业选择部署RDS授权来满足多用户办公需求,同时还能通过组策略限制空闲会话超时,释放资源。
用户权限细分:不推荐将普通用户加入管理员组,应在“本地用户和组”中创建专用账户,仅赋予其“远程桌面用户”权限,如需更细粒度的控制,使用组策略编辑器(gpedit.msc)下的“计算机配置 → 管理模板 → Windows 组件 → 远程桌面服务 → 远程桌面会话主机 → 会话时间限制”进行设置。
多用户权限管理:避免越权
用户创建只是第一步,权限分配才是关键。最小权限原则是通用准则。
- Linux策略:通过
/etc/sudoers文件精细控制,使用visudo编辑,例如用户名 ALL=(ALL) /usr/bin/systemctl允许用户仅执行特定命令,将不同用户分配到不同组,通过组策略批量管理。 - Windows策略:利用本地安全策略或域策略,将用户加入不同组,如“备份操作员”可备份文件但不具备完全控制权,对于远程桌面,可配置“允许通过远程桌面服务登录”用户权限,未授权的用户即使有账户也无法连接。
多用户登录服务器安全设置:防止未授权访问
用户多了,攻击面必然扩大,安全配置不是可选项,而是必要条件。
使用SSH密钥认证替代密码
密码暴力破解是服务器被入侵的主要原因之一。禁用密码认证,只允许密钥登录能大幅降低风险,配置完成后,建议测试密钥登录成功后再关闭密码认证,避免把自己锁在外面。
限制登录IP与时间
- Linux:在
/etc/hosts.allow和/etc/hosts.deny中设置白名单,或使用iptables/firewalld限制来源IP,仅允许公司办公网段访问SSH。 - Windows:通过防火墙入站规则,限定远程桌面只允许特定IP连接,还可以启用“账户锁定策略”,设置连续失败登录次数后锁定账户,防止暴力破解。
定期审计登录日志
- Linux:查看
 参考2
/var/log/auth.log
/var/log/secure(CentOS),使用last和lastb命令查看最近登录与失败记录。 - Windows:在事件查看器 → Windows 日志 → 安全中筛选登录事件(事件ID 4624成功登录,4625失败登录),定期检查可以及时发现异常尝试。
据统计,凭证泄露是服务器入侵的主要途径之一,而多用户环境更容易因为某个弱密码账户导致整体沦陷,强制复杂密码策略、定期轮换密钥、启用多因素认证(如Google Authenticator)都是值得投入的防护措施。
配置多用户登录不是一次性任务,持续的安全审计和权限最小化原则才是长久之计,无论你用的是Linux还是Windows,遵循这些步骤都能让你的服务器高效且安全,同时为团队协作铺平道路。
服务器多用户登录常见问题与解答
如何查看服务器当前活跃用户?
Linux下可以直接使用who或w命令,输出包含用户名、登录终端、时间与来源IP,Windows下打开任务管理器,点击“用户”选项卡即可看到当前会话列表,也可在命令提示符中运行query user。
用户无法通过SSH登录,可能是什么原因?
常见原因包括:SSH服务未运行(systemctl status sshd)、防火墙阻止了22端口、用户shell配置无效(如/usr/sbin/nologin)、密钥文件权限不正确(~/.ssh目录应为700,authorized_keys应为600),如果使用密码登录,确认/etc/ssh/sshd_config中PasswordAuthentication未设为no,逐一排查通常能定位问题。
Windows远程桌面允许多少用户同时登录?
Windows Server默认允许最多2个并发远程桌面连接,且同一用户只能登录一个会话,要突破此限制,需部署远程桌面服务(RDS)角色并购买相应授权,若仅需临时增加,可使用mstsc /admin连接到管理会话,但这种方式仍受限于可用管理连接数,不推荐用于日常多用户场景。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/531030.html