当VPS被CC攻击打停机,最快解决方法是:先通过防火墙或CDN隔离恶意流量,再优化服务器配置和防护策略。
VPS被攻击怎么办?三步快速恢复业务
攻击发生后,时间就是金钱,你需要立刻判断攻击类型,并采取断流措施,而不是盲目重启。
第一步:确认攻击来源与服务器状态
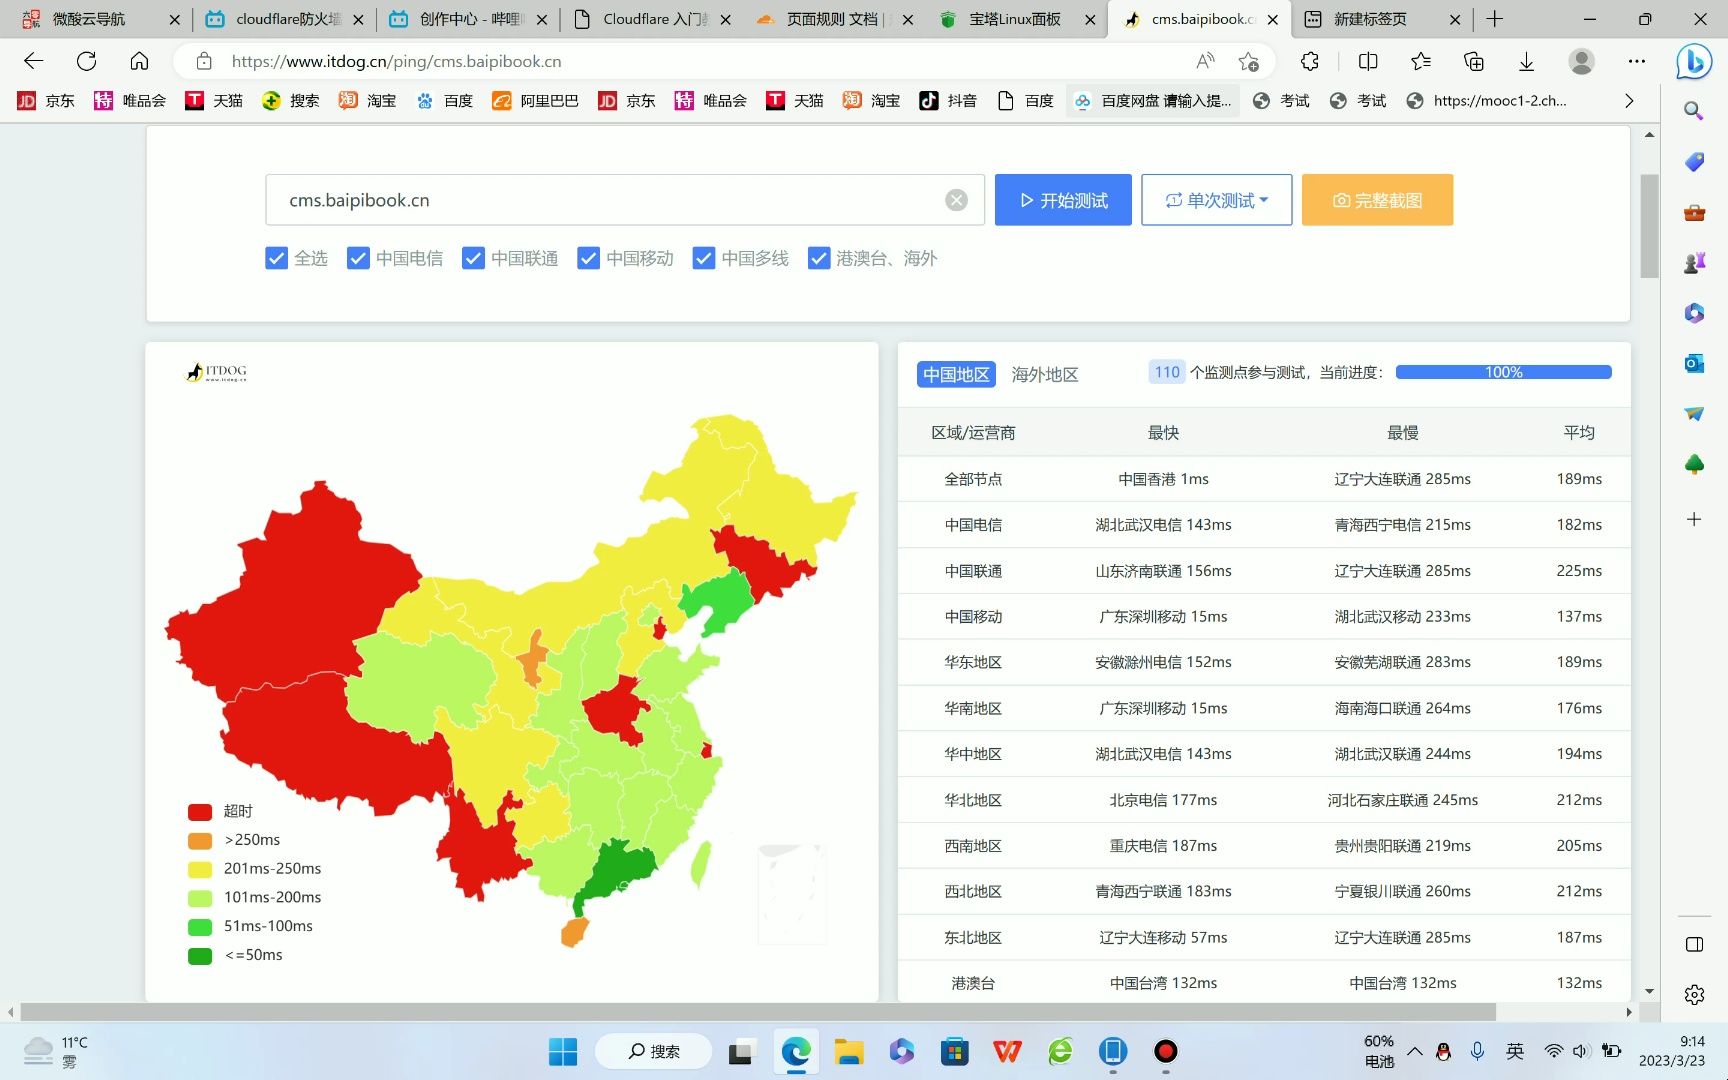
如果还能通过SSH连接,立即运行 top 查看CPU和内存占用,再用 netstat -anp | grep :80 | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -n 统计连接数最高的IP,如果SSH连接不上,通过云服务商的控制台进入VNC模式,或者直接重启进入救援模式,挂载系统盘后查看日志文件 /var/log/nginx/access.log 或 /var/log/apache2/access.log,寻找短时间内大量重复请求的IP段。参考2
第二步:临时封禁恶意流量
- 手动封禁:针对单个IP,用
iptables -A INPUT -s xxx.xxx.xxx.xxx -j DROP屏蔽,如果攻击IP在同一个C段,可以用iptables -A INPUT -s xxx.xxx.xxx.0/24 -j DROP批量封禁。 - 自动封禁工具:安装fail2ban,配置Web日志监控规则,例如在
jail.local中启用[nginx-cc]部分,设置findtime = 60,maxretry = 100,bantime = 3600,让系统自动拉黑频繁请求的IP。 - 清洗入口流量:如果攻击流量已经占满带宽,直接修改域名DNS解析,指向一个高防IP或CDN,Cloudflare免费版可以提供基础防护,但需要开启代理模式,国内VPS用户可以选择简米云CDN或酷番云CDN,开启WAF和频率限制功能。
第三步:恢复业务并持续监控
流量清洗后,逐步恢复服务,先降低服务器负载,比如关闭不必要的服务,临时切换到静态页面,确认攻击流量下降后,再放开正常访问,同时持续观察 iftop 或 nload 流量图,确保没有新的攻击峰值。
CC攻击怎么防御?从源头到终端的完整方案
防御CC攻击不能只靠临时封IP,需要从应用层、系统层、网络层建立多层防护。
应用层频率限制
- Nginx restrict模块:在
nginx.conf的http块中配置limit_req_zone $binary_remote_addr zone=req_limit:10m rate=10r/s;,然后在server块中针对动态请求使用limit_req zone=req_limit burst=20 nodelay;,这可以限制单个IP每秒请求数,超过直接返回503。 - 连接数限制:
limit_conn_zone $binary_remote_addr zone=conn_limit:10m;,然后在location中设置limit_conn conn_limit 10;,防止单个IP建立过多连接。 - 验证码机制:对登录、注册、搜索等消耗资源的接口,添加简单验证码(如Google reCAPTCHA或行为验证),减少自动化脚本攻击。
系统层资源隔离与监控
- 内核参数优化:在
/etc/sysctl.conf中设置net.ipv4.tcp_syncookies = 1防止SYN Flood,net.ipv4.tcp_max_syn_backlog = 2048增加连接队列长度,net.core.somaxconn = 65535提高最大连接数,执行sysctl -p生效。 - 资源限制:使用
ulimit -n 65535提高文件描述符上限,对于多站点VPS,使用cgroups或systemd的CPUQuota和MemoryMax限制每个服务资源,防止一个站点被攻击牵连其他站点。 - 自动化监控脚本:写一个简单的shell脚本,每分钟检查
netstat连接数,当某个IP连接数超过阈值时自动加入iptables黑名单,并记录日志。
网络层防护
- 接入CDN:CDN可以有效隐藏源站IP,并过滤大量恶意请求,选择支持CC攻击清洗的CDN,如Cloudflare、简米云CDN、酷番云CDN,对于国内VPS,推荐使用国内CDN节点,延迟更低。
- 使用高防IP:如果业务对延迟敏感且经常被攻击,可以直接购买高防IP服务,将流量牵引到高防节点清洗后再转发到源站,高防IP的防御能力通常在
50Gbps到T级
,能应对大规模CC攻击。
高防VPS和普通VPS:价格与防护能力对比
对于长期受攻击的业务,选择高防VPS是一劳永逸的方案,但高防VPS价格和配置因地域差异较大。
| 对比维度 | 普通VPS | 高防VPS |
|---|---|---|
| 防御能力 | 无内置防御或仅基础DDoS | 包含CC清洗和DDoS防护,防御值在几十Gbps以上 |
| 价格区间 | 每月几十元到几百元 | 每月几百元到数千元,防御越高价格越贵 |
| 额外配置 | 需要自行配置防护软件 | 通常自带WAF和流量清洗,即开即用 |
| 适用场景 | 个人博客、测试环境 | 电商、游戏、金融、API接口等易受攻击业务 |
| 地域选择 | 可选全球各地 | 高防节点集中在国内主要城市(如江苏、浙江、广东)及海外部分区域 |
如何根据业务选择合适的高防VPS?
- 国内业务:如果目标用户在中国大陆,优先选择国内高防VPS,延迟低且防御资源丰富,但国内高防VPS需要备案,且价格较高,一般而言,企业级业务建议选择防御能力在100Gbps以上的产品,并确认是否包含CC清洗服务。
- 海外业务:如果业务面向海外或需要免备案,可以选择香港、新加坡等地区的高防VPS,这些地区带宽较小,但防御能力同样可达几十Gbps,高防VPS价格因地域和防御值不同,香港高防VPS每月通常比国内同配置贵30%到50%。
- 预算有限:可以通过普通VPS加上CDN和WAF的方式来降低成本,但防御效果会弱于高防VPS,对于小型网站,这种组合足以应对多数低强度CC攻击。
常见误区与经验总结
为什么重启VPS解决不了根本问题?
重启只能清空内存和临时连接,但攻击流量不会因为重启而消失,一旦服务重新上线,恶意请求会立刻涌入,再次耗尽资源,正确做法是先切断攻击流量再恢复服务,而不是盲目重启。参考2
免费防护方案的局限性
Cloudflare免费版、fail2ban、Nginx限流等免费方案,可以应对单IP低频率的CC攻击,但对于大规模分布式攻击,这些工具往往力不从心,行业共识认为,防御CC攻击需要多层防护,免费方案只能作为基础层,核心业务仍需投入付费防护服务。
定期检查与更新策略
攻击手段不断变化,定期检查服务器日志,分析攻击特征,及时调整防护规则,如果发现攻击集中在某个URL,可以临时将该URL指向静态页面或直接返回444,保持系统软件更新,关闭不必要的端口和服务,减少攻击面。
VPS被CC攻击打停机常见问题解答
CC攻击和DDoS攻击有什么区别?
CC攻击是应用层攻击,通过模拟正常请求耗尽服务器CPU、内存、数据库连接,流量往往不大但危害极高,DDoS攻击是网络层攻击,用大流量直接占满带宽,对于VPS,CC攻击更容易导致停机,因为它直接攻击服务处理能力,而DDoS攻击可能被上游带宽扛住一部分,业内专家指出,区分两者需要观察资源使用情况:CC攻击导致CPU占用高但网络流量正常,DDoS攻击则流量显著升高。参考2
免费防护方案有哪些?
常见免费方案包括:Cloudflare免费版(隐藏源站IP并过滤部分攻击)、Nginx的limit_req和limit_conn模块、fail2ban自动封禁工具、云服务商的安全组白名单设置,这些方案适合低强度攻击,但对于持续半小时以上的大规模CC攻击,免费方案很难完全防御,建议升级到CDN或高防VPS。
被攻击后如何恢复数据?
CC攻击一般不直接破坏数据,但长时间停机可能导致数据库连接异常或写入失败,造成部分数据丢失,攻击后首先检查网站文件完整性,然后通过数据库备份恢复,建议定期自动备份到远程存储,并设置快照功能,如果使用云服务商,可以回滚到攻击前的快照,确认数据完整后再恢复服务。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/530627.html