服务器IE配置文件的管理直接关系到Windows Server系统的安全性和日常运维效率,核心在于通过组策略或注册表精准控制IE增强安全配置及相关设置。
服务器IE配置文件怎么修改?组策略与注册表实操
服务器上的IE配置文件并非一个单一文件,而是分散在组策略对象、注册表以及本地安全策略中,掌握修改方法,是运维人员必备技能。
通过组策略管理IE配置
组策略是集中配置IE最常用的方式,适用于域环境或本地策略调整。
- 打开组策略编辑器:运行
gpedit.msc,导航至“计算机配置”或“用户配置”下的“管理模板” -> “Windows 组件” -> “Internet Explorer”。 - 常用配置项:
- 禁用IE增强安全配置(ESC):在“安全功能”下找到“关闭IE增强安全配置”,启用并设置为“管理员”或“用户”解除锁定。
- 设置安全区域:在“Internet 控制面板”下调整各区域(Internet、本地Intranet、受信任站点等)的安全级别。
- 代理服务器配置:通过“使代理服务器设置生效”等策略统一推送。
- 强制刷新策略:修改后运行
gpupdate /force使设置立即生效。
修改注册表调整IE配置文件
当组策略无法覆盖或需要更细粒度控制时,直接修改注册表是备用方案。
- 关键路径:
HKEY_CURRENT_USERSoftwareMicrosoftInternet Explorer:存储当前用户级IE设置,如主页、搜索提供程序。HKEY_LOCAL_MACHINESoftwarePoliciesMicrosoftInternet Explorer:存放组策略强制写入的配置,优先级最高。HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionInternet Settings:包含代理、安全区域等核心参数。
- 操作步骤:
- 备份当前注册表分支:右键导出为
.reg文件。 - 找到对应键值,例如修改
Security_HKLM_only下的Safety Filter可调整安全级别。 - 修改后重启IE或使用
ie4uinit.exe -ClearIconCache清理缓存。
- 备份当前注册表分支:右键导出为
服务器IE配置文件在哪?常见路径与验证
除组策略和注册表外,某些配置会以文件形式存在,但现代服务器更多依赖注册表。
- 本地安全策略文件:
%systemroot%system32GroupPolicy存储了计算机策略的ADM和ADMX模板,间接影响IE配置。 - IE缓存与配置文件:
%userprofile%AppDataLocalMicrosoftWindowsINetCache和%userprofile%AppDataRoamingMicrosoftInternet ExplorerQuick Launch含有用户行为数据,但并非核心配置文件。 - 验证方法:在IE中打开“Internet选项” -> “高级”,查看“恢复默认设置”是否可用,或用
reg query命令检查注册表键值。
服务器IE增强安全配置怎么关闭?步骤与影响
IE增强安全配置(ESC)是Windows Server默认开启的安全机制,它会大幅限制IE的功能,导致许多内网应用无法正常使用,关闭ESC是运维中最常见的需求之一。参考2
通过服务器管理器关闭ESC
- 操作路径:打开“服务器管理器” -> “本地服务器” -> 在“IE增强安全配置”旁点击“启用”或“关闭”链接。
- 选择范围:可为“管理员”和“用户”分别设置关闭或开启,建议仅关闭管理员账户的ESC,保留用户组的增强安全。
- 即时生效:无需重启,关闭后新IE窗口立即受新策略影响。
关闭ESC的潜在风险与应对
关闭ESC会降低浏览器对恶意网站和脚本的防御能力,尤其应用服务器暴露在互联网时需谨慎。
- 行业共识:多数运维人员在内网管理场景下选择关闭ESC,但会通过其他安全措施弥补,如部署Web应用防火墙、限制IE访问外网。
- 替代方案:不关闭ESC,而是将内网系统加入“受信任站点”区域,并降低该区域安全级别,这样既保留ESC对其他区域的保护,又不影响内网应用。
- 场景对比:若服务器仅用于管理本地Hyper-V或AD域,关闭ESC风险可控;若服务器需访问非信任外部网站,建议保持ESC开启并配置白名单。
服务器IE浏览器配置在哪里?深入安全区域与策略继承
理解IE配置的存储位置和继承机制,才能避免设置冲突。
安全区域配置的优先级
- 本地策略 vs 域策略:域控制器下发的组策略优先级高于本地策略,会覆盖本地管理员的手动设置,若域策略限制某个区域,本地修改可能无效。
- 用户配置 vs 计算机配置:用户配置优先级高于计算机配置,同一设置若在用户策略和计算机策略中都存在,用户策略生效。
- 注册表键值优先级:
HKEY_LOCAL_MACHINESoftwarePolicies>HKEY_CURRENT_USERSoftwarePolicies>HKEY_CURRENT_USERSoftwareMicrosoftInternet Explorer。
通过Internet选项手动配置
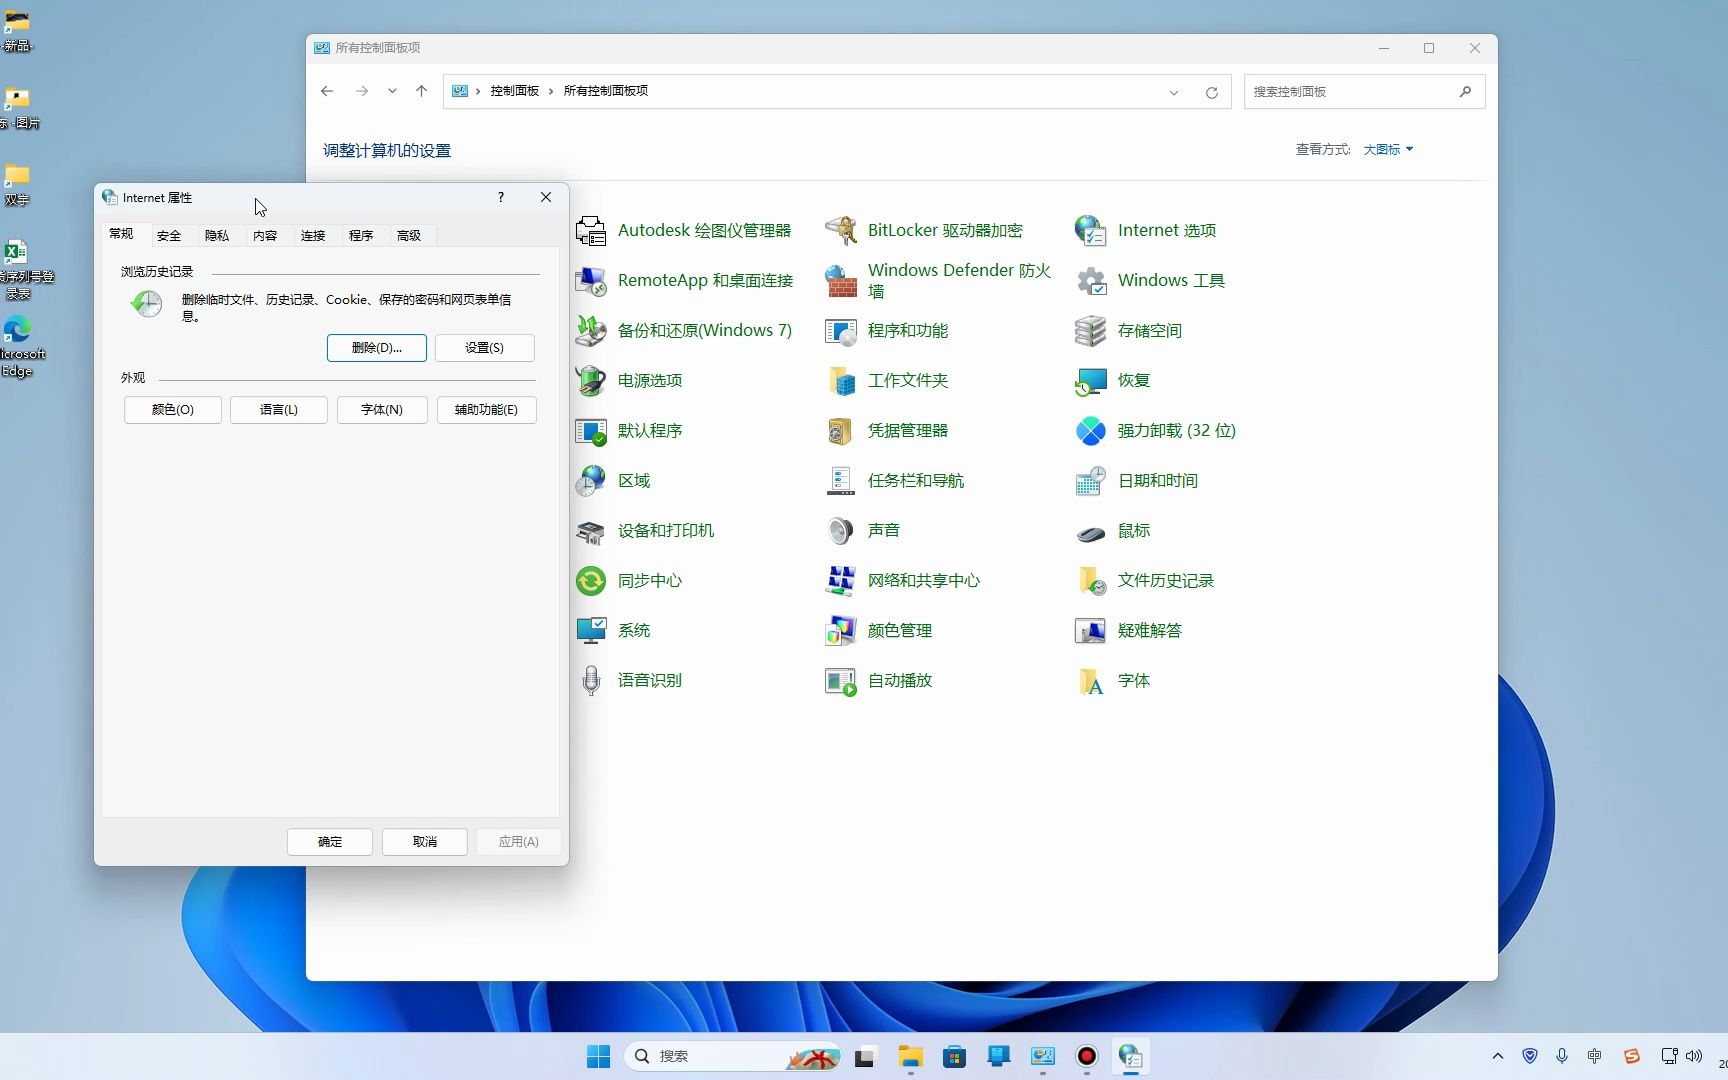
- 打开方式:在IE中点击“工具” -> “Internet选项”,或运行
inetcpl.cpl。 - 可配置项:
- 安全:分别设置Internet、本地Intranet、受信任站点、受限制站点的安全级别(高、中、中低、低)。
- 隐私:弹出窗口阻止程序、Cookie设置。
- 连接:局域网设置(代理、自动配置脚本)。
- 高级:安全协议(TLS 1.0/1.1/1.2)、多媒体、辅助功能等。
- 注意:这些设置会被组策略和注册表策略覆盖,修改前需确认无强制策略。
国内服务器IE配置注意事项
国内服务器环境常面临特殊兼容需求,例如政府网站依赖老版本ActiveX控件,或银行U盾需要特定安全级别。
- 兼容性视图设置:当使用IE11运行旧版业务系统时,需将对应网站加入兼容性视图列表,或通过组策略预配置。
- 受信任站点批量添加:通过组策略或注册表,将内网应用服务器IP或域名预先加入受信任站点,避免运行时反复弹出安全提示。
- 安全协议调整:国内部分系统仍使用TLS 1.0或SSL 3.0,需在高级选项卡中勾选对应协议,但注意此举会降低安全性,建议仅在必要场景临时启用,并优先升级应用端。
常见问题与配置冲突排查
为什么修改了组策略但IE设置没变?
- 可能原因:组策略未刷新(运行
gpupdate /force);域策略覆盖本地策略;修改的是用户策略但当前登录用户未受影响(需注销重登);注册表权限不足,策略未写入。 - 排查步骤:使用
rsop.msc查看策略结果集,确认哪些策略生效;检查Failed to apply错误;用regedit对比策略键值是否存在。
批量配置服务器IE配置文件的方案
- 对于多台服务器,可通过域组策略统一推送,或使用PowerShell脚本修改注册表并导出导入。
- 示例脚本思路:
get-itemproperty -Path "HKLM:SoftwarePoliciesMicrosoftInternet ExplorerMain"读取当前配置,set-itemproperty修改键值,最后通过组策略或GPO部署。
服务器IE配置与边缘浏览器的迁移
随着微软停止对IE的维护,部分场景需转向Edge浏览器的IE兼容模式,此时需在服务器上配置Edge的“IE模式”策略,指定哪些网站使用IE渲染引擎,相关配置文件位置变为HKEY_LOCAL_MACHINESoftwarePoliciesMicrosoftEdge,设置InternetExplorerIntegrationLevel等键值,这并非直接修改IE配置文件,而是利用新浏览器的兼容能力。
Q&A:服务器IE配置文件常见疑问
服务器IE配置文件包含哪些内容?
主要包括IE增强安全配置的开关状态、安全区域级别、受信任站点列表、代理设置、隐私策略以及高级选项中的安全协议配置,这些内容大多存储在注册表的HKEY_LOCAL_MACHINESoftwarePoliciesMicrosoftInternet Explorer和HKEY_CURRENT_USERSoftwareMicrosoftInternet Explorer中,部分通过组策略模板管理。参考1
修改服务器IE配置文件后需要重启服务器吗?
大多数配置修改(如安全区域、代理设置)仅需重启IE浏览器即可生效,组策略强制修改的配置需运行gpupdate /force并注销当前会话重登,涉及系统级安全策略(如ESC关闭)则即时生效,无需重启,仅少数注册表修改(如影响IE核心行为的键值)可能需要重启或重启IE进程。
在服务器上关闭IE增强安全配置后,如何快速恢复?
可通过服务器管理器再次启用ESC,或通过组策略将“关闭IE增强安全配置”设置为“未配置”或“禁用”并刷新策略,推荐使用组策略中央管理,避免直接修改注册表导致恢复困难,若确认仅个别管理员需要降低安全,可单独为管理员账户关闭ESC,用户组保持开启。参考2
归结起来,服务器IE配置文件的管理本质是对组策略和注册表的精准操作,务必在修改前备份策略和注册表,并在非生产环境验证,根据实际运维场景权衡安全与可用性,才是长久之计。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/530602.html