服务器路由表配置的核心在于根据网络拓扑精确规划路由条目,确保数据包按最优路径转发,避免环路和黑洞。
服务器路由表配置步骤详解
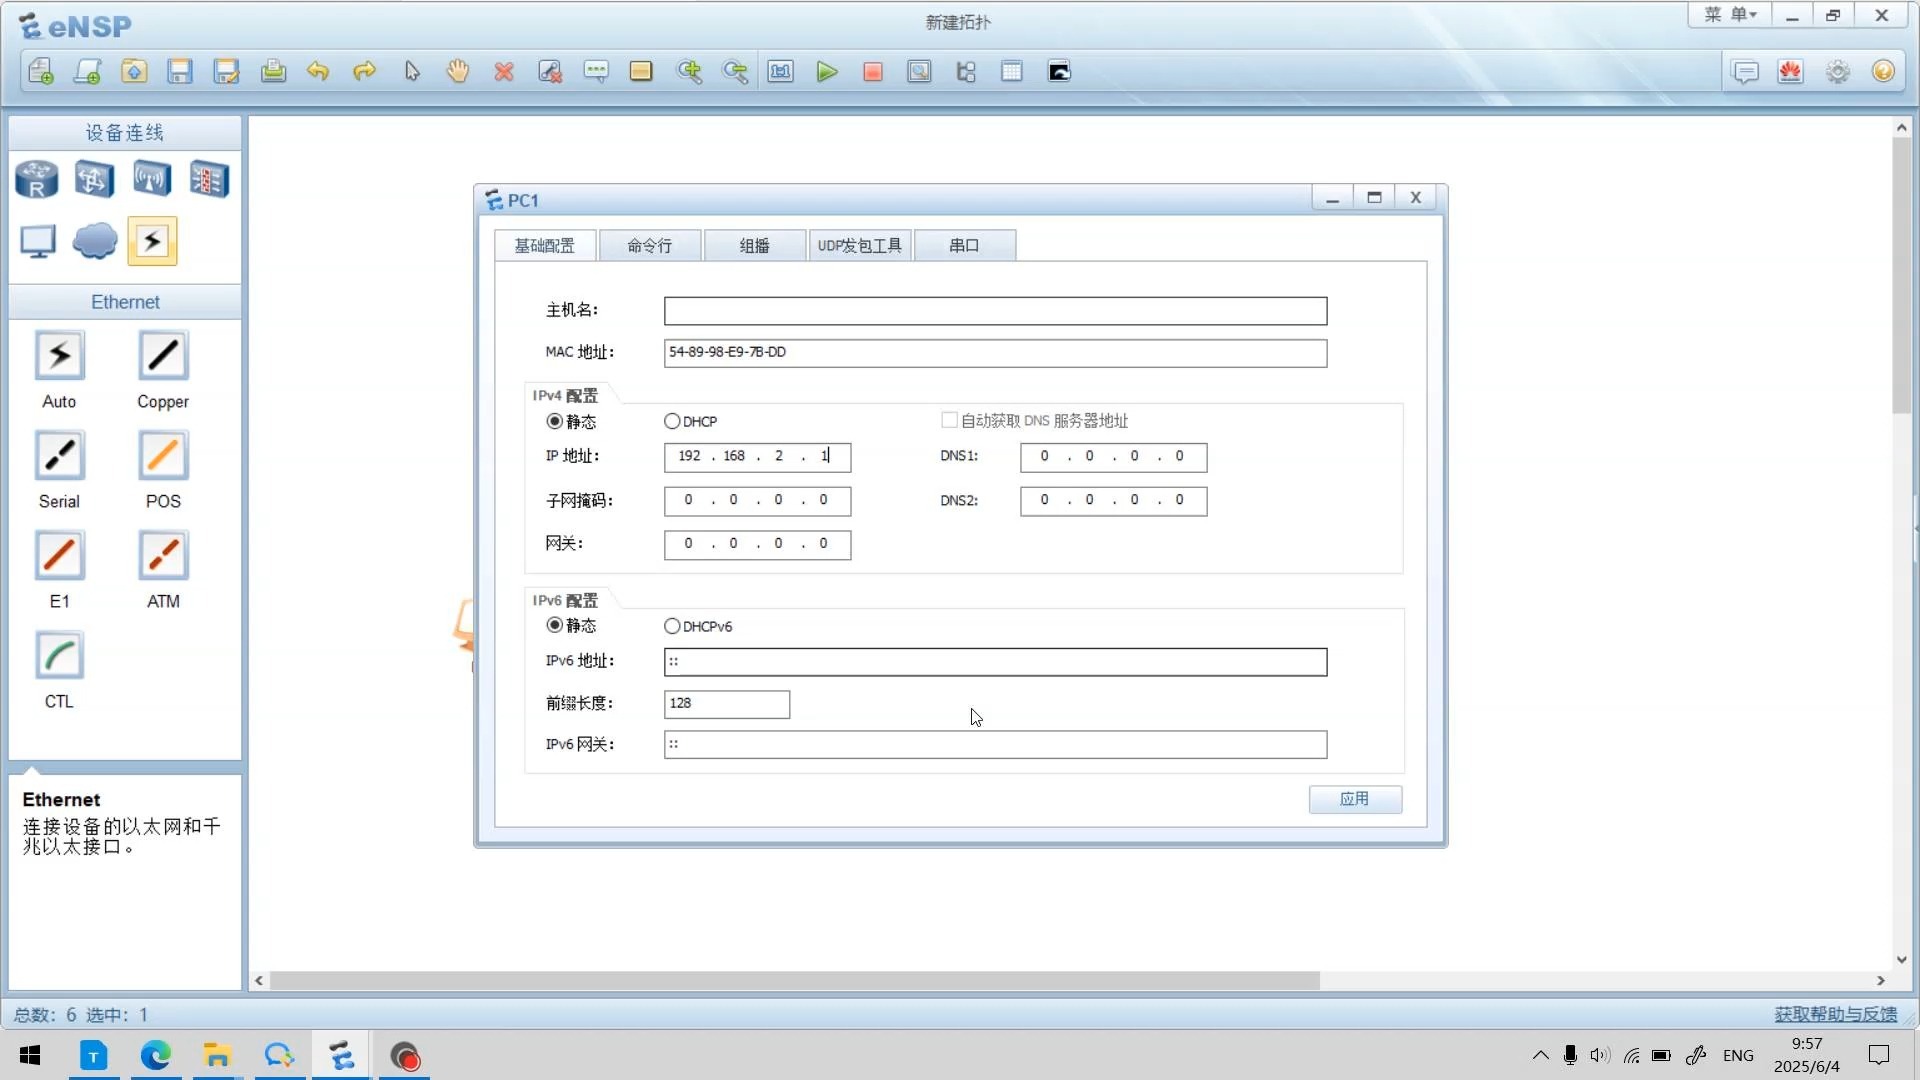
配置服务器路由表前,需要先摸清网络环境,你手头必须具备IP地址、子网掩码、默认网关以及目标网段信息,这些数据通常由网络规划决定,如果是自建环境,建议提前规划好IP段。参考2
收集网络信息
执行ip addr(Linux)或ipconfig(Windows)查看本机网络配置,记录下各网卡的IP、子网掩码和网关,确认需要访问的远程网段,比如10.0.0.0/8或者172.16.0.0/12。
查看当前路由表
在Linux中运行ip route show,在Windows中运行route print,输出会列出所有已知路由,包括默认路由,分析现有条目,避免重复添加或冲突,如果已有一条默认路由指向192.168.1.1,则无需再添加相同默认路由。
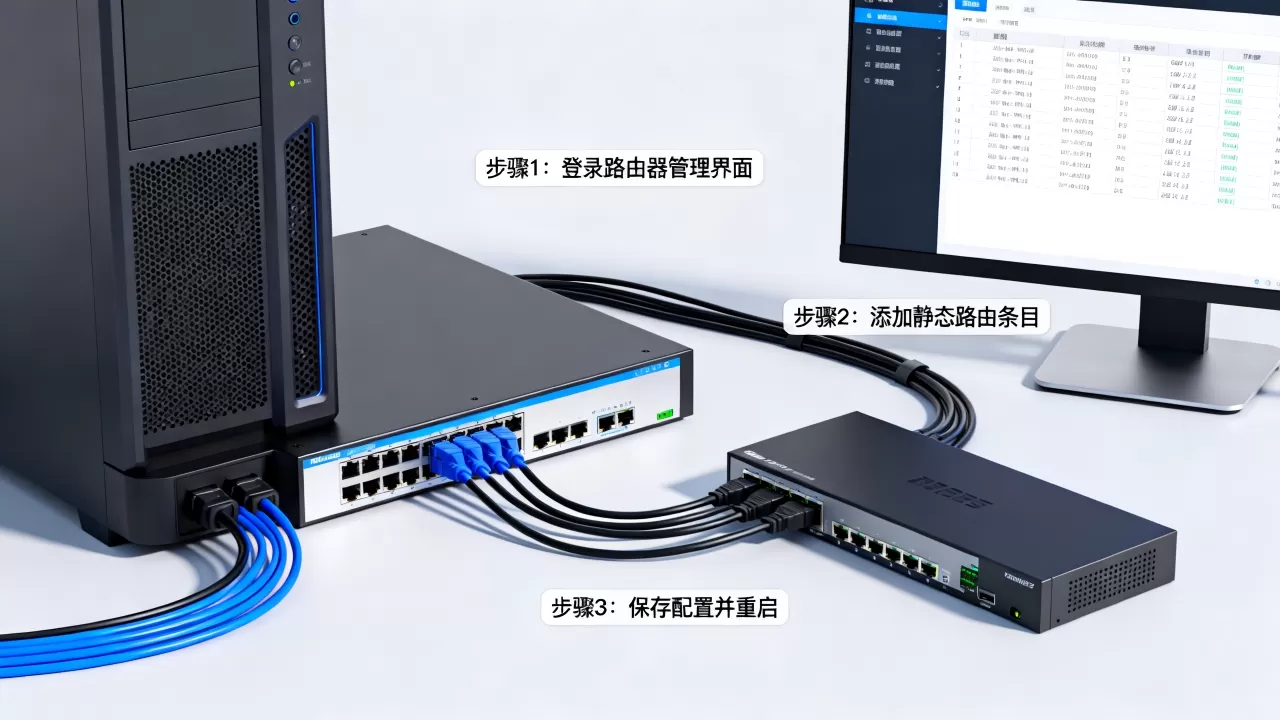
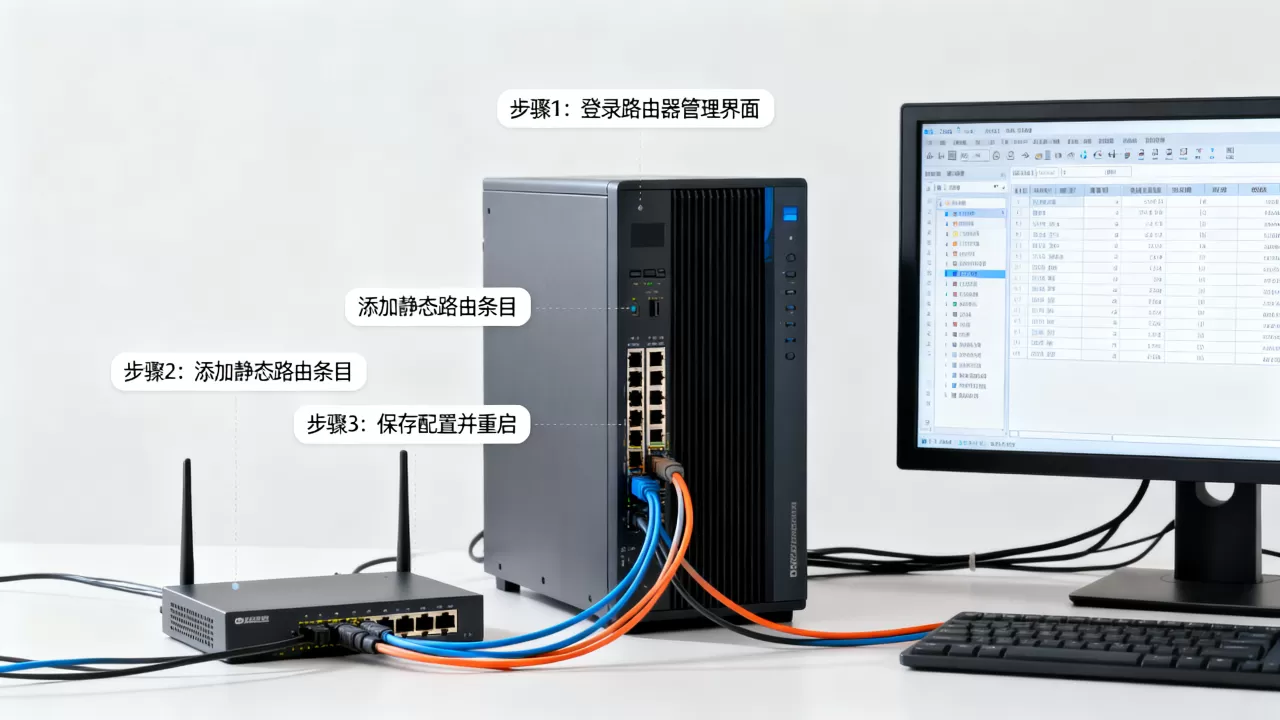
添加静态路由
假设你需要让服务器访问10.0.0.0/8网段,下一跳网关为192.168.1.1,在Linux中,执行:
ip route add 10.0.0.0/8 via 192.168.1.1 dev eth0在Windows中,执行:
route add 10.0.0.0 mask 255.0.0.0 192.168.1.1注意Windows中掩码必须用点分十进制,Linux中CIDR格式更便捷。
验证路由配置
使用ping 10.0.0.1测试连通性,如果不同,用traceroute(Linux)或tracert(Windows)查看数据包路径,在Linux中,还可使用ip route get 10.0.0.1确认实际路由条目。
持久化配置
Linux中,将路由命令写入/etc/network/interfaces或/etc/sysconfig/network-scripts/route-eth0,在route-eth0中添加0.0.0/8 via 192.168.1.1 dev eth0,Windows中,在route add命令后加-p参数,使路由持久化,重启网络服务或重启服务器后,验证路由是否依然存在。参考2
服务器多网卡路由表配置实战
当服务器拥有多张网卡且接入不同子网时,默认路由可能只指向一个网关,导致另一网段流量无法正常返回,这时需要借助策略路由或调整跃点数来解决。
典型场景
一台服务器,eth0连接办公网192.168.1.0/24,网关192.168.1.1;eth1连接生产网10.0.0.0/8,网关10.0.0.1,目标是让访问办公网的流量走eth0,访问生产网的流量走eth1,互不干扰。
策略路由配置步骤
在Linux中创建两个独立路由表,编辑/etc/iproute2/rt_tables,添加:
10 office
20 production
为每个路由表添加路由规则:
ip route add 192.168.1.0/24 dev eth0 src 192.168.1.10 table office
ip route add default via 192.168.1.1 table office
ip rule add from 192.168.1.10 table office
ip route add 10.0.0.0/8 dev eth1 src 10.0.0.10 table production
ip route add default via 10.0.0.1 table production
ip rule add from 10.0.0.10 table production
这样,从不同源IP发出的数据包会查找对应的路由表,实现流量分离。
备用方案:跃点数控制
如果不想使用策略路由,可以设置跃点数让默认路由优先走特定网关,但这样只能选择一个默认网关,不适合双向流量对称的场景,行业共识认为,在需要严格流量分离的环境中,策略路由是更可靠的选择。
验证与持久化
测试时,从办公网IP ping生产网IP,观察是否走eth1,使用ip route show table office查看独立路由表,持久化方面,将策略路由命令写入/etc/network/interfaces的post-up脚本中,或写成单独脚本随系统启动。
服务器路由表配置命令大全
熟练掌握常用命令能大幅提升配置效率,以下用表格对比Linux和Windows的核心命令。
| 操作 | Linux命令 | Windows命令 |
|---|---|---|
| 查看路由表 | ip route show |
route print |
| 添加静态路由 | ip route add 目标网段 via 网关 dev 接口 |
route add 目标网段 mask 子网掩码 网关 |
| 删除路由 | ip route del 目标网段 |
route delete 目标网段 |
| 修改默认网关 | ip route replace default via 新网关 |
route change 0.0.0.0 mask 0.0.0.0 新网关 |
| 添加永久路由 | 写入配置文件 | route add -p |
| 查看策略路由 | ip rule show |
无直接对应 |
Linux中,ip route命令的add、del、change、replace是常用子命令。ip route还支持metric参数调整路由优先级,Windows中,route命令的-p参数使路由持久化,但注意需要管理员权限。参考2
ip neigh命令用于查看ARP表,ip link管理接口状态,这些在排查路由问题时也经常用到。
服务器路由表配置常见错误排查
配置过程中难免出错,以下是几个典型问题及解决方法。
默认网关冲突
多网卡服务器如果同时配置了多个默认网关,路由表会优先选择跃点数最小的,如果跃点数相同,则可能导致路由表震荡,出现间歇性断网。解决方法:删除多余的默认网关,或为不同网卡设置不同的跃点数,确保只有一个默认网关生效。
路由条目未持久化
用命令行添加的路由在重启后丢失,这是新手常犯的错误。解决方法:添加路由时使用持久化参数(Windows的-p,Linux写入配置文件),并重启网络服务验证。
下一跳不可达
添加的路由下一跳网关IP地址写错,或者网关设备未开启,导致路由无法生效。解决方法:先用ping测试网关IP是否可达,再检查路由条目中的网关地址是否正确。
子网掩码错误
在配置静态路由时,子网掩码写错会导致路由覆盖范围不符合预期,将10.0.0.0/8写成10.0.0.0/16,只能访问10.0.0.0/16内的IP,其余IP无法路由。解决方法:仔细核对目标网段的CIDR表示,或使用IP地址计算器辅助。
Q&A:服务器路由表配置常见问题
问题1:服务器路由表配置时如何选择静态路由还是动态路由?
静态路由配置简单,适合网络结构固定、路由条目不多的环境,动态路由协议如OSPF、BGP适合大型网络,但服务器通常不运行这些协议,除非作为路由器使用,在绝大多数服务器场景下,静态路由是首选。
问题2:服务器路由表配置后如何验证持久化效果?
在Linux中,重启网络服务(systemctl restart networking)或重启服务器后,使用ip route show检查路由条目是否依然存在,在Windows中,重启后运行route print,查看是否有-p标记的路由。
问题3:服务器路由表配置错误导致远程连接断开怎么办?
如果远程连接断开,说明网络配置有误,此时应通过带外管理(如IPMI、iDRAC)或本地控制台登录系统,使用route delete删除错误路由,或使用route add添加正确路由,如果无法登录,可考虑使用启动时的安全模式或恢复环境,业内专家指出,路由表配置错误是网络故障的常见原因之一,占比相当大,因此每次修改路由表后都应进行充分测试。
服务器路由表配置并不复杂,核心在于理解网络拓扑和路由原理,按照标准流程操作,并注意多网卡等特殊场景,就能避免绝大多数问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/530305.html