服务器VLAN配置的核心是通过逻辑划分网络,实现隔离与优化,具体步骤包括规划VLAN、配置端口、建立Trunk及设置路由。
服务器VLAN配置怎么设置?分步详解
第一步:规划VLAN ID与IP子网
规划是配置的基础,建议按业务类型分配VLAN ID,例如管理VLAN(10)、业务前端(100)、业务后端(200)、存储(300)等,每个VLAN需有独立的IP子网,避免IP重叠,同时预留扩展空间,VLAN ID范围1-4094,但通常使用100-199、200-299等容易记忆的区间。规划时,注意不要使用VLAN 1(默认VLAN),因为安全风险较高。参考2

第二步:配置交换机端口模式
服务器连接交换机端口,需要根据服务器网络需求设置模式。
- Access模式:端口只属于一个VLAN,适用于服务器只需一个网络接口的场景,配置简单,但服务器无法感知VLAN。
- Trunk模式:端口承载多个VLAN,使用802.1Q标签,适用于服务器需要多VLAN访问,或使用虚拟化技术(如VMware ESXi、Hyper-V),Trunk端口需指定允许哪些VLAN通过,避免广播扩散。
配置命令示例(以Cisco IOS为例):
vlan 10
name Management
vlan 100
name Web
vlan 200
name DB
!
interface GigabitEthernet0/1
description Web_Server
switchport mode access
switchport access vlan 100
!
interface GigabitEthernet0/24
description Trunk_to_Server
switchport mode trunk
switchport trunk allowed vlan 10,100,200
第三步:设置VLAN间路由
不同VLAN间默认隔离,需要路由才能通信,使用三层交换机或路由器配置SVI(虚拟接口),为每个VLAN分配网关地址,并启用IP路由,配置ACL控制访问权限,这是安全的关键。参考2
interface vlan 10
ip address 192.168.10.1 255.255.255.0
no shutdown
interface vlan 100
ip address 192.168.100.1 255.255.255.0
interface vlan 200
ip address 192.168.200.1 255.255.255.0
ip routing
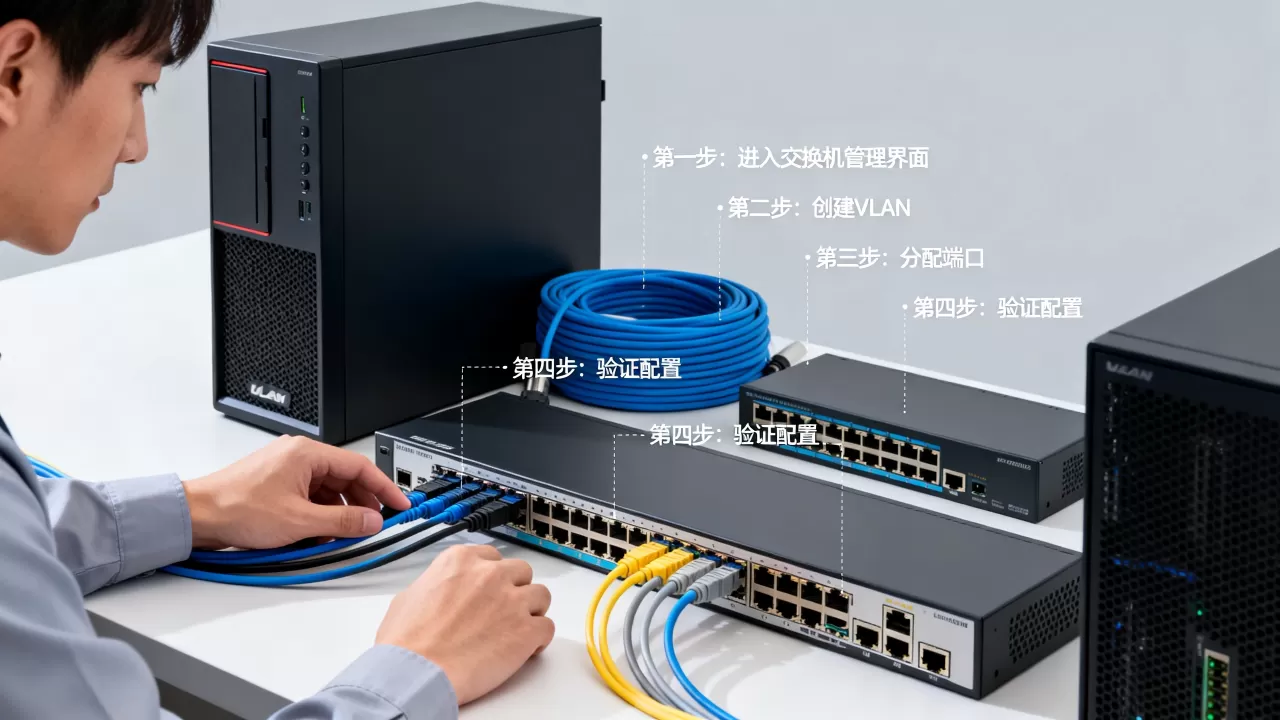
配置后,VLAN间即可路由,但默认允许所有流量,需通过ACL限制。
第四步:验证与测试
使用show命令验证配置,并从服务器端测试连通性。
- show vlan brief:查看VLAN及端口分配
- show interfaces trunk:查看Trunk状态
- 从服务器ping网关及不同VLAN的地址,确保路由正确
- 检查ACL:show access-lists,确认流量被允许或拒绝
服务器VLAN配置实例:从规划到验证
假设一个企业数据中心场景:Web服务器集群、数据库服务器集群和管理终端,目标是Web服务器可访问数据库(特定端口),管理终端只能访问管理VLAN,不能直接访问数据库。参考2
规划:
- VLAN 10:管理网络(192.168.10.0/24),连接管理终端和带外管理口
- VLAN 100:Web服务器(192.168.100.0/24),承载HTTP/HTTPS流量
- VLAN 200:数据库服务器(192.168.200.0/24),承载数据库流量,如MySQL 3306
配置步骤(以华为交换机为例,但原理通用):
- 创建VLAN:
vlan batch 10 100 200 - 配置端口:
- 端口G0/0/1-2:Web服务器,端口类型access,VLAN 100
- 端口G0/0/3-4:数据库服务器,access,VLAN 200
- 端口G0/0/5:管理终端,access,VLAN 10
- 上行端口G0/0/24:trunk,允许VLAN 10,100,200
- 配置三层接口:
interface vlanif 10 ip address 192.168.10.1 24 interface vlanif 100 ip address 192.168.100.1 24 interface vlanif 200 ip address 192.168.200.1 24 - 配置ACL:允许VLAN 100访问VLAN 200的TCP 3306,拒绝其他
acl 3000
rule 5 permit tcp source 192.168.100.0 0.0.0.255 destination 192.168.200.0 0.0.0.255 destination-port eq 3306
rule 10 deny ip
traffic classifier c1
if-match acl 3000
traffic behavior b1
permit
traffic policy p1
classifier c1 behavior b1
interface vlanif 100
traffic-policy p1 inbound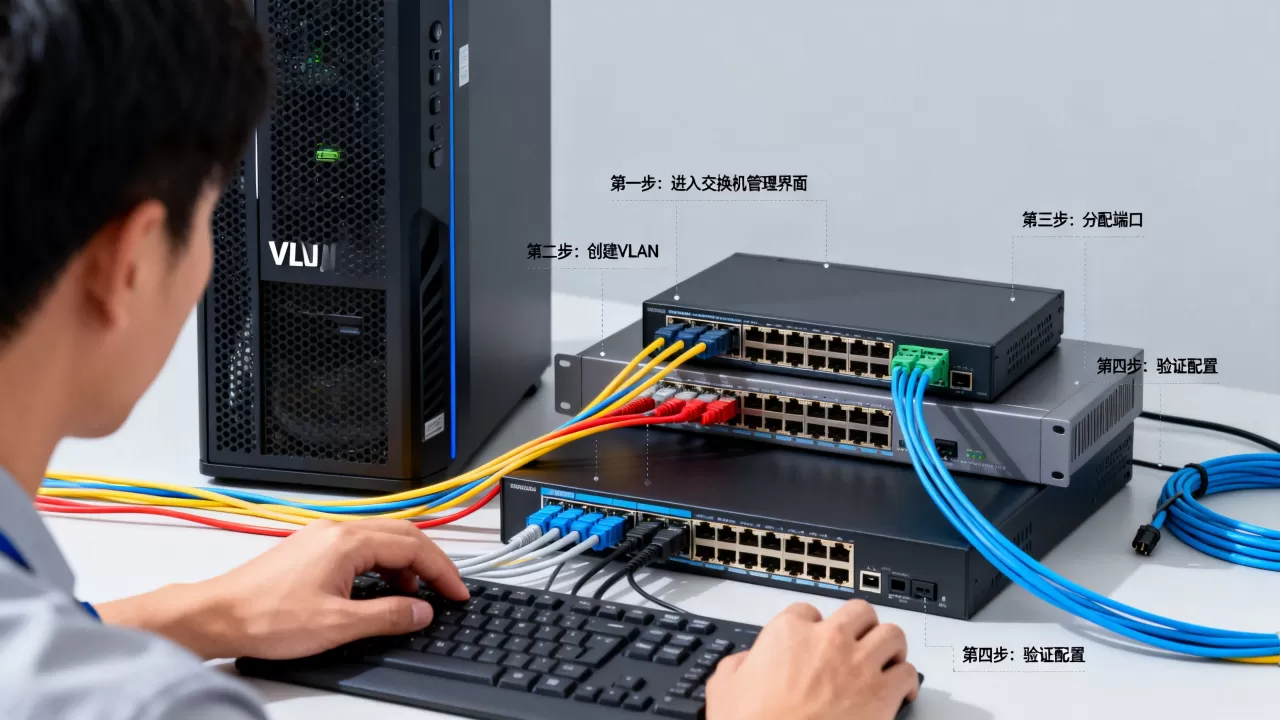
- 验证:在Web服务器上ping数据库服务器(192.168.200.2),应通;但telnet或直接访问其他端口将被拒绝,管理终端ping数据库服务器,应不通,检查ACL统计,确认匹配情况。
这个实例涵盖了服务器vlan配置命令和设计思路,适合作为参考模板。
服务器VLAN配置与普通交换机VLAN的区别
很多人认为VLAN配置都一样,但在服务器环境中,配置需要更精细。行业共识认为,服务器VLAN配置需注意以下几点:
- 带宽与冗余:服务器通常需要高带宽,因此端口配置Trunk时,建议使用链路聚合(LACP),提升带宽和冗余,普通办公VLAN很少需要聚合。
- 安全策略:服务器VLAN之间需要严格控制访问,通常使用ACL或防火墙,普通VLAN可能只做基础隔离,不严格要求。
- 管理VLAN:服务器管理口应放在独立VLAN,避免与业务流量混杂,降低风险。
- 性能影响:三层交换机开启VLAN间路由会消耗CPU资源,对于高性能服务器,建议使用硬件转发能力强的交换机。
服务器vlan配置与普通交换机vlan区别还体现在广播域控制上,服务器机群通常有大量广播,合理划分VLAN可以减小广播域,提升网络效率。
企业服务器VLAN配置方案与价格考量
不同规模的企业,其VLAN配置方案差异较大。价格是选择方案时的重要因素,但并非唯一。
- 小型企业:通常使用一台二层交换机,VLAN划分简单,路由器实现VLAN间路由,成本较低,但性能有限。服务器vlan配置价格主要取决于交换机端口数和路由器档次。
- 中型企业:推荐使用核心三层交换机,支持VLAN间路由和ACL,服务器端口采用万兆或聚合链路,价格适中,但扩展性好。
- 大型企业:需要多层VLAN设计,结合VXLAN、SDN等,硬件投资较高,但管理灵活。
业内专家指出,企业在选择方案时,应优先考虑业务需求和安全等级,再根据预算选择合适设备。服务器vlan配置步骤和方法是通用的,只需根据设备命令调整即可。
服务器VLAN配置常见问题
Q1: VLAN配置后服务器无法与其他VLAN通信,怎么排查?
先从服务器端检查IP地址、子网掩码、网关,确认网关地址是三层交换机上对应VLAN的接口地址,然后在交换机上检查VLAN间路由是否启用,ACL是否放行,如果使用Trunk,检查服务器网卡是否正确识别VLAN标签。大多数情况下,问题出在网关或ACL配置上。
Q2: 如何在不中断业务的情况下调整服务器VLAN?
如果服务器使用虚拟化,可以给虚拟机添加新VLAN的网卡,迁移业务后再删除旧网卡,对于物理服务器,如果有多网卡,可以先将新VLAN配置在备用网卡上,测试正常后切换,若只有单网卡,需要停机窗口,但可以提前在交换机上配置端口为Trunk,并允许新VLAN,然后服务器端修改IP,重启网络服务。
Q3: 服务器VLAN配置需要哪些硬件支持?
交换机必须支持802.1Q VLAN,目前所有网管型交换机都支持,三层路由需要三层交换机或路由器,服务器网卡需要支持VLAN标记,现代服务器网卡均支持,操作系统需加载VLAN驱动。硬件成本上,二层交换机价格较低,三层交换机根据端口速率和功能价格差异较大。
服务器VLAN配置是网络管理的基础,合理规划能显著提升安全性和管理效率,无论环境大小,遵循从规划到验证的步骤,都能有效实现网络隔离与优化。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/530028.html