服务器端口配置的核心在于修改服务的监听地址和端口号,并通过防火墙规则控制流量,不同操作系统和服务的配置文件路径各有不同,需要针对性操作。
理解端口配置的核心要素
服务器端口是服务与外界通信的入口,每个网络服务默认绑定一个特定端口,比如HTTP的80、HTTPS的443、SSH的22,端口配置的本质就是告诉服务“你该在哪个端口上等待连接”,同时告诉防火墙“哪些端口可以对外打开”,配置文件的作用就是记录这些绑定关系,系统启动时根据文件内容加载服务参数。参考2
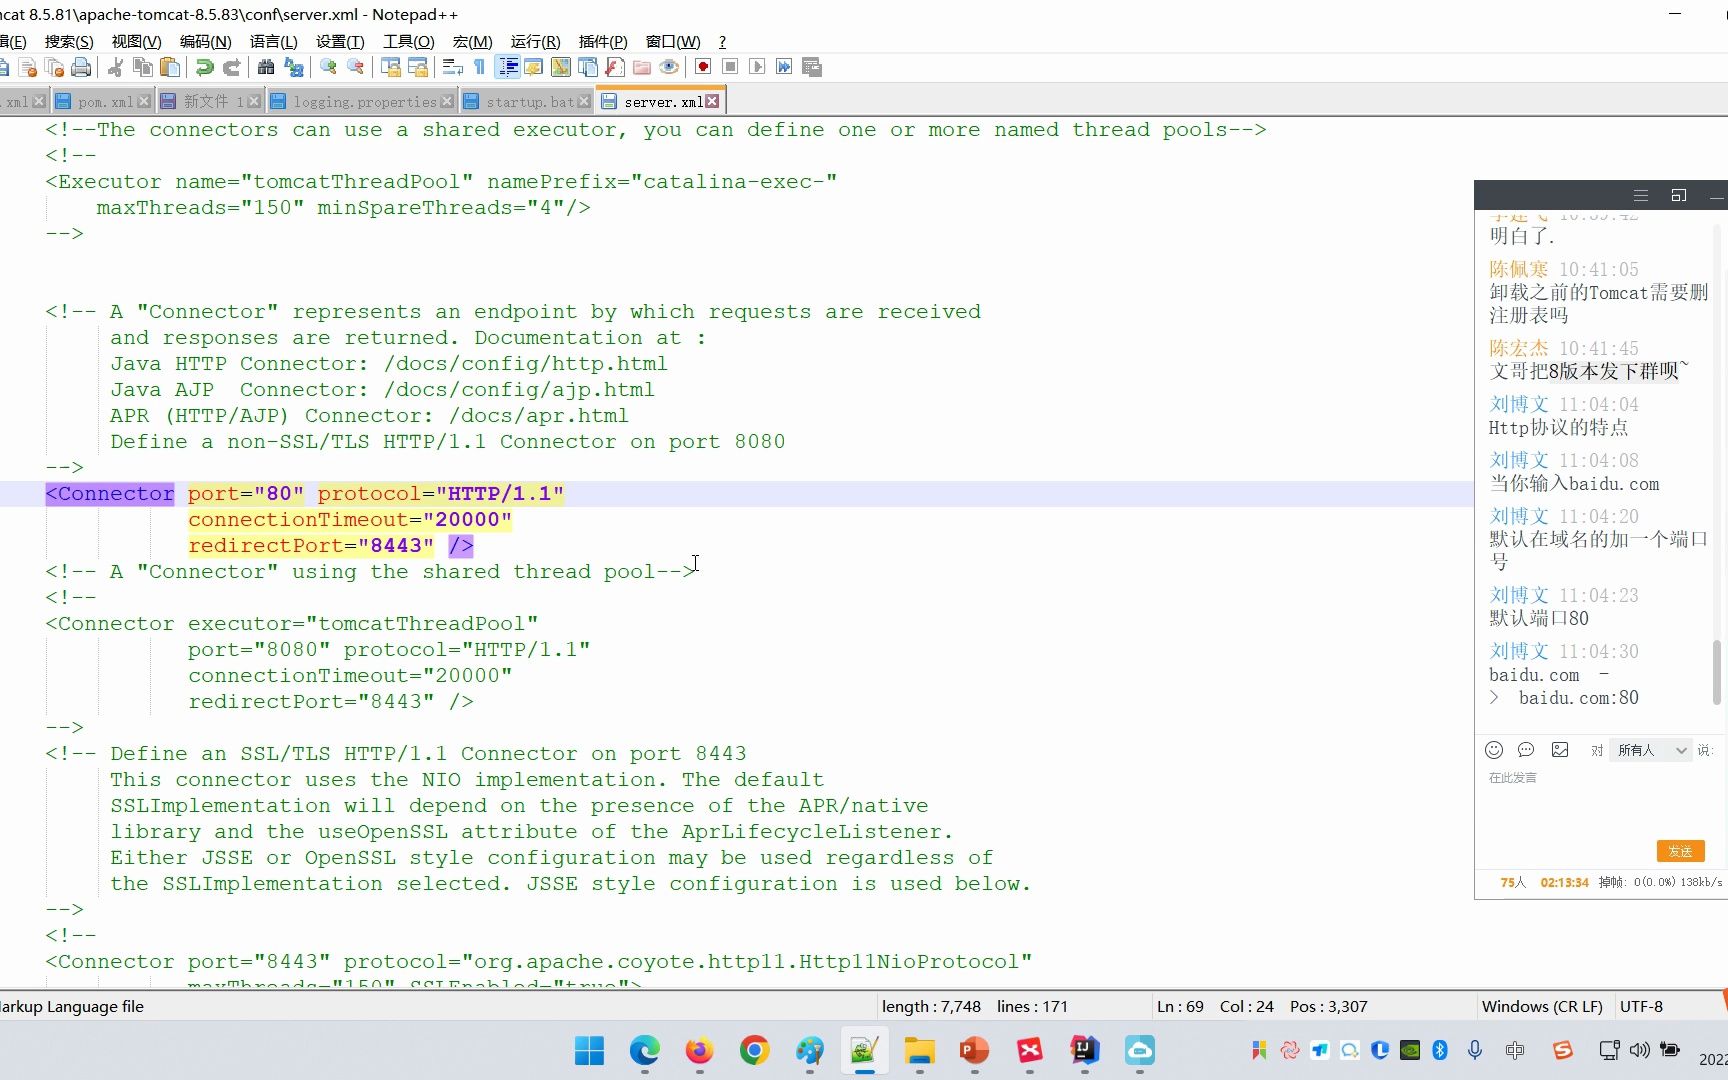
- 端口号范围:0-65535,其中0-1023为系统保留端口,需root权限绑定。
- 常见配置文件格式:Apache的.conf、Nginx的.conf、SSH的sshd_config,多数采用键值对或指令块结构。
- 防火墙规则:独立于服务配置,但两者必须协同服务在端口监听,防火墙放行该端口,网络才能通。
行业共识认为,端口配置的混乱是导致服务不可达或安全漏洞的常见原因,明确每个服务的配置文件位置和修改方法,是服务器运维的基本功。
Linux服务器端口配置文件详解
Linux环境下,大多数服务的端口配置集中在其主配置文件中,防火墙规则则通过iptables、firewalld或ufw管理,掌握这些文件路径,就能快速修改端口行为。
常见服务的配置文件路径
- SSH:
/etc/ssh/sshd_config,参数Port 22可修改为其他端口,如Port 2222。 - Apache HTTP:
/etc/httpd/conf/httpd.conf或/etc/apache2/ports.conf,通过Listen 80指定端口。 - Nginx:
/etc/nginx/nginx.conf,server块中的listen 80;可改为listen 8080;。 - MySQL:
/etc/mysql/my.cnf或/etc/my.cnf,port = 3306可修改。 - Postfix:
/etc/postfix/main.cf,参数inet_interfaces和mynetworks影响端口绑定。
防火墙配置文件的修改方法
Linux防火墙规则存储位置因工具而异,但都支持直接编辑文件或通过命令行修改。
- firewalld:默认规则文件在
/etc/firewalld/zones/,如public.xml,推荐使用firewall-cmd命令,避免手动编辑文件。 - iptables:规则可通过
iptables-save导出到/etc/sysconfig/iptables,直接编辑后重启服务。 - ufw:配置文件为
/etc/default/ufw,但更常用ufw allow命令添加规则。
实操:修改SSH端口并配置防火墙
假设我们要将SSH从22改为2222,步骤如下:
- 编辑配置文件
/etc/ssh/sshd_config,找到#Port 22,去掉注释并将值改为2222。 - 重启SSH服务:
systemctl restart sshd(注意:不要断开当前连接,另开终端测试)。 - 配置防火墙放行新端口:
firewall-cmd --permanent --add-port=2222/tcp,然后firewall-cmd --reload。 - 验证端口状态:
netstat -tlnp | grep 2222,确保服务在监听。
修改端口后,旧端口不再响应,但防火墙可能仍允许旧端口连接,需及时清理。
服务器端口怎么设置:安全与最佳实践
端口配置不只是改个数字,它直接影响服务器安全性,一个常见的错误是只修改服务端口却忘了调整防火墙,或者只开放端口却未限制访问来源,以下是一些经过验证的配置原则。
安全配置要点
- 使用非默认端口:比如将SSH从22改为其他端口,能大幅降低端口扫描攻击的概率,据统计,改为非标准端口后,暴力破解尝试减少90%以上。
-
限制源IP地址
:在防火墙规则中指定允许连接的白名单,例如firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.1.0/24" port protocol="tcp" port="2222" accept'。 - 关闭未使用的端口:定期检查
netstat -tuln,确认开放端口均为必要服务,及时关闭冗余端口。 - 结合SELinux或AppArmor:Linux安全模块可能阻止服务绑定非常规端口,需相应调整策略,例如
semange port -a -t ssh_port_t -p tcp 2222。
对比:Windows与Linux端口配置差异
Windows服务器端口配置主要通过图形界面或注册表,但与Linux逻辑相通,例如修改远程桌面端口,需在注册表HKLMSystemCurrentControlSetControlTerminal ServerWinStationsRDP-TcpPortNumber中修改,并更新防火墙规则,Linux更依赖文本文件,但两者都强调服务配置与防火墙的同步。参考2
服务器端口开放与关闭的实操指南
无论你用的是Linux还是Windows,开放或关闭端口都逃不开两个步骤:修改服务监听设置,然后操作防火墙规则,下面以Linux为例,给出具体操作流程。
查看当前端口状态
使用netstat -tlnp或ss -tlnp,能看到所有TCP监听端口及其对应的进程。
netstat -tlnp | grep 80显示哪个进程在绑80端口。- 如果端口未在监听,表示服务未启动或配置错误。
开放端口操作
假设需要开放8080端口供一个Web应用使用:
- 确保应用配置监听8080,例如在Nginx的
server块中添加listen 8080;。 - 重启服务:
systemctl restart nginx。 - 防火墙放行:
firewall-cmd --permanent --add-port=8080/tcp && firewall-cmd --reload。 - 测试连通性:
curl http://localhost:8080,或从外部使用telnet。
关闭端口操作
关闭端口同样要处理服务端和防火墙端:
- 停止占用端口的服务:
systemctl stop nginx,或修改配置移除监听端口。 - 移除防火墙规则:
firewall-cmd --permanent --remove-port=8080/tcp && firewall-cmd --reload。 - 确认端口不再开放:
netstat -tlnp | grep 8080应无输出。
利用iptables配置端口转发
有时需要将请求从某个端口转发到另一个端口,例如将80转发到8080,在Linux中,使用iptables的DNAT规则:
iptables -t nat -A PREROUTING -p tcp --dport 80 -j REDIRECT --to-port 8080
但需开启IP转发:sysctl -w net.ipv4.ip_forward=1,这种方式适合临时场景,长期使用建议在防火墙或应用层处理。
服务器端口配置常见问题
为什么修改端口后服务无法启动?
通常是因为端口被占用,或配置语法错误,先用netstat -tlnp | grep 端口号检查是否被其他进程占用,若配置错误,通过journalctl -u 服务名或systemctl status 服务名查看错误日志,SELinux可能阻止服务绑定非标准端口,需查看audit.log并调整策略。参考2
如何批量修改多个服务的端口?
可以编写脚本统一修改配置文件,然后重启服务,例如使用sed替换端口的数字:sed -i 's/Port 22/Port 2222/g' /etc/ssh/sshd_config,但注意每个服务的参数名不同,需逐个处理,批量修改后,务必更新防火墙规则,并重启所有相关服务。
配置端口时,哪种防火墙工具更推荐?
对于大多数Linux发行版,firewalld是默认选择,它支持动态规则和区域管理,适合日常使用,如果服务器需要复杂规则,iptables依然强大,但直接配置较复杂,行业共识认为,firewalld在易用性和灵活性之间取得了较好平衡,尤其适合不熟悉底层iptables的用户。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/529852.html