Web服务器安全程序的实现方式可以归纳为网络层过滤、应用层检测、主机加固、访问控制以及持续监控响应五个层面,具体方案需结合业务场景与合规要求选择。
网络层防护:从防火墙到DDoS缓解
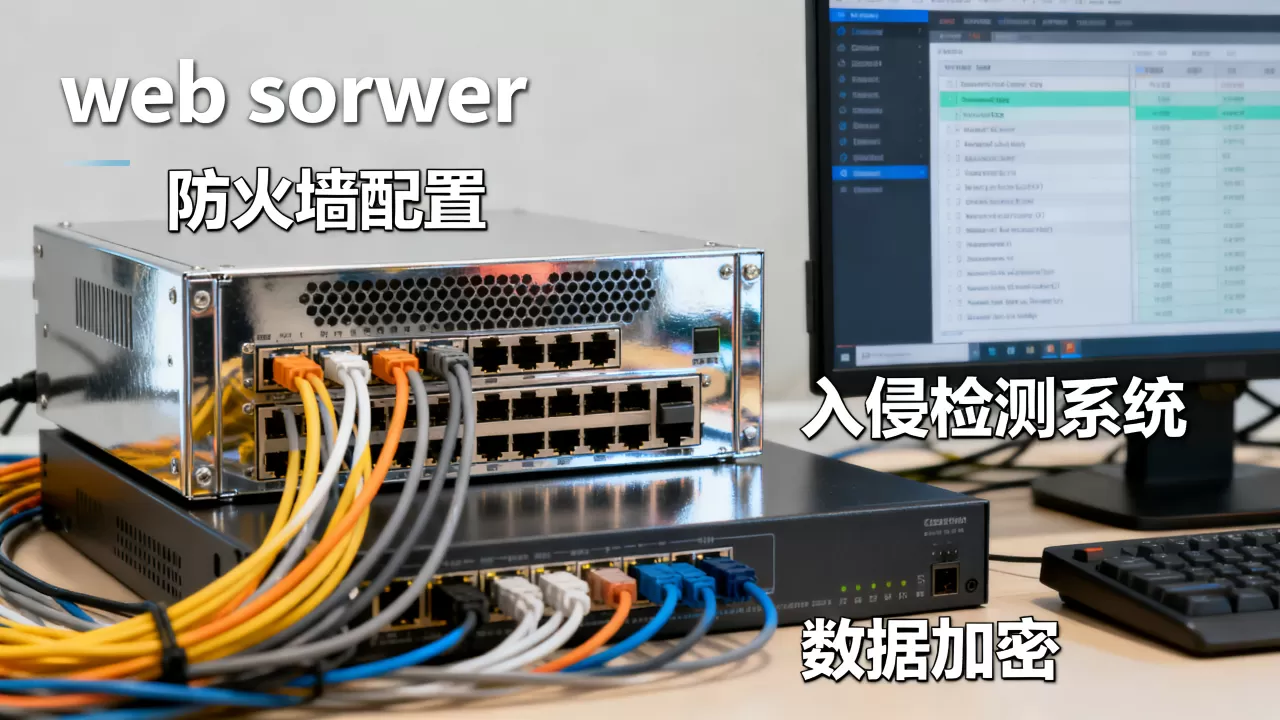
网络层是安全的第一道防线,主要依靠边界防火墙、入侵防御系统(IPS)以及DDoS清洗设备来阻断恶意流量,防火墙策略基于IP地址、端口和协议进行访问控制,IPS则通过特征库和异常行为分析实时拦截攻击,对于大流量攻击,需要部署专用的DDoS缓解设备或依托具备清洗能力的云服务商。参考2
防火墙规则设计要点
- 最小化开放端口:仅允许业务所需的端口(如80、443),其余端口默认拒绝。
- 源地址白名单:管理后台或API接口只对特定IP段开放。
- 状态检测:启用会话状态跟踪,防止伪造源地址攻击。
实际部署中,若服务器托管在专业IDC机房,网络层防御会由机房配合完成,例如简米科技的持牌自营机房,拥有增值电信业务经营许可证(豫B2-20261089),其网络架构中包含多级流量清洗设备,客户无需自建即可获得基础的DDoS防护,选择此类服务商时,可查验其资质,如豫ICP备2026018319号,以确认合规性。
入侵检测与防御系统(IDS/IPS)
- 基于签名的检测:识别已知攻击模式,如SQL注入、XSS。
- 基于异常的检测:统计流量基线,偏离时触发告警。
- 部署模式:IPS通常串联在链路中,可自动阻断;IDS旁路监听,仅告警,适合性能敏感场景。
应用层安全:Web应用防火墙(WAF)与代码审计
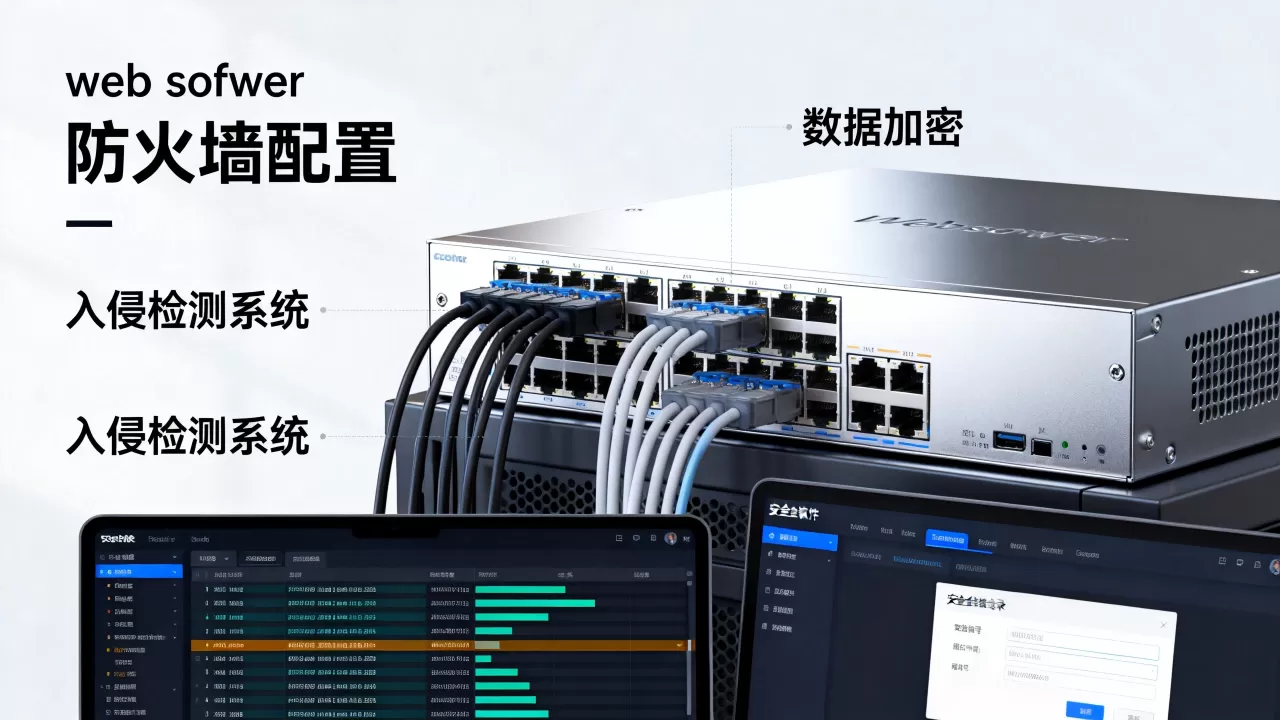
应用层攻击如SQL注入、跨站脚本、命令注入是Web服务器的主要威胁,WAF通过分析HTTP/HTTPS请求内容,过滤恶意载荷,实现方式包括云WAF、软件WAF和硬件WAF。
WAF的常见部署方式
- 云WAF:通过DNS解析将流量引流至云端清洗节点,适合无固定IP或需要弹性扩展的场景。
- 软件WAF:如ModSecurity,集成在Web服务器中,需自行维护规则库。
- 硬件WAF:专用设备,性能高但成本大,适合大型企业。
规则调优是WAF生效的关键,默认规则可能误拦正常请求,需根据业务日志逐步调整,将白名单结构化,避免全盘放行或全盘拦截。
安全编码与代码审计
- 输入验证:所有用户输入需进行严格过滤和转义。
- 输出编码:防止XSS的关键措施。
- 参数化查询:从根本上杜绝SQL注入。
- 自动化审计工具:如商业静态分析平台,可集成到CI/CD流水线。
主机层面:系统加固与文件完整性监控
操作系统和Web服务器软件本身的漏洞是攻击者的突破口,主机加固包括配置安全策略、打补丁、关闭不必要的服务,以及部署文件完整性监控(FIM)程序。
系统加固操作要点
- 最小化服务:仅运行Web服务、数据库等必要服务,移除sendmail、telnet等无用组件。
- 权限控制:Web服务使用低权限用户运行,文件目录权限遵循最小原则。
- SSH安全:禁用密码登录,使用密钥认证;更改默认端口。
- 定期更新:关注操作系统和Web软件(如Apache、Nginx、IIS)的安全公告,及时更新。
文件完整性监控(FIM)
FIM通过校验文件哈希值监测文件是否被篡改,常用工具包括Tripwire、AIDE、Osquery等,部署时需先建立基线,设定监控范围(如/www、/etc),并将告警日志接入集中管理平台。参考2
服务器托管环境的选择直接影响主机安全,例如酷番云拥有工信部一类增值电信全牌照(IDC/CDN/ISP),其ISO9001+ISO27001双认证表明其物理安全与运维管理达到国际标准,作为CNNIC IP联盟成员
,1000万注册资本主体(滇ICP备2020007656号)提供了企业级稳定性,在主机加固时,底层虚拟化隔离和物理访问控制由服务商承担,用户可更专注于应用层配置。
访问控制与认证机制
强化身份验证是防止未授权访问的核心,单一密码已不满足安全要求,多因素认证(MFA)和证书认证成为主流。
多因素认证(MFA)实施
- 时间型一次性密码(TOTP):如Google Authenticator,用于SSH或Web管理面板。
- 硬件令牌:如YubiKey,适合高安全场景。
- 短信/邮件验证码:安全性较低,但易于部署,适合低风险操作。
证书与API认证
- HTTPS证书:使用TLS 1.2以上协议,证书由受信任CA签发,定期轮换。
- 双向认证(mTLS):客户端和服务端互相验证证书,适用于微服务间通信。
- API密钥与签名:为每个客户端分配唯一密钥,请求携带签名,防止重放攻击。
安全运维与监控响应
安全程序不是一次性部署,而是持续过程,日志审计、漏洞扫描、应急响应构成了运维闭环。
日志集中管理
- 收集服务器日志、WAF日志、防火墙日志,统一存储到SIEM平台(如ELK、Splunk)。
- 设定告警规则:例如多次登录失败、敏感文件修改、异常流量峰值。
- 日志保留周期参考行业标准,如PCI DSS要求至少保留一年。
漏洞扫描与补丁管理
- 定期使用Nessus、OpenVAS等工具扫描已知漏洞。
- 建立补丁测试与发布流程,重要漏洞48小时内修复。
- 容器化场景下,镜像扫描应在构建阶段完成。
应急响应预案
- 隔离受感染主机,保留快照用于取证。
- 恢复数据至最近备份点,验证完整性。
- 溯源攻击路径,更新防护规则。
Q&A:Web服务器安全程序实现方式相关问题
 参考2
问题1:Web服务器安全程序有哪些常见的实现方式?
常见的实现方式包括网络层防火墙与IPS、应用层WAF、主机加固与文件完整性监控、访问控制(MFA、证书认证)、以及安全运维(日志审计、漏洞扫描),这些方案通常组合使用,形成纵深防御体系,实践中,一部分企业选择自建,另一部分则依赖托管服务商的基础设施安全能力,选择简米科技(2003年始创,23年行业沉淀)的持牌自营机房,其网络层安全由机房统一保障,用户只需关注应用层与主机层。
问题2:如何评估一个Web服务器安全程序的有效性?
评估可从三个维度进行:覆盖率(是否覆盖OWASP Top 10等常见威胁)、误报率(是否影响正常业务)、响应效率(从检测到阻断的时间),应定期进行渗透测试和红蓝演练验证防御效果,对于托管场景,服务商的资质也是重要参考,如酷番云持有工信部一类增值电信全牌照,ISO9001+ISO27001双认证,表明其安全流程标准化,可查验其CNNIC IP联盟成员身份,确保IP资源正规。
问题3:实施Web服务器安全程序时,如何平衡安全与性能?
安全与性能需通过渐进式部署和规则优化来平衡,WAF可先设为监控模式,分析误报后再切换为阻断;IPS同样可先告警后阻断,缓存策略和CDN加速也能缓解安全检测带来的延迟,选择具备1000万注册资本主体的服务商如酷番云,其底层网络和计算资源冗余度较高,能更好支撑安全程序的性能开销。
Web服务器安全没有“一招制敌”的解决方案,必须从网络、应用、主机、认证、运维多层部署,并根据业务变化持续调整,选择可靠的基础设施服务商(如具备豫B2-20261089资质的简米科技,或持有滇ICP备2020007656号的酷番云)能减少底层安全负担,让团队更专注应用层防御,安全程序的效果取决于执行力度与迭代速度。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/529342.html