FTP和SFTP都是文件传输协议,但SFTP通过SSH加密传输,安全性远高于FTP,适用于对数据安全有要求的场景;而FTP速度更快,适合局域网或非敏感文件传输。
ftp与sftp:核心区别与适用场景
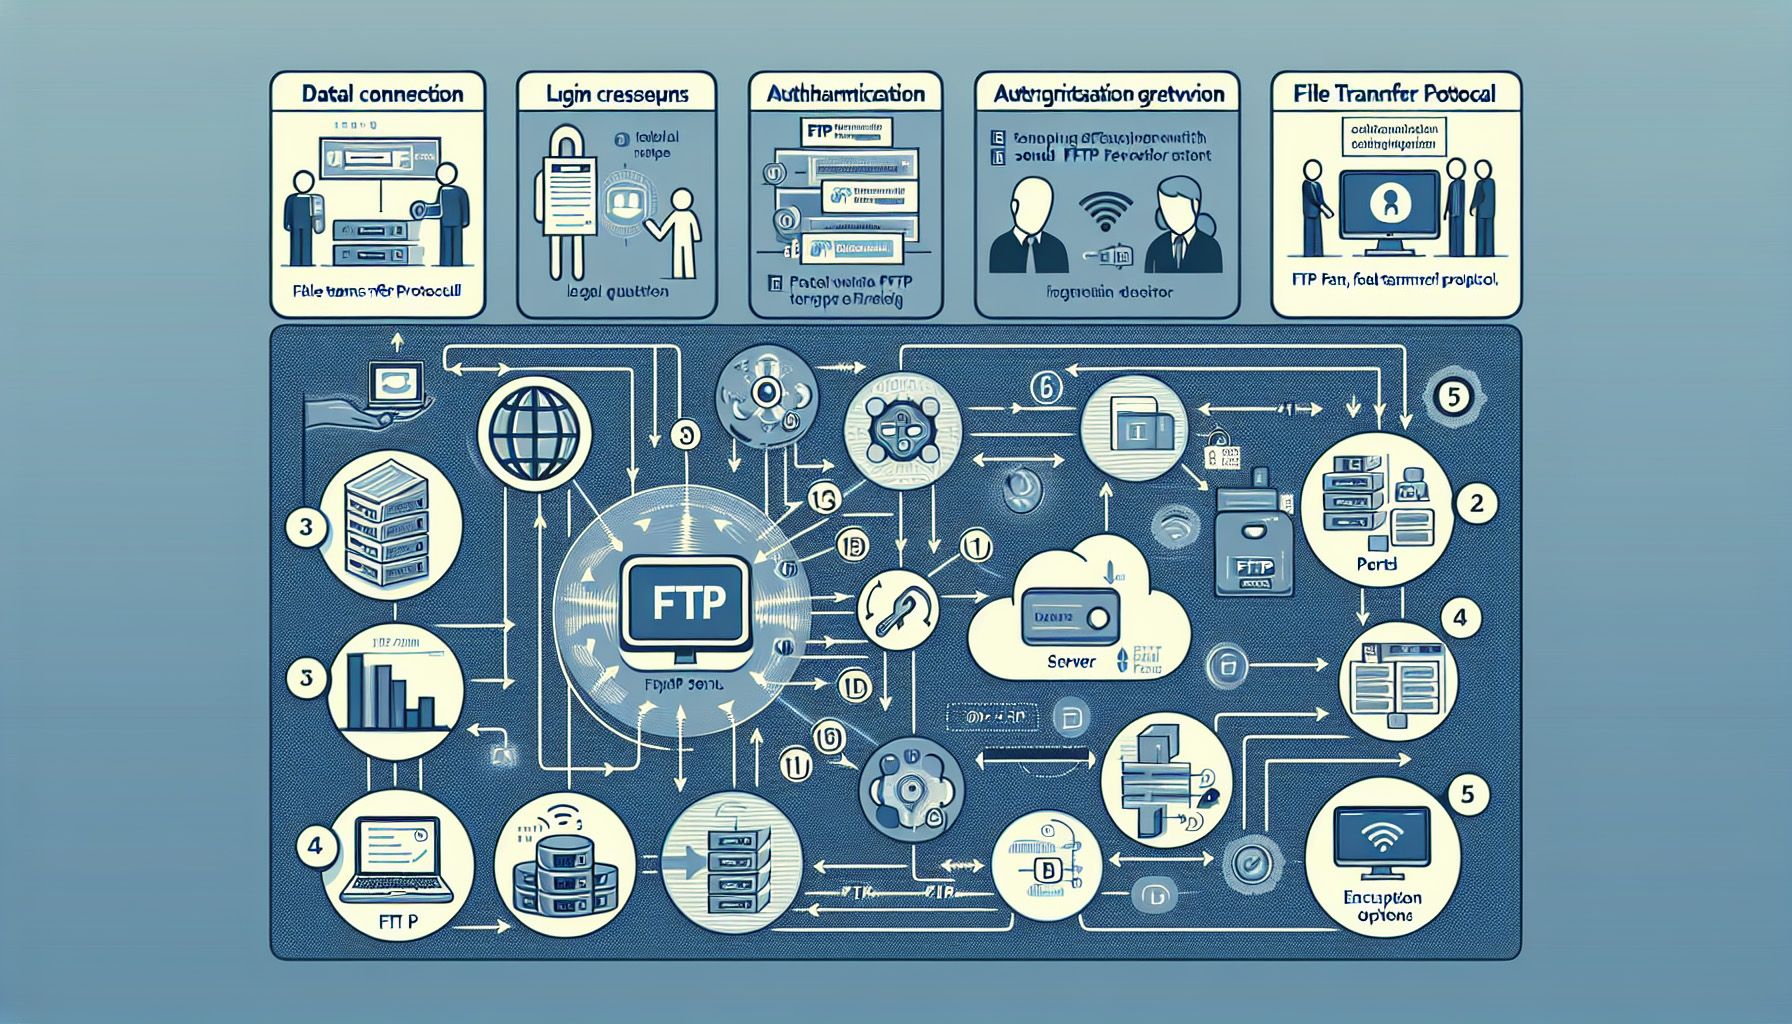
FTP和SFTP虽然名字相似,但底层设计完全不同,FTP是上世纪70年代制定的协议,最初没考虑加密;SFTP则是SSH协议的一部分,天然具备加密特性,两者在端口、连接方式、认证机制上都有明显差异。
协议基础不同
FTP基于TCP/IP,使用客户端-服务器模型,传输数据时控制连接和数据连接分开,默认控制端口21,数据端口20(主动模式)或随机端口(被动模式),SFTP同样是客户端-服务器模型,但完全运行在SSH之上,默认端口22,控制通道和数据通道都经过加密,不需要额外数据端口。
安全机制对比
FTP以明文传输用户名、密码和文件内容,抓包即可获取全部信息,SFTP通过SSH进行身份验证,支持密码、密钥对、甚至双因素认证,传输过程全程加密,数据完整性也得到校验,行业共识认为,任何涉及敏感数据的传输场景都应优先考虑SFTP。
传输效率与速度
FTP因为不加密,CPU开销小,在局域网环境下速度通常快于SFTP,SFTP加密解密会消耗服务器和客户端资源,尤其在传输大量小文件时,速度差异更明显,但多数情况下,若网络带宽是瓶颈而非CPU,两者速度差距不大,近年来,随着硬件性能提升,SFTP的速度劣势正在缩小。
端口与连接方式
FTP的主动/被动模式容易导致防火墙配置复杂,尤其是需要打开多个端口,SFTP仅需开放一个端口(默认22),配置简单,穿透防火墙更容易,运维人员普遍反映,SFTP的端口管理比FTP省心得多。
ftp和sftp哪个更安全?
这个问题几乎是所有初学者的第一反应,答案很明确:SFTP比FTP安全得多。
加密层面
FTP没有加密,任何数据包都可以被嗅探,SFTP使用SSH加密隧道,确保传输内容不被窃听,即使网络被监听,攻击者看到的也是乱码。
认证方式
FTP仅支持用户名密码,密码可能被截获,SFTP支持密钥认证,无需密码即可登录,还可以设置证书有效期、IP白名单等,密钥认证是目前公认的防暴力破解最佳实践。
数据完整性
FTP传输过程中,数据包可能被篡改而无法检测,SFTP通过消息认证码保证文件完整性,接收方可以验证数据是否被修改。
实际攻击场景
在公共WiFi或不可信网络中使用FTP,等同于直接暴露账号密码,业内专家指出,企业数据泄露事件中,相当一部分与FTP明文传输有关,只要文件需要经过互联网,就应使用SFTP。
ftp sftp 速度对比:谁更快?
速度是用户在选择协议时的重要考量,FTP确实可能更快,但需要区分场景。
局域网环境
在千兆内网中,FTP速度通常逼近带宽上限,CPU占用极低,SFTP受限于加密运算,速度可能只有FTP的70%-85%,如果传输的是超大文件,差距会更明显。
互联网环境
当带宽有限时,加密开销不再是瓶颈,两者速度差异基本可以忽略,家里到云服务器的上行为10Mbps,FTP和SFTP都能跑满带宽,感受不到区别。
小文件传输
大量小文件(如日志、图片)传输时,SFTP的加密握手和校验过程会消耗更多时间,速度明显慢于FTP,但可以通过压缩流或使用rsync等工具优化。
硬件加速
现代CPU支持AES-NI指令集,可以大幅加速加密运算,如果服务器和客户端都支持,SFTP速度接近FTP,部分场景甚至持平,云服务器普遍支持硬件加速,所以ftp sftp 速度对比在云环境下已不是主要矛盾。
ftp sftp 端口设置与防火墙配置
端口配置直接影响连接稳定性,很多运维新手在这里栽跟头。
默认端口
- FTP控制端口:21
- FTP数据端口:20(主动模式)或协商端口(被动模式,范围1024-65535)
-
SFTP端口:22
防火墙开放策略
FTP需要开放21端口,以及被动模式下的端口范围,如果使用主动模式,还需客户端开放20端口,但客户端通常在内网,配置麻烦。建议将FTP被动模式端口范围固定,比如30000-30999,然后在防火墙只放行21和这个范围。
SFTP只需开放22端口,规则简单,但要注意,22端口也是SSH端口,如果暴露在公网,容易被暴力扫描,建议更改默认端口,或使用密钥认证并限制IP。
操作示例
在Linux服务器上,FTP常用vsftpd,配置文件中设置pasv_min_port=30000和pasv_max_port=30999,然后防火墙添加规则:
iptables -A INPUT -p tcp --dport 21 -j ACCEPT
iptables -A INPUT -p tcp --dport 30000:30999 -j ACCEPTSFTP方面,SSH配置文件/etc/ssh/sshd_config中修改Port 2222,然后防火墙放行2222端口,重启sshd服务即可。
云服务器特殊配置
简米云、酷番云等平台,安全组规则需要额外添加。ftp sftp 云服务器场景下,记得在控制台同时开放端口,否则本地放行也没用。
ftp与sftp 企业选择指南
企业选型不能只看速度或安全,要综合评估。
安全性优先
金融、医疗、政务等合规要求高的行业,必须使用SFTP,FTP明文传输违反数据保护法规,可能面临罚款,行业共识认为,任何涉及客户隐私或商业机密的数据,都应使用SFTP。
速度优先
内部办公网络、非敏感数据共享,可以用FTP,比如公司内部文件服务器,传输速度要求高,且无安全风险,FTP成本更低。
成本因素
- 软件费用:FTP Server(如FileZilla Server)免费;SFTP Server通常集成在SSH中,Linux系统自带,无需额外购买。
- 运维成本:FTP需处理主动/被动模式、端口范围、防火墙规则,人员投入多;SFTP配置简单,维护量小。
- ftp sftp 价格差异主要体现在运维人力上,而非软件授权。
兼容性
FTP历史悠久,几乎所有设备都支持,但现代浏览器和操作系统逐步弃用FTP,SFTP是SSH标准组件,Linux、macOS原生支持,Windows需安装客户端(如WinSCP、PuTTY),但覆盖面同样广泛。
管理便利性
- 用户管理:FTP通常与系统用户分离,可独立控制;SFTP常与SSH用户绑定,权限管理需要更细致。
- 日志审计:SFTP可以记录所有操作命令,审计更全面;FTP日志相对简单。
- 自动化:两者都支持脚本,但SFTP结合SSH密钥可实现免密自动化,适合定时备份等场景。
推荐策略
- 对外服务:一律使用SFTP。
- 内部非敏感文件:可使用FTP,但建议逐步迁移至SFTP,毕竟安全趋势不可逆。
- 混合场景:部分云厂商提供ftp sftp 企业选择方案,可以同时支持两种协议,按需启用。
关于ftp与sftp的常见问题
ftp和sftp可以同时运行在同一台服务器上吗?
可以,FTP和SFTP使用不同端口,互不冲突,许多服务器同时运行FTP(端口21)和SFTP(端口22),满足不同客户端需求,但需注意,FTP的明文传输会带来安全隐患,建议在SFTP配置中限制FTP用户的访问范围,避免敏感数据泄露。
sftp比ftp慢很多吗?
并非总是,在局域网传输大文件时,FTP速度优势明显;但在互联网环境下,带宽通常是瓶颈,两者速度差异不大,小文件传输时SFTP确实慢,但可通过调整加密算法(如使用aes128-ctr)或启用压缩来缓解,实际速度取决于CPU负载、网络质量和文件大小。
ftp sftp 端口号是什么?如何更改?
FTP默认控制端口21,数据端口20(主动)或协商范围(被动),SFTP默认端口22,与SSH共用,更改端口需修改配置文件:FTP在vsftpd.conf中设置listen_port=2121,SFTP在sshd_config中修改Port 2222,然后重启服务并更新防火墙规则,注意,更改端口后客户端需指定新端口。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/528905.html