

构建安全、高效且可维护的ASP登录体验,关键在于采用严谨的三层架构(3-Tier Architecture),其核心优势在于清晰分离用户界面(UI)、业务逻辑(Business Logic)和数据访问(Data Access),显著提升安全性、可维护性与可扩展性,是专业Web应用开发的基石。
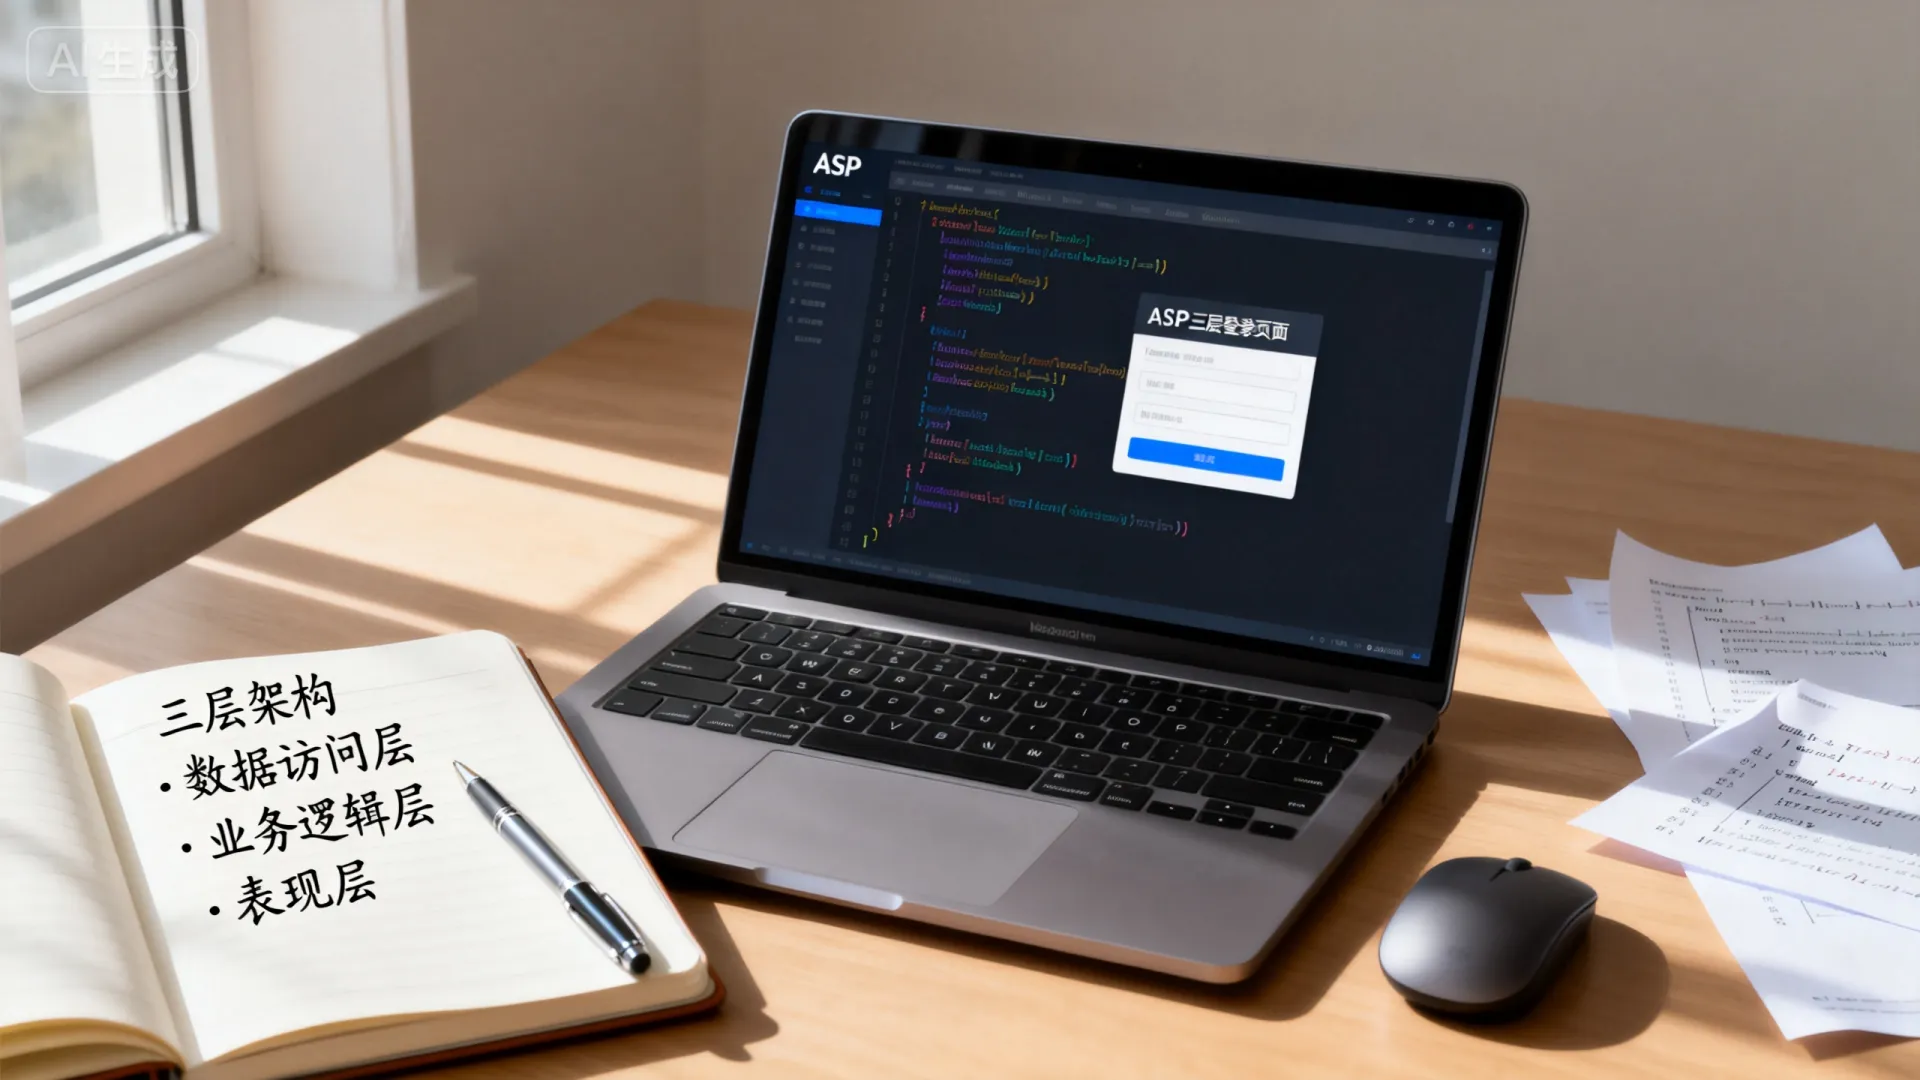
三层架构:登录系统的坚实骨架
-
表现层 (Presentation Tier – UI):
- 职责: 负责与用户直接交互,在登录场景中,即呈现登录表单(用户名、密码输入框、提交按钮等)、接收用户输入、进行基础的前端验证(如非空检查、格式校验)以及向用户展示登录结果(成功、失败、错误提示)。
- ASP实现: 通常使用
.aspx页面(Web Forms)或.cshtml视图(ASP.NET MVC / Razor Pages)构建,核心控件包括TextBox、Button和用于显示消息的Label或Literal控件。 - SEO要点: 确保表单元素有清晰的
<label>标签关联,提升可访问性(间接利于SEO),页面加载速度优化(压缩资源、异步加载)对用户体验和SEO至关重要。
-
业务逻辑层 (Business Logic Layer – BLL):
- 职责: 这是登录流程的“大脑”,它接收表现层传来的用户凭证(用户名、密码),执行核心业务规则:
- 调用数据层: 请求根据用户名检索用户信息(包括存储的密码哈希和盐值)。
- 凭证验证: 将用户输入的密码使用相同的加盐哈希算法处理,并与数据层返回的存储密码哈希进行安全比较(恒定时间比较函数)。
- 状态处理: 根据验证结果决定登录状态(成功/失败)。
- 会话管理: 登录成功后,创建用户会话(如生成Session ID、设置认证Cookie –
FormsAuthenticationTicket或使用更现代的基于声明的认证如Identity)。 - 安全策略执行: 实现登录尝试次数限制、账户锁定逻辑等。
- ASP实现: 通常封装在独立的类库项目中(如
YourApp.BLL),包含UserService、AuthenticationService等类和方法(如bool AuthenticateUser(string username, string password))。 - 专业核心: 此层是安全性的核心防线。绝对不能在BLL或UI层存储或处理明文密码! 必须使用强哈希算法(如PBKDF2, bcrypt, Argon2)并加盐。
- 职责: 这是登录流程的“大脑”,它接收表现层传来的用户凭证(用户名、密码),执行核心业务规则:
-
数据访问层 (Data Access Layer – DAL):
- 职责: 提供与数据库(如SQL Server)交互的抽象接口,在登录过程中,主要任务是:
- 根据用户名安全地从数据库检索对应的用户记录(包含密码哈希、盐值、账户状态等)。
- 执行其他与用户数据相关的查询(如更新最后登录时间、记录失败尝试)。
- ASP实现: 同样封装在独立的类库项目中(如
YourApp.DAL),包含UserRepository等类和方法(如User GetUserByUsername(string username))。 - 安全关键: 必须使用参数化查询(Parameterized Queries) 或ORM(如Entity Framework Core)来构建SQL语句,这是防御SQL注入攻击的最有效手段,直接拼接SQL字符串是极其危险的。
- 职责: 提供与数据库(如SQL Server)交互的抽象接口,在登录过程中,主要任务是:
实现关键点:安全与性能优先
-
密码存储:加盐哈希是铁律
- 原理: 系统为每个用户生成一个唯一的、足够长的随机字符串(盐值),用户注册或修改密码时,系统将盐值与用户输入的明文密码组合,使用单向加密哈希函数(如
Rfc2898DeriveBytes/PBKDF2 in .NET)进行多次迭代计算,生成唯一的密码哈希值,盐值和哈希值一同存储在数据库中。 - 优势: 即使数据库泄露,攻击者也无法直接获得明文密码;彩虹表攻击失效(每个用户的盐值不同);暴力破解单个账户成本极高。
- .NET实现: 使用
System.Security.Cryptography命名空间下的类(如Rfc2898DeriveBytes)或ASP.NET Core Identity内置的密码哈希器。
- 原理: 系统为每个用户生成一个唯一的、足够长的随机字符串(盐值),用户注册或修改密码时,系统将盐值与用户输入的明文密码组合,使用单向加密哈希函数(如
-
数据传输安全:HTTPS是必备
- 强制要求: 登录表单提交(以及任何涉及敏感信息的传输)必须通过HTTPS协议进行,这确保了用户名和密码在传输过程中被加密,防止中间人攻击窃听。
- 实现: 在服务器(IIS)或负载均衡器上配置SSL/TLS证书。
-
防御暴力破解与账户枚举
- 登录尝试限制: 在BLL实现逻辑,记录同一用户名/IP地址在短时间内的失败登录尝试次数,达到阈值后,锁定账户一段时间或要求额外验证(如验证码)。
- 模糊错误信息: 无论是用户名不存在还是密码错误,统一返回类似“用户名或密码无效”的提示信息,避免攻击者利用错误信息枚举有效用户名。
-
会话管理安全
- 安全Cookie: 认证Cookie必须标记为
Secure(仅限HTTPS传输)、HttpOnly(阻止JavaScript访问,防XSS窃取) 和SameSite(通常设为Lax或Strict,防CSRF)。 - 会话超时: 设置合理的会话超时时间,并在用户显式退出时及时清除会话和Cookie。
- 会话固定防护: 用户成功登录后,务必生成新的Session ID。
- 安全Cookie: 认证Cookie必须标记为
-
数据访问安全:参数化查询杜绝SQL注入
- 绝对禁止:
"SELECT FROM Users WHERE Username = '" + txtUsername.Text + "' AND PasswordHash = '" + ...此类代码是灾难性的。 - 正确做法:
// 使用ADO.NET参数化示例
using (SqlCommand cmd = new SqlCommand("SELECT Salt, PasswordHash FROM Users WHERE Username = @Username", connection))
{
    cmd.Parameters.AddWithValue("@Username", username);
    // ... 执行查询
}
ORM框架(Entity Framework Core, Dapper)通常默认使用或支持参数化,但仍需警惕其复杂查询可能存在的风险。
- 绝对禁止:
超越基础:增强健壮性与用户体验
-
输入验证:层层把关
- 客户端(UI层): 使用ASP.NET验证控件 (
RequiredFieldValidator,RegularExpressionValidator) 或JavaScript进行快速、友好的格式检查(如邮箱格式、密码长度),减少无效请求到服务器。 - 服务端(BLL层): 必须在BLL层再次进行严格的验证,客户端验证可被绕过,验证用户名/密码的格式、长度、字符集等。
- 客户端(UI层): 使用ASP.NET验证控件 (
-
日志与审计
- 在BLL层记录重要的登录事件:成功登录(包含用户名/时间/IP)、登录失败(包含尝试的用户名/IP/原因)、账户锁定/解锁操作。
- 使用成熟的日志框架(如Serilog, NLog)记录到文件、数据库或集中式日志系统,便于安全审计和故障排查。
-
可扩展性考虑
- 依赖注入(DI): 在UI层(如ASP.NET Core的Startup.cs)通过DI容器(内置或第三方如Autofac)注册BLL和DAL的服务接口及其具体实现,这使得层间解耦,便于替换实现(如切换数据库类型)、进行单元测试。
- 接口抽象: BLL和DAL之间通过接口(如
IUserRepository)交互,而不是直接依赖具体类,这提高了代码的灵活性和可测试性。
-
性能优化
- 数据库连接池: 确保DAL正确使用和管理数据库连接(通常
using语句自动处理)。 - 缓存策略: 对于不常变但频繁访问的数据(如用户角色配置),可在BLL层适当引入缓存(如MemoryCache, DistributedCache),减轻数据库压力,登录核心流程本身通常不缓存。
- 异步编程: 在I/O密集型操作(数据库访问、网络调用)中使用异步方法(
async/await),提高服务器吞吐量和响应能力,尤其在用户量大时。
- 数据库连接池: 确保DAL正确使用和管理数据库连接(通常
常见陷阱与专业解决方案
- 陷阱1:在UI或BLL层比较明文密码。
- 解决方案: 永远只在BLL层比较哈希值! UI层只负责收集输入并传递给BLL,BLL层获取用户输入的密码后,使用从DAL得到的该用户的盐值,执行相同的哈希计算,然后将计算出的哈希值与DAL提供的存储哈希值进行比较(使用恒定时间比较函数如
CryptographicOperations.FixedTimeEquals)。
- 解决方案: 永远只在BLL层比较哈希值! UI层只负责收集输入并传递给BLL,BLL层获取用户输入的密码后,使用从DAL得到的该用户的盐值,执行相同的哈希计算,然后将计算出的哈希值与DAL提供的存储哈希值进行比较(使用恒定时间比较函数如
- 陷阱2:使用弱哈希算法(如MD5, SHA1)或不加盐。
- 解决方案: 强制使用现代、强健的、设计用于密码存储的算法(PBKDF2 with HMAC-SHA256/512, bcrypt, Argon2)。.NET的
Rfc2898DeriveBytes是实现PBKDF2的标准方式。必须为每个用户生成唯一的长随机盐值。
- 解决方案: 强制使用现代、强健的、设计用于密码存储的算法(PBKDF2 with HMAC-SHA256/512, bcrypt, Argon2)。.NET的
- 陷阱3:错误信息泄露敏感信息。
- 解决方案: 统一返回模糊的错误提示,详细的错误信息记录在服务器端日志中供管理员查看。
- 陷阱4:忽视HTTPS。
- 解决方案: 将部署HTTPS作为上线前的硬性要求,利用Let’s Encrypt等提供免费证书,在代码中强制重定向HTTP到HTTPS。
- 陷阱5:未使用参数化查询。
- 解决方案: 将参数化查询作为编码规范强制执行,进行代码审查和安全扫描(如使用SonarQube)来检测SQL注入漏洞,对开发团队进行安全编码培训。
构建值得信赖的登录门户
ASP三层登录页面远非一个简单表单的呈现,它是应用安全的第一道闸门,用户体验的起点,通过严格遵循三层架构分离关注点的原则,并深入实施密码加盐哈希、参数化查询、HTTPS传输、输入验证、会话安全防护以及健壮的日志审计等关键安全实践,开发者能够构建出专业、可靠且高性能的认证系统,这种架构不仅满足了当下的安全需求,其良好的分层设计也为未来集成多因素认证(MFA)、单点登录(SSO)等高级特性奠定了坚实基础。
您在实现ASP三层登录时遇到过哪些独特的挑战?对于提升登录系统的安全性与用户体验,您有哪些独到见解或最佳实践愿意分享?欢迎在评论区交流探讨!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/5288.html


评论列表(3条)
三层架构是基础,但作为docker爱好者,我觉得容器化之后部署和扩展登录服务会更丝滑高效!
@茶美1799:完全同意!容器化确实让部署和扩展登录服务高效多了,我在实际项目中也发现它简化了环境管理,测试和上线都快不少。
三层架构确实好用,我记得数据说分层设计能减少6成安全漏洞,维护起来也更省心!