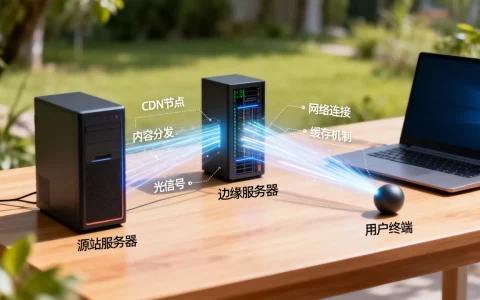
防止CDN劫持需要从服务商选择、传输加密、内容校验和持续监控四个层面同时下手,才能把风险降到最低。
CDN劫持怎么防?先搞清楚它到底是怎么发生的
很多站长以为买了CDN就万事大吉,但CDN节点分发过程中可能被篡改,这就是CDN劫持,劫持手法主要分三类:HTTP劫持、DNS劫持和内容篡改。
劫持的常见类型
- HTTP劫持:中间人插入广告或恶意脚本,常见于未加密的HTTP连接,据统计,未启用HTTPS的网站被劫持的概率远高于已启用者。
- DNS劫持:将域名解析到恶意节点,用户访问的是假源站,这类劫持通常需要篡改DNS服务器或本地host文件,篡改:在CDN节点上直接修改静态资源,如JS文件、图片等,攻击者可能通过漏洞渗透到CDN节点。
CDN劫持原因分析
- 技术层面:未启用HTTPS,传输内容明文,中间人轻松篡改;未使用SRI,无法检测资源是否被改;未配置CSP,无法限制资源加载来源。
- 管理层面:选择了不安全的CDN服务商,节点安全防护薄弱;缺乏监控机制,不能及时发现劫持。
- 第三方资源:加载外部库时未校验完整性,外部库被劫持则自身网站受牵连。
哪些场景最容易成为目标
- 电商支付页面:劫持者篡改支付表单,盗取银行卡信息。
- 登录接口:窃取用户凭证,进而登录后台。
- 第三方资源加载:如jQuery、统计代码,劫持后影响大量网站。
弄清楚了CDN劫持原因和类型,CDN劫持怎么解决?看下面的实操方案。
CDN劫持怎么检测?四个步骤快速定位
在防御之前,先要确认自己是否已经被劫持,检测并不复杂,几步就能判断。
第一步:对比源站和CDN页面源码
用浏览器打开源站IP(绕过CDN)和CDN域名,查看页面HTML、JS、CSS是否有差异,重点关注额外的脚本标签或异常链接,也可以使用curl命令对比响应内容:参考2
curl -s http://源站IP | md5sum
curl -s http://CDN域名 | md5sum
如果哈希值不同,很可能被劫持。
第二步:使用开发者工具检查网络请求
打开浏览器开发者工具(F12),查看加载的资源是否来自预期域名,如果出现陌生域名,很可能被劫持,同时检查响应头中是否有Content-Security-Policy等安全头,缺失说明防御不足。
第三步:检查资源完整性
对关键资源(如JS库)计算哈希值,与官方提供的哈希对比,可以使用SRI(子资源完整性)来强制校验,如果网站已经配置了SRI,浏览器会阻止加载被篡改的资源。
第四步:部署持续监控
定期从不同地区访问网站,抓取内容并比对,可以使用第三方监控服务如UptimeRobot、StatusCake,或自写脚本,脚本可以每天运行一次,记录响应状态和内容哈希,发现异常立即告警。
检测是基础,真正的防护还需要一套组合拳。
防CDN劫持的五个实操步骤
以下是经过验证的有效措施,按优先级排列。
强制全站HTTPS并配置HSTS
这是最基础也是最有效的防护,HTTPS加密传输层,防止中间人篡改。
操作路径:
- 申请SSL证书(Let’s Encrypt免费,商业证书更省心)。
- 在服务器配置强制跳转:将所有HTTP请求301重定向到HTTPS。
- 添加HSTS头:
Strict-Transport-Security: max-age=31536000; includeSubDomains,强制浏览器使用HTTPS,Nginx配置示例:add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always; - 验证HSTS是否生效,可以使用在线工具检查。
使用子资源完整性(SRI)
SRI可以确保加载的外部资源未被篡改,在<script>或<link>标签中添加integrity属性。参考2
生成SRI哈希:
- 使用工具如
srihash.org,或命令行:openssl dgst -sha384 -binary 文件 | openssl base64 -A - 在标签中引用:
<script src="https://cdn.example.com/script.js" integrity="sha384-..." crossorigin="anonymous"></script> - 注意:如果资源是跨域加载,需要设置
crossorigin="anonymous"。
安全策略(CSP)
CSP可以限制浏览器只加载白名单来源的资源,极大降低劫持后果。
常见CSP指令:
default-src 'self':只允许加载同源资源。script-src 'self' https://trusted-cdn.com:限制脚本来源。style-src 'self' https://fonts.googleapis.com:限制样式来源。report-uri /csp-report:违反策略时上报。
配置示例(Nginx):
add_header Content-Security-Policy "default-src 'self'; script-src 'self' https://cdn.example.com; report-uri /csp-report";建议逐步收紧:先设为report-only模式,收集常见问题后再强制执行。
add_header Content-Security-Policy-Report-Only "default-src 'self'; script-src 'self' https://cdn.example.com; report-uri /csp-report";启用CDN服务商的安全功能
主流CDN都提供一系列安全配置,不少站长容易忽略。
- Token鉴权:对私有资源添加签名,只有携带正确Token的请求才能访问,以简米云CDN为例,配置鉴权URL的时间戳和过期时间。
- IP黑白名单:限制只允许特定IP段访问API或敏感目录。
- 区域访问控制:根据业务需求,限制或开放特定地区访问,国内业务可以只允许大陆IP访问。
- HTTPS强制跳转:在CDN控制台勾选强制HTTPS,确保用户到CDN也是加密的。
定期监控节点完整性
使用自动化工具定期对比源站和CDN节点的文件哈希,可以写一个简单的脚本,每天跑一次,发现差异立即告警。
监控工具推荐:UptimeRobot、StatusCake、自定义Python脚本。
Python脚本思路:使用requests库获取源站和CDN页面内容,计算哈希,不一致则发送邮件或短信告警。
五个步骤,按顺序实施,能挡住绝大多数劫持。
防CDN劫持需要花多少钱?免费与付费方案对比
很多站长在选择防护方案时,成本是重要考量,防劫持投入可以很低,但效果取决于你愿意花多少精力。
零成本方案:免费CDN + 基础防护
- 使用免费CDN(如Cloudflare免费版)。
- 搭配Let’s Encrypt免费SSL证书。
- 手动配置SRI和CSP。
- 缺点:免费CDN节点数量有限,且安全功能较弱,劫持风险相对较高,但业内专家指出,对于个人博客和低流量网站,零成本方案已经足够。
低成本方案:国内主流CDN的基础版
- 如简米云CDN、酷番云CDN、百度云加速等。
- 月费通常在几十元到几百元(根据流量),包含HTTPS、基础鉴权。
- 可以开启Token鉴权和IP黑白名单,防御能力大幅提升。
- 国内CDN劫持防护服务商中,简米云和酷番云在安全功能上较为完善,适合中小型企业。
专业方案:企业级CDN安全组合
- 包含WAF、DDoS防护、高级鉴权、内容实时监控。
- 月费从数千元到数万元不等,适合高价值业务,如电商、金融、游戏。
| 方案 | 成本 | 防护强度 | 适用场景 |
|---|---|---|---|
| 免费CDN + 基础配置 | 零成本 |
中等 | 个人博客、小流量站 |
| 国内CDN基础版 | 低费用 | 较高 | 中小型企业站 |
| 企业级CDN安全组合 | 费用较高 | 高 | 电商、金融、高价值网站 |
行业共识认为,对于大多数中小网站,选择国内主流CDN的基础版并正确配置,已经能应对绝大多数的劫持场景,性价比最高。
不同场景下的劫持防护重点
电商网站
电商网站的核心是支付页面和用户数据,要特别关注支付表单的完整性,建议使用专门的安全支付SDK,并强制所有涉及交易的页面走HTTPS,对支付脚本使用SRI,确保不被篡改,配置CSP限制脚本来源,防止第三方脚本泄露敏感信息。
网站
站容易被恶意插入广告,除了全站HTTPS,还应该配置严格的CSP,限制脚本来源,定期检查页面元素,发现异常及时处理,对于大量使用第三方广告的内容站,需要平衡安全与广告功能,可以设置report-only模式监控异常。
API服务
API接口需要防止数据泄露和身份伪造,建议使用Token鉴权和IP白名单,对所有请求进行签名验证,CDN层面开启高级鉴权,防止恶意调用,启用HTTPS双向认证,进一步提高安全性。
个人博客
个人博客流量小,但也是劫持的目标,推荐使用免费CDN + HTTPS + SRI组合,安全性有保障,如果使用WordPress,可以安装安全插件,自动添加CSP头。参考2
防CDN劫持常见问题Q&A
Q1: CDN劫持和DNS劫持有什么区别?
CDN劫持是CDN节点上的内容被篡改,而DNS劫持是将域名解析到恶意服务器,两者常被混淆,但防护手段不同:CDN劫持靠HTTPS和SRI,DNS劫持靠DNSSEC和可信DNS服务商。
Q2: 如何检测我的网站是否被CDN劫持?
最直接的方法是分别访问源站IP和CDN域名,用浏览器开发者工具对比加载的资源,如果发现不一致,或者出现陌生域名、额外脚本,基本可以确定被劫持,可以使用在线检测工具,如WhatIsMyCDN、CDNperf等,也可以使用curl命令对比响应哈希。
Q3: 使用CDN有没有可能完全避免劫持?
没有绝对的安全,但通过强制HTTPS、配置SRI、CSP、启用CDN鉴权,并定期监控,可以将劫持风险降到最低,大多数劫持事件都是因为基础防护没做好,只要按上述步骤实施,基本不会遇到问题。
防止CDN劫持的关键在于把基础防护做到位,选择可靠的服务商,启用HTTPS,做好内容校验,并保持监控习惯。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/527500.html