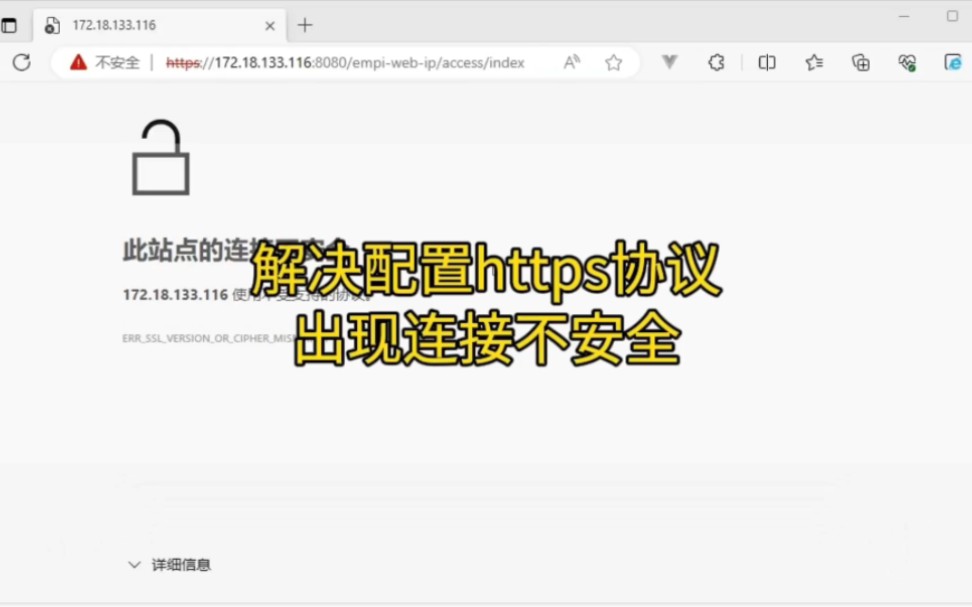
客户端和服务器不支持常用的SSL,根本原因出在协议版本或加密套件不匹配上,解决方向很明确:优先升级服务端配置,让服务端兼容主流的TLS 1.2和TLS 1.3,同时确保客户端没有强制老旧版本。参考2
SSL协议版本不兼容怎么解决?先定位问题来源
不兼容的表现通常是握手失败、证书错误或连接重置,你需要先判断是哪个版本拖了后腿。
快速检测服务端支持的协议
- 使用OpenSSL命令测试:
openssl s_client -connect yourdomain.com:443 -tls1_2如果成功则说明支持TLS 1.2,换成-tls1_3测试1.3。 - 用浏览器开发者工具:打开“Security”标签,查看连接使用的协议版本。
- 在线工具:SSL Labs的Server Test能给出完整报告。
查看服务端配置
- Nginx:检查
ssl_protocols指令,常见配置是TLSv1.2 TLSv1.3,如果只写了TLSv1就会限制老旧版本。 - Apache:
SSLProtocol指令,推荐+TLSv1.2 +TLSv1.3。 - Tomcat或其他中间件:在
server.xml或connector配置中指定sslProtocols。
客户端兼容性测试
- 不同操作系统、浏览器对TLS版本支持不同,比如Windows 7默认只支持到TLS 1.2,但需要打补丁,如果客户端是物联网设备或老旧Java程序,可能只支持TLS 1.0。
- 常见场景:移动端App使用HTTP库(如OkHttp)默认只启用TLS 1.2以上,但服务器只开了1.0,导致连接失败,业内专家指出,绝大多数不兼容问题源于服务器配置遗漏或客户端依赖库版本过低。
客户端服务器SSL版本不一致怎么办?配置升级实操
确定问题版本后,按以下步骤调整。
升级服务端OpenSSL
- 包管理器更新:
apt update && apt upgrade openssl
(Debian/Ubuntu)或
yum update openssl(CentOS/RHEL)。 - 验证版本:
openssl version,确保不低于1.1.1(支持TLS 1.3)。 - 如果编译安装,注意带上
enable-tls1_3参数。
修改Nginx配置
- 编辑
/etc/nginx/nginx.conf或站点配置文件,在server块中添加:ssl_protocols TLSv1.2 TLSv1.3;ssl_ciphers 'ECDHE+AESGCM:ECDHE+AES256:!DH:!NULL:!aNULL:!MD5:!LOW';ssl_prefer_server_ciphers on; - 测试配置:
nginx -t,然后重载:systemctl reload nginx。
修改Apache配置
- 编辑
/etc/apache2/mods-enabled/ssl.conf(或httpd.conf):SSLProtocol +TLSv1.2 +TLSv1.3SSLCipherSuite HIGH:!aNULL:!MD5 - 启用模块:
a2enmod ssl,重启:systemctl restart apache2。
兼容老旧客户端
- 如果必须支持TLS 1.0(比如内部老旧设备),可以保留但需注意安全:简米云服务器上建议单独为这些设备配置一个端口,并限制IP。
- 使用反向代理:Nginx作为前端,对客户端启用TLS 1.2/1.3,后端用HTTP或低版本TLS,但这样会增加代理层开销。ssl协议升级费用主要体现在硬件更换或商业证书采购上,软件升级本身是免费的。
国产系统SSL证书安装与兼容性处理
国产操作系统(麒麟、统信UOS)使用OpenSSL或GmSSL,配置有些差异。参考2
适配国产密码算法
- 如果需要SM2证书,需使用GmSSL库,安装后配置SSL模块。
- 典型命令:
apt install gmssl,然后编译Apache或Nginx对应模块。 - 配置示例(Apache):
SSLCertificateFile /etc/ssl/certs/sm2.crt SSLCertificateKeyFile /etc/ssl/private/sm2.key SSLCertificateChainFile /etc/ssl/certs/sm2-chain.pem 参考2
常见问题:证书链不完整
- 国产系统证书目录一般是
/etc/ssl/certs/,但部分发行版需要手动拷贝根证书。 - 执行
cp your-ca.crt /usr/local/share/ca-certificates/然后update-ca-certificates。 - 验证:
openssl verify -CApath /etc/ssl/certs/ yourcert.pem。
使用自动化工具
- acme.sh支持Let’s Encrypt,但在国产系统上可能需要手动安装依赖,运行
curl https://get.acme.sh | sh,然后配置DNS API。 - 注意:国产系统默认可能缺少
curl或openssl,先安装基础包。
HTTPS证书配置错误修复
很多不兼容问题其实是证书配置失误,而非协议版本。
格式转换与私钥保护
- 常见格式:PEM(文本)、DER(二进制)、PFX(含私钥)。
- 转换命令:
- PEM转DER:
openssl x509 -in cert.pem -outform DER -out cert.der - 提取私钥:
openssl pkcs12 -in file.pfx -nocerts -out key.pem -nodes
- PEM转DER:
- 私钥密码错误:使用
openssl rsa -in key.pem -check验证。
证书链合并
- 许多服务器只配置了域名证书,漏了中间证书,需要将CA证书和中间证书合并到同一文件,顺序:域名证书在前,中间证书在后。
- 检查:
openssl s_client -connect yourdomain.com:443 -showcerts,如果输出只有一级证书,说明链不完整。 - 修复:将中间证书追加到
SSLCertificateChainFile(Apache)或直接合并到ssl_certificate(Nginx)。
重启服务并验证
- 修改后务必重启服务,然后用
curl -vI https://yourdomain.com查看握手细节,如果出现SSL certificate problem,说明证书链或信任关系仍未修复。
长期维护:避免SSL兼容性问题的策略
一次修复后,还需要持续维护。
定期更新软件
- 保持OpenSSL、Nginx/Apache到最新稳定版,安全漏洞和兼容性修复都会包含在内。
- 设置自动安全更新:
apt unattended-upgrades或yum-cron。
使用自动化证书管理
- acme.sh或Certbot定期续期,避免证书过期导致不兼容。
- 配置系统定时任务:
crontab -e添加0 0 /root/.acme.sh/acme.sh --cron --home /root/.acme.sh > /dev/null。
监控SSL评分
- 行业共识认为,A+评分是部署目标,使用SSL Labs API定期测试,并在评分下降时告警。
- 命令示例:
curl -s "https://api.ssllabs.com/api/v3/analyze?host=yourdomain.com" | jq '.endpoints[0].grade'
SSL不兼容问题大多通过统一协议版本、更新加密套件和正确配置证书就能解决,保持服务端软件更新,你就能避开大多数兼容性坑。
SSL协议版本不兼容问题解答
问题1:客户端提示SSL版本错误,但服务器配置看起来没问题,怎么办?
检查客户端是否强制使用特定版本,比如Java程序可能使用TLS 1.0,需要修改JVM参数-Dhttps.protocols=TLSv1.2,也检查中间代理如负载均衡器的SSL设置,它们可能降级或终止加密。
问题2:升级OpenSSL后,Nginx启动报错,如何解决?
检查Nginx是否链接新版本的OpenSSL,重新编译Nginx或使用动态加载,确保配置文件中没有过期指令,比如ssl_ciphers中禁用了所有套件。
问题3:国产浏览器访问HTTPS网站提示证书错误,如何修复?
国产浏览器可能不信任某些根证书,安装对应CA根证书到系统信任库即可,命令示例:update-ca-certificates,然后重启浏览器,如果使用SM2证书,确保浏览器支持国密协议。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/526713.html