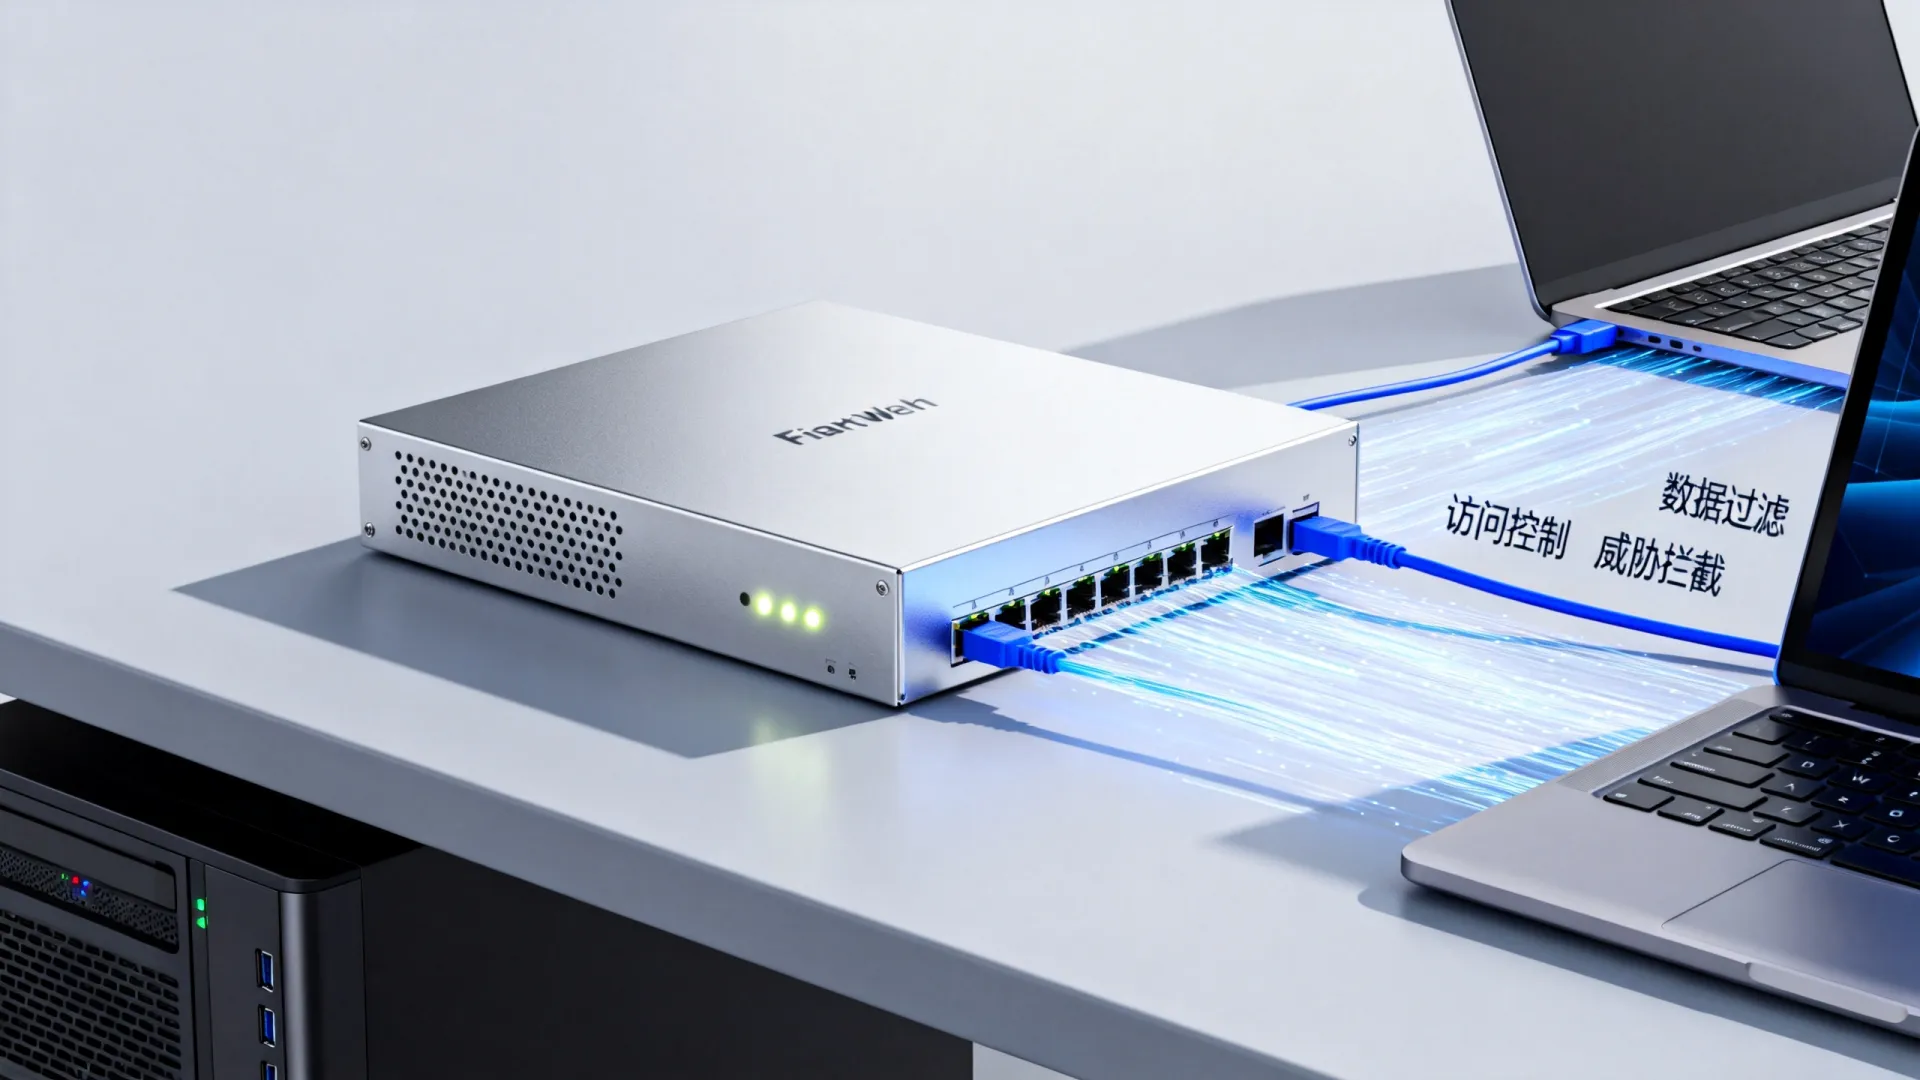
防火墙技术是网络安全体系中的核心防御组件,其根本作用在于在网络边界或关键节点处,依据预设的安全策略,对进出的网络通信流量进行精细化的监控、过滤和控制,从而保护内部网络资源免受来自外部的未授权访问、恶意攻击和数据泄露等安全威胁,并防止内部网络被滥用。
防火墙的核心功能:构建安全边界
防火墙的核心价值在于它像一个“智能门卫”,部署在网络的关键出入口(如企业内网与互联网之间、不同安全级别的网络区域之间),执行着至关重要的安全职能:
-
访问控制 (Access Control):
- 核心作用: 这是防火墙最基本、最核心的功能,它基于管理员定义的安全策略规则(通常包括源IP地址、目标IP地址、端口号、协议类型等要素),决定哪些网络流量允许通过,哪些必须被阻止。
- 实现方式: 可以设置规则只允许外部用户访问公司Web服务器的80端口(HTTP)和443端口(HTTPS),而阻止所有对内部数据库服务器(如3306端口)的直接访问请求。
- 价值体现: 有效限制了非授权用户或系统访问受保护的内部网络资源,最小化攻击面。
-
威胁防御 (Threat Prevention):
- 核心作用: 现代防火墙(特别是下一代防火墙NGFW)集成了强大的入侵防御系统(IPS)和恶意软件检测能力。
- 实现方式:
- 入侵检测与防御 (IPS): 深度检查数据包内容,识别并阻止已知的攻击特征(如SQL注入、缓冲区溢出、远程代码执行漏洞利用等)。
- 恶意软件防护 (Anti-Malware): 扫描传输的文件(如通过HTTP、FTP、SMTP)或网络流量中的恶意代码(病毒、蠕虫、勒索软件、木马等),并在其进入网络前进行拦截。
- 应用识别与控制 (Application Control): 识别具体的应用程序(如微信、P2P下载、在线游戏等),而不仅仅是端口和协议,从而可以精细地允许、限制或阻止特定应用的使用,防止潜在风险或带宽滥用。
- 价值体现: 主动阻断各类网络攻击和恶意软件传播,提升整体安全防护层级。
-
网络地址转换 (NAT) 与 端口转发 (Port Forwarding):
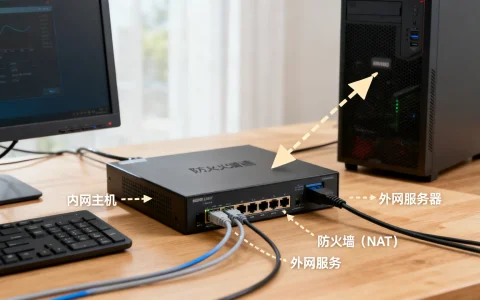
- 核心作用: NAT是防火墙的常用功能,主要用于解决IPv4地址短缺问题,同时隐藏内部网络拓扑结构,提供一层额外的安全保护(地址伪装),端口转发则用于将外部请求映射到内部特定的服务器。
- 实现方式:
- NAT: 将内部私有IP地址转换为一个或多个公共IP地址进行对外通信,外部无法直接看到内部设备的真实IP。
- 端口转发: 将访问公网IP的80端口请求转发到内网Web服务器的80端口。
- 价值体现: 节省公网IP地址,隐藏内部网络细节(安全增益),实现内部服务的对外发布。
-
流量监控与审计 (Traffic Monitoring & Auditing):
- 核心作用: 防火墙持续记录所有通过它的连接尝试(成功的和被阻止的),提供详细的日志信息。
- 实现方式: 记录信息通常包括时间戳、源/目标IP和端口、协议、动作(允许/拒绝)、传输数据量等,高级防火墙还能提供可视化报表。
- 价值体现:
- 安全分析: 用于事后取证,分析安全事件(如攻击来源、攻击类型)。
- 网络排障: 帮助诊断网络连接问题。
- 合规性要求: 满足法律法规或行业标准(如等保2.0、GDPR)对网络活动审计的要求。
- 带宽管理: 了解带宽使用情况,识别异常流量。
-
网络隔离与分段 (Network Segmentation & Zoning):
- 核心作用: 防火墙不仅用于内网和互联网的边界,也广泛应用于内部网络不同区域之间的隔离。
- 实现方式: 将网络划分为不同的安全区域(如办公网、服务器区、DMZ隔离区、访客Wi-Fi),并在区域之间部署防火墙策略,严格控制区域间的访问,限制办公网只能访问DMZ区的Web服务器,而不能直接访问核心数据库所在的服务器区。
- 价值体现: 即使某个区域被攻破(如访客网络),防火墙也能有效限制攻击横向移动(Lateral Movement)到更敏感的核心区域,遏制攻击范围,符合“纵深防御”原则。
防火墙技术的演进与专业解决方案
传统的基于端口/IP的包过滤防火墙已无法应对日益复杂的网络威胁和应用场景,现代防火墙技术朝着更智能、更融合的方向发展:
- 下一代防火墙 (NGFW): 融合了传统防火墙、IPS、应用识别与控制、用户身份识别(集成AD/LDAP等)、SSL/TLS解密检测、恶意软件防护、威胁情报集成等多种能力于一体,它能基于用户、应用、内容、威胁等多个维度制定细粒度的安全策略,提供更深层次的防护。
- 统一威胁管理 (UTM): 通常面向中小企业,将防火墙、IPS、防病毒、VPN、Web过滤、反垃圾邮件等功能集成在一个设备中,提供一体化的简便管理。
- Web应用防火墙 (WAF): 专门针对Web应用层的攻击(如OWASP Top 10威胁)进行防护,是保护网站和Web API的关键防线,通常部署在Web服务器前端。
- 云防火墙 (Cloud Firewall): 随着云计算的普及,原生部署在云平台(如AWS Security Groups/NACLs, Azure NSG/Firewall, GCP Firewall Rules/Cloud Firewall)或作为SaaS服务的防火墙解决方案,用于保护云环境中的虚拟网络、VPC/VNet、容器和工作负载的安全边界和流量。
- 零信任网络访问 (ZTNA): 这是安全理念的重大转变,其核心是“永不信任,始终验证”,防火墙(尤其是NGFW)是实现ZTNA的关键组件之一,结合身份认证和动态策略,确保只有经过严格验证的用户和设备才能访问特定的应用或资源,无论其身处网络内部还是外部。
专业的防火墙部署与解决方案考量
- 策略优化是关键: 防火墙的有效性严重依赖于策略的精细化和持续优化,策略应遵循“最小权限原则”,定期审查和清理过时规则。
- 纵深防御不可或缺: 防火墙是网络安全的重要基石,但绝非万能,必须与其他安全措施(如终端安全、漏洞管理、安全信息和事件管理SIEM、安全意识培训)结合,构建纵深防御体系。
- 性能与安全的平衡: 开启深度检测(如IPS、高级恶意软件分析)会消耗资源,需要根据业务需求和防火墙性能合理配置功能,或在关键节点部署专用设备(如独立IPS、专用WAF)。
- 高可用性设计: 对于关键业务系统,防火墙应采用双机热备等高可用架构,避免单点故障导致网络中断。
- 持续更新与威胁情报: 防火墙(尤其是IPS和反病毒引擎)必须及时更新特征库,并集成最新的威胁情报源,才能有效防御新出现的攻击。
- 合规性驱动: 防火墙的配置和日志管理需满足特定行业或地区的合规性要求(如等保2.0中对边界防护、访问控制、安全审计的明确要求)。
防火墙:网络安全的基石与持续演进
防火墙技术从简单的包过滤发展到如今功能强大的NGFW、云防火墙,并成为零信任架构的重要支撑点,其核心使命始终未变在网络边界建立可控的访问屏障,守护关键资产,它是任何组织网络安全策略中不可或缺的一环。
技术只是工具,防火墙价值的最大化,离不开科学严谨的策略制定、持续专业的运维管理、以及将其融入整体安全框架的全局视野,在对抗不断演变的网络威胁的征程中,防火墙作为“守门人”的角色将持续进化,但其作为网络安全基石的定位将长久不变。
您在部署或管理防火墙时,遇到的最大挑战是什么?是策略的复杂性、性能瓶颈、应对新型攻击,还是与其他安全工具的集成?欢迎在评论区分享您的经验和见解! (网络安全工程师)
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/5260.html