服务器主机没有保护,等于把数据裸奔在互联网上,遭受攻击只是时间问题,最直接的解决方案是立即部署防火墙、入侵检测和定期备份,但很多企业因为成本或认知问题忽视了这一点。参考2
服务器主机没有保护的风险有多大
一台没有防护的服务器,就像没锁门的仓库,攻击者不需要高深技术,用扫描工具就能发现开放端口,然后尝试弱密码或已知漏洞,近年来,勒索软件攻击事件呈上升趋势,其中相当一部分目标就是未打补丁的服务器,攻击得手后,数据被加密,业务直接瘫痪,赎金动辄数万甚至数十万。

数据泄露的后果更严重,客户信息、商业机密一旦被拖走,不仅面临法律罚款,还会失去市场信任。行业共识认为,超过八成的安全事件与已知漏洞未被修补有关,而这些漏洞本可以通过简单的更新和配置来封堵,服务器被植入挖矿程序、变成僵尸网络节点的案例也屡见不鲜,你会发现自己服务器CPU飙升,电费账单却翻倍。
这些风险并非危言耸听,一台暴露在公网、没有防火墙、没有入侵检测、没有日志审计的服务器,平均存活时间可能不到24小时就会被扫描到,攻击技术门槛越来越低,而防护缺失的成本却越来越高。
服务器没有防护怎么办?三步自查与应急方案
如果你现在怀疑服务器处于裸奔状态,别慌,按下面三步走,能快速摸清底细并堵住漏洞。
第一步:立即做端口与服务检查
登录服务器,用命令行工具查看当前开放的端口和对应的服务,以Linux为例,执行netstat -tulpn或ss -tulpn,看看有没有非必要的端口暴露在公网,比如Redis、MongoDB、Elasticsearch等数据库默认端口,如果没有应用在使用,立刻关闭或限制来源IP,Windows服务器可以用netstat -ano配合任务管理器查看。参考2
第二步:强密码、多因素认证、禁用默认账户
这是最低成本但最有效的措施。暴力破解攻击仍然是入侵的主要手段,弱密码如admin、123456可以在一分钟内被攻破,建议所有服务器账户使用超过12位、包含大小写和特殊字符的密码,并开启SSH密钥登录或多因素认证,同时禁用root远程登录,创建一个普通用户并赋予sudo权限。
第三步:安装基础防护软件并更新补丁
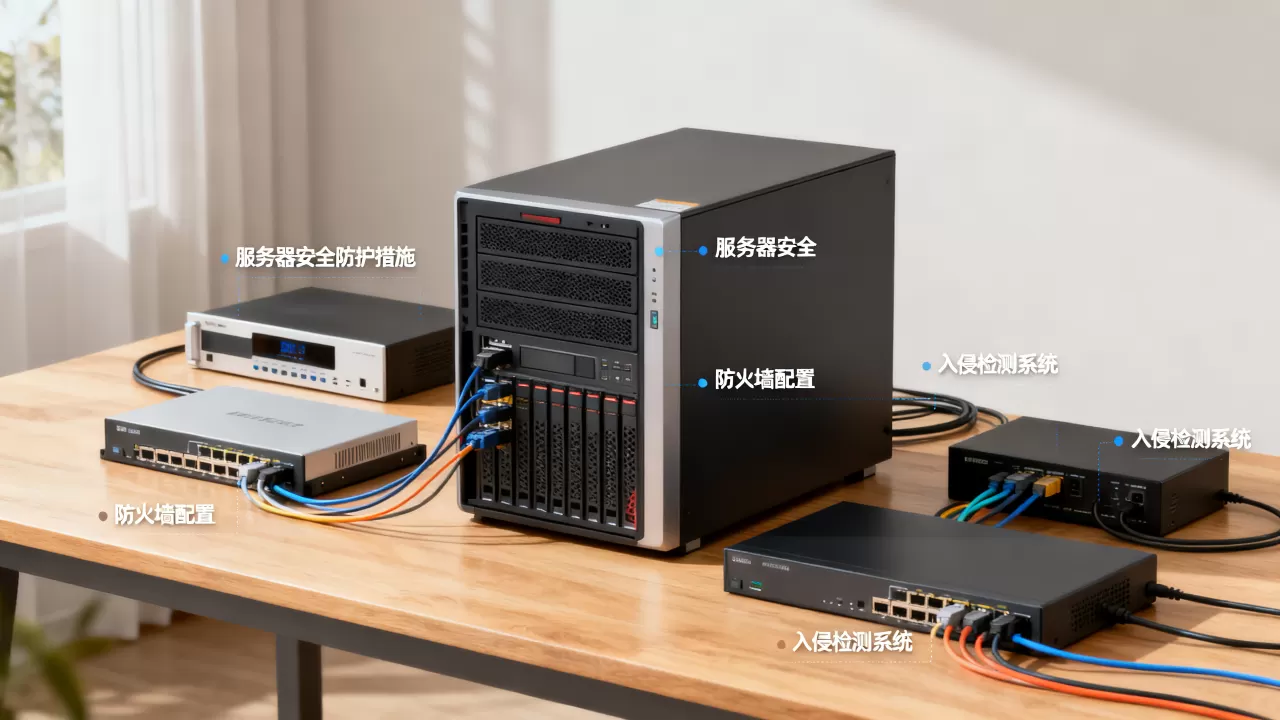
防火墙是必须的,Linux下用iptables或firewalld设置规则,只允许必要端口通过;Windows自带高级防火墙同样可以配置,然后安装入侵检测工具如Fail2ban(自动封禁多次登录失败的IP)和杀毒软件如ClamAV(开源免费),运行系统更新命令,将操作系统和所有软件包升级到最新版本,补丁是挡住已知漏洞的第一道墙。
应急方案:服务器已被攻破怎么办?
如果服务器已经出现异常,比如文件被加密、系统变慢、有可疑进程,立即执行以下操作:
- 断网:拔掉网线或关闭云平台的安全组,阻止攻击者进一步控制。
- 备份现场:复制系统日志、进程快照、恶意文件样本,用于后续分析。
- 评估恢复:如果存在离线备份,直接重装系统并从备份恢复数据;如果没有备份,需要逐个清理恶意程序,但风险极高,建议联系专业安全团队。
服务器主机安全检测的常见误区
很多人以为装了防火墙就万事大吉,但安全检测不是一次性工作。定期扫描和日志分析才是发现潜伏威胁的关键。
忽视内网流量
防火墙只控制进出流量,但服务器一旦被攻破,攻击者会横向移动,所以需要在内网部署流量监控,或者使用主机入侵检测系统(HIDS)来监控文件变化和进程行为。
认为日志没用
不少服务器开启了日志但从不查看,攻击记录就藏在日志里,比如凌晨的异常登录、大量错误请求,建议配置日志集中管理,并设置告警规则,比如连续5次登录失败就触发通知。
不定期扫描漏洞
漏洞是动态的,今天安全不代表明天安全,使用开源工具如Nmap、OpenVAS,或者云服务商自带的漏洞扫描功能,每月至少做一次全量扫描,扫描结果要逐个确认并修复,不能只看报告不行动。
服务器主机加固方案与价格对比
加固方案从免费到企业级,选择取决于你的预算和业务重要性,下面用表格对比常见方案,服务器主机加固价格从零到万元不等。
| 方案类型 | 具体措施 | 成本估算 | 适用场景 |
|---|---|---|---|
| 免费基础 | 系统防火墙、Fail2ban、ClamAV、定期手动更新 | 零成本,仅需人力时间 | 个人博客、测试环境 |
| 入门付费 | 云服务商安全组、基础DDoS防护、自动快照备份 | 每年几百元至一千元 | 中小企业单台服务器 |
| 专业方案 | 硬件防火墙、WAF、入侵防御系统、SIEM日志平台 | 每年数千到数万元 | 电商、金融、有合规要求 |
| 托管服务 | 全托管安全运营中心,7×24小时监控应急 | 按年付费,常见数万起 | 大型企业、对安全要求极高 |
注意:免费方案虽然零成本,但需要运维人员具备一定技能;付费方案省心,但需要根据业务规模选择,如果服务器上跑着核心业务,每年花几百块做基础防护,远比被攻击后损失几万块划算。
服务器被攻击怎么恢复?完整操作指南
假设最坏情况发生,服务器被加密勒索或数据被删除,按以下步骤尝试恢复,服务器被攻击怎么恢复这一节会给你清晰路径。
隔离确认
立即断开服务器网络连接,防止攻击者继续远程操作,同时通知相关人员,避免误操作破坏现场,如果是云服务器,在控制台创建快照备份当前状态,再关闭实例。
评估损失
检查哪些数据受影响,确认是否有离线备份,如果备份是完整的且未感染,恢复过程会简单很多,如果没有备份,需要分析恶意软件类型,看是否有解密工具(如勒索软件解密网站),但成功率不高。参考2
恢复数据
从备份恢复时,确保恢复环境是干净的,先重装操作系统,再安装安全补丁,最后从离线备份中恢复数据。切勿在受感染系统上直接恢复备份,否则可能再次中招。
修复漏洞并加强防护
恢复后,必须找到攻击入口并彻底封堵,检查日志,看攻击者是通过弱密码、未修复漏洞还是钓鱼邮件进入的,然后更新所有密码,安装补丁,增加防火墙规则,并配置入侵检测。
业务重新上线并持续监控
上线前做好压力测试,确认服务正常,上线后开启详细日志,并设置异常告警,未来建议使用自动化漏洞扫描工具定期检查,并保持备份策略。
国内服务器主机保护现状与趋势
国内服务器主机保护近几年有了明显变化,随着数据安全法和等保2.0的推行,大中型企业开始重视合规,但小微企业和个人站长仍存在大量防护空白。
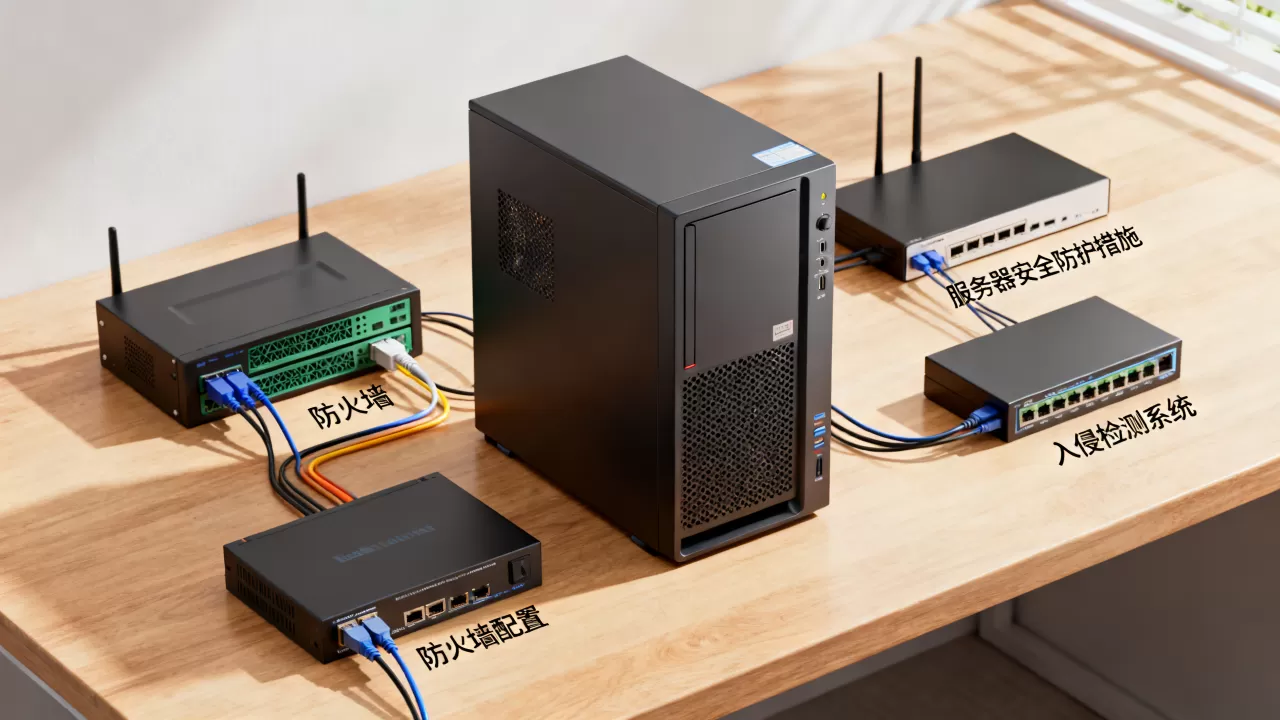
业内专家指出,很多初创公司为了快速上线,跳过安全配置,直接使用默认镜像和默认密码,导致服务器沦为攻击者的跳板。
趋势上,云原生安全方案正在降低防护门槛,云服务商提供的安全组、WAF、DDoS高防、主机安全Agent等产品,可以让用户通过控制台一键开启基础防护,成本远低于自建机房,自动化运维工具如Ansible、Puppet可以批量配置安全策略,统一管理服务器加固。
对于没有专业安全团队的企业,建议优先选择云服务商的安全集成方案,并购买服务器主机安全检测服务,它们能自动发现漏洞、弱口令和异常行为,极大减少人工运维压力。
服务器主机没有保护常见问题解答
问题1:服务器没有防火墙怎么办?
如果服务器当前没有防火墙,可以立即安装软件防火墙,Linux系统使用iptables或firewalld,Windows系统使用高级安全防火墙,以简米云、酷番云为例,云平台的安全组本身就是虚拟防火墙,配置几条入站规则允许必要端口,其他全部拒绝,效果等同于硬件防火墙,开源工具UFW(Ubuntu)或FirewallD(CentOS)配置非常简单,一条命令即可启用默认拒绝策略。
问题2:如何检测服务器是否被入侵?
检测入侵主要看三个地方:进程、日志、文件,运行top或ps aux查看是否有CPU占用异常的高进程,名称可能是随机字符串或伪装成系统服务,检查/var/log/auth.log(Linux)或系统安全日志(Windows),看是否有大量失败的登录尝试或来自陌生IP的成功登录,使用rkhunter或chkrootkit扫描根工具,用tripwire监控文件完整性,如果发现异常,立即断网并备份日志。
问题3:服务器数据备份的最佳策略是什么?
行业通用的3-2-1原则:至少3份副本,存储在2种不同介质上,其中1份异地存放,具体到服务器,建议每天自动增量备份,每周全量备份,备份文件要加密,并定期测试恢复,云服务器可以使用快照功能,但快照不能代替离线备份,因为攻击者可能同时删除云上快照,所以至少保留一份离线备份,比如下载到本地NAS或使用对象存储的跨区域复制。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/525957.html