服务器配置用户分配的核心在于基于角色定义权限边界,并通过最小权限原则和资源隔离机制确保系统安全与运维效率。
服务器配置用户分配怎么做
用户分配不是简单创建几个账号,而是围绕业务需求设计权限体系,我见过太多团队因为初期分配随意,后期频繁修改权限导致安全漏洞。服务器配置用户分配怎么做?遵循三条原则能少走弯路。参考2
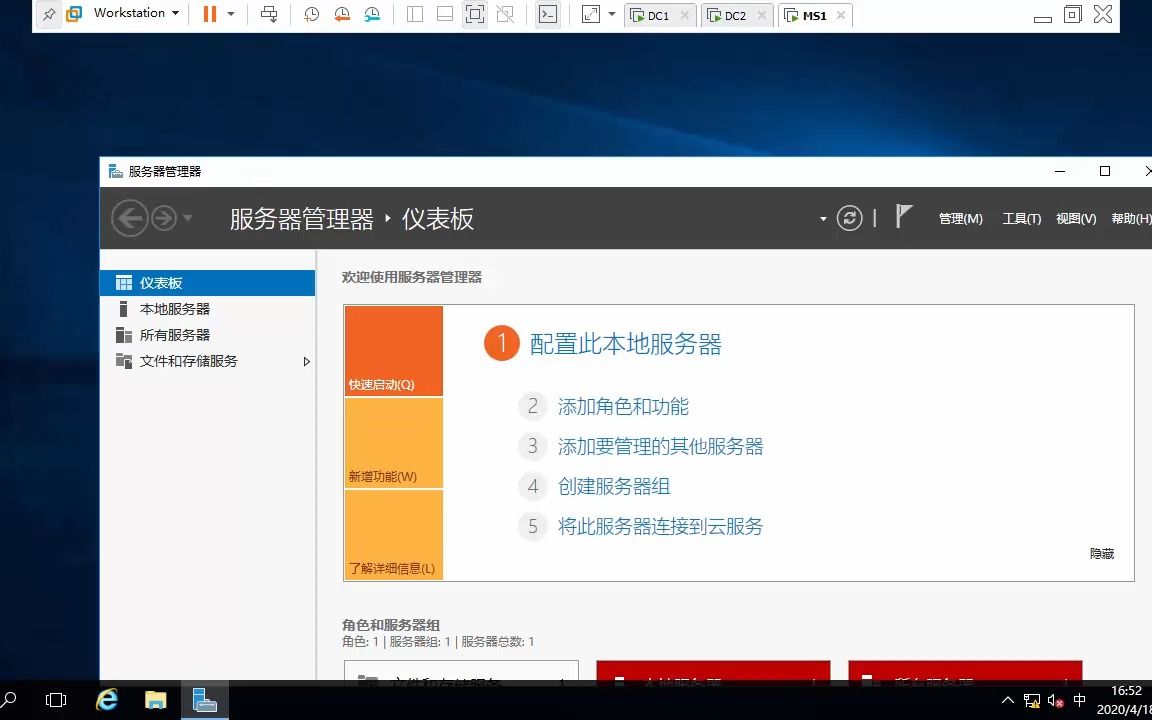
最小权限原则是基础
每个用户只拥有完成本职工作所需的最小权限,例如普通开发人员只需要读代码库和写日志,不需要root权限,行业共识认为,多数安全事件源于权限过度发放,具体操作时,先用默认拒绝策略,再逐条开放必要权限,Linux系统下可以创建专用用户组,通过组权限控制文件访问。
角色分离避免权限滥用
将管理员权限拆分为多个角色,例如系统管理员负责OS配置,数据库管理员负责数据层,应用管理员负责部署,这样即使某个账号被攻破,损失范围也有限,据统计,实施角色分离后,企业因内部误操作导致的数据丢失比例大幅下降,在Windows Server中,可以通过组策略和本地安全策略实现角色分离,在Linux中则通过sudoers文件和PAM模块控制。
资源配额保证公平
多用户环境下,一个用户占满CPU或磁盘会影响所有人。必须为每个用户设置资源限制,Linux的cgroups和ulimit可以限制CPU、内存和文件数;Windows的磁盘配额和处理器亲和性设置同样有效,建议在创建用户时同步配置配额,而不是等出现问题后再补救。参考2
服务器配置用户分配权限管理实战
理论说再多,不如动手敲命令,这一部分我把服务器配置用户分配权限管理的常用操作写出来,你可以直接复制使用。
Linux用户和组管理命令
创建用户并指定家目录和Shell:
sudo useradd -m -d /home/zhang -s /bin/bash zhang设置密码:
sudo passwd zhang将用户加入sudo组:
sudo usermod -aG sudo zhang如果需要更细粒度的权限,编辑sudoers文件:
sudo visudo按行添加规则,例如允许用户zhang执行所有命令但不需要密码:
zhang ALL=(ALL) NOPASSWD:ALL注意:生产环境推荐使用/etc/sudoers.d/目录进行分文件管理,避免直接修改主文件。
Windows本地用户和组策略
通过“计算机管理”→“本地用户和组”创建用户,注意设置密码永不过期和用户不能更改密码。更高效的方式是使用命令行:
net user wang P@ssw0rd /add
net localgroup "Remote Desktop Users" wang /add
利用组策略统一推送权限配置:运行gpedit.msc,在“计算机配置”→“Windows设置”→“安全设置”→“本地策略”→“用户权限分配”中,设置允许远程登录、关闭系统等权限,企业环境建议使用Active Directory域控,但单台服务器上本地策略足够应对小规模分配。
sudo配置与ACL使用
当标准Linux权限不够用,ACL(访问控制列表)可以针对单个用户设置文件权限,例如允许用户li只读/var/log/app.log,不影响其他用户:
sudo setfacl -m u:li:r /var/log/app.log查看ACL:
sudo getfacl /var/log/app.logACL配合sudo能让权限管理非常灵活,但需要统一规划,防止权限规则混乱,建议保持ACL规则文档化,每个特殊权限都备注原因和批准人。
服务器配置用户分配方案对比
不同场景下,服务器配置用户分配方案差异很大,我整理了一个表格,对比三种典型情况:
| 场景 | 分配策略 | 权限模型 | 推荐工具 |
|---|---|---|---|
| 单人开发环境 | 一个超级管理员,其他用户仅读权限 | 简单直接,偶尔使用sudo | 系统自带useradd/adduser |
| 多团队协作环境 | 按项目组划分用户组,组内成员共享资源 | 基于组的权限控制,结合ACL细化 | 使用LDAP或FreeIPA集中管理 |
| 高安全要求环境 | 角色分离,每个服务独立用户,启用审计日志 | 最小权限+强制访问控制(如SELinux) | 配合Ansible批量配置,定期审计 |
多团队场景下,需要避免用户之间互相干扰,例如数据团队和开发团队共享同一台服务器,可以将两者放在不同用户组,对共享目录设置组权限,敏感目录使用ACL限制特定用户。高安全环境则重点在于审计,所有sudo操作都会被记录,用户登录后强制使用MFA。参考2
国内服务器配置用户分配的注意事项
国内服务器部署有特殊要求,如果涉及合规监管,国内服务器配置用户分配需要额外关注几点。
合规性要求
等级保护(等保)明确要求对用户进行分级管理,所有操作可追溯。必须开启auditd或Windows事件日志,并定期归档审计记录,密码策略需要满足复杂度要求:长度至少8位,包含大小写字母、数字和特殊字符,可以设置系统强制密码策略:
- Linux:编辑/etc/pam.d/common-password,添加密码历史、最小长度等参数。
- Windows:通过“本地安全策略”→“账户策略”→“密码策略”配置。
服务商支持
国内主流云服务商都提供用户管理附加服务,例如通过RAM(资源访问管理)创建子账号并分配操作权限。价格方面,基础功能免费,但高级审计和跨账号管理可能需要付费,价格从每月几十元到几百元不等,具体取决于用户数量和功能需求,选择时重点关注日志存储时长和API调用次数限制。
服务器配置用户分配常见问题解答
服务器配置用户分配时如何避免权限过大?
答案:先审核用户实际需要访问的目录和命令,创建用户后只赋予这些权限,定期检查账号,使用脚本扫描root权限的账号,将过多权限的用户降级。推荐使用sudo日志监控,一旦发现异常权限申请立即调整。
服务器配置用户分配后如何审计?
答案:Linux系统查看/var/log/auth.log记录所有登录和sudo操作;Windows查看安全事件日志,可以配置日志服务器集中存储,使用grep或PowerShell脚本筛选异常行为。审计本身不修改权限,但能发现权限配置的疏漏。
非root用户能管理服务器配置用户分配吗?
答案:可以,通过sudo授权特定用户执行useradd、usermod等命令,但需要限制可操作的用户范围,例如只允许管理同组内的用户。具体做法:在sudoers中定义用户只能以特定角色运行特定命令,并设置LOG_INPUT参数记录具体操作。
尾声:说到底,服务器配置用户分配没有一劳永逸的方案,需要根据业务演变不断调整,但坚持最小权限、角色分离和资源配额这三条线,再配合定期审计,你的服务器安全基础会扎实很多。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/524413.html