服务器FTP端口默认使用21号端口作为控制连接,20号端口作为数据连接,但实际部署中被动模式更为常见,端口范围可自定义配置。
FTP端口是多少?揭秘21和20的职责分工
端口21:控制连接的核心
当你用FTP客户端连接服务器时,首先建立的是控制连接,使用的是端口21,这个端口负责传输命令,比如登录认证、列出目录、删除文件等操作指令,控制连接在整个会话期间保持开启,直到你主动断开,业内专家指出,端口21是FTP服务的“大脑”,所有指令都通过它传达。参考2
端口20:数据连接的通道
在主动模式下,服务器会主动从端口20向客户端发起数据连接,用于传输文件内容,但实际使用中,主动模式容易受客户端防火墙限制,因此被动模式更普遍,被动模式下,服务器不再使用端口20,而是随机开放一个高位端口(通常范围在1024-65535之间),由客户端主动连接该端口拉取数据。参考2
主动模式与被动模式的端口差异
- 主动模式:服务器用端口21控制,用端口20数据,客户端需开放对应端口。
- 被动模式:服务器只固定用端口21控制,数据端口由服务器动态分配,客户端只需能发起出站连接即可。
- 行业共识认为,被动模式更适合现代网络环境,尤其是客户端位于防火墙或NAT之后时。
服务器FTP端口设置:从查看到修改
Windows服务器查看FTP端口
- 打开IIS管理器,选择FTP站点,右侧“绑定”中可看到当前端口。
- 在命令提示符运行
netstat -ano | findstr :21,查看端口是否监听。 - 若使用第三方软件如Serv-U,在管理界面直接查看监听端口设置。
Linux服务器查看FTP端口
- 使用
ss -tunlp | grep 21或netstat -tunlp | grep 21列出端口状态。 - 查看FTP配置文件(如vsftpd的
/etc/vsftpd/vsftpd.conf),搜索listen_port参数,默认为21。 - 运行
lsof -i :21可查看占用端口的进程。
修改默认端口的具体步骤
- 修改配置文件:vsftpd为例,找到
listen_port=2121并取消注释,指定新端口。 - 重启服务:
systemctl restart vsftpd或service vsftpd restart。 - 更新防火墙规则:开放新端口,如
firewall-cmd --add-port=2121/tcp --permanent并重载。 - 如果使用被动模式,还需配置
pasv_min_port和pasv_max_port参数,并开放对应端口范围。
配置被动模式端口范围
- 在vsftpd.conf中设置
pasv_enable=YES,pasv_min_port=30000,pasv_max_port=31000。 - 在防火墙中放行该端口段:
firewall-cmd --add-port=30000-31000/tcp --permanent。 - 对于云服务器,还需在安全组中添加入站规则,允许指定端口范围。
FTP端口被占用或无法连接?排查指南
端口被占用的处理方法
- 运行
netstat -ano | findstr :21查看占用进程PID,在任务管理器中结束该进程,或修改FTP服务端口避开冲突。 - 若被系统服务占用,可停止该服务或更改端口,据统计,端口21被其他服务占用的情况并不少见,常见于IIS或某些管理工具。
- 修改FTP端口后,确保客户端连接时也使用新端口,例如
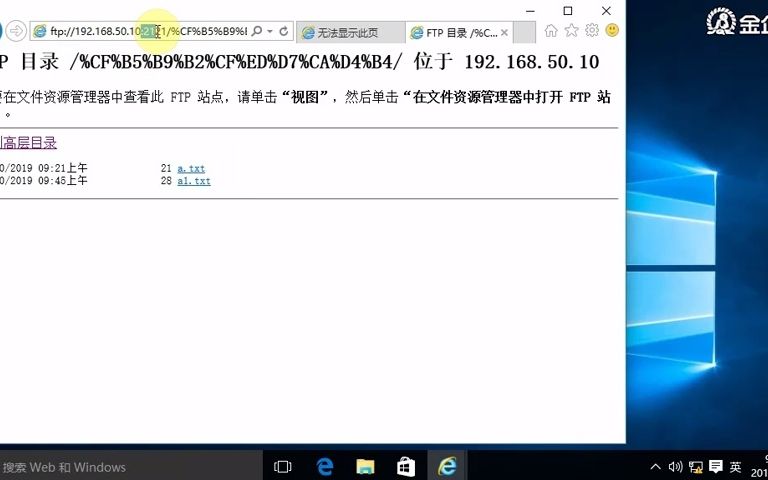
ftp://your-server:2121。
防火墙规则调整
- 检查Windows防火墙或Linux iptables/firewalld,确保FTP端口(包括被动模式范围)已放行。
- 对于主动模式,需开放服务器端端口20;对于被动模式,需开放配置的高位端口范围。
- 云服务器还需要在控制台安全组添加入站规则,仅允许可信IP访问。
客户端连接超时解决
- 先确认服务器FTP服务是否运行:
systemctl status vsftpd。 - 在客户端使用
telnet your-server 21测试控制端口是否可达。 - 如果被动模式连接失败,检查客户端是否支持被动模式,以及服务器端被动端口范围是否开放,多数情况下,问题出在端口范围未放行或防火墙规则遗漏。
FTP端口安全:如何防范扫描与攻击
修改默认端口降低风险
- 将默认端口21改为其他端口(如2121、21210),可以避开大量自动化扫描。
- 但修改端口不能代替加密,建议同时启用FTPS(FTP over SSL)或直接使用SFTP(SSH File Transfer Protocol)。
限制访问IP
- 在FTP配置中设置
allow_from或deny_from参数,仅允许特定IP或网段连接。 - 结合防火墙,只开放公司出口IP或指定管理IP的访问权限。
- 对于云服务器,安全组中设置来源IP范围,进一步缩小攻击面。
升级到SFTP或FTPS
- 行业共识认为,FTP协议本身明文传输,账号密码和数据容易被截获,改为SFTP(端口22)或FTPS(通常端口990用于隐式SSL)能显著提升安全性。
- 如果必须使用FTP,至少启用FTPS显式加密,并强制使用被动模式,减少额外端口暴露。
- 定期检查FTP日志,发现异常登录尝试及时调整策略。
不同场景下的FTP端口配置建议
企业内部文件传输
- 推荐使用主动模式并固定数据端口范围,便于防火墙规则管理。
- 配置端口21为默认,但建议限制访问来源为本企业内网段。
- 被动模式端口范围尽量缩小,并设置较短的超时时间。
网站维护管理
- 网站维护常通过FTP上传文件,建议使用非标准端口,避免被扫描到。
- 如果服务器上同时运行Web服务,注意FTP端口不要与HTTP/HTTPS端口冲突。
- 开启FTPS加密,保护网站后台登录凭证。
云服务器上的FTP
- 云服务器默认安全组只开放少数端口,需要手动添加入站规则放行FTP端口。
- 服务器FTP端口设置时,记得在云控制台同时开放被动模式端口范围,否则传输会失败。
- 对于国内云厂商,部分地域的默认安全策略可能较严格,需单独添加规则。
关于服务器FTP端口的常见问题解答
Q1: FTP端口21和20有什么区别?
A1: 端口21是控制连接端口,用于传输命令和认证信息,端口20是主动模式下的数据连接端口,用于传输文件内容,被动模式下不使用端口20,而是由服务器动态分配数据端口。
Q2: 如何修改服务器FTP端口?
A2: 修改FTP服务的配置文件(如vsftpd的listen_port),指定新端口,重启服务,并更新防火墙规则允许新端口通信,同时确保客户端连接时使用修改后的端口号。
Q3: 为什么FTP端口无法连接?
A3: 常见原因包括防火墙拦截、端口被占用、FTP服务未启动或被动模式端口范围未开放,检查服务状态、防火墙规则和端口占用情况,确保客户端与服务器之间的网络路径通畅。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/523529.html