服务器安全防护的核心在于构建纵深防御体系,结合系统加固、访问控制、入侵检测和应急响应,才能有效抵御外部攻击和内部威胁。
服务器安全防护怎么设置?基础加固步骤
系统与软件更新
保持系统与软件处于最新版本,是防止已知漏洞被利用的最直接方法。


- 使用包管理器定期检查更新,Linux上执行
sudo apt update && sudo apt upgrade,CentOS用yum update。 - 启用自动安全更新,但需在测试环境验证兼容性,避免影响业务。
- 关注Web服务器、数据库、中间件等组件的补丁,订阅官方安全公告。
- 核心数据加粗:未及时更新补丁是多数入侵事件的直接原因,务必纳入自动化任务。
账户与权限管理
严格控制账户数量和权限,遵循最小权限原则。
- 删除不必要的默认用户,禁用root远程登录,使用
sudo提权。 - 每个管理员使用独立账户,配置SSH密钥登录,关闭密码登录。
- 设置强密码策略:长度至少12位,包含大小写字母、数字和特殊字符。
- 定期审计用户列表与sudo授权,移除闲置账户,检查异常登录记录。
防火墙与安全组配置
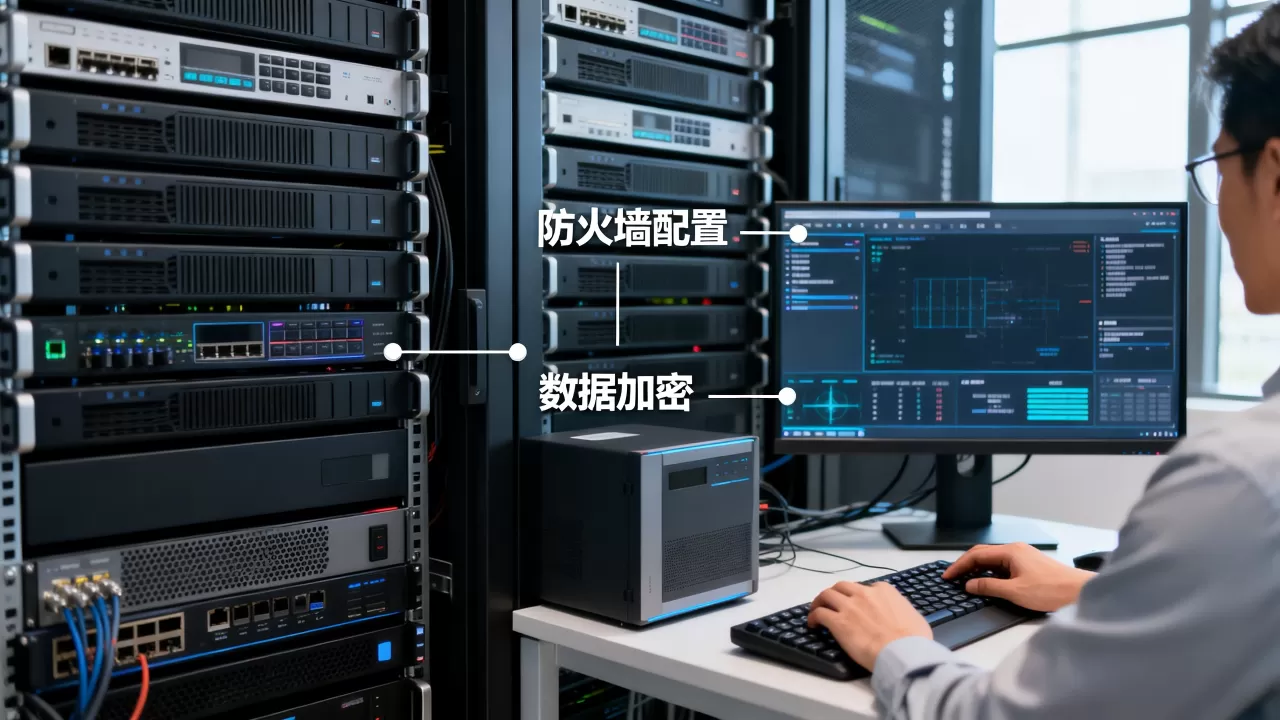
防火墙是第一道防线,无论是物理服务器还是云服务器都需重点配置。
- 使用iptables或firewalld仅放行必要端口(如80、443、22)。
- 云环境使用安全组,限制来源IP,例如只允许办公室IP访问管理端口。
- 配置速率限制,防止暴力破解,推荐Fail2ban工具自动封禁恶意IP。
- 定期检查规则,避免冗余或过度开放,可用
nmap扫描验证开放端口。
SSH密钥登录代替密码
密码登录易受暴力破解,改用密钥登录可大幅提升安全性。
- 生成密钥对:
ssh-keygen -t ed25519 -a 100(推荐Ed25519算法)。 - 将公钥上传至服务器
~/.ssh/authorized_keys,设置权限600。 - 修改SSH配置
/etc/ssh/sshd_config,设置PasswordAuthentication no和PubkeyAuthentication yes。 - 重启服务后测试连接,确保密钥能正常登录,建议保留备用控制台以防误操作。
Web服务器安全配置
- 隐藏版本号,Nginx设置
server_tokens off
ServerTokens Prod。 - 限制请求方法,仅允许GET、POST,禁用PUT、DELETE等危险方法。
- 配置HTTPS并启用HSTS,使用TLS 1.2以上协议,禁用弱加密套件。
服务器安全防护方案对比:自建与云原生产品
选择防护方案需根据技术能力、预算和业务规模综合考量,自建方案灵活但维护成本高,云原生产品便捷但依赖服务商。
自建防护方案的特点
- 完全控制权:可自定义安全策略,整合开源工具如OSSEC、Snort、OpenVAS。
- 成本结构:初期投入硬件或软件许可,长期需要专职安全运维人员。
- 适用场景:对合规性有特殊要求、需要深度定制策略的企业,如金融、政务。
- 挑战:威胁情报更新滞后,人力成本高,行业共识认为,自建方案更适合有安全团队的组织。
云安全服务方案的优势
- 开箱即用:云服务商提供安全组、WAF、DDoS高防、主机安全等产品,分钟级部署。
- 持续更新:规则和威胁库由厂商维护,自动应对新型攻击。
- 按需付费:根据业务量弹性调整防护级别,如选择高防IP或沙箱服务。
- 典型案例:国内主流云厂商如简米云(安骑士)、酷番云(主机安全)、华为云均有成熟产品,降低运维负担。
混合方案:兼顾灵活与效率
- 核心系统使用自建防护,非核心系统采用云服务,平衡成本与控制权。
- 结合云厂商的API实现自动化响应,如检测到恶意IP后自动写入安全组。
核心对比
| 维度 | 自建防护方案 | 云安全服务方案 |
|---|---|---|
| 控制权 | 完全自主控制 | 依赖服务商接口 |
| 初始成本 | 较高(硬件+软件许可) | 较低(按需开通) |
| 运维复杂度 | 高,需专职安全工程师 | 低,由平台支撑 |
| 安全能力 | 依赖自有技术积累 | 集成厂商最新能力 |
| 扩展性 | 需手动扩容 | 弹性伸缩,自动适应 |
服务器安全防护价格因素分析:预算规划与成本控制
安全投入并非越大越好,合理规划才能平衡安全与成本。
自建环境的成本构成
- 软件许可:商业EDR或IDS产品每年数千到数万元不等。
- 硬件投入:专用防火墙、日志服务器等,初期成本较高。
- 人力资源:安全运维人员薪资是最大隐性成本,业内专家指出,安全人才缺口导致运维成本持续上升。
云安全服务的费用模式
- 基础安全:多数云平台免费提供安全组和基础DDoS防护,适合低风险场景。
- 增强服务:WAF、主机安全防护、数据库审计等,按月或带宽计费,每月几十到几百元。
- 高阶防护:大型企业可能需要定制化安全运营中心(SOC),月费可达数千元。
长期成本优化策略
- 根据业务敏感度分级防护,核心系统重点投入,边缘系统基础防护。
- 优先使用开源工具(如Wazuh、ClamAV)和云平台免费功能,降低初期支出。
- 定期评估安全投入产出比,避免过度防护,删除冗余规则和资源。
云服务器安全防护的自动化与持续监控
手动维护安全策略难以应对动态威胁,引入自动化工具能提升效率。
入侵检测与防御系统
- 部署网络IDS(NIDS)如Suricata,监控流量中的异常行为。
- 主机IDS(HIDS)如Wazuh,监控文件完整性、进程活动和日志。
- 结合自动化响应:检测到恶意行为后,自动隔离IP或阻断进程,可通过脚本调用云API实现。
日志审计与异常告警
- 集中收集系统日志、应用日志和安全日志,使用ELK Stack或Splunk分析。
- 设置告警规则:多次登录失败、敏感文件修改、特权提升等,通过邮件或消息推送通知。
- 定期审计日志,发现异常模式,日志是入侵追溯的关键证据,需保留至少90天。
常用自动化安全工具
- Fail2ban:自动封禁暴力破解IP,配置简单,适合防护SSH、Web服务。
- ClamAV:开源防病毒,定期扫描文件,可与邮件网关集成。
- Lynis:系统安全审计工具,提供加固建议,一键合规检查。
- RKHunter:检测后门、rootkit和恶意软件,建议每周运行一次。
安全响应自动化实践
- 编写脚本监听安全日志,当检测到攻击行为时,自动执行iptables规则或修改云安全组。
- 使用编排工具(如Ansible、StackStorm)定义事件响应流程,提升处理速度。
安全防护实践与常见误区
避免常见误区能有效提升防护效果。
服务器安全防护价格越高越好
高价不一定适用,基础防护加上合理配置往往能抵御大部分常见攻击,关键在于策略落地。
只要部署了防火墙就万无一失
防火墙只是第一道防线,还需配合入侵检测、权限管理和应急响应,形成多层防御。
忽略物理安全与人员管理
内部威胁同样不可忽视,包括弱密码、随意共享凭证、敏感资料外泄。定期进行安全演练,模拟攻击场景,检验防护体系有效性。参考2
日常巡检清单
- 检查系统更新是否及时应用。
- 审计用户账户和登录日志,确认无异常。
- 验证防火墙规则和端口开放情况。
- 运行入侵检测工具,查看告警事件。
- 测试备份恢复流程,确保数据安全。
服务器安全防护是一个持续迭代的过程,从系统加固、访问控制到入侵检测和自动化响应,每一步都至关重要,选择适合自身规模的方案,并严格执行巡检与改进,才能有效降低风险,保障业务稳定运行。参考2
服务器安全防护常见问题解答
服务器安全防护有必要吗?
非常有必要,服务器一旦被攻破,可能导致数据泄露、业务中断,甚至法律风险,实施防护措施能显著降低这些风险,是维护业务连续性的基础,尤其对于承载用户数据的生产环境。参考2
服务器安全防护软件哪个好?
选择取决于具体环境,Linux服务器常用ClamAV杀毒、Fail2ban防暴力破解、OSSEC或Wazuh做入侵检测,云环境可直接使用云服务商的安全组和WAF,集成方便,建议结合基线审计工具Lynis,定期检查系统配置。
国内服务器安全防护哪家好?
国内主流云服务商如简米云、酷番云、华为云均提供全面的安全产品,包括DDoS高防、Web应用防火墙、主机安全等,具体选择需根据业务规模、技术栈和预算评估,通常云厂商的安全服务与平台深度集成,运维成本较低,且支持按需扩展。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/522803.html