修改FTP服务器端口是提升安全性的基本操作,通过将默认21端口改为其他端口可大幅减少自动化扫描和恶意攻击。
为什么FTP服务器默认端口21需要修改
FTP协议默认使用21端口进行控制连接,这一设计由来已久,但也成为安全薄弱环节,修改端口并非复杂操作,却能有效规避大量通用扫描。
默认端口的攻击风险
黑客工具普遍将21端口列入扫描清单,据行业统计,针对互联网服务的扫描中,默认端口占据绝大多数,使用非标准端口后,服务器在自动化探测中暴露概率下降,攻击者需要额外端口扫描,增加攻击成本。参考2
端口冲突与特殊环境需求
在企业内网或云架构中,21端口可能被其他服务占用,例如某些Web代理或管理工具,修改端口可以避免冲突,确保FTP服务正常启动,部分托管机房或云平台对1-1024端口有额外限制,使用高位端口可简化部署。
实战:FTP端口修改方法(含云服务器场景)
不同操作系统和FTP软件修改端口的方式不同,下面分场景给出具体步骤。
Windows IIS FTP修改端口
- 打开IIS管理器,选择目标FTP站点。
- 右侧操作栏点击“绑定”,找到FTP绑定项。
- 修改端口号,例如填入2121。
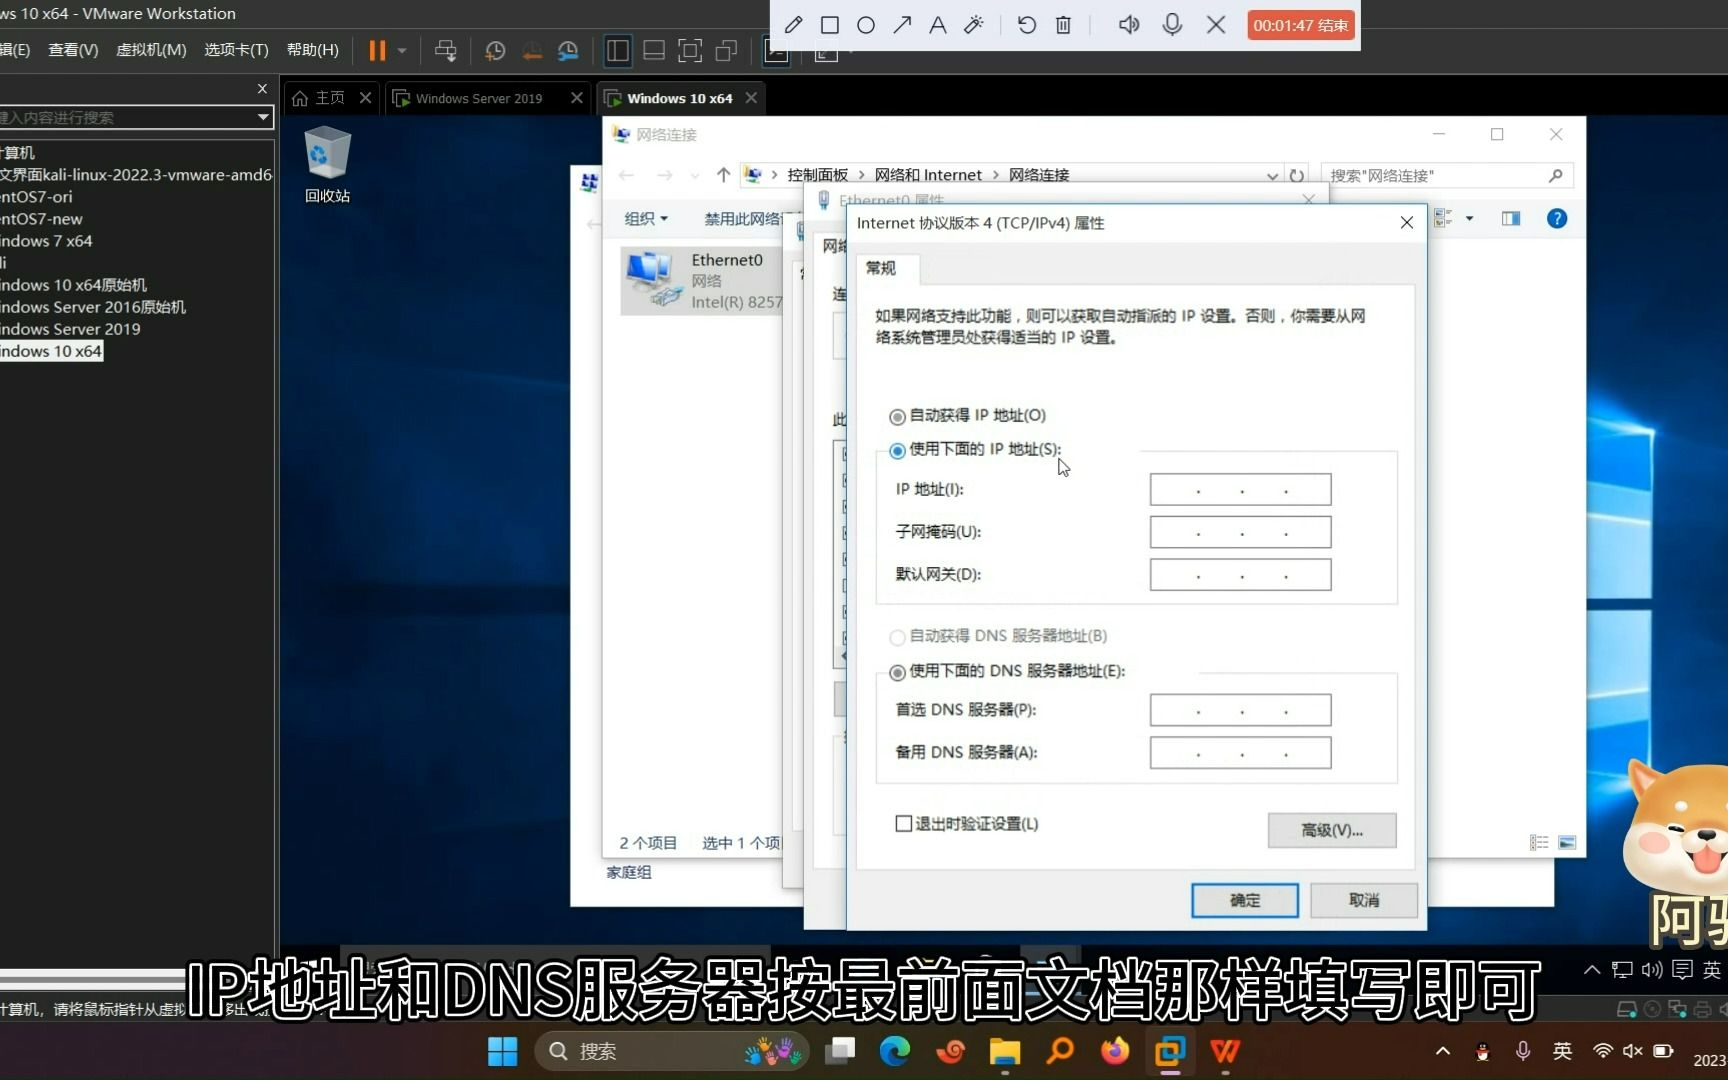
- 确认防火墙放行新端口,在Windows防火墙高级设置中添加入站规则,允许TCP 2121。
- 重启FTP服务或IIS,使配置生效。
Linux vsftpd修改端口
vsftpd是最常用的FTP服务器,修改端口操作简单:
- 编辑配置文件:
vi /etc/vsftpd/vsftpd.conf - 找到或添加参数:
listen_port=2121 - 保存退出,重启服务:
systemctl restart vsftpd
- 检查监听状态:
netstat -tuln | grep 2121 - 配置防火墙放行:
firewall-cmd --add-port=2121/tcp --permanent,然后重载。
Linux proftpd修改端口
- 编辑配置文件:
vi /etc/proftpd/proftpd.conf - 修改参数:
Port 2121 - 重启服务:
systemctl restart proftpd - 防火墙放行新端口,方法同上。
云服务器/VPS场景下的端口修改
云服务器除了操作系统防火墙,还需在云控制台安全组放行新端口,以简米云为例:
- 登录云管理平台,进入安全组管理。
- 添加入方向规则,协议选择TCP,端口填写2121,授权对象为允许访问的IP范围(建议限制IP)。
- 保存规则,并检查是否有默认拒绝规则。
- 在服务器内完成FTP软件的端口修改,并重启服务。
- 测试连接:使用
ftp -p <服务器IP> 2121或通过客户端指定端口。
修改FTP端口后无法连接?常见原因与解决
修改端口后出现连接失败是常见问题,多数由防火墙、配置或模式选择不当引起。
防火墙未放行新端口
无论是本地防火墙还是云安全组,忘记放行新端口是首要原因,检查步骤:
- Linux:
iptables -L -n或firewall-cmd --list-all - Windows:检查高级安全防火墙入站规则
- 云平台:确认安全组规则正确,且优先级高于默认拒绝规则
客户端连接端口未指定
FTP客户端默认使用21端口,修改后需手动指定,使用命令行格式:
ftp -oPort=<端口> <IP>,或图形客户端在连接设置中填写端口,部分客户端在FTPS模式下端口行为不同,需注意区分。参考1
主动模式与被动模式配置问题
修改端口后,主动模式的数据连接端口(默认20)不变,但防火墙需放行20端口,被动模式则需指定端口范围并放行,建议使用被动模式并固定端口范围,避免防火墙动态拦截。
- vsftpd被动模式配置示例:
pasv_enable=YES pasv_min_port=20000 pasv_max_port=20010 - 在防火墙中放行被动端口范围:
firewall-cmd --add-port=20000-20010/tcp --permanent
SELinux限制
Linux系统启用SELinux时,新端口可能被拦截,需要手动添加端口标签:
semanage port -a -t ftp_port_t -p tcp 2121如果未安装semanage,需先安装policycoreutils-python-utils。
FTP端口修改的安全设置建议
修改端口只是安全的第一步,配合其他措施才能有效保护FTP服务。
选择非标准但不冲突的端口
建议在1024-65535范围内选择,避开已知服务端口(如3389、443、3306等),同时避免使用已注册端口,减少误判,业内专家指出,端口号随机性越强,被针对性扫描的概率越低。
强制使用SSL/TLS加密
传统FTP明文传输,修改端口后仍可能被窃听,启用FTPS并修改控制端口(如990)或使用自定义端口,确保数据加密,vsftpd开启SSL的配置:参考2
ssl_enable=YES
allow_anon_ssl=NO
force_local_data_ssl=YES
force_local_logins_ssl=YES
rsa_cert_file=/etc/ssl/certs/vsftpd.pem
限制访问来源IP
通过防火墙或服务配置,仅允许特定IP段访问FTP端口,例如vsftpd的
tcp_wrappers或iptables规则:
iptables -A INPUT -p tcp --dport 2121 -s 192.168.1.0/24 -j ACCEPT
iptables -A INPUT -p tcp --dport 2121 -j DROP
定期更换端口并记录
将端口修改纳入定期安全策略,每季度或半年度更换一次,同时记录端口变更,便于审计和故障排查。
FTP服务器端口修改常见问题
修改FTP端口后,服务器内网连接正常,外网却无法访问,是什么原因?
外网访问失败最常见原因是云平台安全组或运营商防火墙未放行新端口,请登录云控制台检查入方向规则,确保端口已添加且协议为TCP,其次检查服务器内部防火墙,如iptables或firewalld是否拦截,使用telnet <公网IP> 2121从外部测试,若超时则说明网络层拦截。
修改端口后,FTP客户端提示“连接超时”,但服务器端口监听正常,如何排查?
连接超时通常由防火墙或网络策略阻塞,先在服务器本地用netstat -tuln | grep <端口>确认监听状态,然后从客户端机器使用telnet测试服务器IP和端口,如果不通,排查路径上的防火墙,如果只是被动模式超时,检查被动端口范围是否放行,并确保客户端使用被动模式。
云服务器使用非标准端口(如2121),是否会被运营商封禁?
大多数云服务商允许用户使用1024-65535端口,但部分运营商默认封禁常用服务端口(如21、22、80等),建议使用前查阅云平台文档,或提交工单确认,使用高位端口(如50000以上)通常无限制,但需注意防火墙规则数量和性能损耗。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/522351.html