服务器80端口被占用通常是因为其他Web服务或程序占用了该端口,通过命令查找占用进程并释放端口即可解决。
如何查看服务器80端口被占用情况
排查80端口被占用的第一步是精准定位哪个进程占用了该端口,不同操作系统下的查看命令略有差异,但核心思路一致。
Windows系统下查看80端口占用
在Windows服务器上,推荐使用命令行工具netstat,具体操作路径如下:
- 以管理员身份打开命令提示符。
- 输入命令:netstat -ano | findstr :80
- 输出结果中,LISTENING状态行的最后一列数字即为占用80端口的PID。
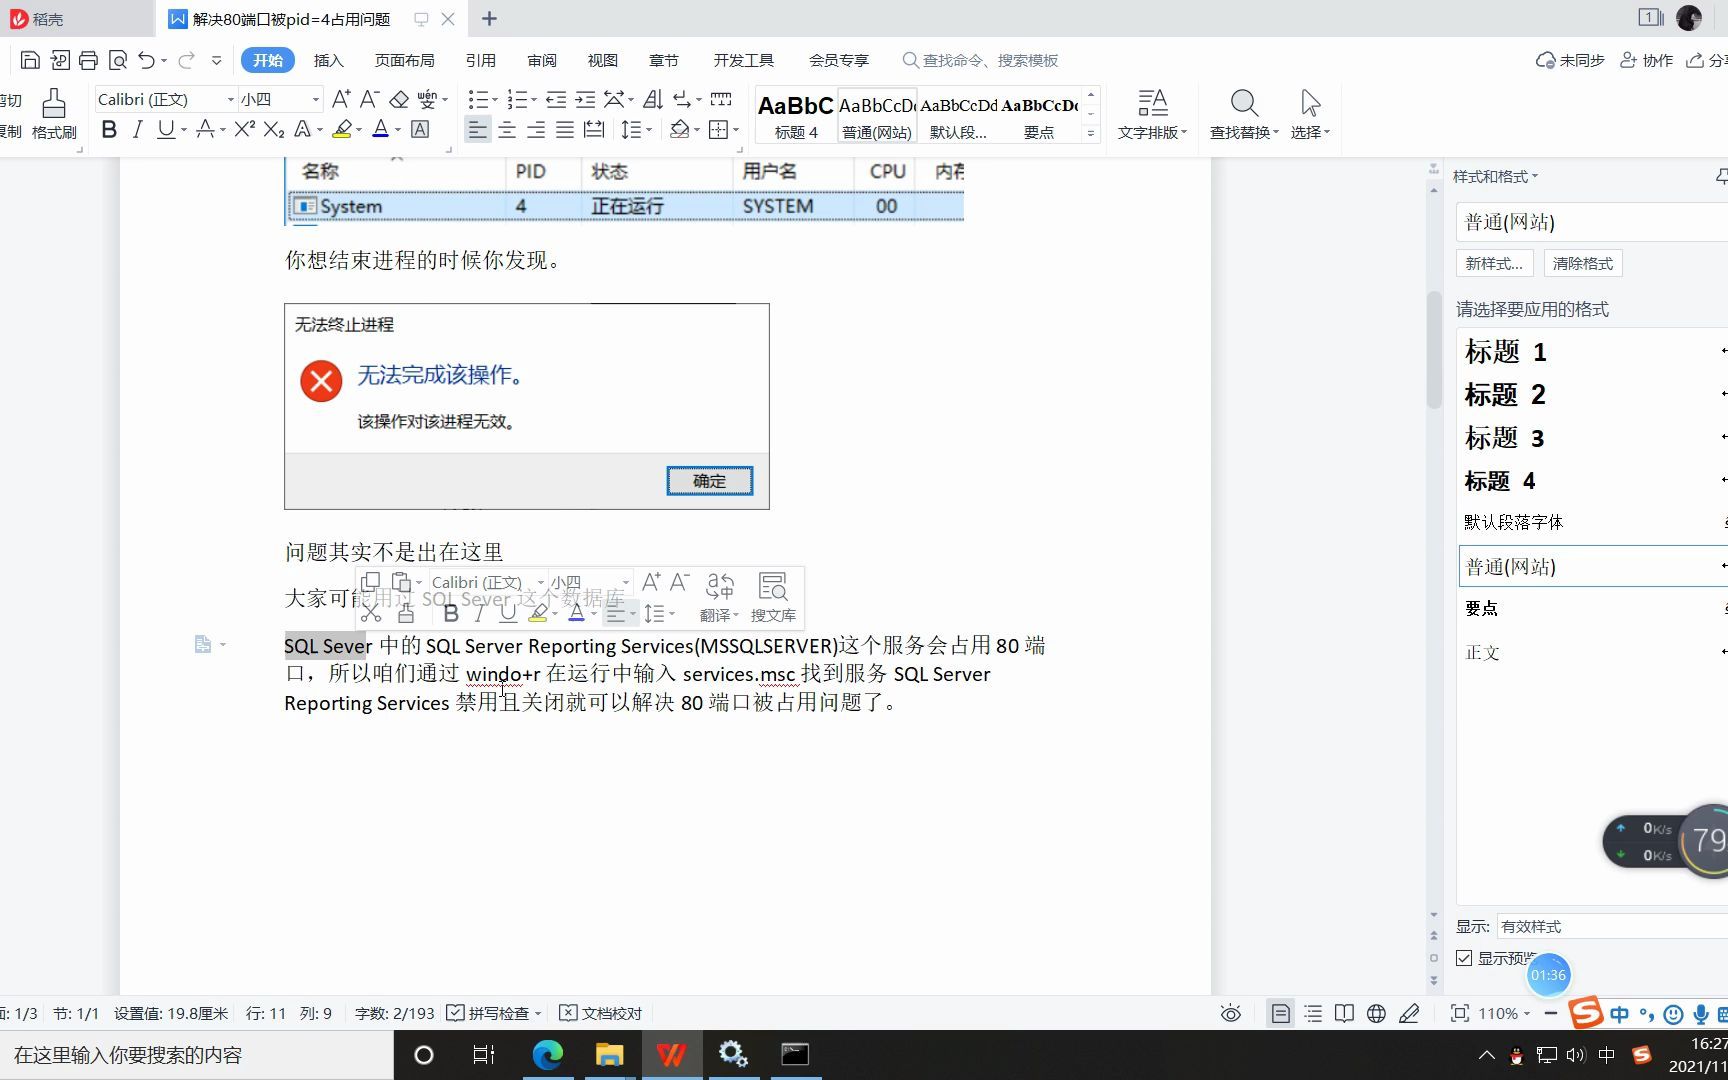
输出显示0.0.0:80对应的PID为4,说明系统进程或某个服务通过HTTP.sys占用了端口,此时可通过任务管理器或命令tasklist | findstr PID查看具体程序名,如果PID是4,通常对应System进程,常见来源是IIS、SQL Server Reporting Services等。参考2
也可以使用图形化工具资源监视器(resmon.exe),在“网络”选项卡的“监听端口”列表中直接查看占用80端口的程序。
Linux系统下查看80端口占用
Linux系统查看端口占用更直观,常用命令包括lsof和ss。
- 使用lsof -i :80,输出直接显示进程名称和PID。
- 使用ss -tlnp | grep 80,快速筛选监听80端口的进程。
如果命令未安装,先用包管理器安装:yum install lsof或apt-get install lsof,执行后,COMMAND列显示程序名(如nginx、httpd),PID列显示进程号,通过这两个字段就能定位具体占用端口的服务。
常见占用80端口的程序及定位方法
80端口作为HTTP默认端口,被占用的原因多种多样,除了Web服务器,不少非Web软件也会抢用端口。
Web服务器类
- IIS:Windows Server上的IIS默认占用80端口,启动失败时检查World Wide Web Publishing Service服务是否运行。
- Apache:Windows和Linux版本都可能默认监听80端口。
- Nginx:同样默认监听80端口,配置文件中的listen指令常设为80。
- Tomcat:默认端口是8080,但配置不当也可能改为80。
非Web类程序
- Skype:早期版本常占用80端口作为备用端口,用于传入连接。
- SQL Server Reporting Services:会注册HTTP.sys,占用80端口。
- 杀毒软件或防火墙:个别软件为了检测流量,会临时占用80端口。
- 恶意软件:部分木马或后门程序会选择80端口作为通信通道。
业内专家指出,80端口是HTTP默认端口,也是恶意软件常利用的端口之一,定期检查端口占用状况是服务器安全的基础。
通过前文命令定位到PID后,如果PID是4且系统是Windows,大概率是HTTP.sys驱动所致,此时运行netsh http show servicestate,可查看具体注册的URL和对应的进程,据此判断是哪个服务在占用。参考2
解决80端口被占用的三种实用方案
找到占用进程后,根据实际场景选择合适的方法释放端口。
结束占用进程
如果占用80端口的程序不是必需运行的,直接结束进程是最快的方法。
- Windows:在任务管理器中找到对应PID的进程,右键结束任务;或使用命令taskkill /PID PID号 /F强制结束。
- Linux:使用kill -9 PID号强制终止进程。
注意,结束进程后占用程序会立即停止,如果需要该程序继续运行,请确保先保存数据或提前规划切换。
修改目标Web服务的端口
如果不想停止占用端口的程序,可以修改你计划启动的Web服务的默认端口,比如将Nginx或Apache的监听端口改为8080、8000等。
- 对于Nginx,修改/etc/nginx/nginx.conf或站点配置文件中的listen 80为listen 8080。
- 对于Apache,修改httpd.conf中的Listen 80。
- 对于IIS,在站点绑定设置中修改端口号。
修改后,服务使用新端口,原有80端口仍被占用,这种方案适用于临时调试或非标准端口部署。
使用端口转发或反向代理
如果必须保持外部访问默认80端口,但又不想和其他程序冲突,可以在服务器上设置端口转发,例如将80端口请求转发到8080端口。
- Windows:使用netsh interface portproxy命令,例如netsh interface portproxy add v4tov4 listenport=80 listenaddress= connectport=8080 connectaddress=localhost。
- Linux:使用iptables或firewalld进行端口重定向,例如iptables -t nat -A PREROUTING -p tcp –dport 80 -j REDIRECT –to-port 8080。
这种方案适合需要同时运行多个服务,且必须保留80端口对外暴露的场景。
Windows系统下80端口被占用的处理细节
Windows环境下的处理需要特别注意系统进程的占用。
处理HTTP.sys占用
当PID为4时,通常是System进程通过HTTP.sys注册了URL,常见来源包括IIS、SQL Server Reporting Services、BranchCache等,操作步骤:
- 以管理员身份运行命令提示符。
- 输入netsh http show servicestate,查看所有注册的URL。
- 找到占用80端口的URL,记录对应程序。
- 停止相关的服务,例如net stop W3SVC(停止IIS)或net stop ReportServer。
释放后,80端口即可被其他服务使用。
调整Skype占用
如果Skype占用了80端口,可以在Skype设置中关闭“使用端口80作为备用端口”选项,路径:工具 -> 选项 -> 高级 -> 连接,取消勾选“使用端口80/443作为备用端口”。参考2
Linux系统下80端口被占用的处理细节
Linux系统下处理相对灵活,但需要root权限。
快速释放端口
使用fuser命令可以直接终止占用端口的进程:fuser -k 80/tcp,这个命令会终止所有监听80端口的TCP进程,但需谨慎使用,避免误杀重要服务。
修改服务端口
对于Web服务器,修改配置文件后重启服务即可,修改Nginx监听端口后,执行nginx -s reload。
使用iptables做端口转发
如果不想改变服务端口,可以用iptables将80请求转发到其他端口:iptables -t nat -A PREROUTING -p tcp –dport 80 -j REDIRECT –to-port 8080,这条规则将目的端口80的数据包重定向到本机的8080端口,注意,需确保防火墙允许80端口的入站流量。
如何预防80端口被占用
避免在部署时反复折腾,提前规划能省去不少麻烦。
- 在服务器初始配置时,统一规划各服务的端口,避免默认冲突。
- 对于Windows Server,如果不需要IIS,可以禁用World Wide Web Publishing Service服务,减少HTTP.sys的注册。
- 使用端口监控工具,如netstat或lsof,定期检查端口状态,并纳入日常巡检脚本。
- 在部署脚本中增加端口检查逻辑,一旦发现被占用,自动停止冲突进程或切换端口。
行业共识认为,合理的端口规划是服务器稳定的基础,大部分运维事故源于端口冲突和配置疏忽。
关于服务器80端口被占用的常见问题与解答
问:如何查看80端口被哪个程序占用?
答:在Windows上使用netstat -ano | findstr :80,然后通过任务管理器查看PID对应的程序名,在Linux上使用lsof -i :80或ss -tlnp | grep 80,直接显示进程名称和PID,如果PID是4,属于系统进程,需进一步用netsh http show servicestate诊断。
问:为什么修改了Web服务的端口后,80端口还是提示被占用?
答:因为占用80端口的程序并没有被停止,只是你修改了目标服务的端口,需要先结束占用80端口的进程,或者调整它的端口配置,如果冲突程序是系统进程,可能需要停止相应的Windows服务或Linux守护进程。
问:80端口被占用会导致网站无法访问吗?
答:是的,如果Web服务器默认监听80端口,而该端口被其他程序占用,Web服务器将无法启动,导致网站无法访问,即使通过其他端口启动,对外仍需要保证80端口有正确的转发或代理,多数情况下,80端口被占用是新手运维最容易遇到的启动故障之一,排查思路清晰即可快速解决。
处理服务器80端口被占用的问题核心在于快速定位占用进程,再根据实际需求选择释放端口、修改配置或使用端口转发,日常运维中做好端口规划,能有效减少此类问题的发生。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/521263.html