FTP服务器被动端口范围并没有万能固定值,但业界普遍推荐使用49152到65534区间作为起点,具体数值需根据实际并发用户数、安全策略及防火墙规则灵活调整。 被动模式是当今FTP交互的主流方式,尤其在客户端处于NAT或防火墙后方时,它能避免主动模式下客户端无法接收服务器回连的问题,如果不给FTP服务器的被动模式指定一个端口范围,操作系统会随机分配临时端口(通常是1024以上任意端口),导致防火墙规则难以收敛,甚至带来安全缺口,明确被动端口范围是实现稳定、安全FTP服务的基础,也是运维人员必须掌握的配置项。参考2
FTP服务器为什么需要指定被动端口范围
被动模式的工作原理
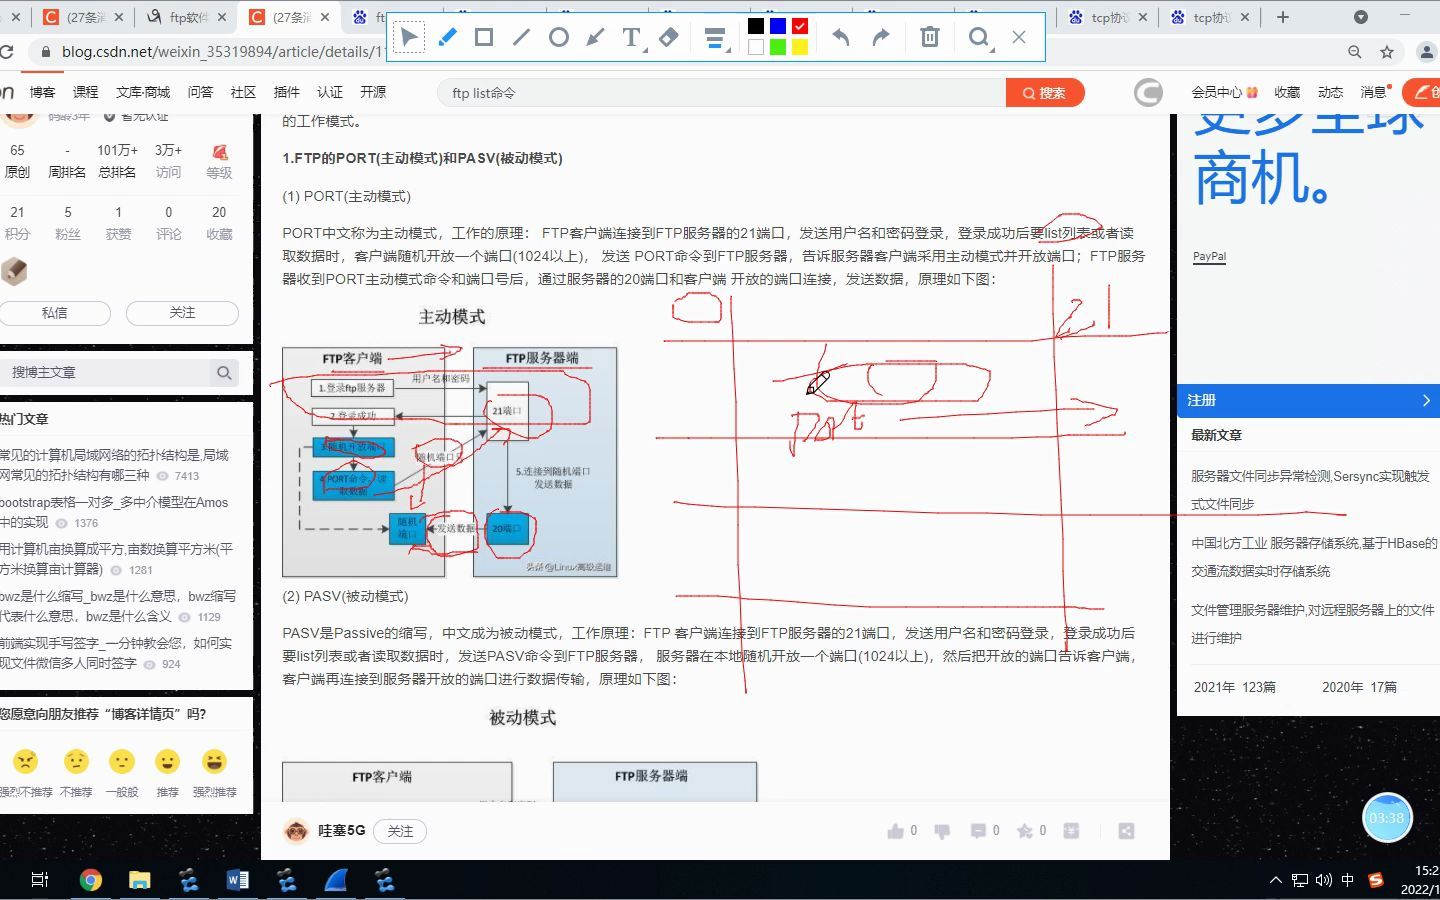
在被动模式(PASV)下,客户端先向服务器的21端口发起控制连接,之后服务器打开一个随机数据端口通知客户端,客户端再主动连接到这个数据端口完成传输,这个数据端口如果不加限制,可能是系统临时端口池中的任何一个,为了在防火墙中精确放行,我们需要把数据端口限定在一个可控的区间内。

不指定范围的后果
- 防火墙被迫开放大量临时端口,攻击面大幅增加。
- 与其他应用(如邮件、Web服务)的端口冲突概率上升。
- 在等保、PCI-DSS等审计场景下,无法对端口使用进行有效监控。
- 对于NAT环境,端口映射规则难以配置,内外网端口不一致时容易导致连接失败。
行业共识认为,为FTP服务器配置被动端口范围是将网络边界安全策略落地到具体服务的关键动作,并非可有可无的选项。
FTP服务器被动端口范围设置:主流服务器实操
vsftpd被动端口范围配置
在Linux环境下,vsftpd是最常用的FTP服务器之一,修改配置文件/etc/vsftpd/vsftpd.conf,添加或修改以下参数:
pasv_enable=YES(确保被动模式开启,默认即YES)pasv_min_port=50000pasv_max_port=50100
保存后执行systemctl restart vsftpd重启服务,验证方法:使用ss -tlnp | grep vsftpd查看监听端口是否落在设置范围内,如果服务器在NAT或公网后,还需配置pasv_address参数指定公网IP,否则客户端拿到的数据IP可能是内网地址。
ProFTPD被动端口范围设置
在ProFTPD的配置文件(通常是/etc/proftpd/proftpd.conf)中,添加:
PassivePorts 50000 50100同样需要重启服务生效,ProFTPD还支持对每个虚拟主机单独设置不同的端口范围,适合多租户场景。
Windows IIS FTP被动端口范围设置
IIS管理器中选择FTP站点,双击“FTP防火墙支持”功能,在“数据通道端口范围”中输入起始和结束端口,例如50000-50100,同时需要在Windows防火墙高级安全设置中新建入站规则,允许该TCP端口范围,注意IIS FTP被动模式默认使用系统临时端口,开启端口范围后,必须同步配置防火墙,否则客户端会连接失败。
FileZilla Server被动端口范围设置
打开FileZilla Server界面,进入Edit > Settings > Passive mode settings,勾选“Use custom port range”,填入起始和结束端口,FileZilla Server会自动在Windows防火墙中创建规则,但建议手动确认规则是否生效,如果服务器在路由器后,还需在“External IP”中填写公网IP。
FTP被动模式端口范围配置与防火墙协同
防火墙规则设置
无论哪种FTP服务器,配置了被动端口范围后,必须让防火墙放行该范围,以Linux iptables为例:
iptables -A INPUT -p tcp --dport 21 -j ACCEPT
iptables -A INPUT -p tcp --dport 50000:50100 -j ACCEPT如果使用firewalld,执行:参考1
firewall-cmd --permanent --add-port=21/tcp
firewall-cmd --permanent --add-port=50000-50100/tcp
firewall-cmd --reload在云服务器(如简米云、酷番云、AWS)上,安全组中同样需要增加两条规则:一条允许TCP 21,另一条允许TCP 50000-50100。不少云上FTP连接失败的原因就是安全组未开放被动端口范围。
避免内外网端口不一致问题
当FTP服务器运行在NAT网关后方时,客户端拿到的数据IP是服务器自身的内网IP,导致连接失败,此时需要设置FTP服务器的公网IP参数,在vsftpd中,配置pasv_address=你的公网IP,同时在路由器上做端口映射,将公网被动端口范围映射到内网服务器的相同端口范围,如果公网和私网端口范围不一致,需要在防火墙中做端口转换,一般不建议这样做,会增加复杂度。
端口范围与并发用户数的关系
每个被动数据连接消耗一个端口,一般情况下,一个用户占用一个控制连接和一个数据连接,但用户可能同时进行上传和下载,或者使用传输工具的多线程功能,造成多个数据连接,你可以根据业务峰值并发用户数来估算所需端口数量,100个并发用户,每个用户平均2个数据连接,则至少需要200个端口,建议在计算值上增加20%的余量,避免端口耗尽。端口范围太小会导致用户连接排队甚至失败,太大则增加管理难度。
被动端口范围选多大才合适
动态端口范围与自定义范围
IETF在RFC 6335中建议动态端口区间为49152-65535,共16384个端口,如果服务器并发用户数较多(如500以上),直接使用这个范围最省心,操作系统和防火墙一般都能高效处理,但如果你希望更精细地控制,可以缩小范围,某企业服务器日常并发在200左右,设置50000-50200(200个端口)就足够,方便在防火墙中做白名单限制。参考2
计算步骤
- 评估峰值并发用户数:最好运行一段时间通过监控工具获取。
- 估算每个用户平均数据连接数:可用netstat统计被动端口使用情况,得出平均连接数。
- 端口数 = 并发用户数 × 平均数据连接数 × 1.2(余量系数)。
- 选定起始端口:建议在49152以上,避免与系统服务冲突,如果使用1024-49151区间,冲突风险较高。
实际案例
某公司文件服务器,白天有300人同时在线,平均每人1.5个数据连接,所需端口数约300×1.5×1.2=540个,在vsftpd中设置pasv_min_port=50000,pasv_max_port=50540,运行半年未出现端口不足情况,如果业务有明显波峰波谷,可以设置更宽范围,但配合防火墙规则限制来源IP即可。
安全注意事项
缩小端口范围有助于隔离
端口范围越小,防火墙规则越精确,被端口扫描器覆盖的概率也越低。在满足并发需求的前提下,应尽量缩小端口范围。 将范围精确到200个端口,并只允许特定IP段访问。
结合IP白名单
在防火墙中,对被动端口范围单独设置来源IP限制,只允许FTP客户端的IP网段访问,这样即使端口被扫描到,也无法建立连接,在vsftpd中,还可以通过
tcp_wrappers或iptables实现更细粒度的控制。
强制使用FTP over TLS
即使被动端口范围固定,数据通道仍可能被监听,配置FTP over TLS后,数据通道加密,被动端口范围中的通信内容得到保护,配置时,vsftpd需要设置ssl_enable=YES及相关证书路径,同时确保被动端口范围仍然在防火墙中开放。
定期审计端口使用情况
通过netstat -an | grep -E '50000:50100'或FTP服务器日志,可以观察被动端口的使用率,如果发现异常连接(如大量来自非预期IP的SYN包),应及时调整防火墙规则或缩小范围。
Q&A:FTP服务器被动端口范围常见问题
问题1:FTP被动端口范围设置后客户端连接失败,提示“数据连接无法建立”?
答:首先检查防火墙(包括云安全组)是否开放了配置的端口范围,确认服务器上被动端口范围配置正确,并已重启服务,如果服务器在NAT后,需确保pasv_address或External IP设置为公网IP,且路由器的端口映射将公网被动端口范围转发到内网服务器的相同端口,客户端需使用被动模式,部分FTP客户端默认使用主动模式。
问题2:FTP被动端口范围设置后需要重启防火墙吗?
答:如果在运行中的防火墙动态添加规则(如iptables直接执行命令),规则立即生效,无需重启,但部分防火墙管理工具修改配置后要求重新加载服务,建议执行规则的持久化操作(如iptables-save或firewall-cmd --reload),确保重启后规则依然存在。
问题3:FTP被动端口范围可以设置成80或443吗?
答:技术上可以,但强烈不推荐,80和443端口通常用于HTTP/HTTPS服务,占用后会导致Web服务冲突,而且使用知名端口容易被针对性扫描,增加被攻击风险,被动端口范围应选择在49152以上的动态端口区间,或至少避开1024以下以及已知服务端口。
合理设置FTP服务器被动端口范围是确保FTP服务稳定、安全、可管理的关键一步。 根据实际并发和网络环境,选择恰当的端口区间,配合防火墙规则,就能构建一个可靠的FTP传输环境。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/521047.html