服务器沙盒机制是保障服务器安全的核心隔离技术,通过将应用或进程置于受限环境,有效防止漏洞扩散和恶意攻击。无论是云服务器上的多租户隔离,还是线下主机中的安全测试环境,沙盒机制都扮演着关键角色,它利用操作系统内核的隔离特性,为每个任务划定独立的运行空间,即使某个应用被攻破,攻击者也无法轻易触及宿主机或其他租户。
服务器沙盒机制是什么
服务器沙盒是一种基于操作系统层面的安全隔离方法,它通过限制进程的系统调用、文件系统访问和网络权限,来降低攻击面,最常见的实现方式包括容器技术(如Docker)、专用沙盒工具(如Firejail、Bubblewrap)以及内核安全模块(如SELinux、AppArmor的沙盒策略)。
核心原理与隔离技术
– Namespace 隔离:每个沙盒拥有独立的PID、网络、挂载点等命名空间,进程无法感知宿主机上的其他进程。
– Cgroups 资源限制:控制沙盒能使用的CPU、内存、磁盘I/O,防止资源争抢。
– Seccomp 系统调用过滤:只允许白名单内的系统调用,有效阻断提权和逃逸尝试。
– 文件系统只读/权限降级:沙盒内程序无法写入关键系统目录,即使被攻破也无法篡改系统文件。
常见应用场景
– 开发测试隔离:跑第三方插件、实验性代码时,沙盒避免影响主环境。
– 安全分析:在沙盒中运行可疑文件,观察其行为又不污染系统。
– 多租户SaaS:为每个租户分配一个轻量级沙盒,实现低成本隔离。
– 课堂实训:提供临时的操作环境,用户可随意折腾,关闭后恢复原状。
行业共识认为,沙盒机制已成为服务器纵深防御体系中不可或缺的一环,尤其随着容器化的普及,它几乎成了云原生安全的默认选项。
服务器沙盒和虚拟机区别在哪里
很多人在选型时会纠结到底用沙盒(容器)还是虚拟机,两者虽然都提供隔离,但底层逻辑和适用场景差异很大。
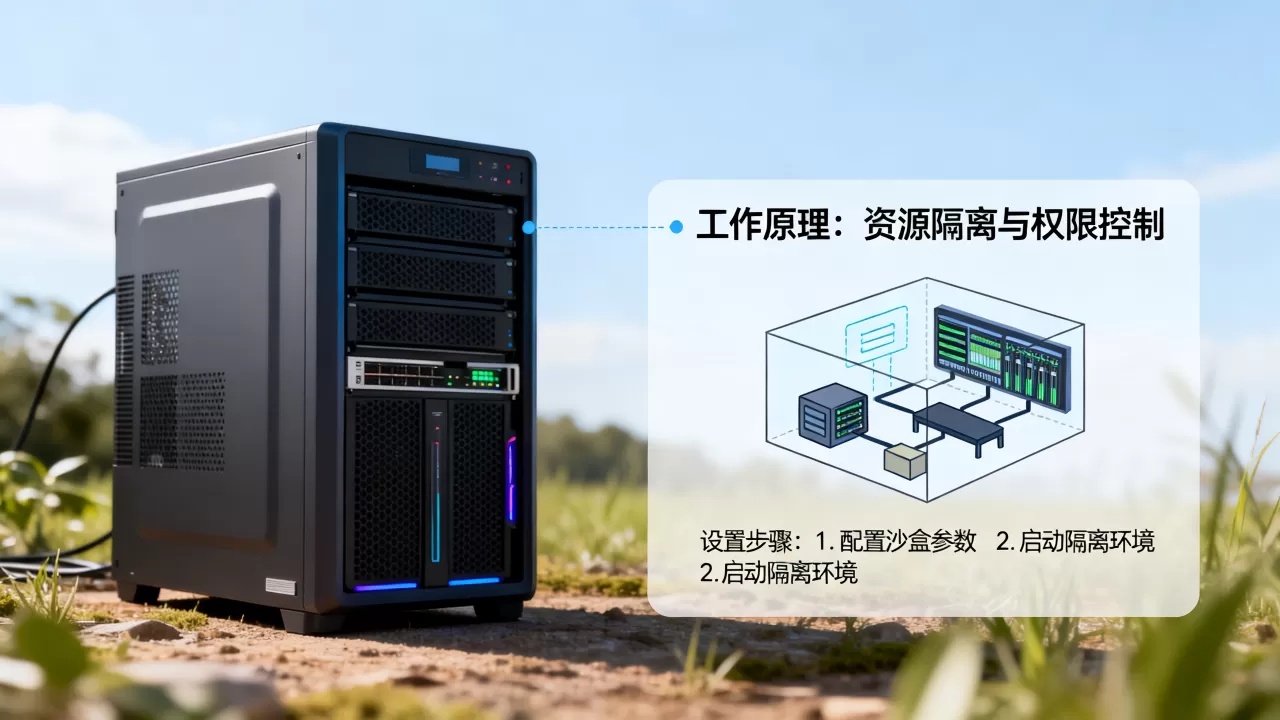
隔离层级与安全性
– 虚拟机:通过Hypervisor硬件虚拟化,每个客户机拥有独立内核,隔离性最强,但资源开销也最大,因为要跑完整的操作系统。
– 沙盒(容器):共享宿主机内核,仅通过内核功能切分视图,逃逸风险理论上更高,但通过Seccomp、Capabilities禁止、只读根文件系统等配置,也能达到相当高的安全级别。
性能与启动速度
– 虚拟机:启动需要分钟级,内存占用大,每个实例至少几百MB到几GB。
– 沙盒:启动毫秒级,额外开销几乎可以忽略,适合大规模微服务部署。
选型对比表
| 特性 | 虚拟机 | 沙盒(容器) |
|——|——–|————–|
| 隔离级别 | 硬件级,内核独立 | 进程级,共享内核 |
| 资源开销 | 高,需完整OS | 低,仅应用层 |
| 启动速度 | 分钟级 | 秒级甚至毫秒级 |
| 安全性 | 天然强隔离,但仍有逃逸风险 | 依赖配置,可接近虚拟机 |
| 典型场景 | 需完整OS环境、合规要求高 | 微服务、DevOps、CI/CD |
如何选择:场景决定方案
– 如果你的业务要求严格合规(如金融、政企),且需要运行不同操作系统,虚拟机仍是首选。
– 如果你追求快速部署、资源利用率高,且能接受通过安全加固(如启用Seccomp、禁用特权容器)来提升隔离性,那么沙盒方案性价比更高。
– 很多企业采用混合策略:核心业务用虚拟机,边缘或测试业务用沙盒。
服务器沙盒怎么设置
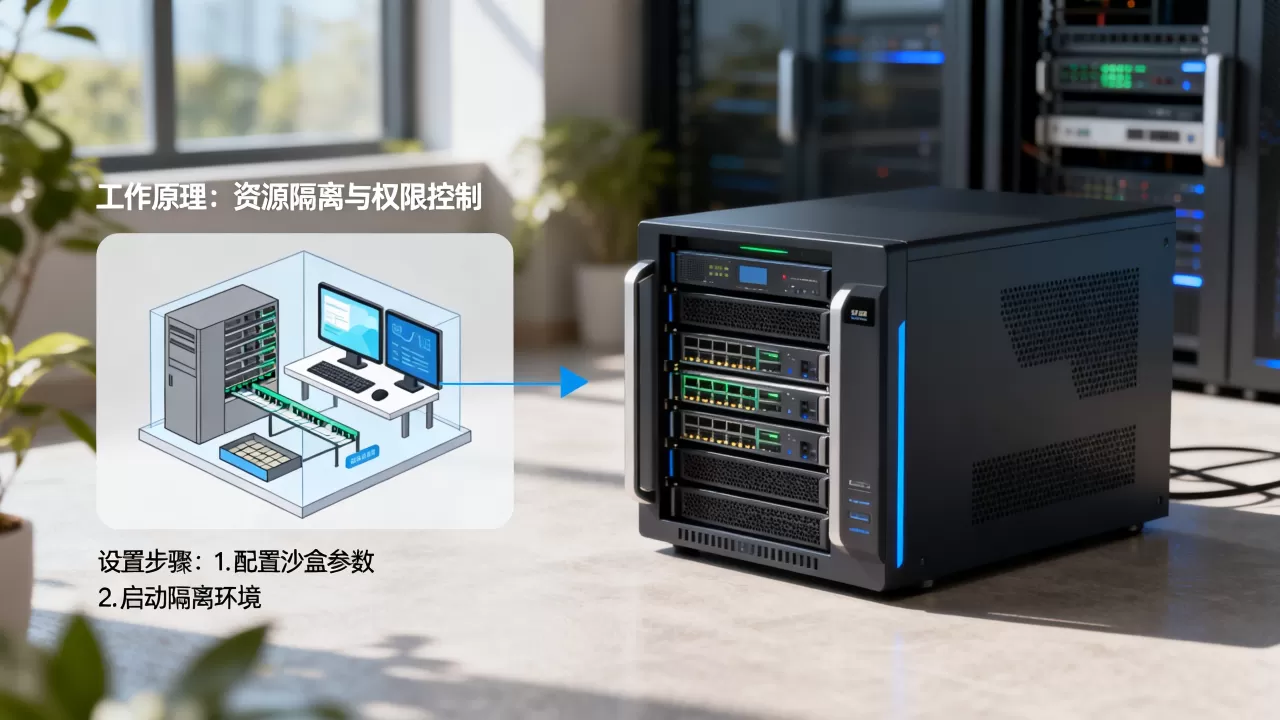
下面以两种主流方式演示如何快速搭建服务器沙盒环境,注意,假设你已拥有服务器管理权限(SSH),并能使用root或sudo。
使用Docker容器作为沙盒
Docker是最常见的容器实现,默认已经提供了一定的隔离性,但生产环境还需要进一步加固。
1. 安装Docker(以Ubuntu为例):
“`
sudo apt update && sudo apt install docker.io
“`
2. 运行一个受限的沙盒容器:
“`
docker run –rm -it –security-opt seccomp=/path/to/custom-profile.json
–cap-drop=ALL –read-only –tmpfs /tmp
alpine sh
“`
– `–security-opt seccomp` 加载自定义的系统调用白名单,阻止危险调用。
– `–cap-drop=ALL` 放弃所有特权能力,容器内的root也不具备真正root权限。
– `–read-only` 将根文件系统设为只读,防止篡改。
– `–tmpfs /tmp` 允许写入临时目录,用于程序运行时产生的临时文件。
3. 验证隔离效果:在容器内尝试 `mount` 或 `reboot`,会提示权限不足,证明沙盒生效。
使用Firejail快速沙盒化
Firejail是一个轻量级沙盒工具,适用于直接将现有程序放入沙盒运行,无需容器化。
1. 安装Firejail:
“`
sudo apt install firejail
“`
2. 启动一个沙盒化的浏览器:
“`
firejail –net=none firefox
“`
`–net=none` 意味禁用网络访问,适合运行可能含有恶意脚本的网页。
3. 查看沙盒进程状态:`firejail –list` 可看到所有沙盒实例。
4. 自定义配置文件:`/etc/firejail/firejail.config` 可全局设置黑名单路径、资源限制等。
设置后验证要点
– 检查进程能否看到宿主机进程列表(`ps aux` 应该只显示沙盒内进程)。
– 尝试写入 /etc 或 /var 等敏感目录,应该被拒绝。
– 测试网络是否被限制,如禁止外联。
服务器沙盒价格与选型建议
沙盒方案的成本差异很大,取决于采用自建还是云服务,以及隔离强度要求。
自建沙盒:近乎零成本
– 开源工具如Docker、Firejail、Systemd-nspawn完全免费,仅需支付服务器硬件费用。
– 人力成本:需要运维人员配置安全策略和定期审计,团队规模较小的话,可以考虑使用现成的安全容器镜像(如Alpine Linux基础镜像)。
云服务商提供的沙盒能力
– 酷番云安全容器:按容器实例规格计费,多数情况下包含在主机安全套餐中。
– 简米云安全沙箱:按次或按包年包月,适合偶尔运行可疑代码的场景。
– 海外服务如AWS Nitro Enclave,按内存和运行时长计费,价格相对较高。
– 业内专家指出,对于中小型企业,自建Docker沙盒配合基础安全配置,已经能满足大部分需求,价格敏感度高的用户可优先考虑。
选型清单:按场景对号入座
– 需要运行动态恶意代码分析:选择云沙箱(如VirusTotal配合厂商API),按次付费,无需维护。
– 日常开发测试隔离:自建Docker,成本最低,灵活度最高。
– 多租户SaaS隔离:考虑Kubernetes集群搭配Pod安全策略,或使用gVisor等高隔离容器。
– 合规要求严格(如PCI-DSS):虚拟机沙盒仍是主流,但成本相应增加。
服务器沙盒常见问题解答
服务器沙盒会影响服务器性能吗?
沙盒本身几乎不消耗额外资源,真正的开销来自运行在沙盒内的程序,相比虚拟机,沙盒因为共享内核,内存和CPU利用率更高,但不当的Seccomp规则或Cgroups限制可能导致程序性能下降,需根据实际任务调整白名单和资源配额。
沙盒能否完全隔离恶意软件?
没有绝对的安全,沙盒可以隔离大多数已知逃逸手法,但高级攻击者仍可能利用内核漏洞突破隔离,建议结合最小权限原则、只读文件系统、定期更新内核补丁,并将沙盒视为纵深防御的一层,而不是唯一防线。
哪些场景需要用到服务器沙盒?
任何需要运行不受信任代码或应用的环境都适合使用沙盒,典型场景包括:接收用户上传的文件并后台处理、运行第三方插件或脚本、提供在线编程实训平台、对有漏洞的遗留系统进行临时防护,沙盒不仅能降低风险,还能在出现问题时快速销毁环境,不影响业务主体。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/518259.html