服务器配置CA证书的核心在于证书链完整、私钥匹配、路径正确,下面按场景拆解具体操作。
服务器配置ca证书的步骤:从下载到生效
准备工作:确认证书文件与服务器环境
配置前先确认你从CA机构拿到的是哪几类文件,一般情况下,你会收到一个压缩包,里面包含:
- 域名证书(.crt或.pem)
- 中间证书链(ca-bundle或chain.crt)
- 私钥文件(.key,通常由你生成CSR时保留,CA不会下发)
服务器环境差异:Linux服务器常用Nginx或Apache,Windows Server则多用IIS,不同环境对文件格式要求略有不同,但核心逻辑一致将证书和私钥放在指定目录,并让Web服务加载它们,如果你用的是云服务器,部分厂商提供一键部署功能,但手动配置能让你更清楚每一步在做什么,排查问题时也更从容。
上传证书文件到服务器
推荐使用SCP或SFTP将文件传到服务器,路径通常放在/etc/ssl/certs/或/etc/nginx/ssl/,具体位置没有强制规定,只要权限正确即可。务必保证私钥文件权限为600,只允许root读取,否则Web服务启动时会报权限错误。
上传后建议用openssl工具验证证书与私钥是否匹配:
openssl x509 -noout -modulus -in yourdomain.crt | openssl md5
openssl rsa -noout -modulus -in yourdomain.key | openssl md5
两条命令输出一致,说明证书与私钥配对成功,这是很多人在服务器配置ca证书时容易忽略的一步,却是后续不出错的基础。
配置Web服务器:Nginx举例
Nginx是目前使用较广的服务器软件,配置方式也相对直观,在站点配置文件中添加以下内容:
server {
    listen 443 ssl;
    server_name yourdomain.com;
    ssl_certificate /etc/ssl/certs/yourdomain.crt;
    ssl_certificate_key /etc/ssl/private/yourdomain.key;
    ssl_trusted_certificate /etc/ssl/certs/ca-bundle.crt;
    # 其他配置...
}
关键点
:ssl_trusted_certificate指向中间证书链,如果缺失,部分客户端可能报“证书链不完整”,配置完成后用nginx -t测试语法,无错误则systemctl reload nginx生效。
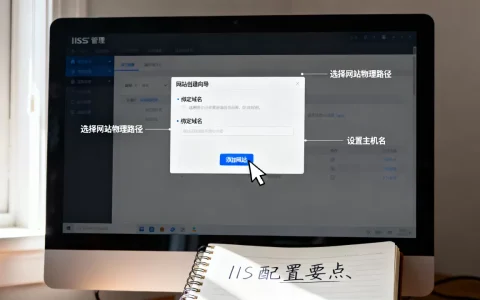
Apache的配置类似,将SSLCertificateFile、SSLCertificateKeyFile、SSLCertificateChainFile分别指向对应文件即可,IIS则通过MMC控制台导入pfx格式证书,操作更图形化但本质相同。
服务器配置ca证书后怎么验证
浏览器直接访问
打开浏览器,在地址栏输入https://yourdomain.com,点击地址栏左侧的锁图标,查看证书信息是否显示“由受信任的CA颁发”,如果显示“安全”或“有效”,则基本成功,如果出现“不安全”或“证书错误”,大概率是中间证书链缺失或域名不匹配。
用在线工具做深度检测
使用SSL Labs或myssl.com这类网站,输入你的域名,它会跑一遍完整检测,包括证书链、协议支持、加密套件等。评分达到A或A+说明配置到位,行业共识认为,SSL Labs评分是衡量服务器CA证书配置质量的重要参考,很多企业将A级作为运维标准。
命令行验证
在服务器上运行:
openssl s_client -connect yourdomain.com:443 -showcerts看输出中是否有“verify return:1”字样,代表证书链验证通过,如果出现“verify error:num=20:unable to get local issuer certificate”,说明中间证书没有正确配置,需要检查ssl_trusted_certificate或SSLCertificateChainFile。
不同场景下ca证书配置的差异
单域名证书 vs 通配符证书
单域名证书只保护一个域名(如www.example.com),配置时直接指定该域名即可,通配符证书保护.example.com,配置时需注意server_name要匹配通配符模式,比如server_name .example.com。如果你有多个子域名,通配符证书能省去重复配置的麻烦
,但价格也更高,大概在几百到一千多一年,具体看CA和购买渠道。
自签名证书 vs 权威CA证书
自签名证书不需要付费,但浏览器会提示“不安全”,适合内部测试环境,权威CA证书被全球浏览器信任,生产环境必须使用。在服务器配置ca证书时,如果你只是临时调试,自签名没问题;但对外服务一定要用CA签发的证书,否则用户直接流失,业内专家指出,自签名证书与CA证书在配置流程上几乎一样,差别仅在于浏览器信任链是否完整。
服务器配置ca证书linux环境 vs windows环境
Linux下配置更依赖命令行,灵活性高;Windows下通过IIS管理器导入pfx证书,操作更可视化但内部逻辑相同。有些人习惯问“服务器配置ca证书哪家好”,其实CA本身差异不大,关键在于你的服务器环境能否正确加载证书链,无论哪种系统,证书文件本身是通用的,只是导入方式不同。
服务器配置ca证书的价格参考与常见误区
价格区间与选择建议
CA证书的价格从每年几十元到几千元不等,主要取决于品牌、验证级别和附加服务。基础型域名验证(DV)证书价格在几十到两百元,适合个人博客或小型企业,组织验证(OV)证书几百到一千,扩展验证(EV)证书则更贵,但浏览器地址栏会显示企业名称,对电商、金融类网站有信任加成。服务器配置ca证书的费用不仅包括证书本身,有时还要算上运维人力成本,但近年来很多云厂商提供免费证书(如Let’s Encrypt),如果只是基础加密需求,完全够用。
配置时容易踩的坑
- 证书链不完整:只上传了域名证书,没传中间证书,导致部分手机浏览器报错。
- 私钥与证书不匹配:更换证书时忘了更新私钥,或者用了旧私钥。
- 路径权限错误:私钥文件被其他用户可读,Nginx或Apache拒绝启动。
- 忘记续签:证书有效期通常一年,到期前需要替换,建议设置日历提醒或使用自动续签工具,特别是Let’s Encrypt证书,每90天需续签一次。
故障排查技巧
如果配置后网站无法访问,先看Web服务日志:tail -f /var/log/nginx/error.log,错误信息会直接指出问题所在,常见报错如“cannot load certificate key file”或“ssl_stapling is not supported”,按提示修改即可。还可以用curl -vI https://yourdomain.com查看握手过程,出现“SSL certificate verify result”字样能帮助你定位问题阶段。
服务器配置ca证书的常见问题Q&A
服务器配置ca证书时提示“私钥格式错误”怎么办?
私钥通常以-----BEGIN PRIVATE KEY-----开头,如果是-----BEGIN RSA PRIVATE KEY-----也是正常格式,如果报错,检查是否复制了多余空格,或者确保证书与私钥是同一对,用openssl rsa -in yourdomain.key -check可以验证私钥是否有效,如果仍不行,可能需要重新生成CSR并申请新证书。
配置ca证书后手机端访问提示“证书无效”是怎么回事?
手机端对证书链完整性要求更严格,尤其是旧版Android系统,确保你配置了完整的中间证书链,不要只放域名证书,可以用cat yourdomain.crt ca-bundle.crt > fullchain.crt合并后再配置,很多Web服务器都支持这种合并方式,如果使用CloudFlare等CDN,还需检查回源配置中是否开启了SSL。
免费证书与付费证书在服务器配置上有区别吗?
没有本质区别,配置步骤完全一样,都是上传证书、私钥、中间链,然后修改Web服务器配置,免费证书通常来自Let’s Encrypt,有效期短但自动续签方便;付费证书有效期长,提供保险和更全面的支持。对于大多数场景,免费证书在服务器配置ca证书时完全可以满足需求,但如果你需要EV证书或更严格的合规要求,则需选择付费产品。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/513648.html