Aircrack-ng是Linux平台上最成熟的无线网络安全审计工具集,用于检测Wi-Fi加密漏洞,通过捕获四次握手数据包来验证密钥强度,但切记仅用于合法授权测试。
aircrack linux 新手入门:安装与核心命令速览
初学无线安全审计,最常遇到的困惑是环境搭建和命令使用,Aircrack-ng套件在主流Linux发行版中均可直接安装,无需复杂编译。

安装aircrack-ng套件
不同发行版包管理器命令稍有差异,但核心依赖一致。
- Debian/Ubuntu系:
sudo apt-get install aircrack-ng - Red Hat/Fedora系:
sudo dnf install aircrack-ng - Arch Linux:
sudo pacman -S aircrack-ng
安装完成后需确认无线网卡支持监听模式和数据包注入,多数内置笔记本网卡驱动受限,推荐外接USB无线网卡,芯片以Atheros、Ralink、Realtek特定型号为主。
开启网卡监听模式
监听模式是捕获空中数据包的前提,使用airmon-ng管理。
- 查看无线接口名称:
iwconfig - 启动监听模式:
sudo airmon-ng start wlan0 - 验证是否成功:
iwconfig,此时接口名变为wlan0mon或wlan0模式变为Monitor
若遇到进程冲突,先执行sudo airmon-ng check kill杀死影响网络管理器进程。
捕获目标网络握手包
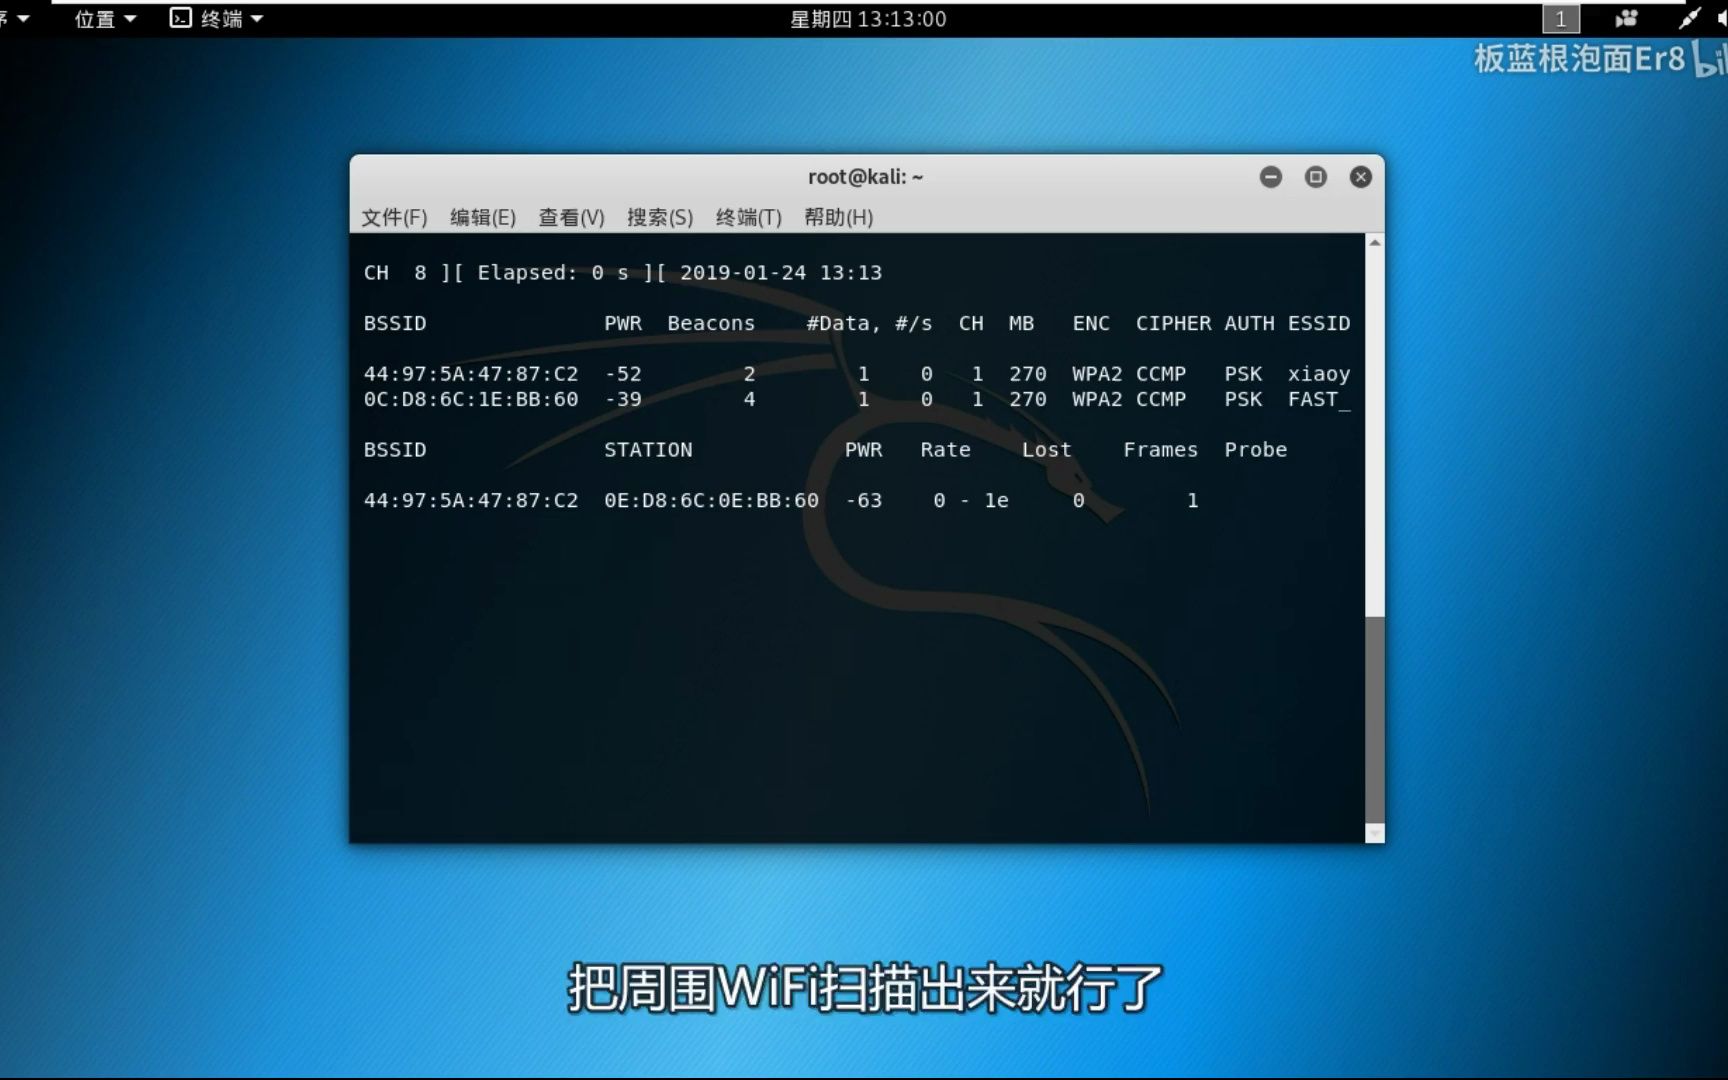
监听模式启动后,用airodump-ng扫描周围无线网络。
- 扫描所有网络:
sudo airodump-ng wlan0mon - 锁定特定信道和BSSID:
sudo airodump-ng -c 6 --bssid XX:XX:XX:XX:XX:XX -w capture wlan0mon
-w参数指定捕获文件前缀,生成.cap文件,当有客户端连接或重连时,会捕获到四次握手数据包,屏幕右上角显示WPA handshake提示。
aircrack linux 对比 windows:为何专业用户首选Linux
同一套Aircrack-ng在Windows下也有移植版本(如CommView for WiFi配合插件),但功能完整性和稳定性远不如Linux原生环境,行业共识认为,Linux在无线安全审计领域具备不可替代的优势。
| 对比维度 | Linux环境 | Windows环境 |
|---|---|---|
| 驱动支持 | 原生支持监听模式,开源驱动成熟 | 需额外安装驱动,部分网卡无法开启注入 |
| 工具链 | 完整套件,可配合Hashcat、Crunch、Reaver等 | 工具分散,依赖第三方集成包 |
| 稳定性 | 长时间抓包不崩溃,资源占用低 | 后台进程干扰多,容易丢包 |
| 权限控制 | 用户级权限管理,安全性高 | 需关闭防火墙等,操作繁琐 |
| 实时性 | 数据包注入延迟低,精准控制 | 虚拟化环境下延迟较高 |
驱动兼容性对比
无线网卡芯片是决定能否正常工作的核心,Linux对主流芯片支持良好,尤其Atheros AR9271、AR9580,以及Ralink RT3070、RT5572,Realtek系列部分型号(如RTL8812AU)需手动编译驱动,但社区已有成熟方案。
Windows下驱动受限于厂商,多数网卡无法直接进入监听模式,需借助第三方工具修改驱动,过程繁琐且成功率低。
工具链完整度
Linux下Aircrack-ng常与Hashcat(GPU加速破解)、Crunch(字典生成)、Pyrit(预计算攻击)等组合使用,形成完整审计流程,Windows下虽有类似工具,但版本滞后,且需手动处理依赖关系。
aircrack linux 实战场景:测试自家Wi-Fi的加密强度
对家庭网络进行安全评估,目的是验证现有密码是否具备足够强度,以及是否存在WPS漏洞等,以下为完整操作路径。
准备工作
- 支持监听模式的USB无线网卡(推荐Atheros AR9271,价格约50-80元)
- 运行Linux的笔记本电脑或树莓派
- 目标网络为本人所有,或已获得授权
操作步骤
- 进入监听模式:
sudo airmon-ng start wlan0 - 扫描目标:
sudo airodump-ng wlan0mon,记录目标BSSID和信道 - 锁定监测:
sudo airodump-ng -c 信道 --bssid 目标BSSID -w capture wlan0mon
- 等待握手包:需有客户端连接,若无人连接,可用
aireplay-ng -0 2 -a 目标BSSID -c 客户端MAC wlan0mon发起Deauth攻击,迫使客户端重连,从而捕获握手包 - 运行字典破解:
sudo aircrack-ng -w 字典文件 capture-01.cap,成功后会显示密钥
字典选择与生成
破解速度与字典质量直接相关,常用字典包括:
- rockyou.txt:经典密码集合,包含较大概率出现的弱密码,适合快速测试
- crunch自定义字典:根据目标特征(如生日、手机号、公司名)生成组合,减少无效尝试
- 规则字典:配合Hashcat使用,基于已有密码变换规则
破解速度优化
单机CPU破解速度有限,对于8位以上复杂密码,建议使用GPU加速,Hashcat支持Aircrack-ng捕获的.cap文件,转换为.hccapx格式后调用GPU,速度可提升数十倍,若使用PMKID攻击(需路由器支持),可跳过四次握手,直接获取PMKID进行离线破解,效率更高。
aircrack linux 无线网卡选择指南:兼容性与价格分析
选择合适网卡是成功开展审计的第一步,市场常见芯片兼容性差异明显,购买前需确认芯片型号,避免误买无法开启监听模式的网卡。
网卡芯片对比表
| 芯片型号 | 监听模式 | 数据包注入 | 双频支持 | 价格区间(元) | 推荐度 |
|---|---|---|---|---|---|
| Atheros AR9271 | 支持 | 支持 | 4GHz | 50-80 | 推荐 |
| Atheros AR9580 | 支持 | 支持 | 双频 | 80-150 | 推荐 |
| Ralink RT3070 | 支持 | 支持 | 4GHz | 30-60 | 可选 |
| Ralink RT5572 | 支持 | 支持 | 双频 | 100-200 | 推荐 |
| Realtek RTL8812AU | 需编译驱动 | 支持 | 双频 | 80-120 | 需谨慎 |
| Realtek RTL8187L | 支持 | 支持 | 4GHz | 20-40 | 入门 |
购买注意事项
- 确认芯片而非品牌:同一品牌可能使用不同芯片,务必通过卖家提供芯片信息或查询USB ID确认
- 避免假冒芯片:部分低价网卡标注Ralink但实际为低端Realtek,兼容性差
- 双频需求:若需测试5GHz网络,必须选择支持双频的芯片,如AR9580、RT5572
- 价格参考:入门级单频网卡约30-60元,双频网卡100-200元,主流芯片价格浮动不大
aircrack linux 常见问题解答
aircrack linux 能破解WPA3吗?
目前Aircrack-ng套件不支持WPA3破解,WPA3使用SAE握手协议,其加密机制与WPA2完全不同,现有工具无法直接捕获有效握手包,部分研究机构已发布针对WPA3过渡模式的攻击,但尚未集成到Aircrack-ng中,若需评估WPA3网络安全,建议使用Wireshark分析协议实现,或关注后续工具更新。
aircrack linux 破解速度很慢怎么办?
破解速度受限于硬件资源和字典质量,首先确认使用字典是否包含目标密码模式,可尝试生成小型针对性字典,将捕获文件转换为Hashcat格式,利用GPU加速,NVIDIA显卡速度可达每秒数十万次尝试,若路由器支持PMKID攻击,可提前获取PMKID,避免等待握手包,直接进行离线破解,考虑使用彩虹表或预计算攻击,但需较大存储空间。
aircrack linux 需要什么网卡?
并非所有无线网卡都能在Linux下开启监听模式,核心要求是芯片支持Monitor模式并能正常注入数据包,推荐Atheros AR9271、AR9580,以及Ralink RT3070、RT5572系列,这些芯片在Linux内核中驱动成熟,即插即用,且价格适中,市场上常见USB网卡多采用这些方案,购买前建议确认芯片型号,避免购买仅支持Windows的网卡。
掌握Aircrack-ng是无线安全审计的基础技能,但始终应遵守法律法规,在授权范围内测试,无线网络加密标准不断演进,工具与攻击方法也在更新,保持学习是安全从业者的常态。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/510696.html