服务器向客户端发送cookie的核心机制是通过HTTP响应中的Set-Cookie头,浏览器收到后存储并在后续请求中通过Cookie头自动携带,这个过程是Web会话管理的基础,理解它有助于你更好地控制用户状态和数据安全。
服务器发送cookie的完整流程
从用户第一次访问网站到服务器识别身份,cookie的传递有一套固定的通信步骤,搞清楚这个过程,你才能精准控制cookie的发送时机和作用范围。
从请求到响应,cookie如何“出生”
当浏览器向服务器发送请求时,服务器如果需要标记该用户,会在响应头部加入Set-Cookie字段,这个字段包含cookie的名称和值,以及可选的属性(有效期限、作用路径、域名等),浏览器解析响应后,根据属性决定是否存储以及存储多久。
- 服务器决定何时签发cookie:登录成功、记录偏好、追踪行为等场景。
- 响应头格式示例:
Set-Cookie: sessionId=abc123; Path=/; HttpOnly - 浏览器只会在符合同源策略且满足路径、域名匹配时,才会在后续请求中自动携带该cookie。
浏览器如何处理Set-Cookie
浏览器收到Set-Cookie后,会按照以下规则处理:
- 检查cookie是否已存在(根据name、domain、path判断),如果存在则覆盖,否则新增。
- 验证属性合法性:过期时间、Secure标记(要求HTTPS)、SameSite等。
- 将cookie存入本地存储,通常按域名和路径组织。
- 后续请求时,自动将匹配的cookie拼接成
Cookie: name=value; name2=value2发送给服务器。
值得注意的是,浏览器对每个域名的cookie数量和大小有硬性限制(多数浏览器限制每个域名50个cookie,总大小不超过4KB),超出部分会被忽略。
同源策略与cookie作用域
cookie的作用域由Domain和Path属性共同决定。Domain指定了哪些域名可以接收该cookie,Path指定了哪些路径可以触发携带,默认情况下,Domain不设置,只对当前请求的主机生效;如果设置Domain=example.com,则子域名sub.example.com也能收到该cookie。
- 同源策略要求协议、域名、端口完全一致,cookie才能被写入和读取。
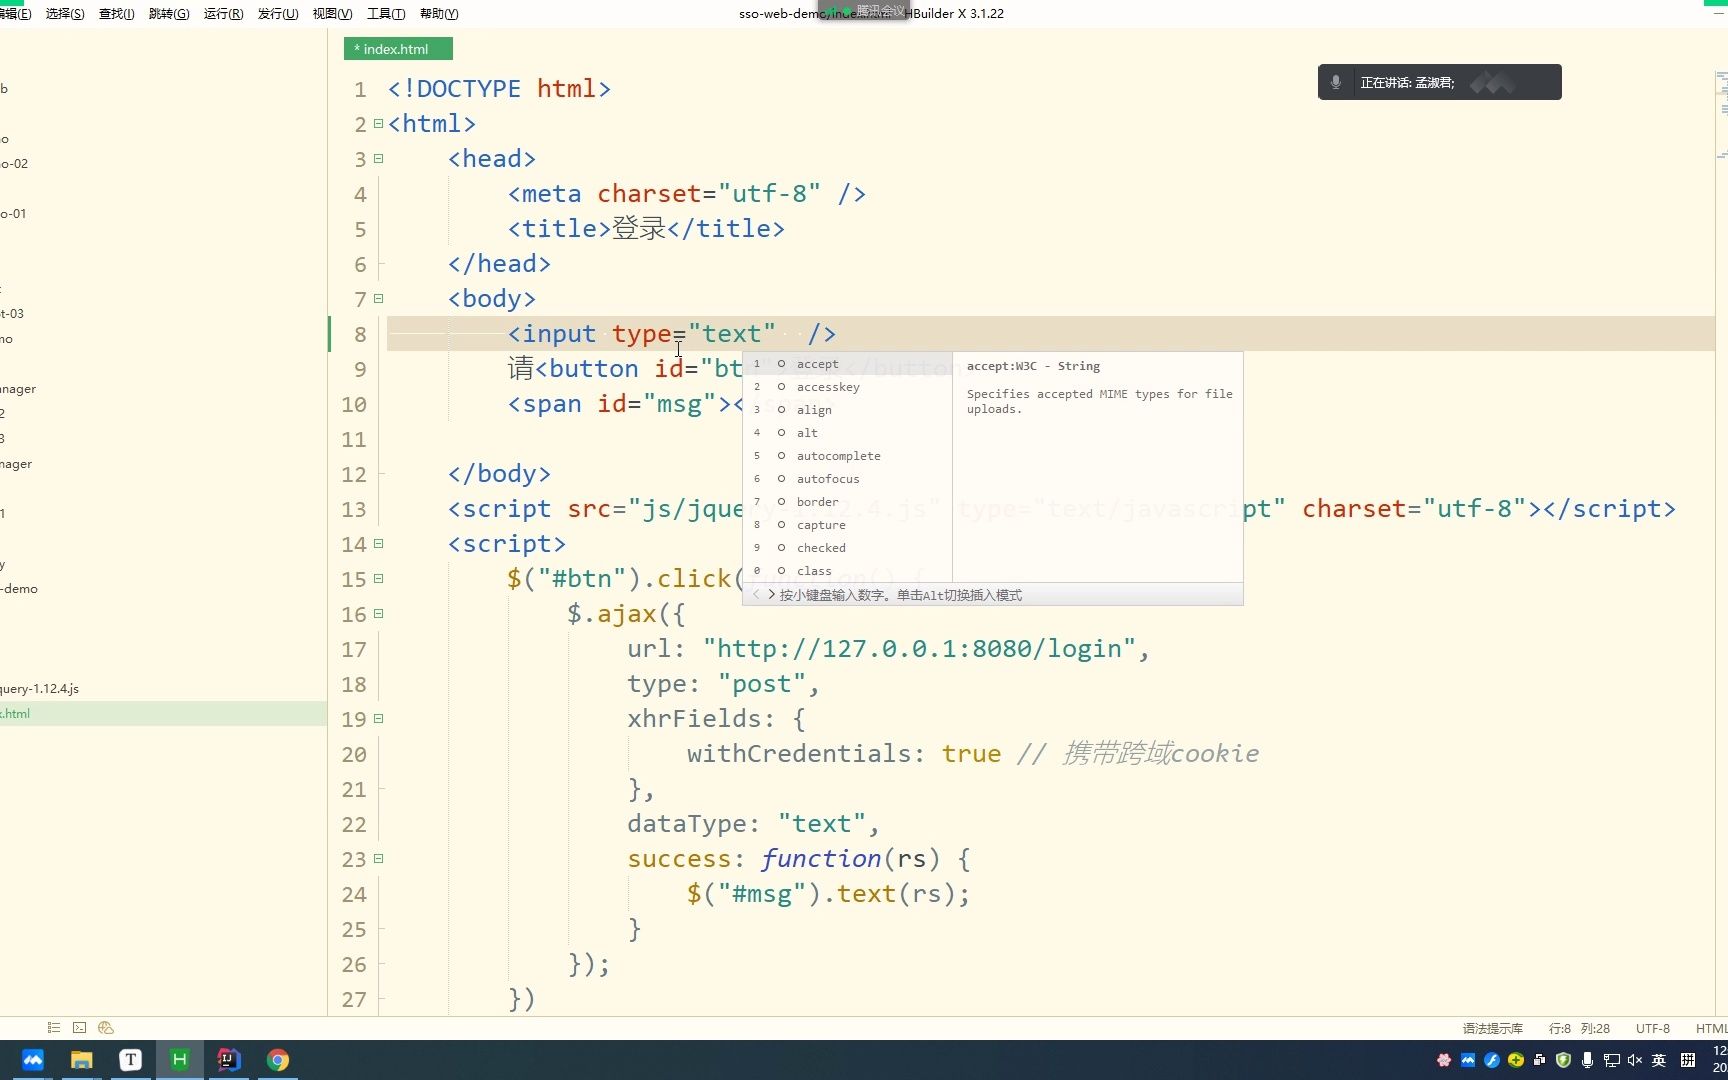
- 跨域请求中,默认不携带cookie,除非服务器在响应中明确设置
Access-Control-Allow-Credentials: true且前端请求开启withCredentials。
服务器端设置cookie的实操方法
不同后端语言设置cookie的语法略有差异,但核心逻辑都围绕Set-Cookie头展开,掌握这些方法,你就能在实际项目中灵活控制cookie的发送。
各语言设置cookie示例
|
语言/框架 | 设置cookie的典型代码 | 说明 |
|---|---|---|
| Node.js/Express | res.cookie('name', 'value', { httpOnly: true, maxAge: 3600000 }) | 通过cookie-parser中间件简化操作 |
| Python/Flask | response.set_cookie('name', 'value', max_age=3600, httponly=True) | 直接操作response对象 |
| Java/Spring Boot | HttpServletResponse.addCookie(new Cookie("name", "value")) | 需手动设置Path、HttpOnly等属性 |
| PHP | setcookie('name', 'value', time()+3600, '/', '', true, true) | 参数顺序依次为过期时间、路径、域名、安全、httponly |
设置cookie的关键属性详解
每个属性都直接影响cookie的行为和安全性,管理者必须清楚每一项的作用。
- Expires / Max-Age:控制cookie的存活时间,Expires是具体日期,Max-Age是相对秒数,两者同时存在时,Max-Age优先。
- Domain:指定cookie可被发送到的域名,不设置则只对当前主机有效,设置后包括子域名。
- Path:限制cookie的发送路径,只有请求URL匹配该路径时才会携带。
- Secure:标记后,cookie只在HTTPS连接中传输,防止中间人攻击。
- HttpOnly:禁止JavaScript通过
document.cookie访问,有效防御XSS窃取cookie。 - SameSite:控制跨站请求时是否携带cookie,可选值
Strict、Lax、None。None需配合Secure使用。
常见错误与调试技巧
- 忘记设置
Path,导致cookie只在特定路径下可用,其他路径收不到。 - 跨域场景下未设置
SameSite=None; Secure,导致cookie被浏览器拦截。 - 时间格式错误(Expires使用GMT格式)或
Max-Age单位混淆(秒而非毫秒)。 - 调试时可在浏览器开发者工具→Application→Cookies中查看存储状态,在Network请求头中核对发送情况。
cookie跨域问题怎么解决
跨域请求中携带cookie是前端开发的高频需求,但浏览器的默认同源策略会阻止这一行为,解决这个问题需要前后端共同配合。
跨域请求中的cookie携带条件
浏览器默认禁止跨域请求携带cookie,除非满足以下条件:
- 前端请求设置了
withCredentials: true(XMLHttpRequest)或credentials: 'include'(fetch)。 - 服务器响应头包含
Access-Control-Allow-Credentials: true。 - 服务器响应头中的
Access-Control-Allow-Origin不能为,必须指定具体的域名。
CORS与withCredentials的配合
使用CORS(跨域资源共享)时,前后端需按以下步骤配置:
- 前端在发起请求时主动携带身份凭证:
- 原生XHR:
xhr.withCredentials = true - Axios:
axios.defaults.withCredentials = true - Fetch:
fetch(url, { credentials: 'include' })
- 原生XHR:
- 服务器设置响应头:
Access-Control-Allow-Origin: https://你的前端域名Access-Control-Allow-Credentials: true- 如果预检请求(OPTIONS)需要,还需添加
Access-Control-Allow-Headers和Access-Control-Allow-Methods。
SameSite属性对跨域的影响
Chrome从80版本开始默认将SameSite设为Lax,导致跨站POST请求无法携带cookie,如果必须跨站发送,需明确设置SameSite=None; Secure,同时确保连接为HTTPS,需要注意,旧版浏览器可能不支持SameSite=None,需要做好兼容处理。
代理与统一域名方案
如果跨域配置过于复杂,可考虑使用反向代理(如Nginx)将前后端部署在同一域名下,通过路径区分,从而避免跨域问题,或者使用OAuth2.0等token机制替代cookie进行身份验证,从根源上避免cookie跨域携带的限制。
cookie安全配置指南
cookie存储着用户身份信息,一旦泄露可能导致账号被盗,安全配置应该是每个开发者的必修课。
防止XSS窃取cookie:HttpOnly与Secure
XSS攻击通过注入恶意脚本窃取用户cookie,设置HttpOnly属性后,JavaScript无法读取cookie,即使XSS漏洞存在,攻击者也无法直接获取cookie值。Secure属性确保cookie只在HTTPS中传输,防止明文传输时被截获,行业共识认为,涉及用户认证的cookie必须同时设置HttpOnly和Secure。
防止CSRF攻击:SameSite与Token
CSRF攻击利用用户登录状态伪造请求,设置SameSite=Strict或Lax可以显著降低CSRF风险,因为浏览器会限制跨站请求携带cookie,对于更敏感的接口,建议配合CSRF Token(如双提交cookie模式)或验证Referer头,业内专家指出,现代的Web框架普遍内置了CSRF防护机制,开发者应优先启用。
敏感信息不应存储在cookie中
cookie的内容对浏览器和网络链路是可见的(除非使用加密),密码、信用卡号、私钥等敏感信息绝不应直接存储在cookie中,正确的做法是,在服务器端保存session,cookie中仅存储一个不可推测的session ID,如果需要存储少量用户偏好,可对cookie值进行签名或加密,但会增加复杂度和开销。
cookie和session适用场景分析
很多开发者容易混淆cookie和session,实际上它们解决的是不同层面的问题,理解各自的适用场景,才能做出合理的技术选型。
存储位置与安全性差异
- cookie存储在客户端浏览器,由用户控制,可能存在篡改和窃取风险。
- session存储在服务器端(内存、数据库或缓存中),客户端只保存session ID,安全性更高。
- 敏感数据必须使用session,常规偏好数据可使用cookie。
性能与扩展性考量
- 独立使用cookie时,无需服务器存储,适合分布式系统,但每次请求都会携带全部cookie,增加带宽消耗。
- session默认存储在单台服务器内存中,多节点部署时需共享session(如使用Redis),否则用户请求会丢失状态。
- 对于高并发应用,session的集中存储可能成为瓶颈,此时可考虑JWT(JSON Web Token)等无状态方案,其本质是客户端存储token,但服务器端仍可验证。
何时选择cookie,何时选择session
- 需要长期保存用户偏好(如主题、语言)且不涉及敏感信息时,优先使用cookie。
- 需要存储用户登录状态、购物车内容等敏感数据时,必须使用session。
- 如果应用需要跨域名共享用户状态,session方案更复杂,可以考虑使用统一的token服务或OAuth2.0。
- 在移动端或API服务中,通常使用token(如JWT)替代cookie,更灵活且跨平台。
cookie的发送与接收是Web基础能力,但其中涉及的属性配置、安全策略和跨域处理,往往是开发者踩坑最多的地方,掌握这一整套知识,你就能在会话管理、用户追踪和安全防护上少走弯路。
服务器发送cookie常见问题解答
Q:cookie怎么设置才能跨域携带?
A:前端请求需开启withCredentials或credentials: include,服务器响应头必须包含Access-Control-Allow-Credentials: true,且Access-Control-Allow-Origin不能为通配符,cookie的SameSite属性需设为None并配合Secure(即仅HTTPS),如果使用Chrome 80以上版本,默认Lax会阻止跨站POST,必须显式设置。
Q:HttpOnly和Secure属性必须同时设置吗?
A:对于包含用户身份标识的cookie,建议同时设置,HttpOnly防止XSS窃取,Secure防止中间人截获,如果站点仅运行在HTTPS,Secure是强制要求,否则浏览器会拒绝设置,Cookie的Set-Cookie响应头中,Secure属性要求页面必须通过HTTPS加载才能生效。
Q:cookie的大小限制是多少?
A:大多数浏览器限制每个域名下cookie总数不超过50个,单个cookie大小不超过4KB,当cookie超过限制时,浏览器会按照某种策略(如LRU)删除旧的cookie,或直接忽略新的cookie,尽量不要在cookie中存储大量数据,必要时使用localStorage或服务器端存储。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/510380.html