服务器日志是系统运行状态的直接记录,通过分析日志可以快速定位故障、优化性能,是运维人员必须掌握的核心技能。
服务器日志分析命令:掌握这些命令提升效率
在Linux服务器上,日志文件通常集中在/var/log目录下,掌握几个核心命令就能让日志分析效率翻倍,日常工作中多数问题都可以通过组合命令快速定位。
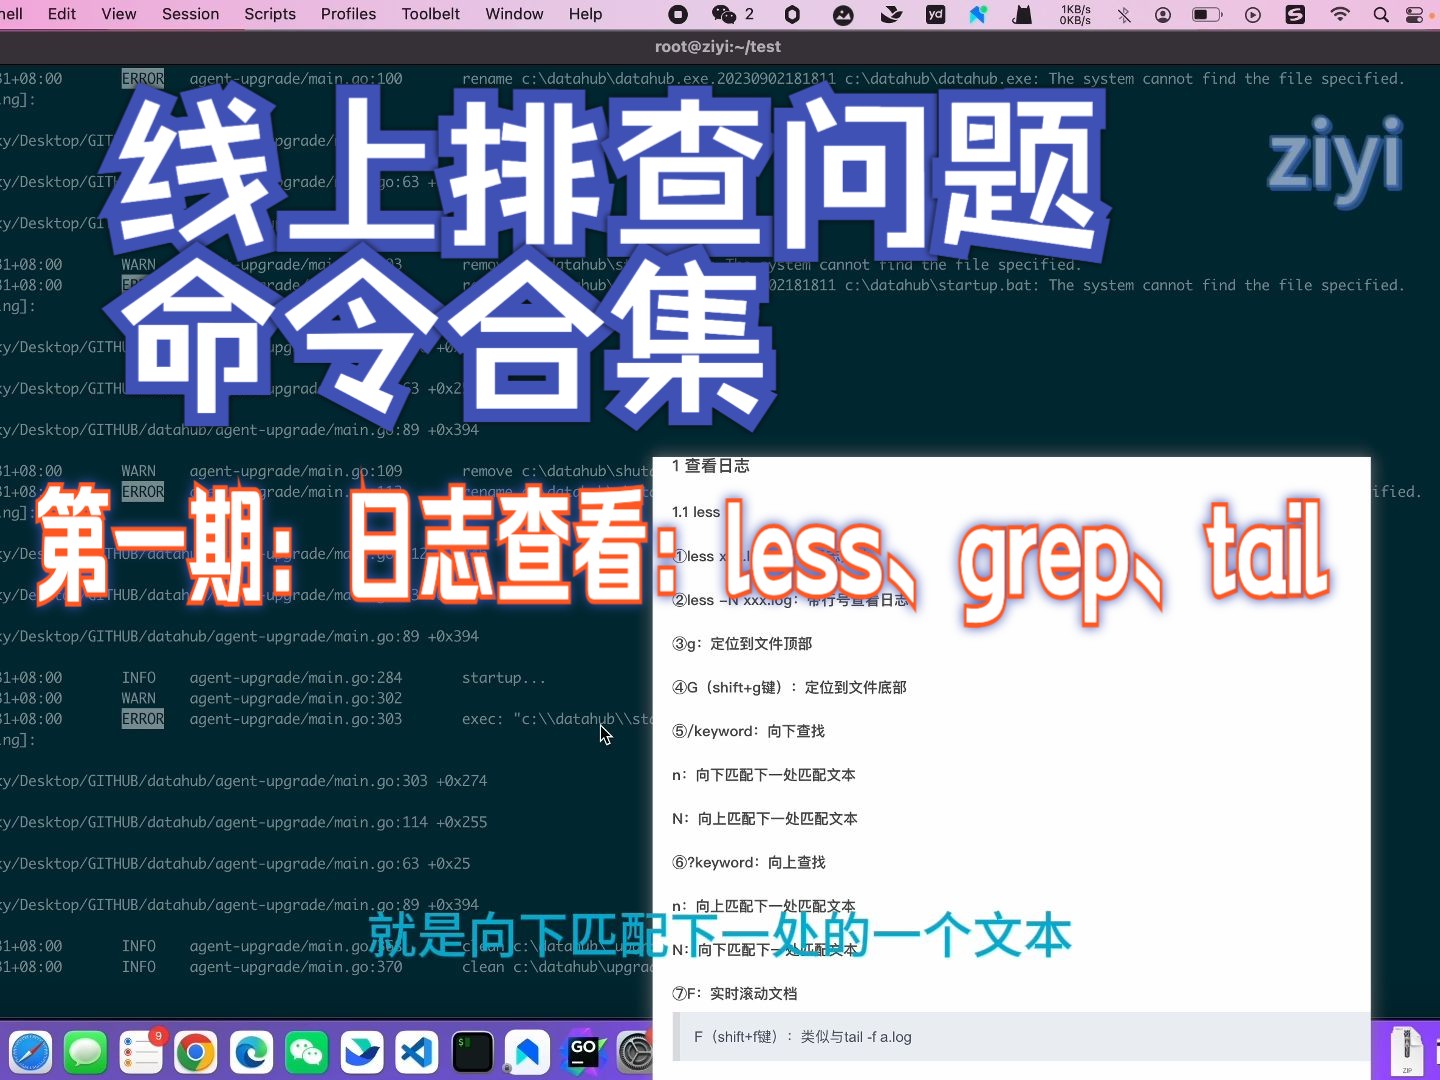
实时监控命令
- tail -f:最常用的实时跟踪命令,同时查看多个日志文件用
tail -f /var/log/syslog /var/log/nginx/access.log。 - watch -n 1 tail -n 20 /var/log/mysql/error.log:每秒刷新最后20行,适合跟踪变化频率高的日志。
快速过滤命令
- grep -i error:忽略大小写搜索错误关键词,结合
-C 5显示前后5行上下文。 - grep -E “error|fatal|critical”:同时匹配多个等级,快速缩小范围。
- sed -n ‘/2026-04-10 10:00:00/,/2026-04-10 11:00:00/p’:提取特定时间段的日志,对比时间戳时非常实用。
统计与分析命令
- awk ‘{print $1}’ access.log | sort | uniq -c | sort -nr:统计各IP访问次数,常用于排查异常流量。
- cut -d’ ‘ -f1,4,7 access.log | grep “404” | wc -l:统计404错误出现次数,配合crontab可做简单监控。
这些命令可以组合成脚本,实现自动化分析,多数运维人员会在日常工作中建立自己的命令模板库,遇到问题时直接调用。
服务器日志错误排查方法:从入门到进阶
排查错误的第一步是知道日志在哪里,系统日志、应用日志、服务日志各有默认路径,熟悉这些路径能节省大量时间。
定位日志文件
- 系统日志:/var/log/syslog或/var/log/messages,记录大部分系统级事件。
- 认证日志:/var/log/auth.log,记录登录、sudo等操作。
- 应用日志:Nginx在/var/log/nginx/,MySQL在/var/log/mysql/,Apache在/var/log/apache2/。
- 服务日志:Systemd服务使用
journalctl -u 服务名查看,如journalctl -u nginx.service。
搜索错误信息
- 使用
grep搜索错误级别关键词,如“error”、“fatal”、“timeout”。 - 结合时间戳缩小范围:
grep "2026-04-10 10:15" /var/log/nginx/error.log。 - 如果错误信息不明确,查看上下文:
grep -C 10 "Connection refused" /var/log/mysql/error.log,前后10行通常包含关键线索。
分析上下文
- 同一时间点的多个日志文件可能存在关联,同时查看:
tail -f /var/log/syslog /var/log/nginx/error.log。 - 使用
journalctl --since "10 minutes ago" --until "now"查看最近10分钟的所有日志,不遗漏任何线索。
行业共识认为,日志分析是故障排查的第一道防线,很多诡异问题在日志面前无所遁形,数据库连接失败不一定在数据库日志,可能在应用日志显示连接超时,而系统日志中的网络错误才是根源。
服务器日志查看常见问题与解决方案
日常运维中,日志查看经常遇到几个典型问题,这里总结解决方案。
日志文件过大
- 问题:日志文件达到GB级别,grep和tail响应缓慢,甚至撑爆磁盘。
- 解决:用
logrotate设置轮转策略,按大小或时间切分,保留最近7天日志,自动压缩旧日志,配置示例在/etc/logrotate.d/下,例如/var/log/nginx/.log { daily rotate 7 compress missingok }。 - 临时查看大文件:使用
less代替cat,less +F可模拟tail -f,对大文件操作更友好。
日志权限不足
- 问题:普通用户无法读取/var/log下的日志,导致无法排查。
- 解决:将需要查看日志的用户加入adm组,或修改文件权限为644,注意不要过度开放,避免敏感信息泄露。
- 生产环境建议通过日志收集系统统一管理,避免直接读取原始文件。
日志格式混乱
- 问题:不同应用日志格式不一致,难以统一解析。
- 解决:统一使用JSON格式输出日志,便于后续使用Logstash或Fluentd解析,例如Nginx配置log_format json ‘{“time”:”$time_local”,”status”:”$status”,”request”:”$request”}’;
服务器日志清理工具对比:选择最适合你的方案
日志清理和管理工具种类繁多,选择时需考虑日志量、分析需求、团队技能等因素,以下对比几款常见工具。
| 工具 | 核心功能 | 部署难度 | 适用场景 |
|---|---|---|---|
| logrotate | 日志轮转、压缩、删除 | 低,系统自带 | 单机日志管理,满足基本需求 |
| Logstash | 日志收集、解析、输出 | 中,需配置 | 多源日志集中与解析 |
| Fluentd | 日志收集、路由、过滤 | 中,插件丰富 | 大数据量或复杂路由场景 |
| Graylog | 日志搜索、告警、仪表盘 | 高,需Java环境 | 企业级集中日志分析平台 |
多数情况下,logrotate已能满足基本需求,若需跨服务器统一管理,Logstash+Elasticsearch+Kibana是成熟方案,虽有一定学习成本,但二次排查效率提升明显,Graylog提供内置搜索界面和告警,适合对可视化要求高的团队。
服务器日志存储空间优化:提升系统性能
日志长期不清理会持续消耗磁盘空间,影响系统性能和稳定性,优化存储空间是运维的常规工作。
设置保留策略
- 根据业务需求确定日志保留天数,通常保留30天,合规要求可能更长。
- 在logrotate中设置rotate数量,例如
rotate 30保留30个轮转文件,配合daily按天切分。 - 使用cron定期执行
find /var/log -name ".log." -type f -mtime +30 -delete
压缩历史日志
- 开启logrotate的compress选项,自动用gzip压缩轮转日志,压缩率可达70%以上。
- 对于已积累的历史日志,使用
gzip /var/log/nginx/access.log.手动压缩,压缩后删除原始文件。 - 推荐将日志存储到独立分区,避免根分区被占满影响系统运行。
调整日志级别
- 开发环境开启debug级别,生产环境建议设置为info或warn,减少冗余日志输出。
- 调整应用日志配置文件,如Nginx的access_log可以设置缓冲区,减少频繁写入。
- 对于不重要模块,直接关闭日志输出,避免无效信息累积。
服务器日志分析常见问题
Q1:如何快速定位服务器日志中的关键错误?
使用grep搜索错误级别关键词,如“error”、“fatal”,结合时间戳和上下文,用grep -C 5扩大范围,对于大量日志,先用tail -n 10000截取最后部分,或使用sed提取特定时间窗口,若日志文件非常大,考虑先分割或使用索引工具。
Q2:服务器日志清理后,应用显示日志丢失怎么办?
检查logrotate配置是否导致日志文件被删除但应用仍在写入原文件,确保轮转时使用copytruncate或应用重新打开日志文件机制,对于Nginx,使用logrotate配合postrotate指令执行nginx -s reopen,若日志已丢失,可尝试从备份或归档中恢复。
Q3:如何选择服务器日志分析工具?
单机场景优先使用命令组合和logrotate,多服务器统一管理推荐Logstash+Elasticsearch+Kibana,适合日志量中等、需要全文搜索的团队,若需实时告警和可视化,Graylog开箱即用,轻量级场景可考虑Fluentd,内存占用低,插件丰富,无论选择哪种,先明确日志量、分析频率和团队技能,避免过度设计。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/510284.html