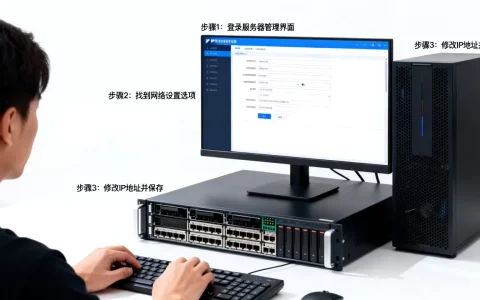
服务器提示403错误,本质上是服务器拒绝了你的访问请求,最常见的原因是文件权限设置不当、IP被屏蔽或.htaccess文件规则冲突,通过逐一排查这些环节,大多数情况下都能快速定位并修复。
服务器403错误常见原因:从权限到防火墙
403 Forbidden 状态码背后通常是权限管控的某个环节出了问题,业内专家指出,超过一半的 403 错误根源于文件或目录权限配置错误,剩余部分则与网络层访问控制或应用层规则有关。
文件权限设置不当
Linux 服务器下,文件权限通常用三位数字表示,如果网站核心文件被误设为 777(全局可写),或目录缺少执行权限,服务器就会拒绝访问,尤其是上传目录、缓存目录、配置文件,权限错误极为常见,WordPress 的 wp-admin 目录如果权限过于松散,服务商会直接返回 403 阻止访问。
IP地址被服务器屏蔽
服务器或安全插件会动态封禁恶意 IP,如果你自身或共享 IP 被列入黑名单,访问就会收到 403,某些网站按地域限制访问,非目标地区的 IP 也会被统一拦截,这种情况在使用了 CDN 或云防火墙的场景下更为普遍。
.htaccess 文件规则冲突
Apache 环境下,.htaccess 文件中的 Deny from all 或 RewriteRule 如果写错,会直接导致整个站点或某个目录 403,常见于迁移网站时复制了旧的屏蔽规则,或安全插件自动生成了过严的规则。
服务器配置错误
Nginx 或 Apache 的主配置文件中,allow/deny 指令、location 块或 Directory 指令如果配置冲突,也会引发 403,Nginx 中 index 指令指定的默认文档不存在,且 autoindex 未开启,访问目录时就会返回 403。
服务器403错误怎么解决:分步修复指南
遇到 403 时,按以下步骤操作能覆盖绝大多数情况,每一环节都有对应的验证方法,不需要专业知识也能逐步推进。
第一步:检查文件和目录权限
使用 FTP 工具或服务器命令行查看权限设置,对于 Linux 系统,推荐的标准权限为:
- 文件:644(所有者读写,组用户及其他用户只读)
- 目录:755(所有者读写执行,组用户及其他用户读执行)
- 禁止使用 777,除非极少数上传目录临时使用
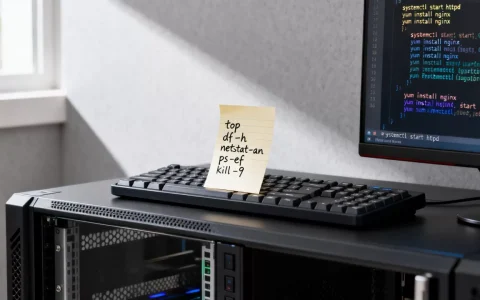
操作路径:通过 SSH 登录后执行 ls -l 查看当前权限,用 chmod 命令修改。chmod -R 644 /var/www/html/ 将文件全部改为 644,find /var/www/html -type d -exec chmod 755 {} ; 将目录改为 755,修改后立即刷新页面测试。
第二步:重置或检查 .htaccess
如果网站使用 Apache 且启用了 .htaccess,先备份并重命名该文件(如 .htaccess.bak),然后访问站点,403 消失,说明规则冲突,此时可以逐段排查原文件中是否有 Deny from all、Order allow,deny 等指令,对于 WordPress,重置固定链接可自动生成新的 .htaccess 内容。
第三步:排查防火墙和安全组规则
云服务器通常有安全组或防火墙策略,检查是否误将当前 IP 加入禁止列表,登录云控制台,查看安全组入站规则,确保允许 HTTP/HTTPS 流量,如果是服务器自带防火墙(如 iptables、firewalld),运行 sudo iptables -L -n 查看当前规则,确认没有拒绝本机 IP 的条目。
第四步:检查网站根目录的默认文档设置
访问根域名时,服务器会按顺序查找默认文档(如 index.php、index.html),如果该文件不存在,且目录列表功能被关闭,也会返回 403,确保根目录下至少有一个默认文档,或者开启目录列表(不推荐生产环境)。
网站出现403错误时的场景化处理
不同技术栈遇到的 403 原因和解决方式各有侧重,针对具体环境能更快定位问题。
WordPress 站点 403 错误
WordPress 站点 403 最常见于插件或主题冲突,安全类插件(如 Wordfence、iThemes Security)会误判正常访问为攻击,并临时封禁 IP。建议
:先通过 FTP 重命名插件目录(如 plugins_bak)来禁用所有插件,403 消失,再逐个启用排查,WordPress 的 .htaccess 文件如果包含错误的重写规则,也会导致全局 403。
Nginx 服务器 403 forbidden
Nginx 没有 .htaccess 机制,403 的原因通常集中在:
index指令指向的文件不存在allow/deny规则直接拒绝访问- 根目录权限不足,导致 Nginx 用户无法读取
操作路径:查看 Nginx 配置文件(通常位于 /etc/nginx/nginx.conf 或 sites-available 目录),找到对应站点的 server 块,检查 location 段中的 deny all 或 allow 指令,同时确保 user 指令(如 www-data)对网站根目录有读取权限。
Apache 服务器 403 错误
Apache 403 多与 Require 指令或 Directory 配置有关,检查 Apache 配置文件中是否包含 Require all denied 或 Order deny,allow 等旧版语法,如果使用了 mod_rewrite,确认 RewriteRule 没有误将请求重定向到禁止目录。建议:临时清空 .htaccess 并重启 Apache,观察问题是否复现。
CDN 或反向代理导致 403
如果网站使用了 Cloudflare、简米云 CDN 等,源站可能只允许 CDN 节点 IP 访问,而直接访问源站 IP 会被 403,此时需要检查源站安全组或防火墙是否放行了 CDN 的回源 IP 段,CDN 节点如果被攻击,服务商可能会统一返回 403,这是正常防御机制,等待一段时间即可恢复。
预防服务器403错误的最佳实践
与其每次出问题才排查,不如提前做好配置规约,把 403 出现概率降到最低。
遵循最小权限原则
文件权限只需满足运行需求即可,网站文件统一设为 644,目录设为 755,配置文件和备份数据可进一步收紧到 600 或 640,每次修改权限后,用 stat 命令确认结果,对于共享主机,不要随意修改根目录权限,避免被服务商安全策略拦截。
定期审计配置
每季度检查一次 .htaccess 和服务器主配置文件,把过期的 IP 封锁规则、废弃的 Rewrite 规则清理掉,使用版本控制工具(如 Git)管理配置文件,出问题时可以快速回滚,行业共识认为,定期审计能减少约 70% 的配置类 403 错误。
使用安全插件但避免规则冲突
安全插件功能强大,但各插件之间的规则容易相互覆盖,建议只保留一到两款可信插件,并关闭冗余的“禁止直接访问”类规则,如果必须使用多个插件,通过白名单模式配置,明确指定允许的 IP 和路径,减少误封。
关于服务器403错误的常见问题解答
403错误和404错误有什么区别?
403 表示服务器知道请求的资源但拒绝访问,通常由权限或规则导致;404 表示服务器找不到请求的资源,两者都是客户端错误,但原因完全不同,403 需要检查服务器配置和访问控制,404 则需要检查文件是否存在或 URL 是否正确。
修改了权限后还是提示403,还能做什么?
如果权限正确但 403 仍在,建议检查服务器错误日志,Apache 的错误日志通常位于 /var/log/apache2/error.log,Nginx 的日志在 /var/log/nginx/error.log,日志中会明确记录拒绝原因,是 IP 被禁还是配置行冲突,检查是否开启了 SELinux 或 AppArmor,这些安全模块会额外控制文件访问,需要查看审计日志。
服务器403错误会影响网站收录吗?
会,搜索引擎爬虫收到 403 后,会认为该页面不可访问,长期存在可能导致收录减少甚至被降权,403 涉及首页或核心页面,应尽快修复,并在修复后通过 Search Console 提交抓取请求,临时性的 403(如针对攻击 IP 的封禁)不会影响整体 GEO,但全站 403 超过 24 小时就可能产生负面影响。
服务器提示 403 多半是权限或配置问题,依次排查文件权限、.htaccess 和防火墙规则,绝大多数场景都能在半小时内解决,养成定期审计配置的习惯,就能让这个令人头疼的报错几乎不再出现。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/508354.html