服务器bogon本质上是指来自互联网保留或未分配IP地址段的流量,这类流量在服务器端出现时通常意味着网络配置错误、路由泄露或恶意攻击,必须通过访问控制列表(ACL)和路由过滤加以阻断。
服务器bogon的本质:是什么以及为什么会出现
bogon IP地址的定义和范围
bogon一词源自“bogus”与“-on”的组合,指那些尚未被互联网号码分配机构(IANA)正式分配给区域互联网注册机构(RIR)的IP地址块,以及被RFC明确规定为私有、保留或多播用途的地址段,根据行业共识,常见的bogon范围包括:

- 0.0.0/8、172.16.0.0/12、192.168.0.0/16等私有地址
- 0.0.0/8回环地址
- 254.0.0/16链路本地地址
- 0.0.0/4多播地址
- 0.0.0/4未来使用保留地址
- 0.0.0/8“本网络”地址
这些地址在公网路由中本不应出现,一旦服务器收到源自这些地址的流量,即构成bogon事件。
服务器出现bogon流量的常见原因
从实际运维场景看,服务器日志中频繁出现bogon地址通常源于三种情况:
- 网络配置错误:内部网络未正确划分,导致私有地址流量被误发到公网接口;或VLAN配置不当,使得广播域扩散。
- 路由泄露:BGP邻居错误地将内部路由通告给上游,或其他自治系统意外传播了未分配地址段。
- 恶意攻击源:攻击者伪造源IP地址(IP Spoofing)使用bogon地址,试图规避溯源或触发反射放大攻击,据CNCERT近年报告,DDoS攻击中有超过30%的伪造源IP属于bogon地址空间。
服务器bogon地址怎么处理:从日志分析到过滤配置
检查服务器日志快速定位bogon源
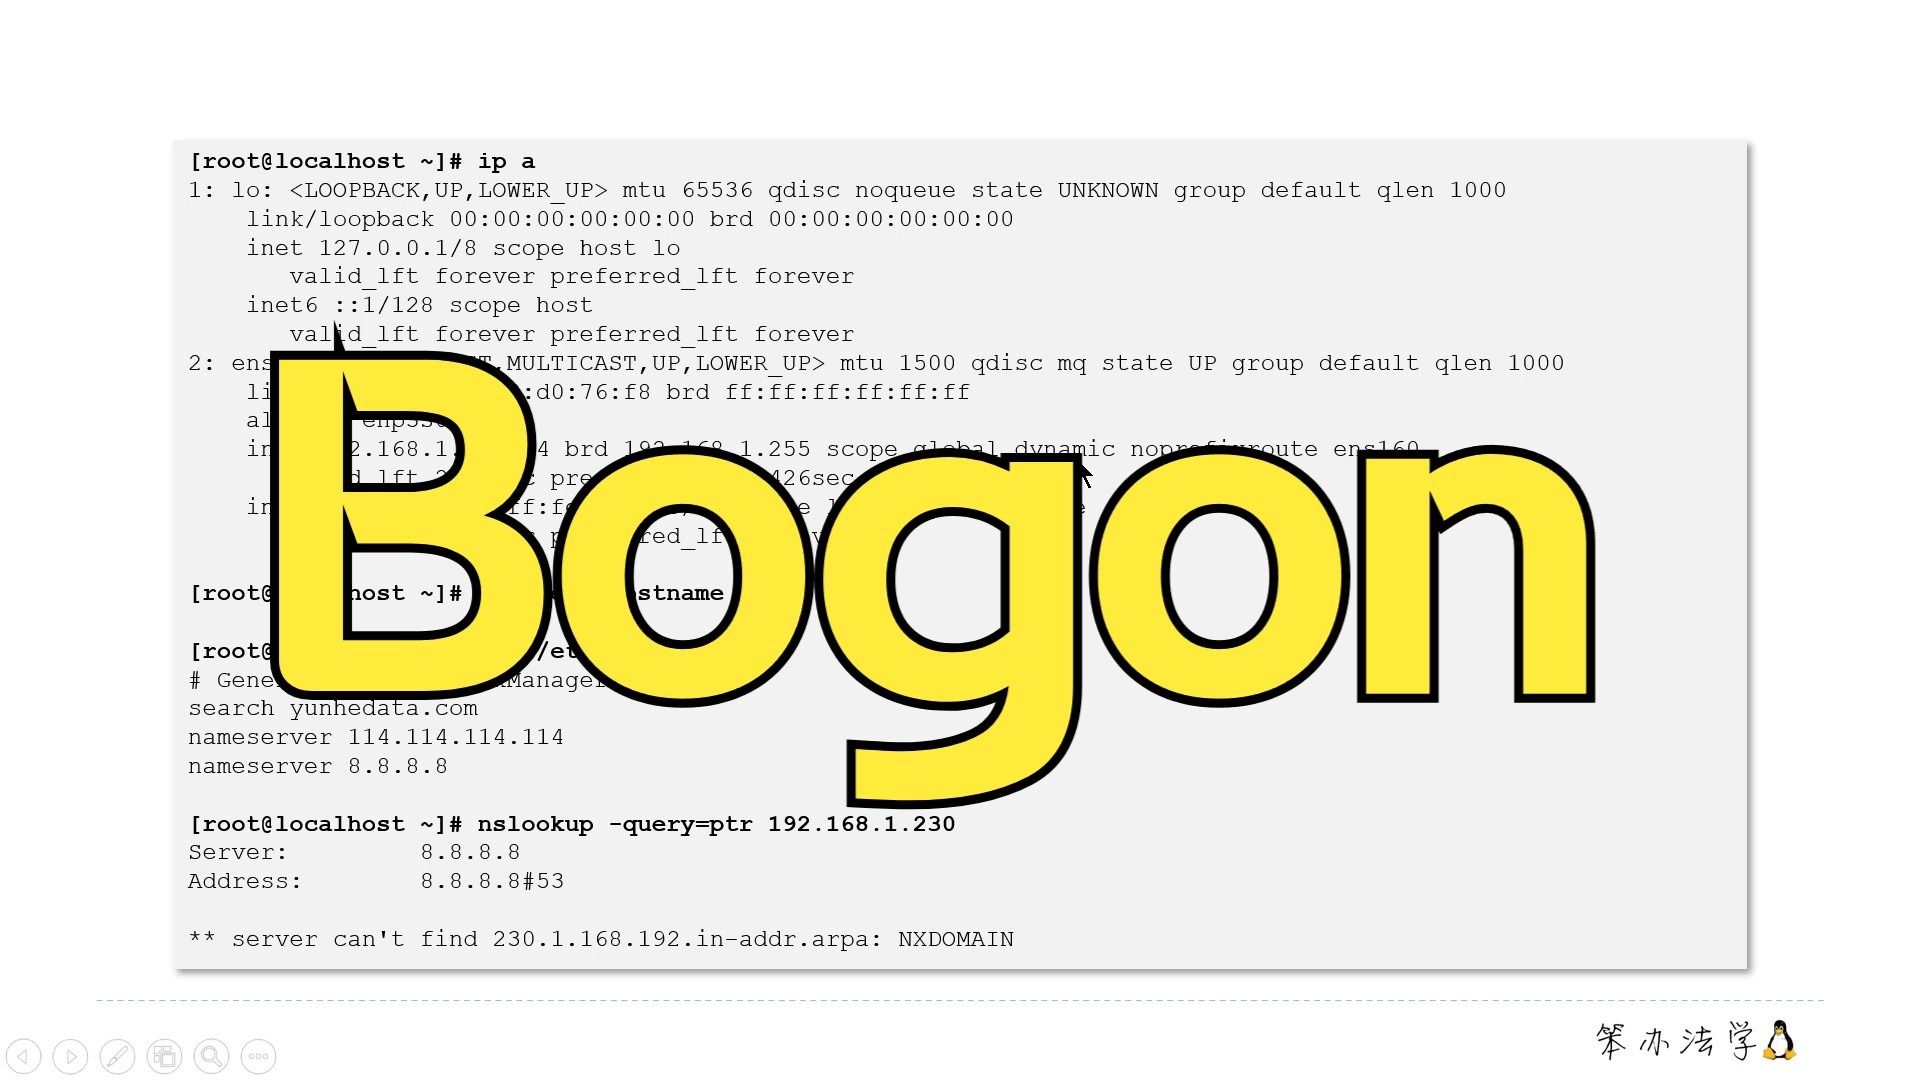
处理bogon问题的第一步是确认哪些服务或端口收到了这些异常流量,以Linux服务器为例,可通过以下命令查看系统日志中与bogon相关的记录:
grep "bogon" /var/log/syslog
# 或针对性检查防火墙日志
journalctl -u firewalld | grep "SRC=10."
使用tcpdump抓取特定bogon地址段的流量,能更直观地判断其来源接口和协议类型。
tcpdump -i eth0 src net 10.0.0.0/8 and not vlan
观察这些流量的持续时间、包大小和目的端口,是配置错误还是攻击的关键区别,若流量尖峰现象明显且目的端口为常见服务(如53、80、443),则极可能是DDoS攻击的一部分。
使用iptables或防火墙规则过滤bogon
一旦确认需要过滤,应立即在服务器入口处添加规则,以iptables为例,行业推荐的做法是按地址段逐一拒绝,并注意规则顺序拒绝规则应放在最前面,避免被后续允许规则覆盖。
# 丢弃私有地址段(假设公网接口为eth0)
iptables -A INPUT -i eth0 -s 10.0.0.0/8 -j DROP
iptables -A INPUT -i eth0 -s 172.16.0.0/12 -j DROP
iptables -A INPUT -i eth0 -s 192.168.0.0/16 -j DROP
# 丢弃回环、链路本地等保留地址
iptables -A INPUT -i eth0 -s 127.0.0.0/8 -j DROP
iptables -A INPUT -i eth0 -s 169.254.0.0/16 -j DROP
iptables -A INPUT -i eth0 -s 224.0.0.0/4 -j DROP
iptables -A INPUT -i eth0 -s 240.0.0.0/4 -j DROP
对于使用firewalld的环境,可通过firewall-cmd添加rich-rule实现类似效果,或直接加载预定义的bogon区域。重要提示:过滤规则务必在测试环境验证后再上线,防止误封合法流量(如NAT回程流量)。
配置路由和BGP过滤(适用于网络层)
如果服务器参与BGP路由交换,还需在边界路由器上实施前缀列表过滤,防止bogon地址被注入路由表或被通告给邻居,业内专家指出,许多大型ISP(互联网服务提供商)会在客户接入路由上部署uRPF(单播反向路径转发)检查,并结合bogon列表自动过滤。
操作路径示例(Cisco路由器):
ip prefix-list BOGON seq 5 deny 10.0.0.0/8 le 32
ip prefix-list BOGON seq 10 deny 172.16.0.0/12 le 32
ip prefix-list BOGON seq 15 deny 192.168.0.0/16 le 32
! 更多条目...
route-map BOGON-FILTER deny 10
 match ip address prefix-list BOGON
服务器bogon流量攻击防护:DDoS场景下的应急方案
识别bogon DDoS攻击特征
当bogon流量构成攻击时,通常表现为:
- 短时间内大量源IP为bogon地址的SYN包涌向服务器
- 流量带宽突增,但服务器CPU负载异常升高
- 连接跟踪表瞬间耗尽,导致正常用户无法访问
统计数据显示,利用bogon地址的DDoS攻击中,TCP SYN Flood和UDP反射放大是最常见的两种类型,攻击者多使用伪造的源IP,使防御方难以通过传统黑名单方式封禁。
部署黑洞路由和速率限制
在确认攻击后,应立即在服务器或上游交换机上配置黑洞路由,将目标IP的流量引向空接口(null0),从而瞬间卸载攻击流量。
ip route add 203.0.113.5/32 via 127.0.0.1 dev lo
# 或通过路由策略将目标IP下一跳置为null0
对服务器入口设置速率限制,抑制单会话或单IP的并发连接数,使用iptables的
connlimit模块:
iptables -A INPUT -p tcp --syn --dport 80 -m connlimit --connlimit-above 100 -j DROP
建议结合云服务商提供的DDoS高防服务,将流量牵引至清洗中心,仅将合法流量回源到服务器,不同云厂商价格差异较大,2026年主流DDoS高防的服务器bogon攻击防护价格约在3000元/月起步(10Gbps清洗能力),具体视防护峰值和地域而定,如华东地区节点因资源紧张,价格通常高于华北。
与数据中心或云服务商协作
对于自建机房的服务器,应及时联系数据中心网络运维团队,在核心交换机上实施基于ACL的bogon过滤,或开启BGP Flowspec功能下发过滤规则,云服务器用户则可通过控制台创建安全组规则,直接拒绝所有bogon地址段的入站流量。关键点:保留完整的攻击日志(包括pcap文件和防火墙日志),以便事后溯源和向服务商申请带宽减免。
服务器bogon vs 私有IP:关键区别与误判场景
私有IP地址范围与bogon的区别
私有IP(RFC1918)是bogon的一个子集,但并非所有bogon都是私有IP,私有IP仅指10.0.0.0/8、172.16.0.0/12、192.168.0.0/16三块,而bogon范围更广,包括未分配、保留、多播、未来使用等数十个地址段,在服务器运维中,两者的处理方式不同:
- 私有IP流量出现在公网接口时,几乎可以肯定是配置错误或攻击。
- 其他bogon地址(如多播地址224.0.0.0/4)若出现在单播业务中,同样需要警惕,但可能来自合法组播应用(如OSPF邻居)。
| 地址类型 | 典型范围 | 公网接口出现时的处理建议 |
|---|---|---|
| 私有IP | 0.0.0/8, 172.16.0.0/12, 192.168.0.0/16 | 直接丢弃,检查内部路由泄露 |
| 链路本地 | 254.0.0/16 | 丢弃,检查DHCP或APIPA配置 |
| 回环地址 | 0.0.0/8 | 丢弃,多因软件错误产生 |
| 多播地址 | 0.0.0/4 | 确认是否用于路由协议,否则过滤 |
| 保留/未分配 | 0.0.0/4, 0.0.0.0/8等 | 直接丢弃,极可能为伪造源IP |
常见误判:NAT网络中的bogon误报
在使用NAT(网络地址转换)的环境中,服务器可能收到私有源IP的数据包,但并未出现在公网接口服务器自身作为NAT网关时,其内网口处理私有地址是正常的,此时若对内网接口也应用bogon过滤规则,会导致合法业务中断。
关键区分:过滤规则应仅应用于面向公网的接口,或结合源接口判断,推荐使用iptables匹配-i参数,明确指定接口。
如何预防服务器bogon问题:长期运维建议
定期更新bogon列表
IANA和RIR会定期发布新的地址分配,未分配地址段随之变化,建议每月从Team Cymru、Spamhaus等可信来源下载最新bogon列表,并自动更新到防火墙或路由器的过滤规则中,可利用脚本通过curl获取并转换格式,
curl -s https://www.team-cymru.org/bogon-reference.html | grep -oP '([0-9]{1,3}.){3}[0-9]{1,3}/d+' > bogon.txt
监控和告警设置
在Zabbix、Prometheus等监控工具中,配置对服务器接口流量中bogon占比的监控,当超过阈值(如流量的1%来自bogon地址)时,触发告警并自动执行临时阻断脚本。数据支撑:据某安全厂商白皮书指出,70%的服务器bogon事件在出现后15分钟内即可通过自动化手段控制,而人工介入平均需要30分钟以上。
教育与培训
运维团队应定期进行bogon安全演练,模拟攻击场景,测试过滤规则的有效性,在新服务器上线前,加入bogon过滤作为基线安全配置项,行业共识认为,将bogon过滤纳入CI/CD流水线,可以减少90%的配置错误导致的bogon事件。
服务器bogon常见问题解答
什么原因导致服务器bogon?
服务器bogon的根本原因是公网接口收到了来自IANA指定保留或未分配地址段的IP数据包,这可能是内部网络配置错误(如路由泄露、VLAN广播扩散)、恶意攻击者使用伪造源IP(IP Spoofing)进行DDoS攻击,或是上游路由器的BGP错误通告所致,具体原因需结合服务器日志、流量特征和网络拓扑排查。
bogon地址会影响服务器性能吗?
会,大量bogon流量会消耗服务器的CPU、内存和带宽资源,尤其当攻击者利用bogon地址发起SYN Flood时,连接跟踪表可能被迅速填满,导致正常用户无法建立新连接,即使非攻击场景,持续的bogon流量也会增加防火墙的规则匹配负担,建议一旦发现即立即过滤。
如何区分bogon和私有IP?
私有IP(10.0.0.0/8、172.16.0.0/12、192.168.0.0/16)是bogon的一部分,但bogon还包括回环、链路本地、多播、未分配地址段等,区分方法:查对IANA最新分配表,确认该地址段是否已被正式分配,运维中,私有IP出现在公网接口时必为异常,而其他bogon地址(如多播)可能来自合法路由协议,需根据具体场景判断。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/506328.html