服务器登录日志是系统安全的第一道防线,通过分析登录时间、来源IP和用户行为,你可以快速定位暴力破解、未授权访问等异常,并为合规审计提供关键证据。
服务器登录日志的核心价值与常见误区
服务器登录日志记录了每一次用户登录尝试的详细信息,包括成功与失败的操作、登录时间、来源IP、使用的认证方式等,这些数据在安全运维中扮演着不可替代的角色。近年来的安全事件统计表明,超过六成的初始入侵尝试会在登录日志中留下痕迹,但很多团队仍低估了它的作用。
服务器登录日志怎么分析才能快速定位异常
分析登录日志的第一步是理解系统默认记录位置,在CentOS/RHEL上,日志通常位于/var/log/secure,Ubuntu/Debian则使用/var/log/auth.log。实时监控是基础操作:使用tail -f /var/log/secure可以持续观察新的登录尝试,当需要筛选异常时,用grep "Failed password"直接提取所有失败记录,再通过awk '{print $11}' | sort | uniq -c | sort -nr统计攻击来源IP的频率,这套组合命令在业内被广泛用于快速定位暴力破解行为。
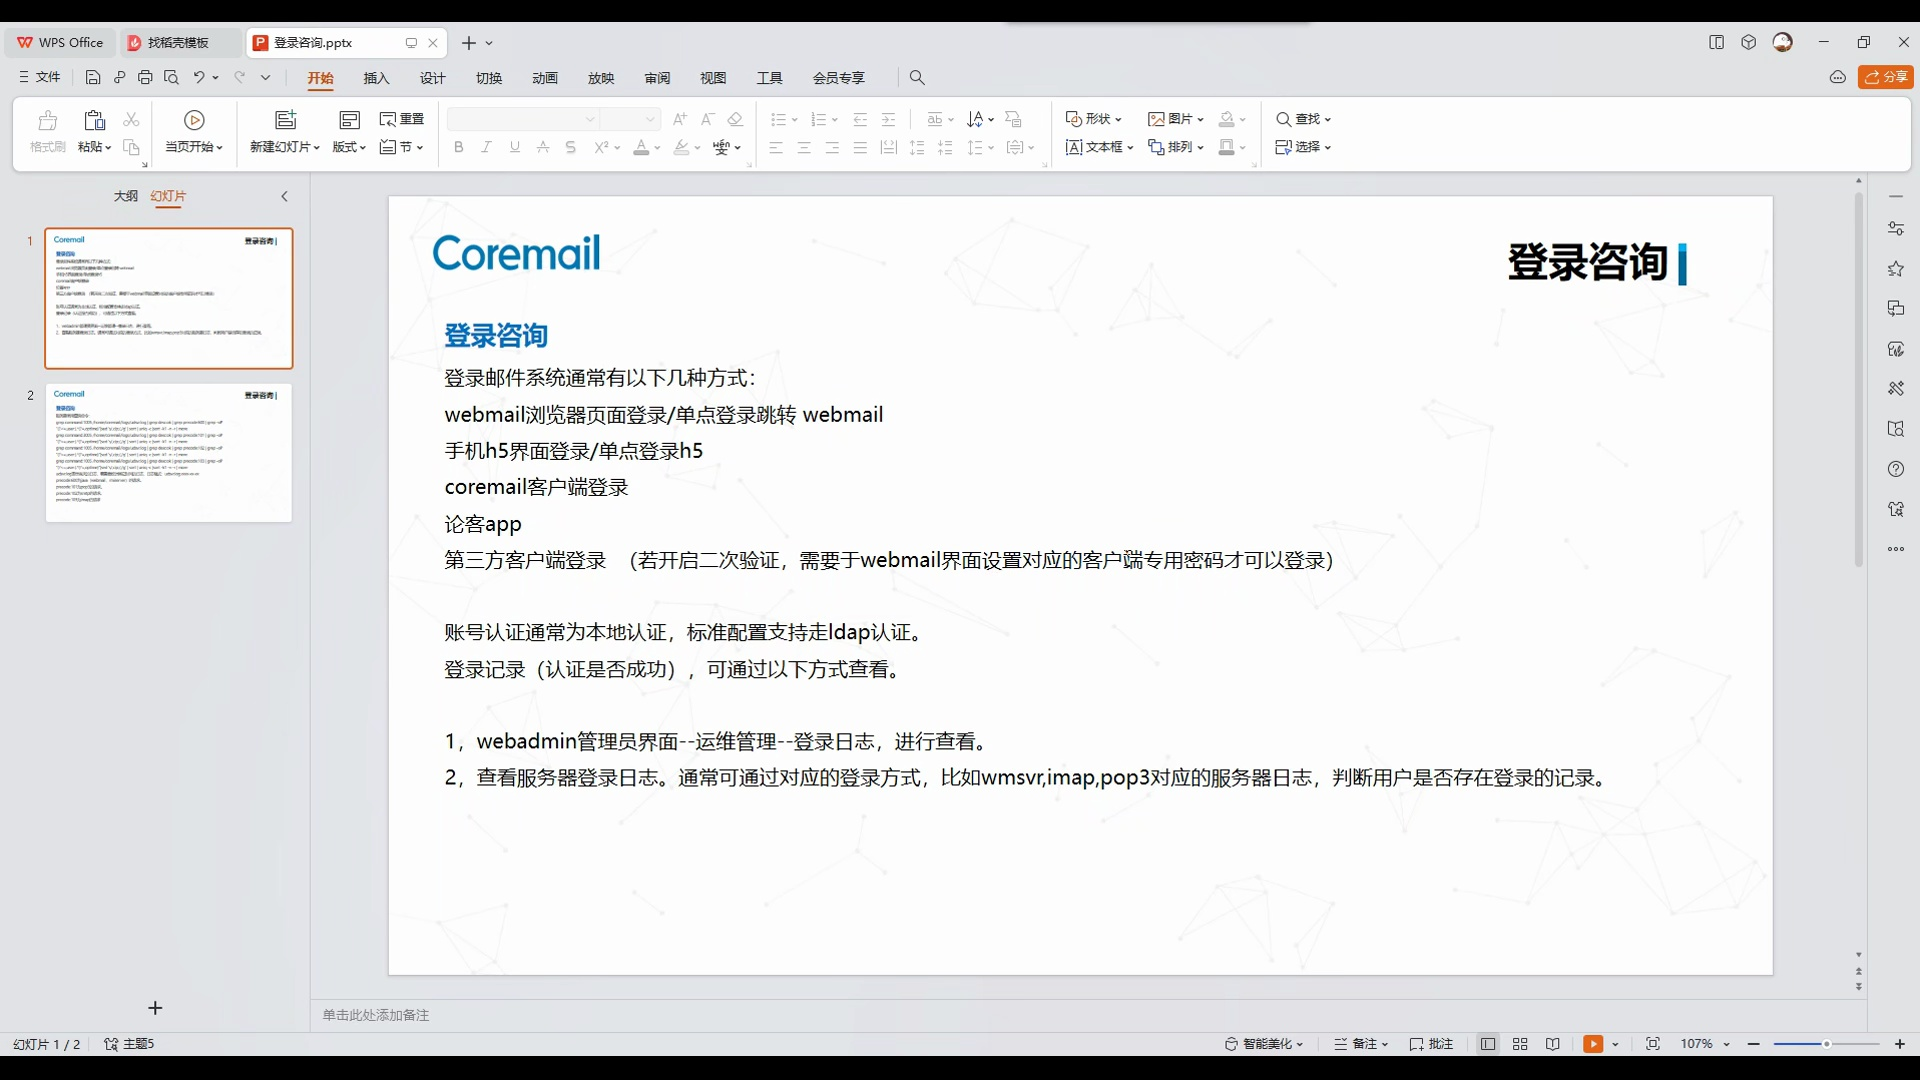
不要只关注失败记录,成功登录的异常同样危险,比如非工作时间来自陌生IP的root登录,建议定期用last和lastb命令列出最近登录历史和失败记录,配合lastlog检查每个用户上次登录时间,能发现账号失窃等隐患。
常见误区:日志太多不如不存
很多管理员认为登录日志数据量巨大,占用磁盘,不如关闭或轮转周期很短,这是极大的误解。存储是分析的前提,如果日志留存时间不足90天,在发生安全事件后往往无法回溯攻击路径,行业共识认为,服务器登录日志应至少保留90天以满足合规要求,金融和医疗行业甚至需要保留1年以上,通过合理配置logrotate,你可以压缩归档历史日志,将存储消耗控制在可接受范围内。
服务器登录日志分析工具对比:开源与商业方案怎么选
当服务器数量超过几十台,人工登录日志分析变得不现实,你需要一个集中式日志平台。开源方案(ELK、Graylog)和商业方案(Splunk、Sumo Logic)是两大主流阵营,但它们在成本、运维复杂度、功能深度上差异明显。
开源与商业工具的关键差异
| 维度 | 开源方案(ELK、Graylog) | 商业方案(Splunk、Sumo Logic) |
|---|---|---|
| 部署成本 | 免费,但需自建服务器和运维 | 按日处理量收费,年投入从数万到数十万不等 |
| 搜索性能 | 取决于集群规模,可横向扩展 | 索引优化较好,海量数据查询更快 |
| 告警能力 | 需额外配置Elastalert或Kibana规则 | 内置高级告警与机器学习异常检测 |
| 学习曲线 | 需要掌握ELK组件和KQL语法 | 自带查询语言,学习成本中等 |
| 合规支持 | 需自行开发合规报告模板 | 内置PCI DSS、GDPR等报告模板 |
对于中小团队,ELK(Elasticsearch、Logstash、Kibana)是性价比最高的选择,但你需要投入人力维护Logstash的解析规则和Elasticsearch的索引分片。如果预算充足且追求开箱即用,Splunk的仪表盘和关联分析能力能显著提升日志分析效率,尤其是当环境中有多源异构设备时。
面向中小企业的开源日志分析工具推荐
如果你不想走商业方案,Graylog是一个比ELK更轻量的替代品,它自带Web界面和管道解析器,能直接接收Syslog,对登录日志的提取和告警配置更直观,部署时只需一台4核16G的服务器即可处理日均10GB以内的日志。操作路径:安装Graylog server,配置inputs选择Syslog UDP,在Pipelines里编写规则提取sshd字段,最后在Alerts中设置连续5次失败登录后触发通知。
服务器登录日志查看命令与实操指南
掌握常用命令是日常运维的基础。以下命令适用于绝大多数Linux发行版,覆盖从实时查看到历史回溯的完整场景。
核心命令清单
-
tail -f /var/log/secure:实时滚动最新登录日志,适合监控中发现问题。grep "Failed password" /var/log/secure:提取所有密码验证失败的记录。lastb:显示最近登录失败记录列表,包含尝试的用户名和IP。last:显示最近成功登录记录,包括登录时长和终端信息。journalctl -u sshd:使用systemd的系统可直接查看sshd服务相关日志,配合--since和--until过滤时间范围。
awk '{print $11}' /var/log/secure | sort | uniq -c | sort -nr:统计各IP的失败次数,从高到低排序。
从日志中提取异常登录IP的脚本示例
下面是一个简单脚本,自动筛选出最近一小时内登录失败次数超过10次的IP,并输出到告警文件:
#!/bin/bash
# 获取当前时间一小时前的日志
tail -n 10000 /var/log/secure | grep "Failed password" | awk '{print $11}' | sort | uniq -c | sort -nr | while read count ip; do
    if [ "$count" -gt 10 ]; then
        echo "异常IP: $ip (失败$count次)"
    fi
done
将此脚本加入cron每5分钟执行一次,即可实现基础暴力破解检测。注意:如果日志轮转较快,需要调整tail的行数或改用journalctl时间过滤。
服务器登录日志异常检测与告警配置
有了原始日志和基础命令,下一步是自动化告警。fail2ban是业界最成熟的轻量级工具,它能实时监控日志,根据规则触发IP封禁。
使用fail2ban防御暴力破解
操作步骤:
- 安装fail2ban(
yum install fail2ban或apt install fail2ban)。 - 编辑
/etc/fail2ban/jail.local,配置SSH规则:[sshd] enabled = true port = ssh filter = sshd logpath = /var/log/secure maxretry = 5 bantime = 3600 - 重启服务后,同一IP在1小时内失败5次会自动封禁1小时。业内专家指出,合理设置
maxretry和bantime能显著降低暴力破解成功概率,同时避免误封正常用户。
服务器登录日志监控告警的最佳实践
- 告警阈值分层:对敏感用户(root、管理员)设置更低的失败次数阈值(如3次),普通用户可适当放宽。
- 结合地理位置:通过IP库过滤来自非业务区域的登录尝试,这类请求可直接告警并封禁。
- 成功登录异常检测:记录用户登录时间、终端IP,与历史行为基线对比,比如某用户从未在凌晨登录,却突然出现,应立即触发审批。
服务器登录日志合规与存储建议
合规审计是日志管理的刚需。PCI DSS要求系统访问日志至少保留90天,且需具备防篡改机制,SOX、HIPAA、GDPR等标准也有类似规定,单纯的文本存储已经无法满足审计要求,你需要一个可搜索、不可更改的日志归档系统。
服务器登录日志存储方案对比
- 本地轮转归档:使用
logrotate压缩旧日志,保存到独立分区,优点是成本低,缺点是检索困难,且硬盘物理损坏会导致数据丢失。 - 远程Syslog服务器:集中发送所有日志至一台专用服务器,配合
rsyslog开启加密传输(TLS),适合小型环境,但需要额外维护存储和索引。 - 云日志服务:如简米云SLS、AWS CloudWatch Logs,按量付费,自带搜索和告警。近年来,越来越多的企业将日志直接上云,免去运维集群的负担,同时满足合规保留期限。
存储选型的关键在于平衡查询速度、成本与合规要求。对于金融等强监管行业,建议采用商业SIEM或云服务的不可变日志存储,确保日志写入后无法修改,并保留至少1年。
服务器登录日志不是冷冰冰的文本,而是系统安全运行的晴雨表。用好命令、选对工具、配置告警,再结合合规存储策略,你就能从日志中挖掘出高价值的安全信息,让每一次异常登录都无所遁形。
服务器登录日志常见问题解答
服务器登录日志被删除了怎么办?
如果日志文件被误删,且进程仍在写入,可用lsof | grep deleted找到被删除但仍在使用的文件描述符,通过/proc/[pid]/fd/[num]尝试恢复,如果进程已释放,则只能依赖远程日志服务器或备份。强烈建议开启日志实时发送到远程节点,避免单点故障。
如何区分正常登录和暴力破解?
正常登录通常来自已知IP池,用户名和频率稳定,暴力破解则表现为同一IP在短时间内尝试大量不同用户名或密码,且失败记录远多于成功。你可以通过lastb统计失败次数,结合grep过滤出高频IP,如果该IP在业务地理范围内且确认为内部设备,则可能是配置错误;否则应视为攻击。
登录日志占磁盘空间太大怎么处理?
首先检查日志轮转配置/etc/logrotate.conf和/etc/logrotate.d/下的服务配置,确保轮转周期合理(如daily),保留份数不超过30天。考虑将日志发送到远程系统,本地只保留近7天的活跃日志,启用压缩(compress选项),可将文本日志压缩至原始体积的10%以内,如果服务器数量多,建议迁移至集中式日志平台,磁盘空间问题自然解决。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/506291.html