Linux CVE(Common Vulnerabilities and Exposures)是Linux系统安全运维的核心防线,能否快速获取漏洞信息、准确评估影响范围并执行修复,直接决定了服务器在真实攻击中的生存率。
linux cve漏洞到底是什么?为什么运维人员必须关注
CVE全称Common Vulnerabilities and Exposures,是国际通用的漏洞编号体系,Linux CVE特指影响Linux内核、发行版及常用开源组件的安全漏洞,业内共识认为,超过七成的企业服务器入侵事件与已知CVE未及时修补直接相关,这意味着,如果你不主动追踪CVE,你的系统可能早已暴露在公开的攻击脚本之下。
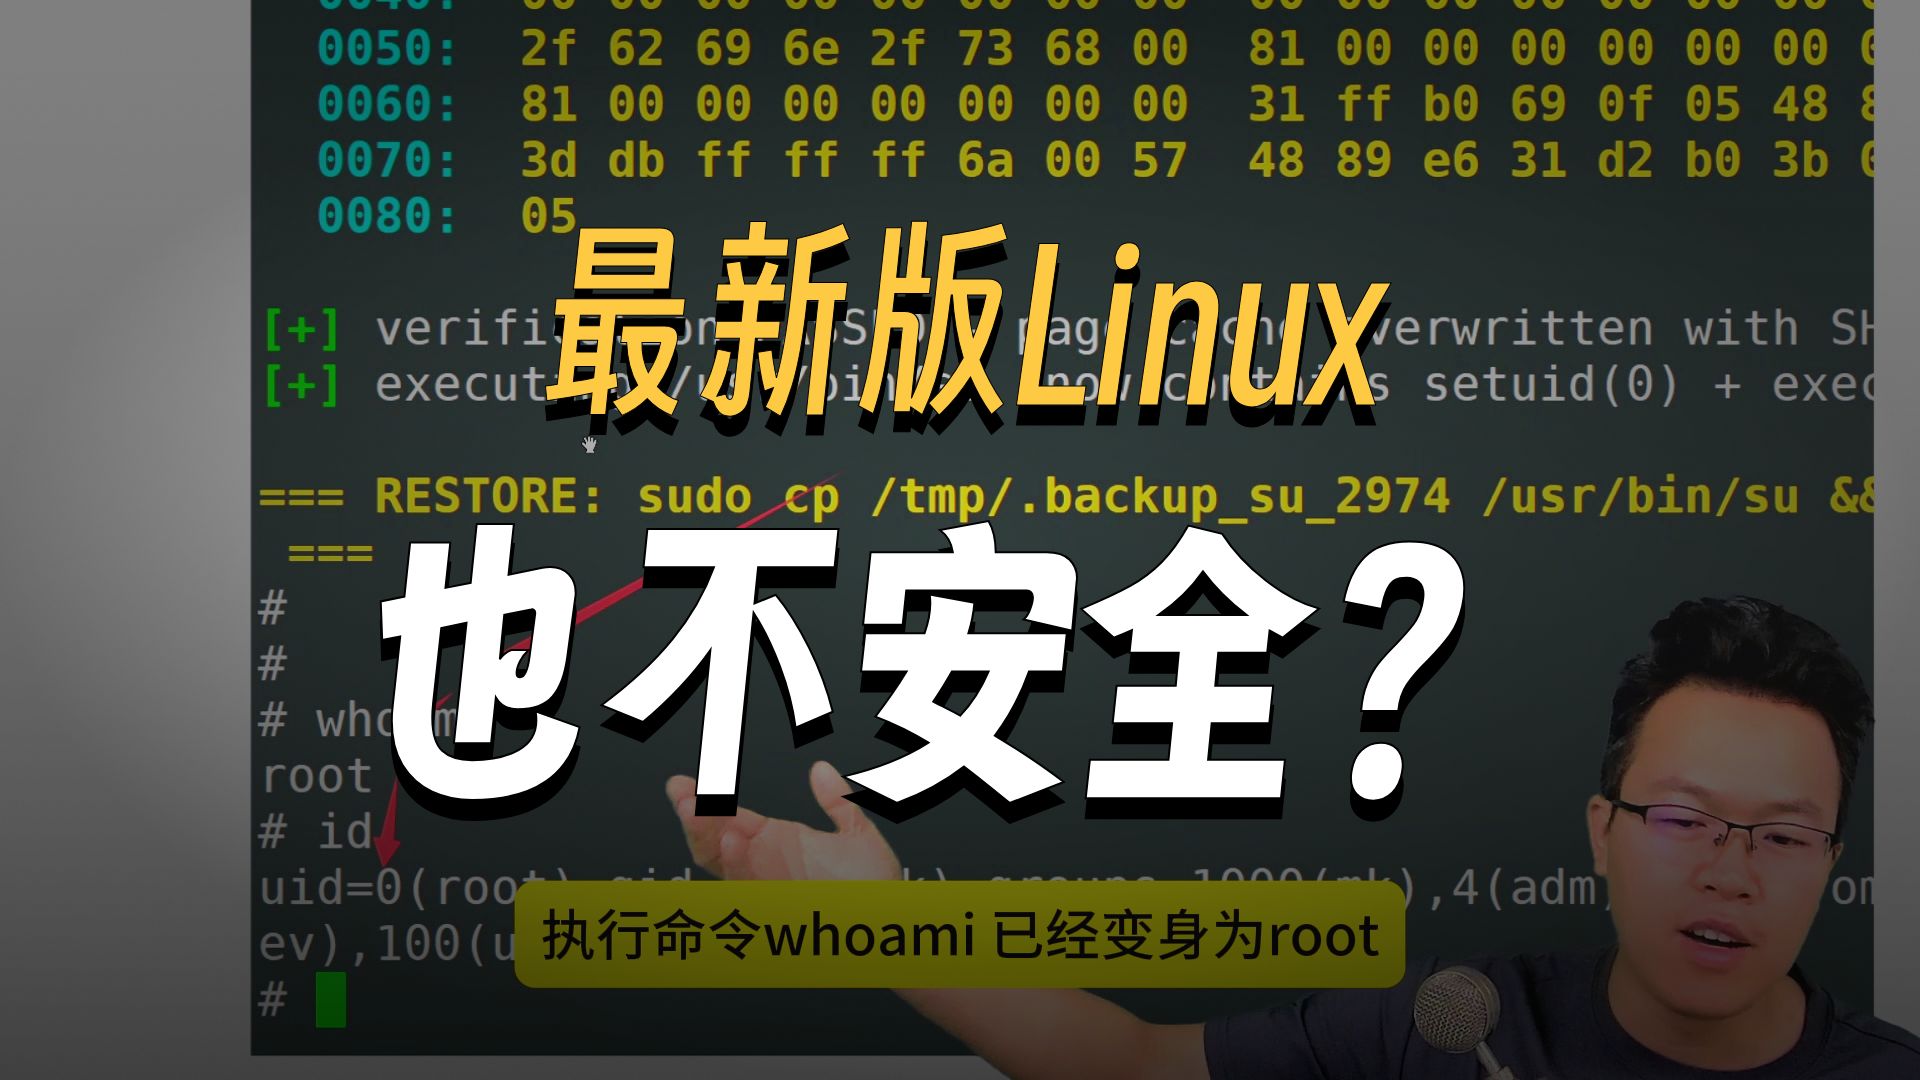
Linux CVE之所以特殊,是因为它覆盖了从内核到应用层的完整栈,一个内核提权漏洞(如CVE-2026-4911)能让普通用户直接获得root权限,而一个网络协议栈漏洞(如CVE-2026-21821)则可能被远程利用阻断服务,运维人员需要关注的,不仅是漏洞编号,还有其影响范围、攻击复杂度、以及是否存在已公开的利用代码。
根据国家信息安全漏洞库(CNVD)近年来的统计,Linux相关的CVE数量每年保持在2000个以上,其中高危及以上漏洞约占15%,这意味着平均每天就有5个以上Linux CVE被收录,定期查看CVE列表”应成为运维的标配动作,而非应急选项。
linux cve最新漏洞怎么查?三种实用方法对比
对于“linux cve最新漏洞怎么查”这个问题,不同场景下有不同的最优解法,下面罗列三种经过验证的方法,你可以根据手头环境灵活选择。
通过发行版官方安全公告追踪
- Red Hat / CentOS:访问Red Hat Security Advisory(RHSA)列表,或使用命令行
yum info --security查看待修复的CVE。 - Debian / Ubuntu:查看Debian Security Tracker或Ubuntu CVE Database,本地使用
apt list --upgradable 2>/dev/null | grep -i security筛选安全更新。 - SUSE:使用zypper命令
zypper patches列出所有未应用的安全补丁。
优点:信息可靠,与系统直接挂钩,适合生产环境。
缺点:只能看到发行版已修复的漏洞,无法获取最新公开但尚未打补丁的CVE。
使用CVE扫描工具自动化检测
- cve-bin-tool:开源工具,可扫描系统二进制文件并匹配已知CVE数据库,安装命令
pip install cve-bin-tool
cve-bin-tool /usr/bin即可生成报告。 - Linux Exploit Suggester:专门检测内核漏洞,下载脚本
wget https://raw.githubusercontent.com/mzet-/linux-exploit-suggester/master/linux-exploit-suggester.sh后执行bash linux-exploit-suggester.sh,直接输出可能受影响的内核CVE列表。
优点:覆盖范围广,能发现未打补丁的潜在漏洞。
缺点:误报率较高,需要人工复核。
直接查询CVE官方数据库
- 访问NVD(National Vulnerability Database)或MITRE CVE数据库,搜索关键词“Linux Kernel”、“Linux Distribution”等,按时间倒序排列。
- 使用cve-search工具:
git clone https://github.com/cve-search/cve-search.git,配置后通过命令python3 search.py -f linux -o查询最新条目。
优点:数据最原始,可以获取漏洞细节、CVSS评分、参考链接等完整信息。
缺点:信息量大,需要筛选,不适合快速判断。
linux cve严重性等级如何指导修复优先级?
CVSS(Common Vulnerability Scoring System)是衡量CVE严重性的标准,分为三个等级:低危(0-3.9)、中危(4-6.9)、高危(7-8.9)、严重(9-10),但实际运维中,不能只看分数,还要结合以下维度:
- 攻击向量:网络(Network)可利用的漏洞优先于本地(Local)漏洞。
- 攻击复杂度:低复杂度(Low)的漏洞通常更快被利用。
- 影响范围:是否影响机密性、完整性、可用性,三者都影响则评分更高。
一个CVSS 8.8的内核提权漏洞(攻击复杂度低,影响三性)在物理服务器上威胁极大,但在容器环境(如Kubernetes)中,由于内核共享,影响范围会被放大,修复优先级应提升。行业共识认为,高严重性且攻击复杂度低的漏洞,应在24小时内完成评估并制定修复计划。
如何查看当前系统的CVE严重性等级?
- 使用
yum updateinfo list cves(RHEL家族)或apt-get changelog(Debian家族)查看补丁对应的CVE及其评分。 - 更直观的方法:安装
oval工具,如vuls或OpenSCAP,生成完整的安全报告,其中包含每个漏洞的CVSS评分和风险建议。
linux cve漏洞修复方法:从评估到完成的三步流程
修复方法不是简单的“升级软件包”就能概括,错误的操作可能导致业务中断,以下是一套经过验证的“linux cve漏洞修复方法”,适用于生产环境。
第一步:评估当前风险
- 确认漏洞是否影响你使用的内核版本或软件包:
uname -r、rpm -q <package>或dpkg -l <package>。 - 检查是否有公开的利用代码(PoC/Exploit),在GitHub或Exploit Database搜索CVE编号,如果存在成熟利用工具,修复优先级直接提到最高。
- 评估业务影响:如果漏洞涉及核心服务(如SSH、Nginx、WebLogic),且无法接受重启,则需考虑缓解方案而非直接升级。
第二步:选择修复策略
- 热修复(Live Patching):适用于无法重启内核的场景,可以使用Kpatch(Red Hat提供)、KernelCare或Ubuntu Livepatch服务,这些工具在不重启的情况下替换内存中的内核函数,临时堵住漏洞。
- 标准补丁更新:执行
yum update或apt upgrade,然后重启受影响的服务或整个系统,注意,如果内核更新,通常需要重启节点。 - 缓解措施:当补丁未发布或无法立即应用时,通过修改系统配置(如SElinux策略、AppArmor规则、防火墙规则)阻止攻击路径,对于Dirty Pipe漏洞,可以临时限制普通用户对pipe的写入权限。
第三步:验证修复效果
- 修复完成后,再次运行CVE扫描工具,确认漏洞已从列表中移除。
- 检查关键服务是否正常运行:
systemctl status <service>、ps aux | grep <process>。 - 监控系统日志:
journalctl -p err -n 20,确保没有因更新引发的新异常。
如果修复涉及多个服务器,建议使用自动化工具(如Ansible)批量执行,减少人为遗漏。据统计,在未使用自动化补丁管理的企业中,超过30%的CVE修复会在一个月内因运维疏忽而失效。
linux cve影响范围到底有多大?以2026年内核漏洞为例
要理解“linux cve影响范围”,不能只看漏洞数量,还要看“暴露面”,以2026年上半年公开的CVE-2026-1086(Netfilter权限提升漏洞)为例,该漏洞影响
Linux内核2.6.18至5.10.191、5.15.134、6.1.56、6.6.5之前的版本,覆盖了几乎所有主流发行版(包括RHEL、Debian、Ubuntu、SUSE等),攻击者只需拥有本地用户权限,即可利用该漏洞实现完全控制。
这类漏洞的影响范围评估需要关注:
- 影响版本跨度:稳定内核版本、长期支持(LTS)版本、以及各大发行版的内核分支。
- 受影响部署环境:云服务器、物理机、容器节点、嵌入式设备是否在影响名单内。
- 利用条件:是否需要本地账号、能否远程触发、是否依赖特定配置。
一个高危Linux CVE的“影响范围”往往超过数百万台服务器,2026年针对Linux内核的“Looney Tunables”漏洞(CVE-2026-4911),影响glibc 2.32至2.36版本,几乎所有使用glibc的Linux发行版都受影响,包括服务器、桌面、IoT设备。行业共识指出,这类泛影响漏洞的修复窗口期通常在72小时以内,否则攻击者可以利用自动化脚本批量扫描并入侵。
linux cve常见问题汇总
linux cve漏洞修复方法中,如何不重启内核完成修复?
使用热补丁技术,Red Hat提供Kpatch,Ubuntu提供Livepatch,第三方工具如KernelCare也支持跨发行版的内核热修复,安装后,热补丁以模块形式加载到正在运行的内核中,无需重启,但需要注意,热补丁只能覆盖部分漏洞,且性能开销需评估,对于无法热修复的漏洞,只能通过升级重启或临时缓解措施过渡。
linux cve最新漏洞信息在哪里最快获取?
最快的是关注Linux内核邮件列表(LKML)和发行版安全公告,Red Hat安全公告(RHSA)通常会在CVE公开前数小时或当天发布补丁,Twitter上的@CVE_NEW和@LinuxSecurity摘要也是快速来源,但需要注意,这些来源信息量大,建议使用自动化工具(如Vuls)筛选与你系统版本匹配的CVE,而不是人工翻看。
linux cve严重性等级为严重,但我的系统版本不受影响,还需要关注吗?
需要,即使当前版本不受影响,如果漏洞影响的是底层库或协议层(如glibc、OpenSSL),后续版本也可能引入类似问题,建议定期关注漏洞详情,尤其是“影响版本”范围边缘的版本,一旦出现新的利用方式,你的系统可能变得脆弱,保持内核和重要库在最新稳定版本,是降低风险的根本方法。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/504095.html