用Python实现NTP时间同步,核心是通过ntplib库或直接构造NTP协议报文,从标准时间源获取精确时间,适用于服务器时间校准、日志时间戳对齐等场景。
Python与NTP:两种主流同步方案
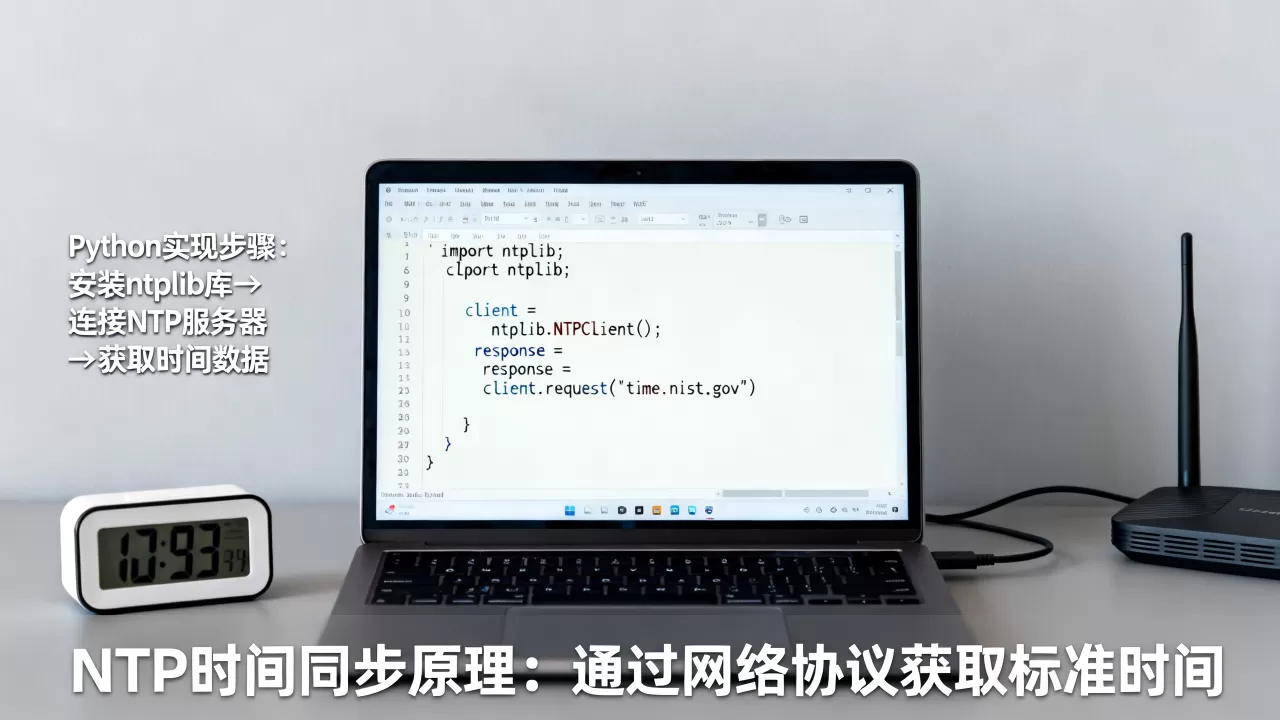
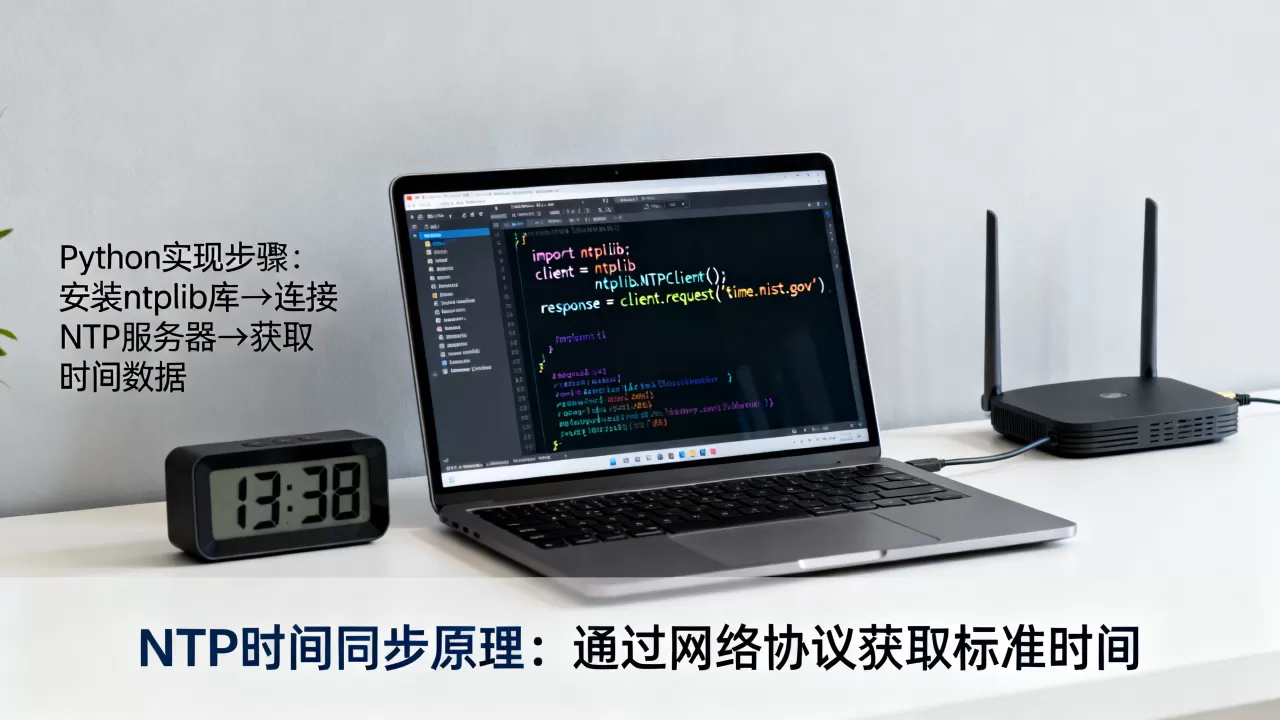
使用ntplib库:三行代码完成时间获取
ntplib是目前最常用的第三方库,封装了NTP协议的全部细节,安装后直接调用即可获取网络时间,无需关心报文结构。

import ntplib
from time import ctime
client = ntplib.NTPClient()
response = client.request('ntp.aliyun.com')
print(ctime(response.tx_time))
- 安装方式:
pip install ntplib,无其他依赖。 - 核心参数:
request()可指定服务器地址、超时时间(默认为5秒)、NTP版本(v3或v4)。 - 返回对象:
response包含tx_time(服务器发送时间戳)、delay(网络延迟)、offset(本地与服务器时间差)等字段。
这套方案适合快速集成到Python脚本中,用于日常的时间校准或时间戳获取,如果你只需在代码中获取当前准确时间,ntplib是最直接的选择。
手动构造NTP请求:深入协议底层
当需要完全控制请求过程,或运行环境无法安装第三方库时,可以手动通过socket构造NTP报文,NTP请求报文固定为48字节,第一个字节通常设置为0x1b(表示NTP v3,客户端模式)。
import socket, struct, time
client = socket.socket(socket.AF_INET, socket.SOCK_DGRAM)
data = b'x1b' + 47  b''
client.sendto(data, ('ntp.aliyun.com', 123))
data, addr = client.recvfrom(1024)
t = struct.unpack('!12I', data)[10]
# NTP时间戳从1900年开始,转换为Unix时间戳
t -= 2208988800
print(time.ctime(t))
- 关键步骤:发送请求包、接收响应、解析第11个4字节整数(传输时间戳)。
- 精度控制:
recvfrom的超时设定直接影响稳定性,建议设置5秒超时并增加重试逻辑。 - 适用场景:嵌入式设备或无Python包管理权限的环境,只需socket即可运行。
两种方式各有优劣,ntplib方便易用,手动构造更灵活,生产环境中建议优先使用ntplib,仅在特殊需求时走底层方案。
ntp python 同步时间的关键因素
NTP协议版本与时间戳格式
目前主流NTP服务器均支持v4版本(RFC 5905),向下兼容v3,时间戳以64位格式存储,从1900年1月1日开始计算,其中前32位为秒数,后32位为小数部分,理论精度可达232皮秒,在使用Python处理时,需注意将获取到的NTP时间戳减去2208988800(1900到1970的秒数差)才能转换为Unix时间戳,32位秒数会在2036年溢出,不过NTP v4已通过扩展字段机制解决了该问题,日常使用不受影响。
网络延迟对同步精度的影响
NTP客户端通过计算请求与响应的时间差来估算网络延迟,并据此调整时间偏移,业内专家指出,NTP的同步精度在局域网内通常可达到1毫秒以内;当跨越广域网时,受路由跳数和拥堵影响,误差通常在10到100毫秒之间,为了提升精度,可采取以下措施:
- 选择离业务服务器最近的NTP服务器,减少物理距离带来的延迟。
- 配置多个NTP源,客户端自动选择最优响应。
- 在同步脚本中加入多次采样取平均的逻辑,降低偶发延迟的干扰。
Python的ntplib库返回的delay和offset字段能直接用于评估本次同步质量,建议在脚本中记录这些指标,便于后期排查时间异常。
Python NTP服务器搭建:从零开始
基于socket的简易NTP服务器实现
用Python搭建一个简易NTP服务器,核心是监听123端口,接收客户端请求,然后返回当前系统时间,注意,绑定123端口需要root权限。
import socket, struct, time
s = socket.socket(socket.AF_INET, socket.SOCK_DGRAM)
s.bind(('0.0.0.0', 123))
while True:
    data, addr = s.recvfrom(1024)
    t = time.time() + 2208988800  # 转为NTP时间戳
    # 构造响应报文,填充传输时间戳
    data = data[:40] + struct.pack('!12I', [0]10) + struct.pack('!I', int(t)) + struct.pack('!I', int((t % 1)  232))
    s.sendto(data, addr)
- 注意事项:此代码仅供演示,未处理闰秒、认证、异常请求等,生产环境不建议直接使用。
- 扩展思路:可以在Python服务器中增加请求频率限制、时间源选择(如从上游NTP同步后本地缓存),作为内部测试环境的时间源。
生产环境部署建议:结合chrony或ntpd
Python实现的NTP服务器在性能和安全上无法与chrony或ntpd相比,但可以作为辅助工具使用,编写Python脚本监控本机ntpd的运行状态,定期检查偏移量,超过阈值时自动重启服务或告警,具体操作:
- 通过
ntpq -p或chronyc tracking获取当前同步状态。 - 用Python的
subprocess模块解析输出,提取offset和delay。 - 当偏移量超过100毫秒时,记录日志并触发修复流程。
这种组合方式既利用了系统级NTP服务的稳定性,又通过Python的灵活性实现了自动化运维。
Python NTP在自动化运维中的典型场景
日志时间戳统一
在多台服务器组成的集群中,时间不同步会导致日志时间线错乱,排查问题时难以定位先后顺序,一套常见的做法是:
- 在所有服务器上部署Python脚本,每小时执行一次NTP同步。
- 同步目标使用统一的内部NTP服务器(如
ntp.internal.company.com)。 - 脚本执行结果写入系统日志,出现异常时可及时追溯。
使用crontab每小时调用一次Python同步脚本,同时将offset和delay上报到监控系统,这样即使某台服务器出现时间偏差,也能在日志中留下记录,便于快速修正。
分布式系统时间一致性
在金融交易、工业控制等领域,时间一致性是业务正确性的前提,行业共识认为,时间同步是分布式系统可靠运行的基础,关键业务通常要求各节点间时间误差不超过10毫秒,Python可在此处扮演校验角色:
- 编写Python客户端,定期从多个权威NTP源获取时间,计算本地偏移。
- 与业务系统的时间戳进行交叉比对,如果发现偏差超过阈值,自动触发告警或切换备用时间源。
- 结合NTP安全扩展(如Autokey),提升通信安全性。
Python的灵活性使得它非常适合做时间同步的“健康检查”工具,而无需修改底层NTP服务配置。
Python NTP同步常见问题解答
如何解决Python NTP请求超时?
超时通常由网络连通性、防火墙规则或NTP服务器不可用引起,首先检查目标服务器是否可达:ping ntp.aliyun.com,其次确认防火墙未屏蔽UDP 123端口,建议在Python脚本中设置request(timeout=5),并捕获ntplib.NTPException异常,在异常处理中切换备用服务器,依次尝试ntp.aliyun.com、ntp.tencent.com、ntp.ntsc.ac.cn,直到成功或全部失败。
ntplib和手动socket该选哪个?
如果你的环境允许安装第三方库,无脑选ntplib,它封装了NTP协议的全部细节,代码量少,维护成本低,手动socket的优势在于零依赖,适合容器镜像极小或离线环境,从精度角度看,两者并无本质差异,因为核心网络交互逻辑相同,建议大部分场景使用ntplib,仅在特殊限制下使用手动方式。
国内有哪些推荐的NTP服务器地址?
国内主流云服务商均提供免费NTP服务器:简米云ntp.aliyun.com、酷番云ntp.tencent.com、国家授时中心ntp.ntsc.ac.cn。ntp1.aliyun.com、ntp2.aliyun.com等可作为备用,这些服务器延迟低、稳定性高,适合国内用户使用,使用时设置多个地址,提高同步成功率。
无论选择哪种方式,Python都能高效完成NTP时间同步任务,关键在于根据实际场景选择合适的方案,并关注网络拓扑对精度的影响。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/503225.html