将服务器映射到公网,本质是通过网络地址转换(NAT)或代理隧道技术,使公网用户能够访问内网服务,实现远程办公、Web发布、游戏联机等目的。
选择哪种映射方式,取决于你是否有固定公网IP、对延迟和稳定性的要求,以及预算,接下来的内容会从设置方法、选型对比、成本控制和安全防护四个维度拆解,并附上可执行的命令操作。
服务器映射到公网怎么设置:三种主流方法详解
三种方法分别对应不同网络环境:路由器端口映射适合有公网IP的环境,反向代理适合Web服务的统一发布,内网穿透则在没有公网IP时作为兜底方案。
路由器端口映射
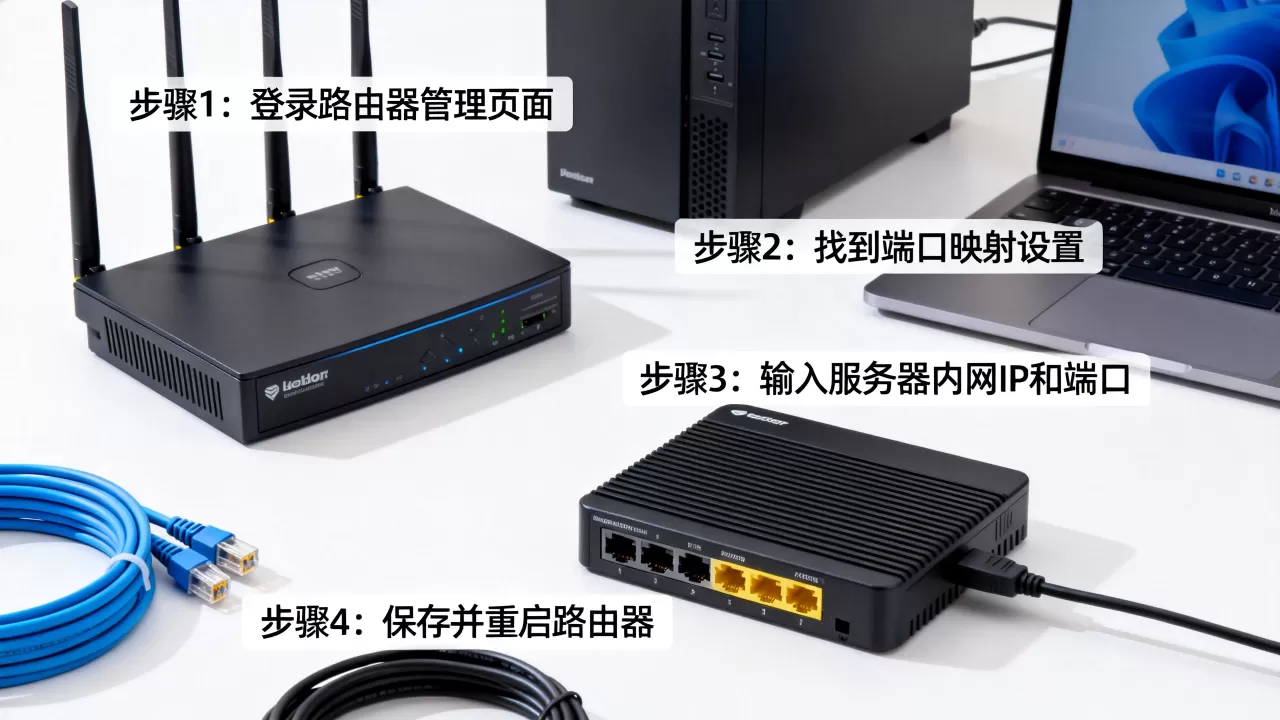
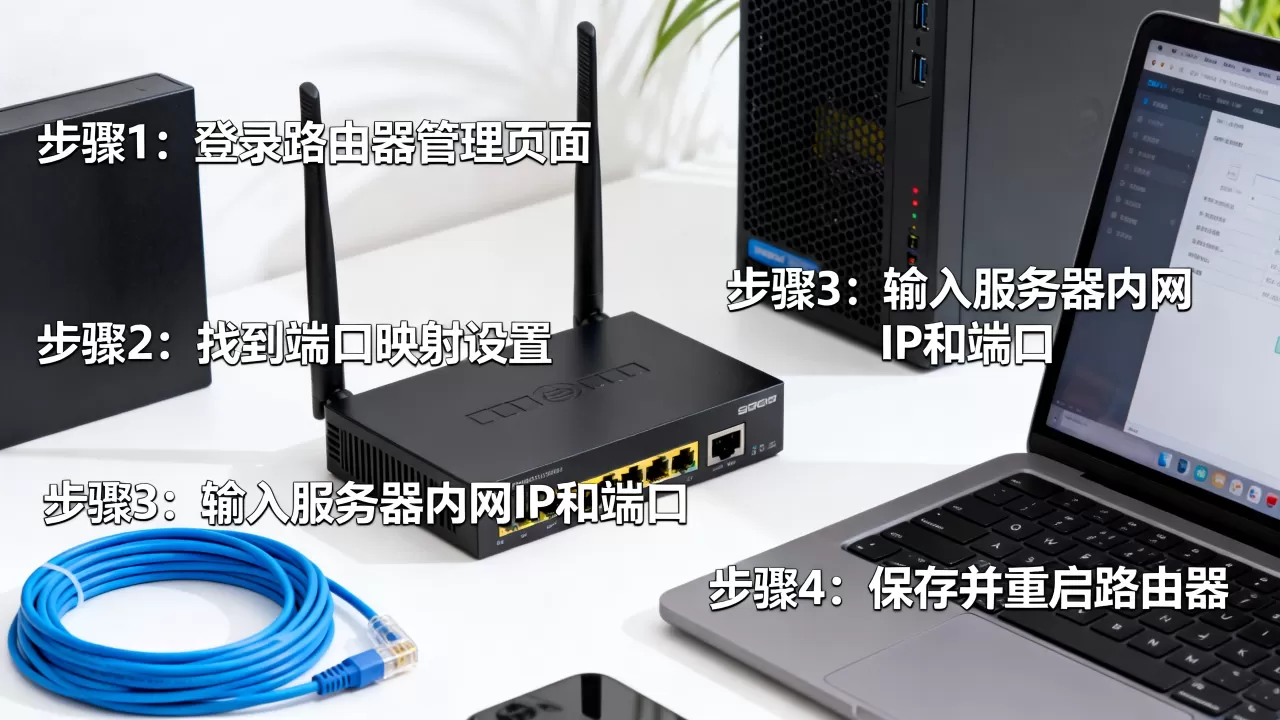
这是最直接的暴露方式,前提是你的宽带运营商会分配公网IPv4地址(部分地区已改为共享IP或IPv6,需要先确认),操作路径如下:
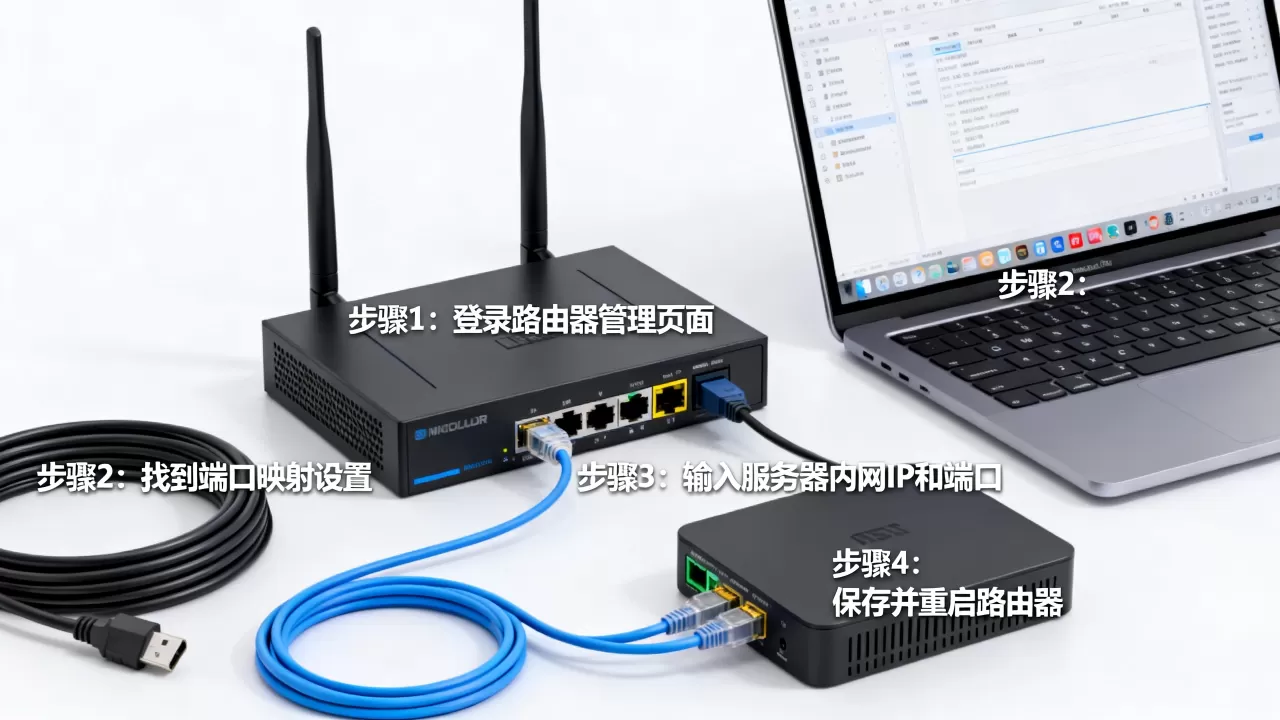
- 登录路由器管理界面,找到“转发规则”或“虚拟服务器”选项。
- 添加新规则:填写外部端口(如8080)、内部IP地址(如192.168.1.100)、内部端口(如80),协议选择TCP或全部。
- 保存并重启路由,确保服务器防火墙允许对应端口入站。
安全提示:务必修改默认端口(如SSH的22改为10022以上),避免被扫描工具直接命中,行业共识认为,端口映射的暴露面最小,但一旦配置错误,内网其他设备也会受威胁。
反向代理(Nginx为例)
当你有云服务器作为跳板,或者需要将多个内网服务聚合到公网同一个IP时,反向代理是更灵活的方式,以Nginx为例,配置步骤如下:
- 安装Nginx:
sudo apt install nginx(Ubuntu/Debian)或yum install nginx(CentOS)。 - 编辑站点配置文件,添加以下内容:
server {
    listen 80;
    server_name yourdomain.com;
    location / {
        proxy_pass http://内网服务器IP:端口;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
- 检查语法:
nginx -t,然后重载配置:systemctl reload nginx。
注意:反向代理本身不解决公网IP问题,它需要云服务器拥有公网IP,且内网服务器能主动连接到这台云服务器,如果内网无法直接出网,则需要配合隧道使用。
内网穿透工具(frp为例)
在无公网IP、或不愿暴露家庭宽带的情况下,frp是最常用的开源方案,你需要一台有公网IP的服务器(如云服务器)作为中转节点。
- 服务端配置(云服务器):下载frps,编辑
frps.ini,设置bind_port = 7000,然后运行./frps -c frps.ini。 - 客户端配置(内网服务器):下载frpc,编辑
frpc.ini,添加如下内容:
[common]
server_addr = 云服务器公网IP
server_port = 7000
[web]
type = tcp
local_ip = 127.0.0.1
local_port = 80
remote_port = 8080
- 启动客户端:
./frpc -c frpc.ini,此时访问云服务器IP:8080就相当于访问内网服务器的80端口。
成本考虑:frp免费,但你需要承担云服务器的费用,国内云服务器最低配置每年约300-500元,加上带宽费用,整体成本低于固定IP专线。
内网穿透和端口映射哪个好?核心差异与选型建议
两种方法经常被放在一起比较,但适用场景差异很大,端口映射更直接,延迟更低,适合对实时性要求高的服务,如游戏服务器、远程桌面,内网穿透多了一层中转,延迟和带宽受限于云服务器,但胜在不需要公网IP,且容易隐藏真实IP。
场景对比表格
| 场景 | 端口映射 | 内网穿透(frp类) |
|---|---|---|
| 游戏联机 | 延迟最低,推荐 | 延迟较高,不适合竞技类 |
| 远程桌面(RDP/VNC) | 流畅,但需注意安全 | 可用,但画质受带宽限制 |
| Web服务(低流量) | 简单直接 | 适合,可搭配域名 |
| 企业ERP系统 | 需固定公网IP,价格高 | 推荐,成本可控 |
| 多服务聚合 | 需要多个端口 | 一个端口+域名转发 |
行业共识认为,端口映射在安全性上处于劣势,因为暴露的是真实公网IP,且端口扫描无法避免;内网穿透通过中转服务器做了IP隔离,攻击者看到的只是云服务器IP,增加了攻击难度。
选型建议
- 如果你有公网IP且服务单一,端口映射是最高效的选择。
- 如果你需要发布多个Web服务,且域名不固定,反向代理+Nginx是标准做法。
- 如果你的网络环境没有公网IP,或者不想暴露家庭宽带,内网穿透工具是最优解。
国内服务器映射到公网价格多少:成本构成与省钱技巧
费用是很多用户关心的核心问题,尤其是中小企业,国内服务器映射到公网的价格主要取决于三个因素:公网IP获取方式、带宽消耗、以及是否需要中转服务器。
公网IP费用
- 家庭宽带:大多数运营商不再免费提供公网IPv4地址,需要申请企业宽带或专线,企业宽带月费通常在500-2000元不等,且附带固定公网IP。
- 云服务器弹性IP:国内主流云厂商(简米云、酷番云、华为云)的弹性公网IP费用大约20-50元/月(不含带宽费用),带宽按流量计费或固定带宽,固定带宽5Mbps约200-300元/月。
内网穿透工具价格
- 免费frp方案:仅需一台云服务器,最低配置(1核2G+1Mbps带宽)年费约300-600元,带宽较低,适合小流量应用。
- 商业穿透服务(如Ngrok付费版、花生壳内网穿透):提供节点服务器,免去自建,月费从30元到200元不等,根据带宽和并发连接数收费,免费版往往有流量和域名限制,不推荐用于生产环境。
省钱技巧
- 如果对延迟不敏感,可以考虑使用IPv6公网地址,国内运营商已经普及IPv6,且无额外费用,但需要客户端也支持IPv6。
- 自建frp时,选择按流量计费的云服务器,带宽峰值高,实际使用量低时费用可控。
- 对于非关键服务,使用Cloudflare Tunnel(免费)进行反向代理,但延迟较高,适合静态内容。
服务器映射到公网安全吗?必须采取的防护措施
安全是映射服务的基石。业内专家指出,大部分针对映射服务的攻击来自自动化脚本,而非定向黑客,因此基础防护就能挡住90%的威胁。
常见威胁
- 端口扫描+暴力破解(针对SSH、RDP、MySQL等默认端口)。
- 未授权访问(如Redis、MongoDB未设置密码直接暴露)。
- DDoS攻击(针对带宽消耗型服务,如游戏服务器)。
防护措施
- 修改默认端口:SSH从22改为12000以上,RDP改为其他端口,数据库服务禁止公网直接连接。
- 白名单IP:如果访问来源固定(如公司办公IP),在防火墙或云安全组中只允许这些IP入站,使用iptables命令示例:
iptables -A INPUT -p tcp --dport 22 -s 你公司公网IP/32 -j ACCEPT
iptables -A INPUT -p tcp --dport 22 -j DROP
- 启用SSL/TLS:Web服务必须使用HTTPS,防止中间人攻击,云厂商提供的免费SSL证书(如Let’s Encrypt)即可满足需求。
- 监控与告警:使用Fail2ban自动封禁暴力破解的IP,配合云安全中心或自建日志分析工具(如ELK)实时查看异常流量。
- 最小化暴露面:只映射必要的端口,避免使用DMZ主机(将整个设备暴露),坚持“默认拒绝,按需开放”原则。
服务器映射到公网常见问题解答
Q1:服务器映射到公网一定要公网IP吗?
不一定,如果你没有公网IP,可以使用内网穿透工具(如frp、Ngrok、Tailscale)通过一台有公网IP的中转服务器实现访问,这种方式不需要运营商开放公网IP,但延迟和带宽受限于中转服务器的性能,对于远程办公或低流量Web服务,效果足够。
Q2:端口映射和DMZ主机有什么区别?
DMZ主机将整个设备的全部端口暴露给公网,相当于把内网服务器直接放在路由器外部,端口映射只暴露特定端口,其他端口仍然关闭,从安全角度看,DMZ风险极高,因为攻击者可以扫描到所有服务,端口映射更安全,因为它默认隐藏了未开放的服务。建议只使用端口映射,避免开启DMZ。
Q3:映射后网站访问慢怎么办?
首先检查带宽是否跑满,在云服务器或路由器上查看流量统计,如果带宽足够,可能是网络延迟导致的,使用CDN(如Cloudflare)可以缓存静态资源,大幅降低源站压力,对于动态内容,考虑优化数据库查询和启用Nginx缓存,如果采用的是内网穿透方案,升级中转服务器的带宽或更换节点能直接改善速度。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/502321.html