

构建动态精准防御的核心能力
防火墙应用类型自定义,绝非简单的端口或协议映射,而是企业构建动态、精准、贴合业务流量的安全防护体系的核心能力,它使防火墙超越静态规则库的限制,能够智能识别、精细控制网络中的各类应用行为,大幅提升安全策略的有效性与管理效率。
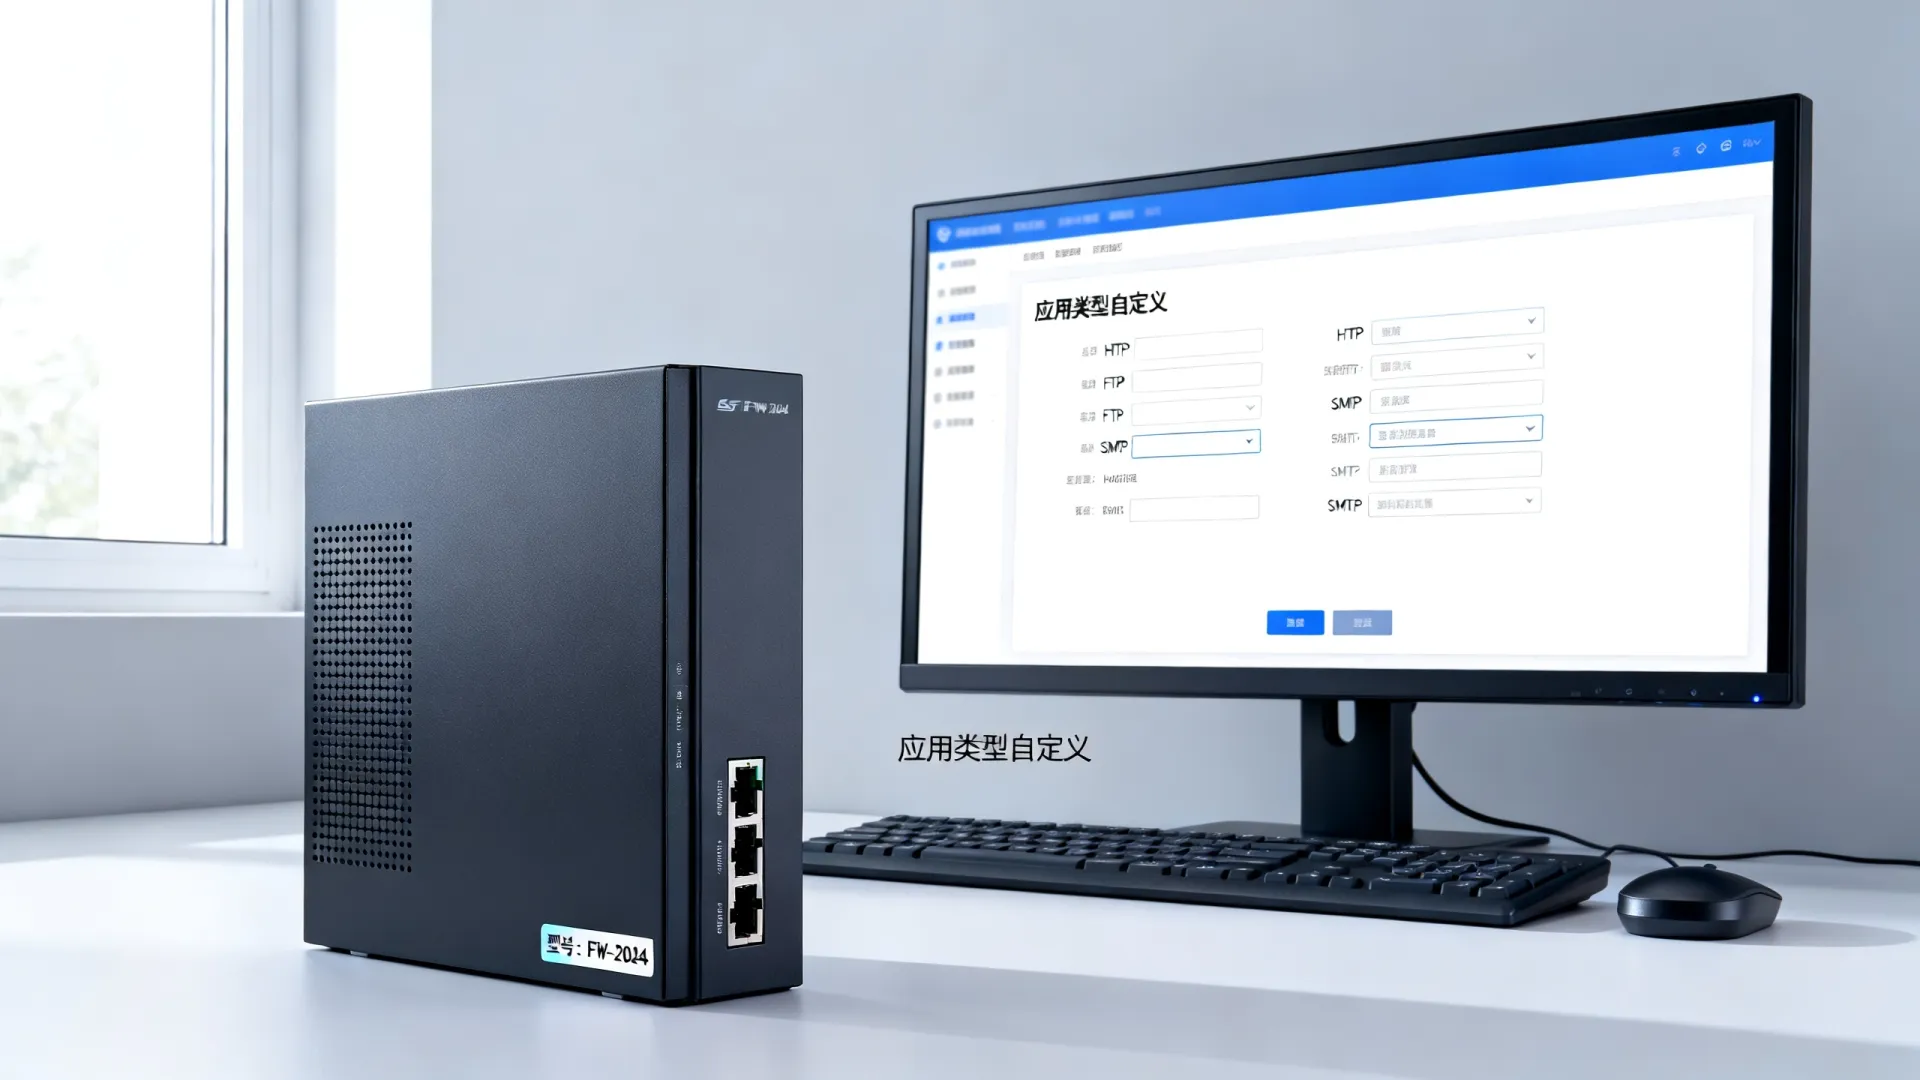
应用类型自定义:超越传统防火墙的深度识别
传统防火墙依赖端口和协议进行访问控制,在当今高度动态、端口复用、协议加密(如HTTPS)普遍的应用环境中早已力不从心,应用类型自定义能力解决了这一核心痛点:
- 解析 (DPI): 穿透端口表象,深入分析网络流量载荷内容特征、通信模式、行为标识(如特定HTTP头、SSL证书信息、应用层协议指令),准确区分运行在80端口的网页浏览、文件上传还是视频流。
- 应用指纹识别: 通过识别应用独特的通信特征码(如特定API调用序列、数据包大小分布、连接建立模式),精准判定应用身份,即使应用使用非标准端口或加密传输。
- 行为模式分析: 结合机器学习,分析应用的正常通信模式(如访问频率、数据流向、会话时长),识别异常行为或伪装应用,提升对未知威胁或恶意软件的检测能力。
为何自定义应用类型至关重要?核心价值解析
-
实现真正的精细化访问控制:
- 场景化策略: 允许或拒绝特定应用(如“允许企业微信用于工作沟通,但禁止其文件传输功能”、“只允许特定部门访问财务软件SAP”),而非粗放地开放整个端口或协议。
- 提升合规性: 精确控制敏感应用(如数据库、远程管理工具)的访问,满足GDPR、等保2.0等法规对数据访问权限的严格要求。
- 阻断影子IT: 有效识别并管控未经批准使用的云应用、P2P软件等,降低安全盲区。
-
显著优化带宽与资源利用率:
- 智能流量管理 (QoS): 基于应用优先级(如VoIP > 网页浏览 > 文件下载)分配带宽资源,保障关键业务流畅运行,限制非业务应用对带宽的吞噬。
- 提升网络性能: 精准识别并限制或阻断消耗大量带宽的低价值应用(如在线视频、游戏更新),优化整体网络体验。
-
增强威胁防御纵深:
- 精准阻断恶意应用: 有效识别并拦截利用合法端口进行通信的恶意软件、C&C通信、漏洞利用工具。
- 降低攻击面: 通过精确控制应用访问权限,最小化暴露给攻击者的可利用服务接口。
- 提升检测准确率: 结合应用上下文信息,安全引擎(如IPS、沙箱)能更准确地判断流量是否恶意,减少误报漏报。
-
提升安全运维效率与可视化:
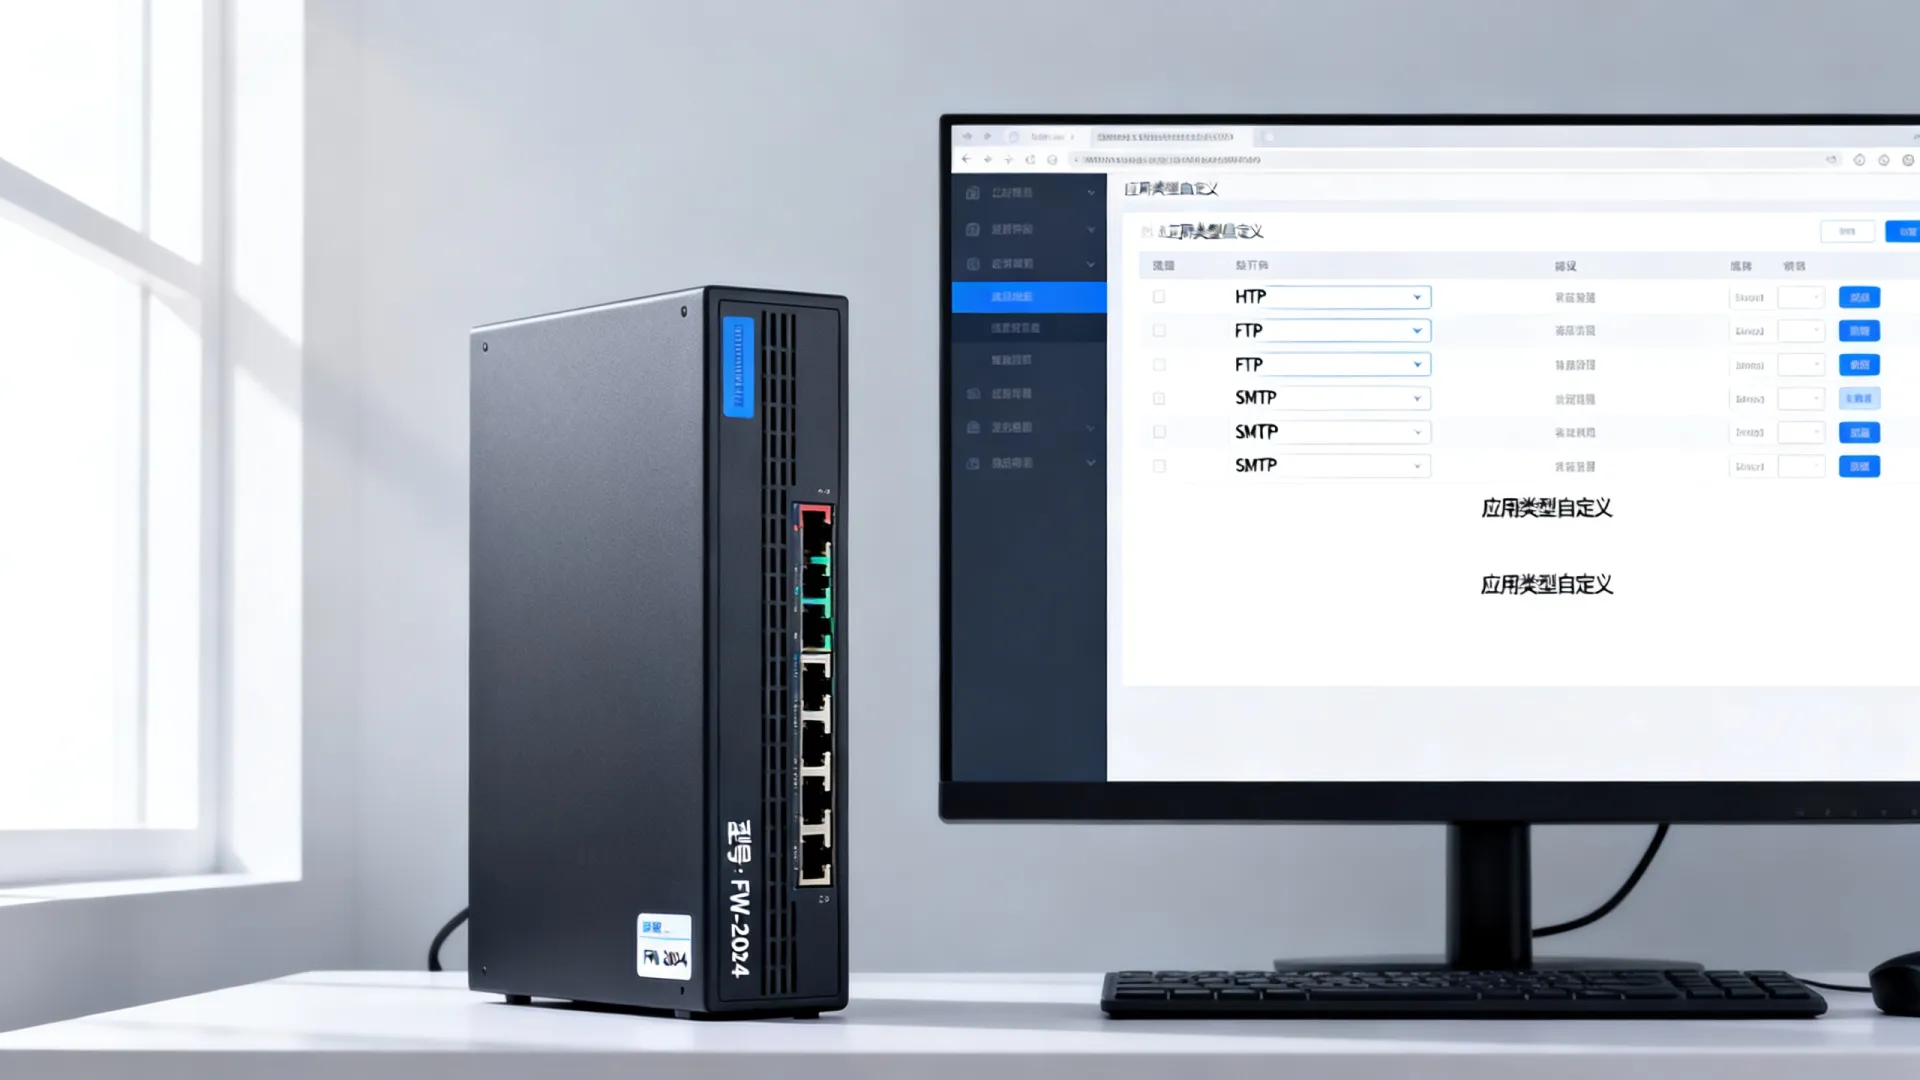
- 清晰的流量洞察: 提供基于实际应用(如“Salesforce CRM”、“Microsoft Teams”)而非端口号的流量报表和可视化视图,让管理员一目了然。
- 简化策略管理: 基于“应用”而非“端口+IP”的策略更直观、更易理解、更易维护,降低策略配置复杂度和出错概率。
- 快速响应业务变化: 当业务引入新应用时,快速创建并应用相应策略,无需等待厂商特征库更新。
实施应用类型自定义:关键步骤与最佳实践
-
全面梳理业务应用图谱:
- 识别所有关键业务应用、办公协作工具、云服务、数据库系统等。
- 明确每个应用的使用部门、业务重要性、数据敏感性、网络访问需求(源/目的、端口、协议、流量特征)。
-
构建自定义应用识别库:
- 利用防火墙内置工具: 多数NGFW提供图形化界面,允许管理员通过指定特征(域名、URL、IP/端口范围、协议字段、正则表达式、上传特征文件/Signature)创建自定义应用对象。
- 精细定义特征: 确保特征足够独特,避免误识别(如使用特定子域名或URL路径),优先使用应用层特征,而非仅依赖IP/端口。
- 合理命名与分组: 采用清晰、一致的命名规则(如“部门_功能_应用名”),并按业务或功能分组,方便策略调用和管理。
-
设计并应用精细化安全策略:
- 基于身份与应用的策略: 结合用户/组身份信息(AD/LDAP集成)和应用对象,构建细粒度访问规则(如“仅允许财务组用户在工作时间访问‘金蝶财务软件’”)。
- 集成高级防护: 在允许应用访问的策略中,关联启用IPS、AV、反病毒沙箱、URL过滤等安全配置文件,提供纵深防御。
- 实施应用控制策略: 对非业务应用或高风险应用,实施阻断、限速、记录日志等动作。
-
持续验证、优化与更新:
- 启用日志与监控: 密切关注自定义应用的匹配情况、策略命中日志、流量统计,验证识别准确性和策略有效性。
- 定期审计与调优: 根据业务变化、流量模式变化、安全事件反馈,及时调整自定义应用特征和安全策略。
- 保持特征库更新: 虽然自定义应用不依赖厂商通用库,仍需定期更新防火墙系统版本和内置的通用应用识别库,以获取底层引擎的改进和已知威胁的防护能力。
规避常见误区:保障自定义策略高效运行
- 特征过于宽泛或模糊: 避免使用过于通用的特征(如仅靠顶级域名),导致误识别或策略失效,力求精准。
- 忽视加密流量 (SSL/TLS) 的挑战: 对HTTPS流量进行应用识别通常需要配置SSL解密(需注意隐私合规性),否则,深度识别能力在加密流量上会大打折扣。
- 缺乏持续维护: 应用版本更新、通信方式改变可能导致原有特征失效,需建立定期检查和更新机制。
- 策略逻辑混乱或冗余: 复杂的自定义应用策略容易引发冲突或性能瓶颈,需合理规划策略顺序,定期清理冗余规则。
- 未充分测试即部署: 新创建的自定义应用对象和策略应在测试环境充分验证,避免影响生产业务。
未来演进:智能化与自动化驱动
应用类型自定义正朝着更智能、更自动化的方向发展:
- AI/ML驱动识别: 利用机器学习分析海量流量数据,自动发现、分类和定义新应用,甚至识别未知或恶意应用变种,大幅提升自适应能力。
- 与业务场景深度绑定: 结合SD-WAN、SASE架构,实现基于应用类型和业务意图(而非传统IP路由)的智能选路和安全策略编排。
- 自动化策略生成与优化: 基于业务需求描述和安全基线,自动推荐或生成细粒度的应用访问控制策略,并持续优化调整。
防火墙应用类型自定义是企业从“被动防御”走向“主动管控”、从“粗放管理”迈向“精益运营”的关键一步,它赋予安全团队透视应用本质、精准管控风险、高效支撑业务的强大能力,忽视这一能力的建设,意味着在复杂的网络攻防中主动放弃了精准防御的制高点。
您当前在管理防火墙应用策略时遇到的最大挑战是什么?是识别特定应用的困难,还是策略管理的复杂性?您最希望应用类型自定义功能在未来实现哪些突破?欢迎分享您的实践与见解!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/5002.html



评论列表(1条)
谢谢博主,mark收藏!自定义应用类型确实比静态规则强多了,学到了。