服务器加防不是买一个盒子就完事,它需要结合业务流量、数据敏感度和预算,从网络层、主机层、应用层逐层加固,才能有效抵御攻击。
服务器加防到底要花多少钱?
价格是选方案时最直接的顾虑。服务器加防多少钱取决于你扛的是什么风险是防扫描、防CC,还是抗几百Gbps的DDoS。


影响价格的核心因素
- 服务器类型:云服务器自带基础安全组,物理机需要额外部署硬件或租用高防IP。
- 防护层级:仅Web应用层防护(WAF)比全栈(DDoS+WAF+主机安全)便宜很多。
- 带宽清洗能力:单台高防IP的保底带宽从5Gbps到100Gbps不等,价格呈指数级上升。
- 附加服务:日志审计、堡垒机、漏洞扫描等组件会按节点或存储量收费。
不同规模场景的预算区间
行业共识认为,预算分配应遵循木桶原理,均衡投入才是长期最优解,以下为近年常见配置的参考范围:
| 防护层级 | 典型方案 | 月费用范围 |
|---|---|---|
| 基础Web防护 | 云WAF + 安全组 + 主机安全Agent | 500 – 1500元 |
| 中等防护 | 高防IP(20Gbps)+ WAF + 主机安全 + 堡垒机 | 2000 – 8000元 |
| 高等级防护 | 高防集群(100Gbps)+ 全流量审计 + 堡垒机+ SOC | 1万 – 5万元 |
如果是个人站点或小型展示页,直接用云平台的安全组配合免费WAF(如Cloudflare免费版),成本几乎为零,但企业级业务建议至少按中等防护配置,服务器加防价格与业务中断损失相比,安全投入非常划算。
服务器加防方案如何选择?
选方案前先问自己:我防的是谁?脚本小子、竞争对手还是职业黑产?服务器加防方案没有万能模板,但有一条铁律:纵深防御,避免单点依赖。
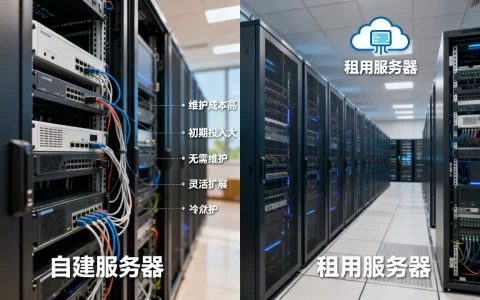
自建IDC vs 云原生防护
-
自建IDC
:需要购买硬件防火墙、入侵检测设备、流量清洗器,并配备专人运维,初期投入大,扩容不灵活,适合有合规要求且体量很大的企业。 - 云原生防护:简米云、酷番云、AWS等平台提供集成安全产品,按需开通、弹性扩容,业内专家指出,云原生方案在弹性扩展和运维便捷性上优势明显,目前已覆盖超过80%的中小企业场景。
常见安全产品组合
- 网络层:DDoS高防(高防IP、高防机房)、流量清洗
- 应用层:Web应用防火墙(WAF,可拦截SQL注入、XSS、CC攻击)
- 主机层:主机安全Agent(防病毒、文件完整性校验、基线检查)
- 管理层:堡垒机(特权账号管理、审计记录)、日志分析(SIEM)
这些组件可以根据业务阶段逐步叠加,比如刚上线时只开WAF,遭遇大流量攻击再启用高防IP。
服务器加防实操步骤
理论说再多,不如一个能跑起来的配置。服务器加防怎么做?以下步骤基于Linux和Windows两类主流服务器,覆盖从系统到应用层的加固。
Linux服务器基础加固
- 最小化端口和服务:使用
ss -tlnp检查监听端口,关闭非必要服务(如telnet、rsh),通过systemctl禁用。 - 配置防火墙:用
firewalld或iptables,只允许业务端口(如80、443),以及管理IP范围的SSH(22端口)。sudo firewall-cmd --permanent --add-source=管理IP/32 --add-service=ssh sudo firewall-cmd --permanent --add-service=http --add-service=https sudo firewall-cmd --reload - 安装Fail2ban:防止SSH暴力破解,配置文件
/etc/fail2ban/jail.local,设置maxretry=5,bantime=3600。 - SSH密钥登录:禁用密码登录,编辑
/etc/ssh/sshd_config,设置PasswordAuthentication no,PubkeyAuthentication yes,重启sshd。 -
定期更新
:配置自动安全更新,yum install -y yum-cron(CentOS)或apt install unattended-upgrades(Ubuntu)。
Windows服务器安全配置
- Windows Defender防火墙:入站规则只允许Web端口(80、443)和特定管理IP的RDP(3389)。
- 关闭默认共享:通过
net share查看,删除不必要的共享(如ADMIN$、C$)。 - 安装并开启实时防护:Windows Defender或第三方防病毒软件,开启云保护。
- 远程桌面限制:设置允许远程访问的用户组,并限制登录IP(通过组策略或防火墙)。
- 应用安全基线:使用微软安全合规工具包,应用Windows Server安全基线模板。
应用层WAF配置(以Nginx + ModSecurity为例)
- 下载ModSecurity 3.x模块和OWASP核心规则集(CRS)。
- 编译Nginx时添加
--add-module=path/to/modsecurity。 - 配置
nginx.conf,启用ModSecurity:modsecurity on;modsecurity_rules_file /etc/nginx/modsec/main.conf; - 在
main.conf中引入CRS规则,并设置SecRuleEngine DetectionOnly先做日志观察,确认无误后再改为On。 - 测试规则效果:使用
curl模拟攻击请求,查看Nginx访问日志中的拦截记录。
这些步骤可以验证配置是否生效,如果业务对延迟敏感,可以将WAF模式改为DetectionOnly,或者使用云WAF来卸载规则处理的性能开销。
服务器加防效果对比
不同防护手段的侧重点各异,理解服务器加防对比有助于资源分配,以下表格列出常见安全组件的能力边界:
| 组件 | 防护对象 | 优点 | 局限性 |
|---|---|---|---|
| DDoS高防 | 流量型攻击(SYN Flood、UDP Flood) | 清洗能力强,秒级响应 | 对应用层攻击无效,成本较高 |
| WAF | 应用层攻击(SQL注入、XSS、CC) | 规则精准,可自定义 | 无法防御超过带宽的DDoS,规则更新有滞后 |
| 主机安全Agent | 病毒、恶意文件、异常登录 | 细粒度监控,支持基线检查 | 消耗一定系统资源,需要定期更新特征库 |
| 堡垒机 | 运维人员身份和操作审计 | 权限隔离,操作可追溯 | 本身不防御攻击,仅增强管理安全 |
| 安全组/网络ACL | 网络层访问控制 | 零成本,内置于云平台 | 无法防御应用层攻击,状态化管理有限 |
实际部署时,建议按“网络层屏蔽大部分流量 → 应用层过滤恶意请求 → 主机层检测入侵行为”的顺序叠加。服务器加防对比的核心不是看谁更强,而是看谁更匹配你的威胁模型。
服务器加防是一个持续迭代的过程,不是一锤子买卖,你需要的不是最贵的方案,而是最匹配业务风险的组合,没有绝对的安全,只有不断逼近的安全状态。
服务器加防常见问题解答
问题1:服务器加防一次设置就能永久有效吗?
不能,攻击技术日新月异,安全策略需要动态调整,包括定期更新规则库、审查访问日志、修复新漏洞,建议每季度执行一次安全评估,每次大版本更新后重新验证防护配置。
问题2:小型网站有必要做服务器加防吗?
有,近年自动化扫描工具频繁扫射全网IP,小型网站由于缺乏防护,极易被植入后门或用于DDoS反射,使用云平台的免费安全组和基础WAF就能挡住绝大多数常见攻击,投入几乎为零,但能避免业务中断。
问题3:服务器加防和等保合规是什么关系?
等保(信息安全等级保护)要求对服务器进行安全防护,包括物理安全、网络安全、主机安全、应用安全等,服务器加防是实现等保合规的具体技术手段,尤其是等保2.0强调主动防御和持续监控,所以加防不仅是技术选择,也是满足监管要求的必要步骤。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/497652.html