服务器漏洞修复不是被动打补丁,而是主动安全管理闭环,核心在于建立“发现-评估-缓解-验证-监控”的持续过程,配合系统强化和访问控制,才能系统性降低被利用风险。
服务器漏洞怎么修复:五步闭环法
服务器漏洞怎么修复?根据大量企业安全实践和行业标准,一个标准的修复流程包含五个环节,只要跟随这些步骤,可以在有限资源内最大化修复效果。

第一步:多维度漏洞检测
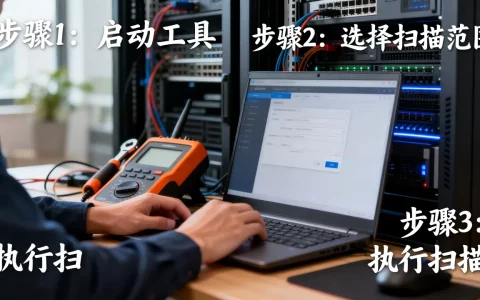
你需要将自动扫描与人工检查结合,使用工具如Nessus、OpenVAS或云平台自带的安全中心进行定期扫描,同时运行系统更新检查:
- 对于Linux服务器:执行
sudo yum check-update或sudo apt list --upgradable查看待更新列表,将状态输出保存审计。 - 对于Windows服务器:启用Windows Server Update Services(WSUS)或使用Microsoft Endpoint Configuration Manager管理更新。
- 网络层面的扫描:确保扫描覆盖全部开放端口和服务,重点关注SSH(22)、RDP(3389)、Web服务(80/443)等常见攻击面。
据国家信息安全漏洞库(CNNVD)数据,每年收录的高危漏洞超过一万个,许多存在公开利用代码,定期检测是发现漏洞的前提。
第二步:基于风险的影响评估
不是所有漏洞都需要立即修复,你需要根据通用漏洞评分系统(CVSS)和资产重要性制定优先级,多数数据泄露事件利用了CVSS评分7.0以上的漏洞。
- 使用CVSS v3评分,结合业务上下文。
- 关注已出现利用代码(POC/EXP)或针对性攻击痕迹的漏洞。
- 对于面向公网的系统,评分即使低,若可远程利用也需优先考虑。
行业共识认为,将修复顺序与被利用可能性挂钩,是降低整体风险最有效的方法。
第三步:制定修复策略(不只是补丁)
根据评估结果选择对应措施:
- 补丁更新:优先安装厂商官方安全更新,对于Linux内核漏洞,可使用内核实时补丁(kpatch、livepatch)避免重启。
- 配置加固:关闭不需要的服务(例如RDP未使用则禁用),移除默认账号或修改口令,限制root直接登录。
- 虚拟补丁与缓解措施:如果补丁无法立即部署(如遗留系统无补丁),配置Web应用防火墙规则或入侵防御签名阻断攻击流量。
- 网络层控制:通过防火墙ACL限制受影响服务的源地址访问,必要时将系统移入维护VLAN。
第四步:实施修复并回归验证
将修复方案先在测试环境复现,确认无误后通过变更执行,生产环境建议按业务分组分批部署,每个批次后使用扫描器再次确认漏洞已消失,同时检查关键业务是否受影响。
- 对于Linux常用
rpm -q --changelog <package>确认补丁安装时间。 - 对于Windows使用
Get-Hotfix或者查询更新历史。
记录漏洞修复前后的状态,形成合规证据。
第五步:持续监控与基线符合
单次修复不等于永久安全,建立持续监控机制:
- 订阅厂商安全公告(如Red Hat CVE公告、微软安全响应中心)。
- 定期运行CIS Benchmark基线扫描(如OpenSCAP),检测配置偏差。
- 使用文件完整性监控(FIM)或主机入侵检测(HIDS)及时发现异常。
将漏洞管理融入日常运维流程,才能实现真正的安全加固。
不同操作系统下的服务器漏洞修复实践
不同系统在面对漏洞时修复方法有显著差异,下面分别介绍Linux和Windows下的典型实践。
Linux服务器漏洞修复:常用命令与工具
Linux系统漏洞修复主要依赖包管理器更新和配置加固。
常用命令清单
:
- 包更新:
yum update(CentOS/RHEL)、apt upgrade(Ubuntu/Debian),同时更新内核及关键库。 - 内核实时补丁:
kpatch或livepatch服务,无需重启即可修复内核漏洞。 - 安全配置脚本:使用
CIS-CAT或lynis进行自动化基线检查,直接修复发现项。 - 恶意软件扫描:安装
chkrootkit和rkhunter检测rootkit,并从cron定期执行。 - 权限强化:检查
/etc/sudoers配置,清理多余SUID文件:find / -perm -4000。
资深安全工程师的经验是,保持系统及时更新是Linux服务器最有效的漏洞修复手段,其次是禁用不必要的服务(如Telnet、FTP)和启用SELinux或AppArmor。
Windows服务器漏洞修复:补丁管理与安全基线
Windows系统漏洞修复以补丁管理为核心,配合组策略与攻击面缩减。
补丁管理路径:
- 配置WSUS或Windows Update for Business,批准安全更新并强制安装。
- 对于域控制器和SQL等专用服务器,通过AzMan或策略控制更新时机。
- 启用Credential Guard和Device Guard,防御凭据窃取型漏洞。
- 禁用LLMNR、NetBIOS over TCP/IP等历史协议,减少攻击载荷入口。
利用Microsoft Security Compliance Toolkit可以一键应用安全基线,同时使用Microsoft Defender for Endpoint捕捉利用行为并生成修复建议。
服务器漏洞修复工具选型与费用考量
| 工具 | 适用系统 | 部署方式 | 持续集成能力 | 是否免费 |
|---|---|---|---|---|
| OpenVAS(Greenbone) | Linux/Windows | 虚拟设备/本地安装 | 支持调度扫描 | 开源免费 |
| Nessus Professional | 全平台 |
客户端+服务器 | 支持API集成 | 付费(按年) |
| Qualys VMDR | 全平台 | 云SaaS | 完整资产与漏洞管理 | 付费订阅 |
| 云服务商安全中心 | 各自云平台 | 一键启用 | 内置资产管理 | 基础功能免费高级付费 |
根据公开的漏洞管理报告,商业工具在扫描深度和响应速度上通常优于免费工具,但免费工具如OpenVAS经过适当配置也能满足大部分需求,选择时需考虑预算、团队技术能力以及合规要求。
服务器漏洞修复是持续性任务,而非一次性项目,将漏洞管理融入开发、运维、安全的日常循环,才能真正实现主动防御。
服务器漏洞修复常见问题解答(Q&A)
服务器漏洞修复需要多长时间?
取决于漏洞数量和环境复杂性,单个高危漏洞如果补丁可用,且兼容性好,可在数小时内完成更新,如果是需要系统重构或应用升级的漏洞,可能需要数周规划,建议设置SLA:关键漏洞24小时内缓解,高危72小时内修补,中低危按计划在下一个维护窗口修复。
免费工具能否完全做好服务器漏洞修复?
免费工具如OpenVAS、ClamAV、Microsoft Baseline Security Analyzer可以覆盖基础扫描需求,但缺乏高级漏洞验证、资产风险关联和自动化编排能力,对于小型业务或临时需求免费工具足够,但中大型企业建议采用付费解决方案以获得更优的修复指导与合规报告。
修复漏洞后还需要做哪些后续工作?
修复后必须验证漏洞是否关闭(重新扫描),并观察系统稳定性,同时记录修复日志用于审计,还需要更新漏洞管理台账,调整相关安全策略,并对变更进行回顾,长期来看,加强开发安全(SDL)减少新漏洞引入,与独立的安全加固一样重要。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/496921.html