保护一个数字系统的核心,不在于防火墙多坚固,而在于通信双方的身份是否可信,服务器客户端证书制作,正是构建零信任架构的第一步,本文将基于行业最佳实践,从策略制定到命令行操作,完整解析证书生成全流程。
内部网络证书体系搭建实战
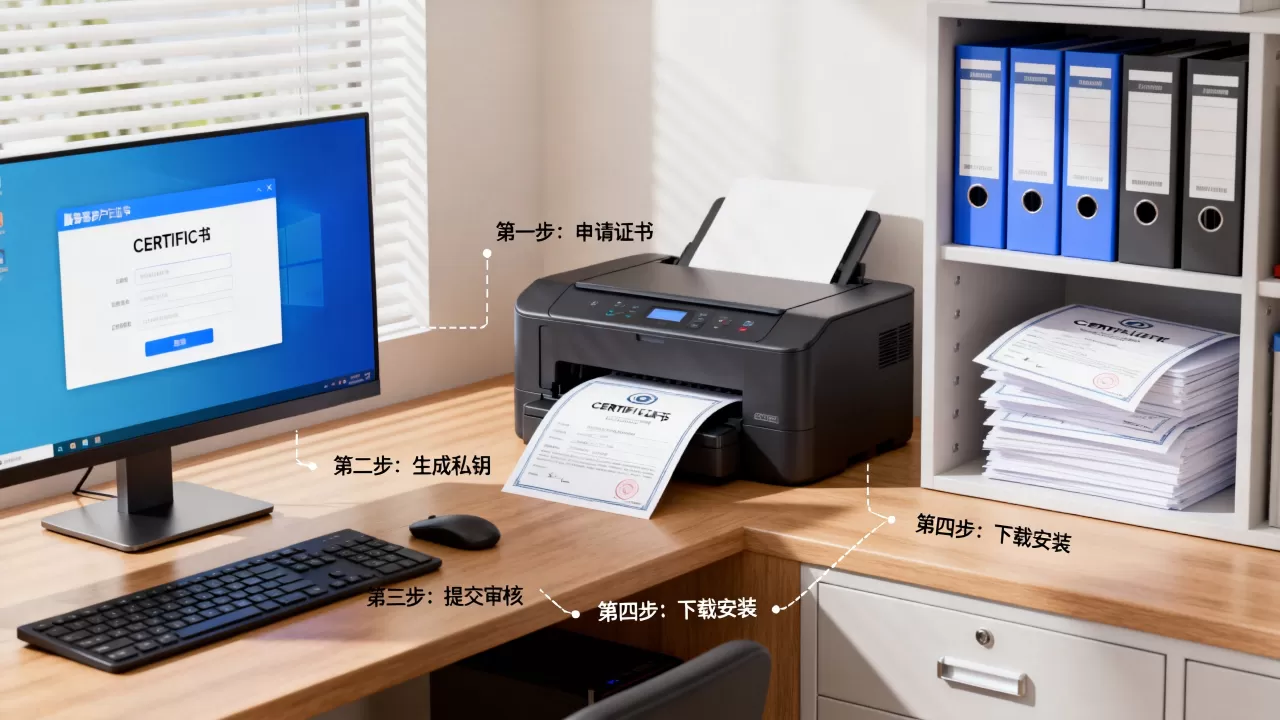
企业内部部署高安全等级应用,例如内部OA系统、代码仓库或数据库连接,直接使用自签名证书或自制CA是成本最低且可控的路径,这个过程中,最核心的服务器证书制作流程涉及三个角色:根CA、服务端证书、客户端证书,以下给出在Linux环境下的标准操作步骤。
根CA证书生成策略
根CA是整个信任链的锚点,生成它的私钥和证书需要最高级别的安全考量。
- 生成根CA私钥,推荐使用RSA 4096位或ECC,业内专家指出,ECC P-256曲线在同等安全强度下性能更优,已经是新项目的首选。
- 使用
openssl req -new -x509命令生成自签名的根证书,有效期设定一般为5至10年,根据IT审计要求进行微调。 - 将生成的根证书(.crt)安全保存并分发至所有需要建立信任的设备信任库。
服务端证书生成与签发
服务端证书用于验证服务器身份,是【服务器证书 HTTPS配置】的基石。
- 私钥生成:使用
openssl genpkey -algorithm RSA -out server.key。 - 签署请求:通过
openssl req -new -key server.key -out server.csr,在CSR文件中,Common Name (CN)必须填写服务器的完整域名(FQDN),这是浏览器校验证书的关键环节,不能使用IP地址,除非在局域网特定配置下。 - 签发证书:根CA对CSR进行签署,使用
openssl x509 -req -in server.csr -CA root.crt -CAkey root.key -CAcreateserial -out server.crt,此命令是制作服务器证书的核心,设定合理有效期,建议2年左右。
客户端证书生成与双向认证
客户端证书用于验证请求发起方的身份,在双向认证(mTLS)场景中必不可少。
服务器客户端证书制作的关键在于将客户端证书标记为客户端用途。
- 生成客户端私钥和CSR,步骤与服务端类似,但CN建议使用用户邮箱或唯一员工ID。
- 签署证书时,必须指定扩展属性:
-extfile <(printf "extendedKeyUsage=clientAuth"),这一步骤确立了证书的使用范围,防止被滥用作服务器证书。 - 证书格式转换:服务端通常直接使用PEM格式,而客户端需要导入浏览器或应用,需使用
openssl pkcs12 -export命令,将客户端证书和私钥打包为.pfx或.p12文件,并设置强密码保护,这是客户端证书导出导入的通用做法。
应用的读写分离配置
Web服务器绑定客户端证书配置
以Nginx为例,配置客户端证书验证是实现双向认证的标准方案。
server {
    listen 443 ssl;
    ssl_certificate /path/to/server.crt;
    ssl_certificate_key /path/to/server.key;
    ssl_client_certificate /path/to/ca.crt; # 根证书,用于验证客户端
    ssl_verify_client on; # 开启客户端证书验证
    ssl_verify_depth 1;  # 证书链深度
}
- 配置
ssl_verify_client optional可以只对特定URL要求证书,灵活管理双向认证服务器配置。 - 如果没有正确配置
ssl_client_certificate指向签发客户端证书的根CA,验证将直接失败。
双向认证场景下的安全增强
配置完成后,服务器仅接收持有合法客户端证书的请求,这是金融、医疗等行业的常见安全基线。客户端证书认证机制能有效防御中间人攻击和撞库扫描,在【服务器客户端证书】的架构下,攻击者即使拿到用户名密码,也无法在无证书的终端上登录系统,这是远超传统密码认证的优势。
域名证书的签发与信任库管理
公网证书与内网证书的选择
对于公网应用,购买权威CA签发的OV或EV证书是最便捷的方案,但需要费用,对于内网应用或开发测试,自制CA证书是最经济的方案。
| 证书类型 | 信任方式 | 适用场景 | 费用 |
|---|---|---|---|
| 公网SSL证书 | 浏览器默认信任 | 对外开放网站、电商平台 | 需年费 |
| 自签名证书 | 需手动导入信任库 | 开发环境、内部测试 | 零成本 |
| 自制CA证书 | 导入CA证书后自动信任 | 企业内部应用、IoT设备 | 零成本 |
在【服务器证书 客户端证书 下载】环节,用户通常是从自己的内部CA管理系统或外部邮箱获取PFX文件。
将自制CA加入系统信任库
要让自制证书被浏览器和系统信任,必须将根CA证书添加至操作系统的信任存储区。
- Linux (Debian/Ubuntu):将.crt文件复制到
/usr/local/share/ca-certificates/,然后运行sudo update-ca-certificates。 - Windows:双击.crt文件,选择“安装证书”,并选择“受信任的根证书颁发机构”。
- macOS:在钥匙串访问中,将证书导入并设置为“始终信任”。
导入后,内网应用就不会再提示“证书不安全”,这一套流程,是无成本建立【内网服务器证书双向认证】的核心。
证书更新周期与自动化
证书都有有效期,业界标准建议服务端证书有效期不超过398天(Apple和Google的最新策略),根证书不超过10年,使用自动化工具如certbot(针对Let’s Encrypt)或自行编写脚本调用
openssl命令,配合cronjob,可以确保在到期前自动更新并重启服务。
定时检查证书过期
在生产环境中,制作服务器证书的频率取决于其有效期,建议每月运行一次检查脚本,通过openssl x509 -enddate -noout -in server.crt获取到期时间。
- 通过监控系统,如Prometheus或Zabbix,设置证书有效期告警,到期前30天发送通知。
- 自动化运维平台可以通过Ansible或SaltStack分发新证书并重启OpenResty或Nginx,保证业务零中断。
撤销机制与信任收口
当私钥泄露或人员离职时,需要立即撤销客户端证书,通过维护一个证书撤销列表(CRL)或启用在线证书状态协议(OCSP),确保被撤销的证书无法继续通信,这在大规模【客户端证书认证】环境中尤为重要。
Q&A
自制服务器证书和购买权威CA证书有什么区别?
自签署证书适合内网、测试环境,零成本但需要手动在所有客户端安装根证书,购买的公网证书由全球信任的根CA签发,浏览器默认信任,适合面向公众的网站,在安全等级上,只要妥善保管私钥,自制证书同样安全,但运维负担较大。
客户端证书如何导出并导入到另一台电脑?
原始生成的PEM文件需要转换为PKCS12格式,执行openssl pkcs12 -export -out client.pfx -inkey client.key -in client.crt,会设置一个密码,将生成的client.pfx文件安全传输至目标电脑,双击后按导入向导输入密码,并选择放置位置为“个人”存储区即可。
如何查看当前服务器上已经安装了哪些客户端证书?
在Linux服务器端不能直接“查看安装的客户端证书”,服务器只做验证,不存储客户端证书,客户端证书是保存在请求发起者的浏览器或操作系统证书存储区中的,要查看某一台电脑上可用的客户端证书,可以在浏览器设置中搜索“证书管理”,或在Windows运行certmgr.msc查看个人证书。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/495231.html