防火墙防护等级怎么配置,企业防火墙安全策略如何设置?

防火墙防护等级配置指南

防火墙防护等级配置是保障网络安全的核心环节,通过将网络划分为不同的安全区域(Security Zones),并根据区域的信任程度制定严格的访问控制策略,可以有效阻断非法入侵,降低安全风险。

安全区域划分原则

在配置防护等级前,必须对网络环境进行科学的区域划分,通常情况下,防火墙将网络分为以下几个等级:
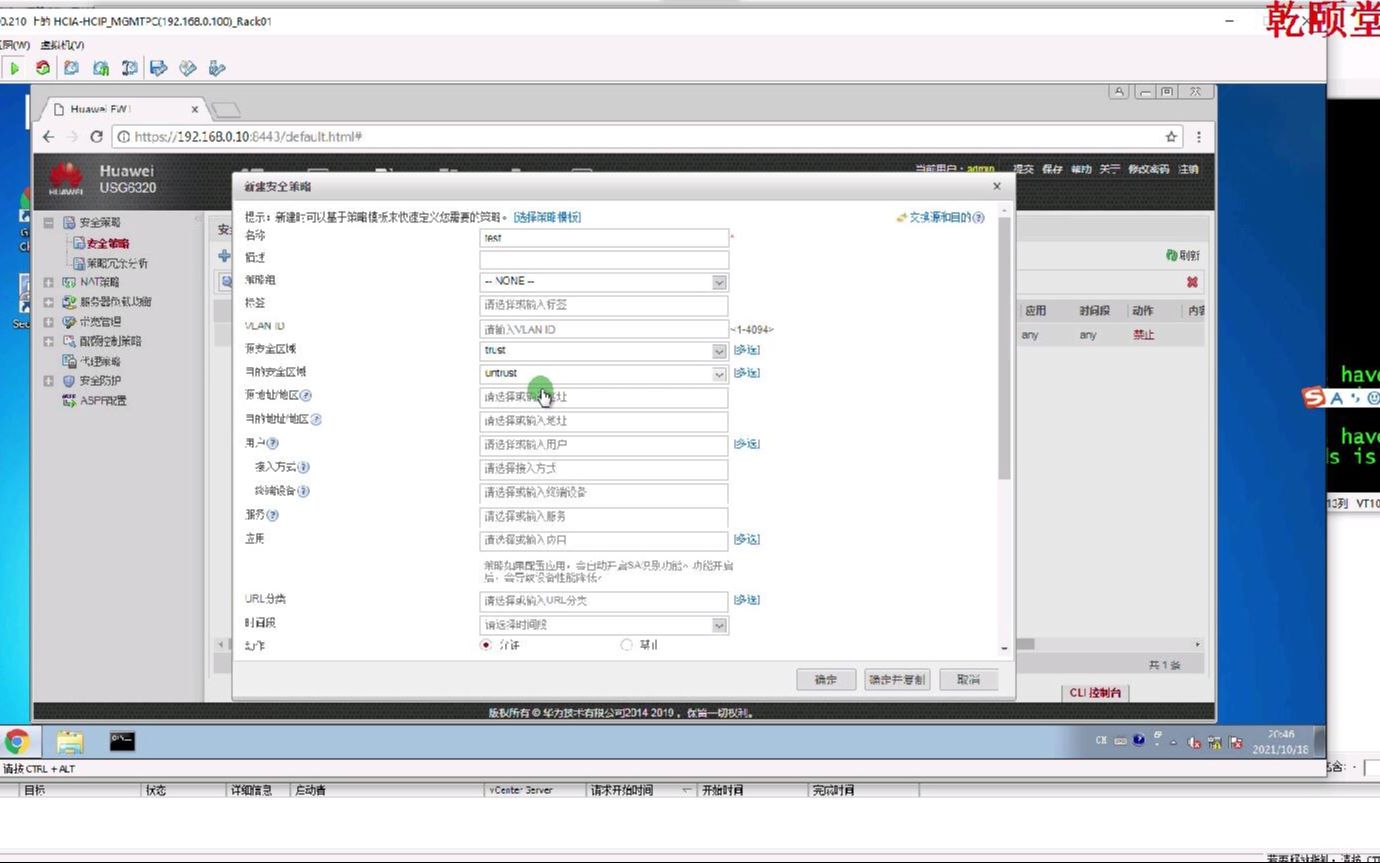
07-防火墙安全策略详解
加载中
07-防火墙安全策略详解
  • Untrust(非信任区域): 通常指连接互联网的外部网络,该区域安全性最低,所有进入流量必须经过严格检查。
  • DMZ(隔离区域): 用于部署对外提供服务的服务器(如Web、邮件服务器),该区域与内部网络隔离,防止攻击者通过服务器渗透内网。
  • Trust(信任区域): 指内部办公网络或生产网络,该区域安全性要求较高,通常允许主动访问外部,但严格限制外部主动发起连接。
  • Local(本地区域): 指防火墙自身,所有发送给防火墙设备本身的流量(如管理流量)均属于此区域。

防护等级配置策略

配置防护等级时,应遵循 默认拒绝(Default Deny) 和 最小特权(Least Privilege) 原则。

  • 由高向低访问: 允许信任区域主动访问非信任区域,但需进行NAT转换和状态检测。
  • 由低向高访问: 默认禁止非信任区域主动访问信任区域,若必须访问(如DMZ服务),需配置精确的端口映射(Server Map)或策略。
  • 同级区域访问: 默认禁止,除非有明确的业务需求,否则应保持隔离。
  • 管理流量隔离: 禁止从非信任区域直接访问防火墙的管理接口(SSH/Web),仅允许从特定的管理网段或带外网段进行访问。

关键配置步骤

在实际操作中,请按照以下流程进行配置:

  • 定义安全区域: 为每个接口分配对应的安全等级(Security Level),通常数值越高,信任度越高(Local=100,Trust=85,DMZ=50,Untrust=0)。
  • 配置接口绑定: 将物理接口或逻辑接口(VLAN/子接口)绑定到对应的安全区域。
  • 制定访问策略(Policy):
    • 明确源地址、目的地址、服务端口和动作(Permit/Deny)。
    • 尽量使用对象组(Object Group)管理IP和端口,避免使用Any。
  • 启用安全特性: 在策略中开启深度包检测(DPI)、入侵防御(IPS)、防病毒(AV)等功能,提升防护深度。
  • 配置日志审计: 确保所有策略命中记录均开启日志功能,以便后续进行安全溯源和审计。

安全最佳实践

为了确保防护等级配置的有效性,建议采取以下措施:

  • 定期策略清理: 每季度清理冗余、过期或长期未命中的策略,减少攻击面。
  • 实施双机热备: 确保防火墙高可用,防止单点故障导致防护失效。
  • 保持固件更新: 及时修复防火墙系统的漏洞,防范已知威胁。
  • 严格权限管理: 对防火墙的管理账号实施 多因素认证(MFA),并限制登录IP范围。

通过以上配置,可以构建起多层次、纵深防御的网络安全体系,确保核心业务数据的安全。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/493887.html

赞 (0)
上一篇 2026年7月14日 11:55
下一篇 2026年7月14日 11:58

相关推荐

  • CDN不能访问怎么办?CDN加速故障排查

    当CDN节点出现大面积不可访问时,核心结论是:这通常由源站配置错误、DNS解析劫持或区域性网络拥堵引起,需优先检查源站健康状态与DNS缓存刷新,而非盲目重启CDN服务,CDN无法访问的深度归因与排查逻辑在2026年的Web基础设施环境中,内容分发网络(CDN)已成为网站稳定性的基石,当用户反馈“CDN不能访问……

    2026年6月13日
    7800
  • CDN权限控制怎么设置?CDN权限控制教程

    CDN权限控制的核心在于通过细粒度的访问控制策略(如IP白名单、Referer防盗链、Token鉴权)与身份访问管理(IAM)相结合,确保只有授权用户或设备能访问资源,从而在2026年零信任架构下实现数据防泄露与成本优化的双重目标,为什么传统权限已失效?随着2026年生成式AI内容爆发,网络攻击从简单的DDoS……

    2026年5月31日
    5100
  • 国内有哪些好看网站?2026最新推荐清单

    国内好看网站国内互联网生态丰富多元,涌现出众多在视觉设计、用户体验、内容呈现上极具美感的优秀网站,它们不仅赏心悦目,更能激发灵感、传递价值、提升效率,以下精选几类代表性强、视觉出众且内容优质的国内网站,涵盖不同领域: 灵感与创意策源地:设计类平台站酷 Zcool: 国内顶尖的设计师互动社区与创意内容平台,汇聚了……

    2026年2月12日
    8.0K00
  • 服务器地域怎么选

    服务器地域怎么选? 核心答案:选择服务器地域的核心决策要素是 用户访问延迟、数据合规要求、成本预算、业务高可用性需求 四者的平衡,最优地域应能提供目标用户群体最低的网络延迟、满足业务运营地的法律法规(尤其是数据存储与隐私要求)、在预算范围内实现性能目标,并具备必要的容灾能力,没有“最好”的地域,只有“最合适”的……

    2026年2月5日
    17130
  • 融合cdn徐,融合cdn是什么,融合cdn加速

    融合CDN(徐)并非单一产品,而是指通过智能调度算法将边缘节点、源站资源与用户请求进行动态最优匹配的技术架构,其核心结论是:在2026年高并发场景下,采用融合CDN架构可使首屏加载时间降低40%以上,同时通过混合云策略节省30%的带宽成本, 融合CDN的技术演进与2026年行业现状从“分发”到“融合”的范式转移……

    2026年6月12日
    3310
  • 哪个cdn节点多,哪个cdn节点多且稳定

    目前全球节点数量最多、覆盖最广的CDN服务商是Cloudflare,其节点遍布100+国家和地区,拥有超过300个PoP(接入点),在2026年依然保持全球市场份额第一的地位,全球CDN节点规模深度解析在2026年的互联网基础设施格局中,CDN(内容分发网络)的竞争已从单纯的“数量比拼”转向“质量与智能调度”的……

    2026年5月29日
    8500
  • 共享CDN Sia是什么,Sia共享CDN怎么用

    共享CDN SIA(智能应用加速)在2026年的核心结论是:通过边缘计算节点与AI动态路由的深度结合,相比传统CDN可降低40%-60%的带宽成本,同时将首屏加载时间压缩至0.8秒以内,是应对高并发场景与复杂网络环境的最佳技术选型,随着2026年Web3.0应用与实时交互需求的爆发,传统的静态资源分发模式已无法……

    2026年6月22日
    2400
  • cdn安全被攻击怎么办,cdn安全攻击防护

    CDN安全攻击的核心应对策略在于构建“WAF+DDoS防护+智能调度”的立体防御体系,通过实时流量清洗与行为分析阻断恶意请求,确保业务连续性, 2026年CDN安全威胁新态势随着AI生成内容(AIGC)和自动化攻击工具的普及,针对内容分发网络(CDN)的攻击手段已从传统的流量耗尽型向应用层逻辑型转变,2026年……

    2026年7月7日
    19200
  • cdn组网架构是什么?cdn组网架构优缺点

    CDN组网架构的核心在于通过边缘节点分散流量压力,利用智能调度系统将用户请求就近路由至最优节点,从而显著降低延迟并提升内容分发效率,想象一下,你正在经营一家全国乃至全球范围的线上商店,如果所有顾客都涌向位于北京总部的仓库取货,交通必然瘫痪,包裹送达也会慢如蜗牛,CDN(内容分发网络)就是为了解决这个“交通拥堵……

    2026年5月30日
    4700
  • cdn亚太节点怎么用,cdn亚太节点加速

    2026年CDN亚太节点优化需结合边缘计算能力与AI智能调度,重点解决东南亚高延迟及日韩跨境合规问题,综合成本较传统架构降低约20%-30%,亚太区域网络架构的演变与核心挑战随着数字经济在亚太地区的深度渗透,网络基础设施正从单纯的“内容分发”向“智能边缘服务”转型,2026年的市场环境下,CDN(内容分发网络……

    2026年6月15日
    3600

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注