服务器本地环回地址(Loopback Address)是计算机网络中用于指代设备自身的虚拟网络接口,最常见的表现形式为IPv4的127.0.0.1,其核心作用在于允许系统内部服务在无需经过物理网卡的情况下进行通信与测试。
服务器本地环回地址是什么意思
从网络协议栈的角度看,服务器本地环回地址并非指向物理网卡,而是指向操作系统内核中的虚拟接口,根据互联网工程任务组(IETF)发布的RFC 1122标准,127.0.0.0/8网段被保留用于环回测试,这意味着任何发往该网段的数据包,在到达网络层之前就会被内核拦截并返回给发送方,完全不会离开主机进入物理线路。
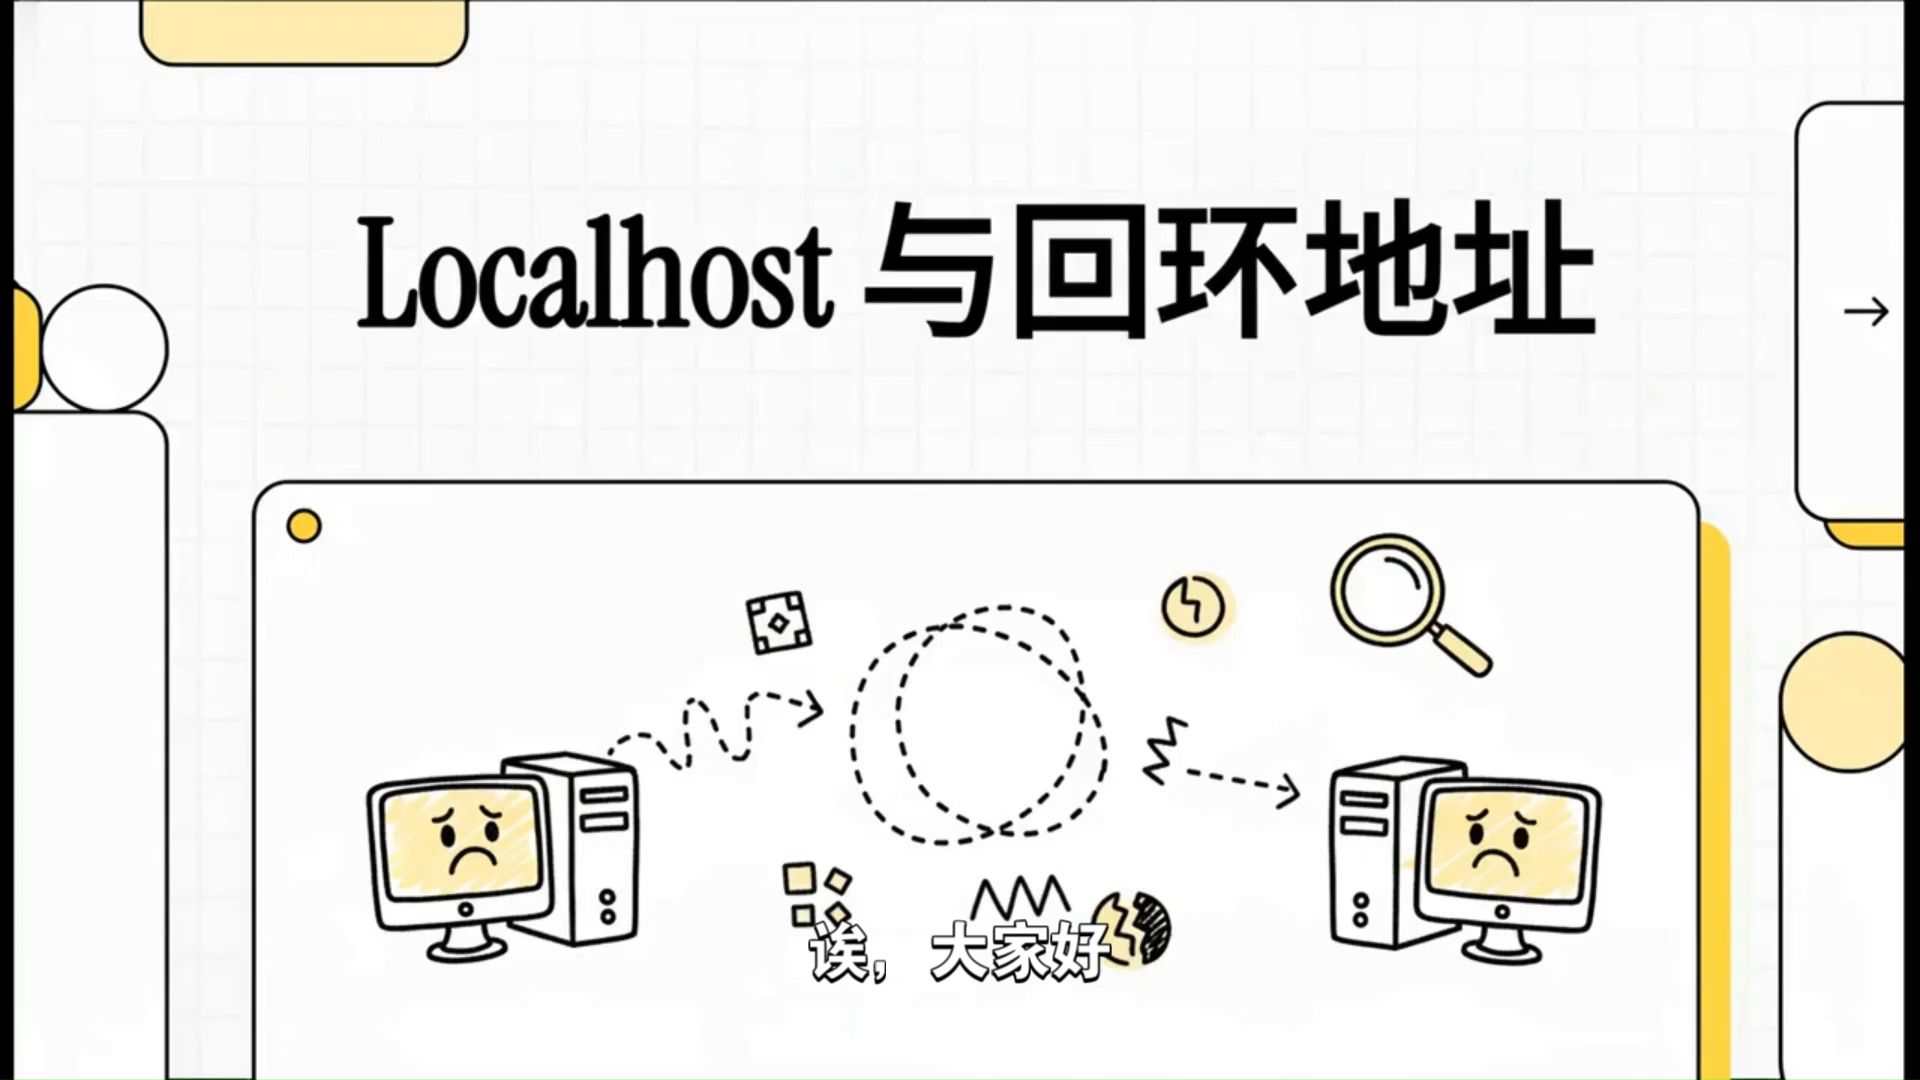
这种机制在现代服务器运维中具有不可替代的价值,它提供了一个隔离的通信环境,使得开发人员可以在不暴露服务到公网的前提下,进行本地调试、服务间通信以及系统组件的健康检查。
环回接口的工作机制
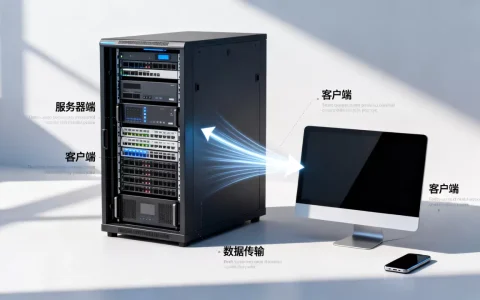
当应用程序向127.0.0.1发送请求时,数据包的流转过程遵循以下路径:
- 应用程序发起Socket连接请求。
- 操作系统内核识别出目标IP属于环回网段。
- 数据包直接在内核协议栈中完成路由,跳过以太网驱动程序和物理介质。
- 目标进程接收并处理请求,响应数据同样通过内核直接返回。
这种处理方式极大降低了网络延迟,并确保了通信的安全性,因为所有数据交换均在内存中完成,物理链路上的嗅探工具无法截获此类流量。
为什么服务器本地环回地址无法访问
在实际运维场景中,开发者常遇到服务明明已经启动,但通过浏览器或客户端访问127.0.0.1却提示“连接被拒绝”或“无法访问”的情况,这通常不是环回接口本身的问题,而是由服务配置或网络安全策略导致的。
常见故障排查路径
- 服务监听地址绑定错误:这是最常见的原因,如果应用程序(如Nginx、Tomcat、Node.js)启动时绑定的是公网IP或特定网卡IP,而不是127.0.0.1或0.0.0.0,那么环回接口将无法接收到请求。
- 端口冲突:目标端口已被其他进程占用,导致服务启动失败或无法绑定端口。
- 防火墙规则限制:虽然环回流量通常不受外部防火墙影响,但某些主机级防火墙(如iptables、Windows Defender)可能配置了针对本地回环接口的过滤规则。
- 监听服务未启动:服务进程意外崩溃,导致端口处于关闭状态。
诊断命令实操
在Linux系统中,可以使用以下命令确认服务是否正确监听在环回地址上:
- 使用
netstat -tulpn | grep 127.0.0.1或ss -tulpn | grep 127.0.0.1。 - 如果输出中显示监听地址为
0.0.1:端口号或:1:端口号,则说明服务已正确配置。 - 若输出显示为
0.0.0:端口号,则表示服务监听在所有网卡上,此时通过127.0.0.1访问也是有效的。
0.0.1和localhost的区别
虽然在日常使用中两者经常混用,但它们在技术实现层面有着本质区别。
- 0.0.1的本质:这是一个具体的IPv4地址,属于A类保留地址,它直接指向网络协议栈的环回接口,不依赖任何DNS解析过程。
- localhost的本质:这是一个域名,在操作系统启动时,系统会读取hosts文件(Windows下为
C:WindowsSystem32driversetchosts,Linux下为/etc/hosts),将localhost解析为127.0.0.1。
关键差异对比
| 特性 | 0.0.1 | localhost |
|---|---|---|
| 类型 | IP地址 | 域名 |
| 解析依赖 | 无,直接寻址 | 依赖hosts文件或DNS解析 |
| 协议支持 | 仅IPv4 | 可同时解析为IPv4(127.0.0.1)和IPv6(::1) |
|
修改灵活性 | 固定,不可更改 | 可通过修改hosts文件指向其他IP |
在某些开发框架中,强制使用localhost可能会触发IPv6解析(即::1),如果应用程序未配置监听IPv6,则会导致连接失败,在排查网络问题时,明确区分两者有助于快速定位故障。
服务器本地环回地址配置方法
在部署Web服务器或后端API时,合理配置环回地址是保障安全的关键,以下是几种常见环境的配置逻辑。
Nginx配置示例
若希望Nginx仅在本地提供服务,防止外部直接通过IP访问,应在配置文件中明确指定监听地址:
server {
    listen 127.0.0.1:80;
    server_name localhost;
    ...
}
此配置确保了只有从服务器本机发起的请求才能访问该站点。
Node.js服务配置
在Node.js的 http.createServer().listen() 方法中,如果不指定主机名,默认会监听所有网卡,为增强安全性,应显式指定:
server.listen(3000, '127.0.0.1', () => {
    console.log('Server running at http://127.0.0.1:3000/');
});
Spring Boot应用配置
在 application.properties 或 application.yml 中,可以通过以下参数限制访问范围:
server:
  address: 127.0.0.1
  port: 8080
这种配置方式在微服务架构中非常常见,用于防止后端服务被直接暴露在公网,强制流量通过API网关进行转发。
网络安全与架构隔离策略
利用环回地址进行网络隔离是提升服务器安全性的重要手段,行业共识认为,对于数据库(如MySQL、Redis)、缓存系统等敏感组件,应默认绑定在127.0.0.1上。
为什么这样做更安全
- 减少攻击面:数据库服务如果监听在0.0.0.0,意味着任何能够访问服务器IP的人都可以尝试连接数据库,一旦数据库存在弱口令或未授权访问漏洞,后果将是灾难性的。
- 强制内网通信
:通过将服务绑定在环回地址,强制要求所有连接必须来自本机,如果需要远程访问,则必须通过SSH隧道(SSH Tunneling)进行转发。
SSH隧道转发技巧
运维人员常使用SSH隧道将远程服务器的环回端口映射到本地:
ssh -L 8080:127.0.0.1:3306 user@remote-server
这条命令将远程服务器的3306端口(MySQL)通过加密的SSH通道映射到本地的8080端口,既保证了连接的安全性,又避免了将数据库端口直接暴露在公网接口上。
服务器本地环回地址不仅是网络调试的基础工具,更是构建安全服务器架构的核心组件,通过正确理解其工作机制、区分localhost与127.0.0.1的差异,并合理配置服务监听地址,运维人员可以有效降低系统暴露风险,确保内部服务的通信安全,掌握这些配置细节,是保障服务器网络环境稳定与安全的关键一步。
Q&A 常见问题解答
服务器本地环回地址怎么测试连通性?
最直接的方法是使用 ping 命令,ping 127.0.0.1,如果返回响应,说明TCP/IP协议栈工作正常,若要测试特定端口,可以使用 telnet 127.0.0.1 [端口号] 或 nc -zv 127.0.0.1 [端口号],如果显示连接成功,说明服务已在该端口正常监听。
为什么外网无法访问服务器本地环回地址?
这是由环回地址的设计初衷决定的,环回地址属于本地保留网段,其数据包在内核协议栈中即被处理,不会被路由到物理网卡,因此物理网络上的其他设备无法感知或访问该地址,若需从外网访问,必须通过反向代理(如Nginx)或端口转发(如SSH隧道)将请求转发到本地监听的端口。
环回地址会被黑客利用吗?
环回地址本身是安全的,但如果服务配置不当,可能成为攻击跳板,如果服务器上存在SSRF(服务端请求伪造)漏洞,攻击者可以利用该漏洞向服务器的环回地址发送恶意请求,从而访问本应受限的内部服务(如未设置密码的Redis或管理后台),除了绑定127.0.0.1,还必须配合严格的权限控制和防火墙策略。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/492134.html