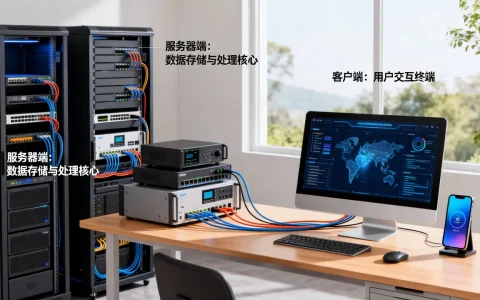
服务器存储空间加密是通过加密算法将磁盘上的明文数据转换为密文,确保在物理硬盘丢失、非法镜像拷贝或未经授权的访问时,数据依然无法被读取的核心安全手段。
为什么服务器必须进行存储空间加密
在企业级数据中心,物理安全并不等同于数据安全,即便机房有门禁和监控,硬盘在报废处理、硬件故障更换或内部人员违规操作时,依然存在数据泄露的极高风险。

应对合规性要求
近年来,随着《数据安全法》和《个人信息保护法》的实施,企业对存储数据的加密要求已从“建议”变为“必须”,行业共识认为,对于存储敏感个人信息或商业机密的服务器,静态数据加密(Encryption at Rest)是通过安全审计的基准线。
防止物理介质泄露
当服务器硬盘损坏需要返厂维修,或者存储阵列在报废时,简单的格式化无法彻底抹除数据,通过存储空间加密,即便攻击者通过专业取证工具扫描磁盘扇区,看到的也只是随机的乱码。
Linux服务器磁盘加密怎么操作
在Linux环境下,最主流的方案是使用LUKS(Linux Unified Key Setup),它在磁盘分区和文件系统之间建立一个加密层,通过主密钥(Master Key)对数据进行透明加解密。
LUKS加密的具体实施路径
实施LUKS加密通常在系统安装阶段或挂载新数据盘时完成,以下是标准的操作流程:
- 安装必要工具:确保系统安装了
cryptsetup软件包。 - 初始化加密分区:使用命令
cryptsetup luksFormat /dev/sdb1,此步骤会要求设置一个强密码(Passphrase),该密码用于解密主密钥。 - 打开加密设备:执行
cryptsetup open /dev/sdb1 crypt_data,系统会在/dev/mapper/目录下创建一个名为crypt_data的虚拟设备。 - 创建文件系统:对虚拟设备进行格式化,
mkfs.ext4 /dev/mapper/crypt_data。 - 挂载使用:将该设备挂载到指定目录
mount /dev/mapper/crypt_data /data。
密钥管理与自动化解锁
在生产环境下,每次重启服务器手动输入密码不现实,业内专家指出,可以通过以下两种方式实现自动化:
- 密钥文件存储
:将密钥保存在一个受保护的外部USB设备或远程安全服务器上,启动时通过脚本加载。
- 结合TPM模块:利用服务器主板上的可信平台模块(TPM),将密钥绑定到硬件指纹,只有在硬件环境未被篡改时才自动释放密钥。
Windows Server 存储加密方案
Windows Server 提供了原生且成熟的 BitLocker 驱动器加密功能,适用于大多数企业办公和应用服务器场景。
BitLocker 的部署逻辑
BitLocker 采用 AES 加密算法,其核心在于将加密密钥与硬件根信任链绑定。
- 开启路径:控制面板 $rightarrow$ 系统和安全 $rightarrow$ BitLocker 驱动器加密 $rightarrow$ 开启 BitLocker。
- 选择加密范围:可以选择“仅加密已用磁盘空间”(速度快,适用于新盘)或“加密整个驱动器”(更安全,适用于已有数据的旧盘)。
- 备份恢复密钥:这是最关键的一步,恢复密钥必须存储在 Active Directory (AD) 域控制器中,或导出为物理文件保存在离线安全区域。
性能与兼容性考量
Windows Server 磁盘加密性能损耗大吗?在现代服务器硬件环境下,答案是几乎可以忽略不计,由于绝大多数服务器 CPU 均支持 AES-NI 指令集,加密解密过程由硬件加速完成,实际 I/O 性能下降通常在 1% – 3% 之间,不会影响大多数业务应用的响应速度。
云服务器存储加密和硬件加密哪个更好
在选择加密方案时,企业经常在“软件定义加密(云端/OS层)”与“硬件自加密(SED)”之间犹豫。
方案对比分析表
| 维度 | 软件加密 (LUKS/BitLocker) | 硬件加密 (SED/自加密硬盘) | 云服务商透明加密 (TDE/KMS) |
|---|---|---|---|
| 实现位置 | 操作系统内核/驱动层 | 硬盘控制器芯片 | 云平台虚拟化层 |
| 性能损耗 | 低(依赖CPU AES-NI) |
极低(零损耗) | 中低 |
| 部署难度 | 中(需配置OS) | 低(硬件自带,需开启) | 极低(勾选即可) |
| 安全性 | 依赖OS内核安全 | 独立于OS,抗攻击能力强 | 依赖云厂商信任链 |
| 成本 | 免费/低成本 | 硬件采购成本较高 | 随存储容量或KMS按量计费 |
场景化选择建议
- 高性能数据库场景:建议选择 SED 硬件加密硬盘,因为硬件加密在控制器层面完成,完全不占用 CPU 资源,能保证极高的 IOPS。
- 通用应用服务器:推荐 软件加密(LUKS/BitLocker),部署灵活,不依赖特定硬件品牌,且足以应对绝大多数安全审计。
- 公有云部署:直接使用云厂商提供的 存储加密服务(结合KMS密钥管理系统),这样可以实现密钥的定期轮换,且无需管理复杂的底层加密逻辑。
企业级服务器存储空间加密价格与成本构成
很多企业在规划时最关心价格,存储加密的成本并不在于“加密”这个动作本身,而在于密钥管理和硬件升级。
成本构成拆解
- 基础软件成本:开源的 LUKS 或自带的 BitLocker 几乎为零。
- 硬件溢价:购买支持 TCG Opal 标准的 SED 硬盘,单盘成本通常比普通企业级硬盘高出 10% – 20%。
- 密钥管理系统 (KMS) 成本:对于大规模集群,需要部署专业的密钥管理服务器(如 HashiCorp Vault 或云厂商 KMS),这部分涉及软件授权费或每月的 API 调用费。
- 运维人力成本:加密后的系统在进行磁盘扩容、快照恢复或灾难恢复时,操作复杂度增加,需要投入更多专业的运维时间。
存储加密的实操避坑指南
在实际部署过程中,很多管理员容易在细节上翻车,导致数据永久丢失。
严禁将密钥存储在同一物理磁盘
这是一个低级但高频的错误,如果将 LUKS 的密钥文件存储在 /etc/ 目录下且该分区也被加密,服务器重启后将陷入死循环:无法读取密钥 $rightarrow$ 无法解密分区 $rightarrow$ 无法读取密钥。
扩容时的注意事项
对于加密分区,不能直接使用 resize2fs,正确路径应该是:
- 扩展物理分区(使用
fdisk或parted)。 - 使用
cryptsetup resize扩展加密层。 - 最后执行文件系统扩容。
备份策略的调整
注意,加密后的磁盘镜像备份是不可搜索的,这意味着你无法在备份文件中通过关键词搜索某个文件,必须先恢复整个加密卷,解密后才能检索,建议在备份层面采用“先解密 $rightarrow$ 压缩 $rightarrow$ 再次加密存储”的流水线。
服务器存储空间加密不是一个简单的开关,而是一套包含硬件选择、算法部署、密钥管理在内的体系,对于绝大多数企业,采用 CPU 硬件加速的软件加密 是性价比最高且最灵活的选择;而对于极致性能追求者,SED 硬件加密 则是唯一解。
服务器存储空间加密 Q&A
服务器存储空间加密会导致系统启动变慢吗?
会有轻微影响,但主要体现在等待输入密码的阶段,一旦密钥加载完成,由于 AES-NI 硬件加速的存在,系统运行时的读写速度几乎没有感知上的延迟,如果是自动化解锁,启动时间增加通常在秒级。
丢失加密密钥后数据还能找回吗?
基本不可能。 现代加密算法(如 AES-256)在没有密钥的情况下,通过暴力破解需要数亿年时间,这就是为什么在部署 BitLocker 或 LUKS 时,必须强制要求备份恢复密钥到异地安全存储空间。
存储加密是否能防止勒索软件加密数据?
不能,存储空间加密解决的是静态数据泄露(硬盘被偷),而勒索软件是在系统运行状态下,利用合法权限对已解密的文件再次进行加密,防止勒索软件需要依赖的是实时备份、行为审计和权限最小化管理。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/491205.html