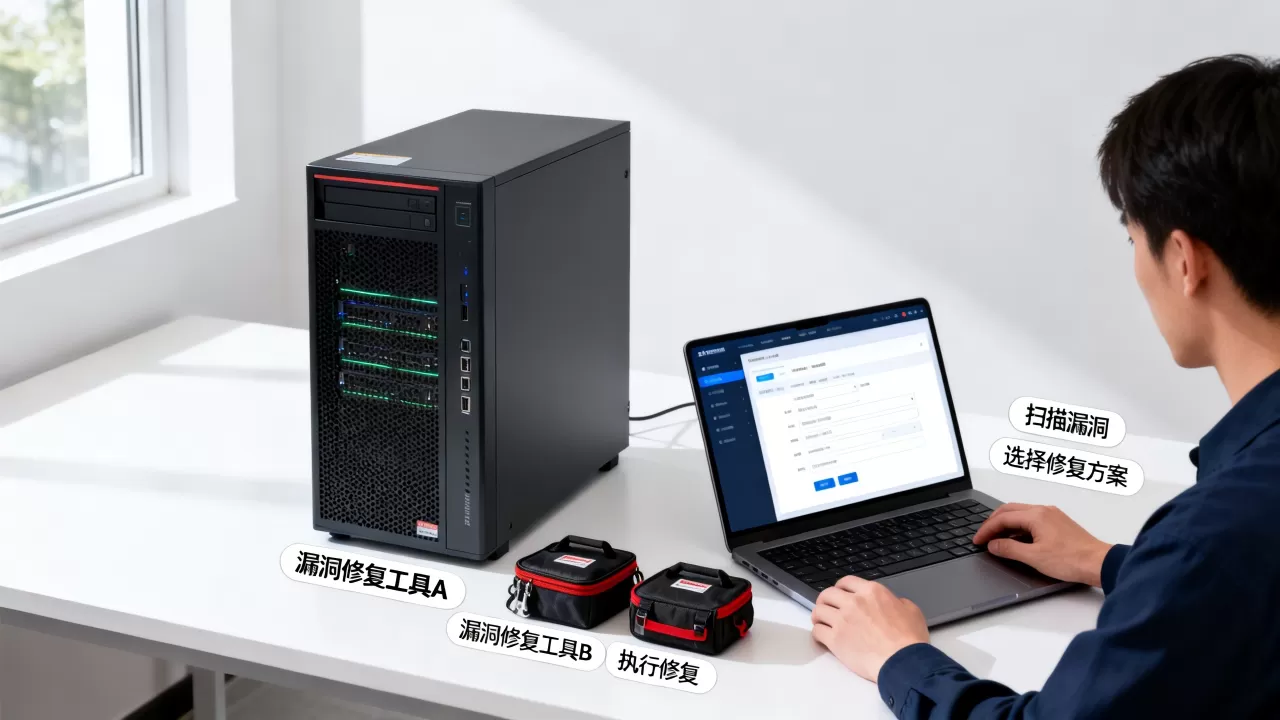
服务器漏洞修复工具是通过自动化扫描、风险评估与补丁分发,快速闭环安全漏洞,防止黑客利用已知缺陷入侵系统的核心安全基础设施。
为什么企业需要专业的服务器漏洞修复工具
很多运维人员习惯于手动更新补丁,但在面对数百台甚至上千台服务器时,这种方式效率极低,业内专家指出,从漏洞公开到被黑客利用的“漏洞窗口期”正在极速缩短,手动修复的速度完全跟不上漏洞爆发的频率。

漏洞修复不仅仅是运行一个更新命令,它涉及到资产识别、漏洞匹配、兼容性测试和版本回滚,如果缺乏专业工具,很容易出现补丁导致业务崩溃、部分服务器漏补或补丁被覆盖的情况。
漏洞修复的核心挑战
- 资产可见性差:很多企业甚至不清楚自己有多少台服务器,运行的是什么版本的内核。
- 补丁兼容性风险:直接升级内核或中间件可能导致依赖库冲突,引发生产事故。
- 修复验证缺失:补丁安装成功不代表漏洞已消除,需要二次扫描验证。
- 权限管理复杂:在严格的权限管控下,如何安全地在全量服务器上推送修复指令。
企业级服务器漏洞修复工具哪个好
选择工具时,不能只看功能清单,得看它在实际生产环境中的适配能力,目前市场上的工具主要分为商业化综合平台和开源组合方案。
商业化综合平台
这类工具通常将漏洞扫描(Vulnerability Scanning)与修复(Remediation)集成在同一个工作流中,其核心优势在于漏洞库的实时更新速度和一键修复的自动化能力。
- 优势:提供完整的生命周期管理,支持多种操作系统(Windows, CentOS, Ubuntu, Debian等),具备强大的审计日志。
- 适用场景:金融、政务、大型电商等对合规性要求极高、资产规模大的企业。
开源组合方案
很多技术团队选择用“扫描工具 + 配置管理工具”的组合,例如使用 OpenVAS 或 Nessus 进行扫描,配合 Ansible 或 SaltStack 进行补丁分发。
- 优势:高度可定制,无授权费用,适合技术能力强的团队。
- 适用场景:初创公司、纯技术驱动的研发团队。
核心能力对比表
| 维度 | 商业化综合工具 | 开源组合方案 |
|---|---|---|
|
部署难度 | 低,通常提供安装包或云服务 | 高,需要自行搭建和集成 |
| 漏洞库更新 | 厂商实时推送,覆盖面广 | 依赖社区更新,需手动同步 |
| 修复自动化 | 一键修复,内置兼容性检查 | 需编写 Playbook 或脚本 |
| 合规性报告 | 自动生成,符合等保要求 | 需手动汇总扫描结果 |
| 维护成本 | 支付授权费,厂商提供支持 | 投入大量人力进行维护 |
云服务器漏洞修复方案
在云原生环境下,传统的补丁管理已经失效,云服务器(ECS/CVM)和容器化环境要求修复方案必须具备弹性和不可变基础设施的特性。
镜像基线修复
在云环境下,不建议在运行中的实例上逐个打补丁,行业共识认为,最安全的做法是修复基础镜像(Golden Image)。
- 操作流程:在镜像仓库中修复漏洞 $rightarrow$ 触发 CI/CD 流水线 $rightarrow$ 滚动更新实例 $rightarrow$ 销毁旧实例。
- 优点:保证了环境的一致性,避免了“配置漂移”。
CSPM 协同修复
云安全态势管理(CSPM)工具可以实时监控云账号的配置漏洞(如 S3 桶公开、安全组过度开放),专业的修复工具会与 CSPM 联动,在发现配置漏洞后,通过 API 自动调用云平台接口进行关闭。
容器漏洞扫描与修复
针对 Docker 镜像,修复重点在于减小攻击面。
- 使用 Distroless 镜像减少不必要的 Shell 和工具。
- 在构建阶段集成扫描工具(如 Trivy),一旦发现高危漏洞直接拦截构建。
Linux服务器漏洞修复实操步骤
无论使用什么工具,底层的修复逻辑是一致的,以下是针对 Linux 环境的标准化修复路径。
第一步:漏洞扫描与优先级排序
使用工具扫描出所有 CVE 漏洞,不要试图一次性修复所有问题。
- 高危/紧急:涉及远程代码执行(RCE)、权限提升的漏洞,必须在 24 小时内处理。
- 中危:涉及信息泄露、拒绝服务(DoS)的漏洞,在周维护窗口处理。
- 低危:建议修复,不影响业务运行。
第二步:环境备份与快照
在执行任何修复操作前,必须创建快照。
- 云服务器:创建磁盘快照。
- 物理机:使用
tar备份关键配置文件或利用 LVM 快照。
第三步:执行修复命令
根据漏洞类型选择修复方式。
- 系统软件包更新:
- CentOS/RHEL:
yum update [package_name] -y - Ubuntu/Debian:
apt-get install --only-upgrade [package_name] -y
- CentOS/RHEL:
- 内核升级:
- 安装新内核后,需执行
grub2-mkconfig并重启服务器生效。
- 安装新内核后,需执行
- 配置加固(针对非补丁类漏洞):
- 修改
/etc/ssh/sshd_config禁用 Root 登录:PermitRootLogin no - 限制 SSH 端口:
Port 2222
- 修改
第四步:验证与回归测试
修复完成后,执行以下操作确保漏洞已闭环且业务正常。
- 验证命令:使用
rpm -qa | grep [package]或dpkg -l查看版本号是否达到安全基线。 - 二次扫描:重新运行漏洞扫描工具,确认漏洞状态由 “Open” 变为 “Closed”。
- 业务检查:检查核心业务接口的响应时间与错误率。
漏洞扫描与修复工具的价格区间
企业在预算规划时,需要意识到漏洞修复工具的定价通常不是单一的,而是由多个维度组合而成。
影响价格的核心因素
- 资产规模(Node Count):按管理的服务器数量计费,数量越多,单价通常越低。
- 授权模式:永久授权(一次性买断 + 年度维护费)或 订阅制(年费)。
- 功能模块:仅扫描、扫描+修复、扫描+修复+合规审计,不同组合价格差异大。
- 部署方式:本地部署(On-premise)通常比 SaaS 版贵,因为涉及安装和定制化服务。
市场大致价格区间
- 轻量级/初创方案:年费在 数千元至数万元 之间,通常为 SaaS 模式,支持少量节点。
- 中型企业方案:年费在 十万元至五十万元 之间,支持全平台扫描,具备一定的自动化修复能力。
- 大型企业/政企方案:总投入可能在 百万级 以上,包含深度定制、私有化部署以及 7×24 小时的专家支持。
漏洞修复的工程化最佳实践
为了避免修复过程变成“救火”,企业需要建立一套标准化的漏洞管理体系。
建立漏洞管理生命周期
- 发现 $rightarrow$ 2. 分析 $rightarrow$ 3. 优先级排序 $rightarrow$ 4. 修复 $rightarrow$ 5. 验证 $rightarrow$ 6. 归档。
实施分批次推送策略
严禁在所有服务器上同时执行修复。
- 测试环境:首先在完全模拟生产的环境中验证补丁。
- 灰度环境:选择 5%-10% 的非核心节点进行试运行。
- 全量环境:在低峰期分批次推送。
关注“不可修复”漏洞的缓解方案
有些漏洞由于软件版本太老或供应商不再维护,无法通过补丁修复,此时应采取缓解措施(Mitigation):
- 网络隔离:通过防火墙限制该服务的访问来源。
- 虚拟补丁(Virtual Patching):在 WAF 或 IPS 层拦截针对该漏洞的攻击特征码。
- 权限收缩:将运行该服务的用户权限降至最低。
服务器漏洞修复工具是企业安全防御的底线,通过“自动化扫描 $rightarrow$ 精准匹配 $rightarrow$ 分批修复 $rightarrow$ 二次验证”的闭环流程,可以将安全风险降至最低。
关于服务器漏洞修复工具的常见问题
漏洞扫描工具和漏洞修复工具是一回事吗?
不是,漏洞扫描工具(如 Nessus, OpenVAS)的作用是“体检”,负责发现系统存在哪些缺陷并给出报告;而漏洞修复工具(如 Ansible, 商业补丁管理平台)的作用是“治疗”,负责将补丁推送至目标机器并执行安装,一个完整的安全方案必须两者结合,否则会出现“知道有病但没药医”或“盲目用药但不知道病因”的情况。
自动化修复工具是否会导致服务器宕机?
存在这种风险,如果工具在未经过兼容性测试的情况下强制升级内核或关键中间件,可能会导致系统无法启动或服务崩溃,专业的修复流程必须包含快照备份和灰度发布,不能直接在生产环境执行全量自动化修复。
面对零日漏洞(0-day),修复工具能起作用吗?
在厂商发布正式补丁之前,修复工具无法通过更新软件包来解决 0-day 漏洞,修复工具的价值体现在快速资产定位上,帮助管理员迅速找出所有受影响的服务器,随后通过修改配置、关闭端口或部署虚拟补丁等缓解手段来临时封堵漏洞。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/490122.html