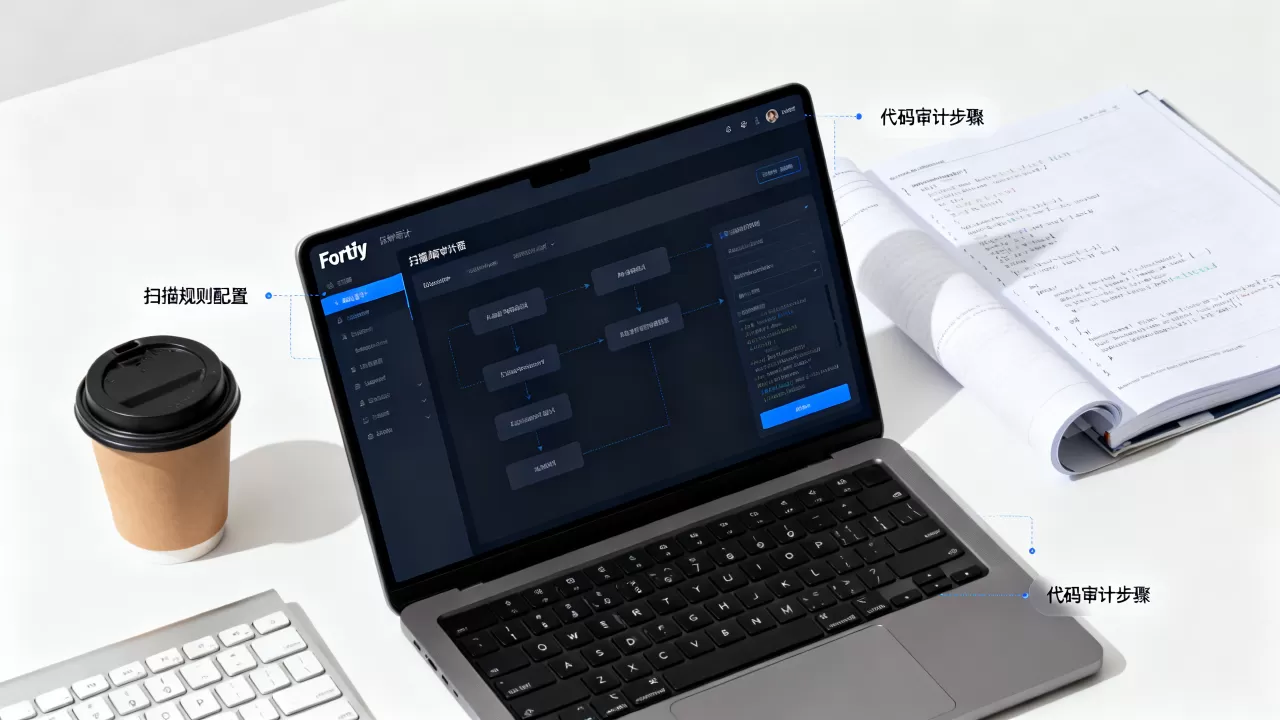
如何使用Fortify进行代码审计,Fortify怎么配置扫描规则?

Fortify 应用程序安全测试平台详解

Fortify 是由 OpenText(原 Micro Focus/HP)开发的一套企业级应用程序安全测试 (AST) 解决方案,它旨在帮助开发人员和安全团队在软件开发生命周期 (SDLC) 的各个阶段识别、分析并修复代码中的安全漏洞,从而降低软件被攻击的风险。

Fortify 的核心组件

Fortify 并非单一工具,而是一个完整的生态系统,主要包含以下三个核心模块:
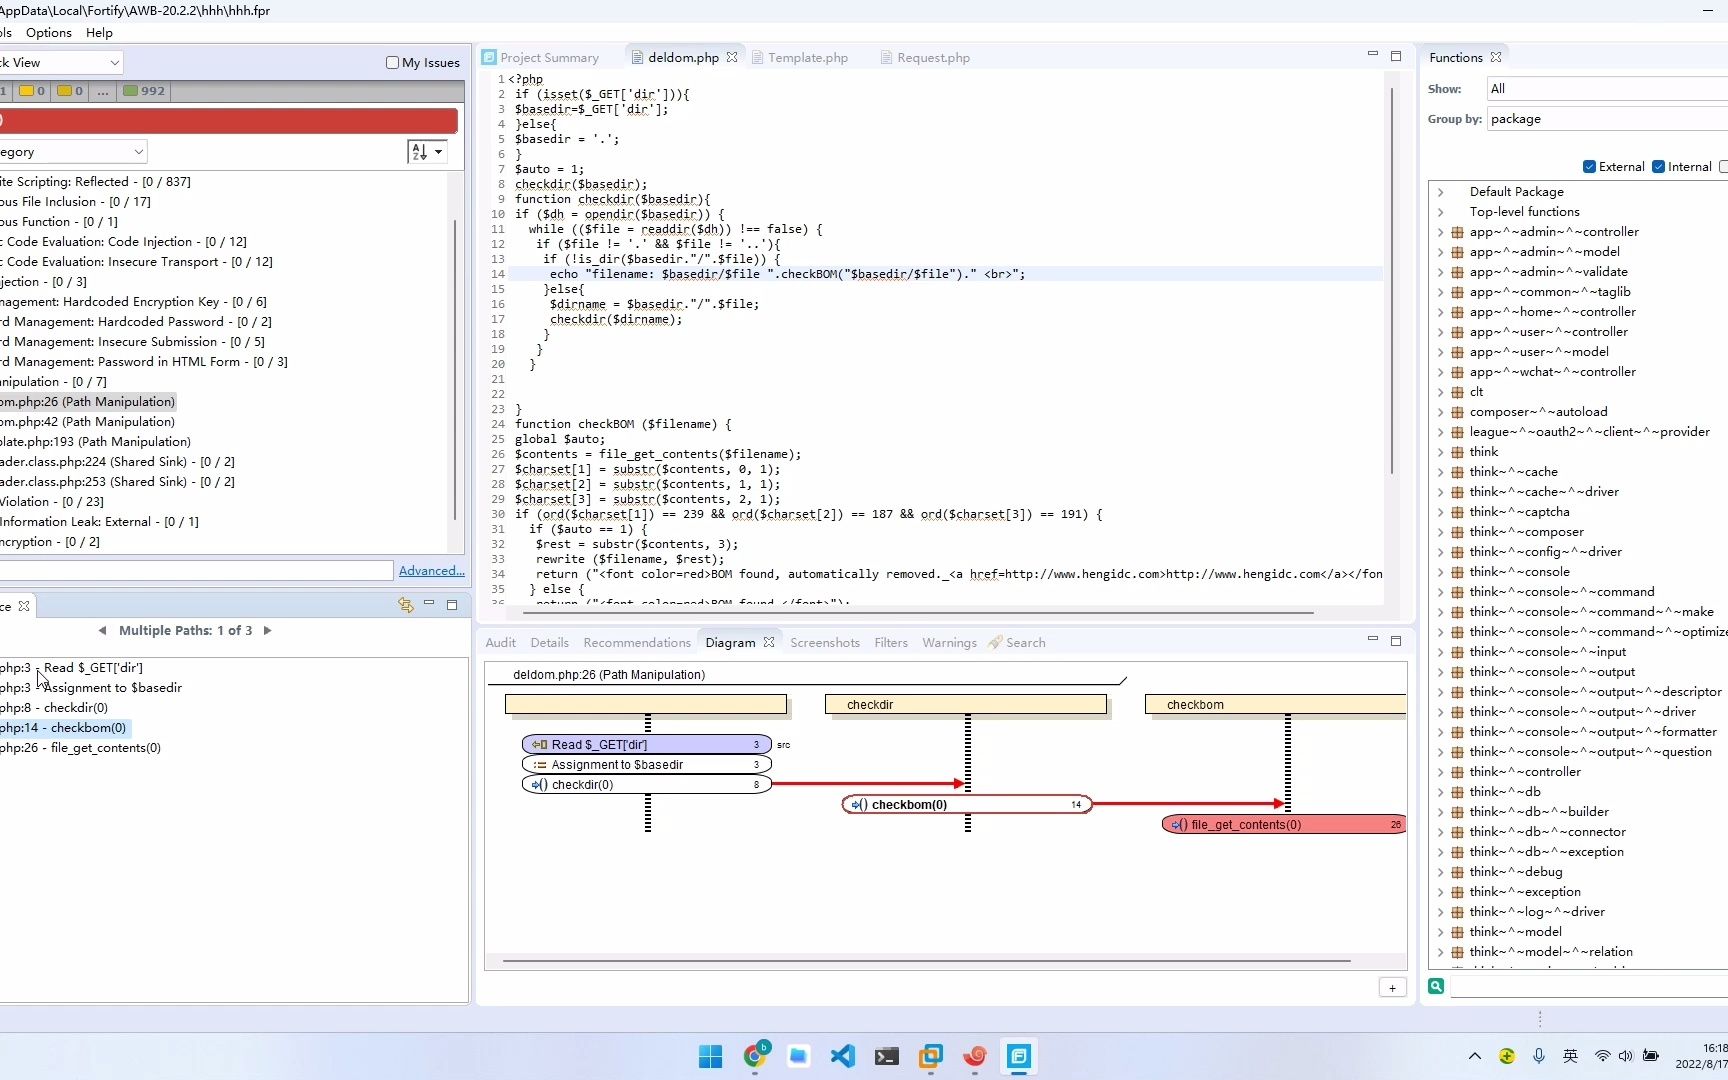
代码审计工具-Fortify使用技巧
加载中
代码审计工具-Fortify使用技巧
  • Fortify SCA (Static Code Analyzer):静态代码分析工具,它在不运行程序的情况下,通过分析源代码或字节码来查找潜在的安全漏洞(如 SQL 注入、跨站脚本 XSS 等)。
  • Fortify WebInspect:动态应用程序安全测试 (DAST) 工具
    如何使用Fortify进行代码审计,Fortify怎么配置扫描规则?

    ,它通过模拟黑客攻击运行中的应用程序,从外部探测漏洞,能够发现配置错误或运行时才出现的安全问题。

  • Fortify SSC (Software Security Center):中央管理平台,它作为一个统一的仪表盘,用于汇总 SCA 和 WebInspect 的扫描结果,方便安全审计员进行漏洞评审、跟踪修复进度并生成合规性报告。

Fortify 的核心功能与优势

  • 广泛的语言支持:支持包括 Java, C#, C/C++, Python, JavaScript, PHP, Ruby 等在内的绝大多数主流编程语言。
  • 深度漏洞检测:基于数据流分析 (Data Flow Analysis) 技术,能够追踪用户输入从入口点到危险执行点(Sink)的完整路径,有效降低误报率。
  • 如何使用Fortify进行代码审计,Fortify怎么配置扫描规则?

  • 标准合规性检查:内置针对 OWASP Top 10、SANS CWE 等国际安全标准的检测规则库。
  • CI/CD 流水线集成:可以通过插件集成到 Jenkins, GitLab CI, Azure DevOps 等工具中,实现自动化安全扫描,将安全左移 (Shift Left)。
  • 可定制的规则集:允许企业根据自身的安全策略,自定义扫描规则或禁用不相关的检查项。
Fortify 的典型工作流程

  1. 扫描 (Scan):开发人员或构建服务器使用 Fortify SCA 对源代码进行扫描,生成中间结果文件。
  2. 上传 (Upload):将扫描结果上传至 Fortify SSC 中央服务器。
  3. 如何使用Fortify进行代码审计,Fortify怎么配置扫描规则?

  4. 审计 (Audit):安全专家在 SSC 中对扫描出的漏洞进行评审,将其标记为“真实漏洞”或“误报”。
  5. 修复 (Remediate):开发人员根据审计结果,在 IDE(通过 Fortify IDE 插件)中直接定位代码行并进行修复。
  6. 验证 (Verify):重新进行扫描,确认漏洞已关闭,完成闭环管理。

Fortify 是一款强大的企业级安全工具,其核心价值在于将静态分析 (SAST) 与动态分析 (DAST) 相结合,并通过 SSC 实现集中化管理,它适合对安全性要求极高、代码规模庞大且需要满足严格合规性审计的企业级软件开发环境。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/487734.html

赞 (0)
如何查找Linux Shell CHM手册,Linux怎么打开chm文件?
上一篇 2026年7月12日 16:27
服务器虚拟化对应云计算的哪部分,虚拟化与云计算有什么区别?
下一篇 2026年7月12日 16:31

相关推荐

  • Fragments怎么使用才正确,Android Fragment生命周期如何管理?

    Android Fragments 详解指南Fragment(碎片) 是 Android 开发中的一个核心组件,它可以被视为 Activity 界面中的一个“模块化部分”,Fragment 具有自己的生命周期,并且可以被添加到 Activity 中,也可以从其中移除,为什么需要 Fragment?Fragmen……

    2026年7月12日
    3600
  • DDoS攻击怎么防?企业服务器防DDoS攻击最佳方案

    防御DDoS攻击的核心在于构建“云端清洗+本地加固+流量调度”的立体防线,单纯依赖单一设备无法应对2026年日益复杂的混合流量攻击,面对每秒数十G甚至上百G的恶意流量,传统的防火墙往往在攻击初期就因带宽饱和而瘫痪,2026年的网络环境更加复杂,物联网设备激增导致僵尸网络规模扩大,攻击手段也从简单的流量淹没演变为……

    2026年7月7日
    12000
  • iis网站目录在哪?,网站备案服务内容目录怎么查?

    IIS网站目录默认位于C:\inetpub\wwwroot,但可通过修改配置迁移;网站备案服务内容目录是备案时填写的网站实际服务清单,其分类直接影响审核结果,IIS网站目录在哪?默认位置与修改方法无论你是刚接触Windows服务器的新手,还是需要迁移站点的老手,搞清楚IIS网站目录的存放位置都是第一步,默认路径……

    2026年8月13日
    700
  • 国内哪家AI大模型最快?国内好用的AI大模型推荐

    在2026年的国内AI生态中,百度文心一言、阿里通义千问、腾讯混元以及华为盘古等头部模型在响应速度、并发处理能力及特定场景下的落地效率上已形成第一梯队,其中文心大模型凭借百度在搜索与云计算领域的深厚积累,在综合响应速度和中文语境理解上依然保持行业领先优势,但“最快”并非绝对单一指标,而是取决于具体应用场景如实时……

    2026年6月15日
    1800
  • 博士ai大模型好用吗?2026最新评测与使用教程

    博士AI大模型并非单一软件,而是基于前沿深度学习架构构建的智能决策系统,其核心价值在于通过自然语言处理与多模态技术,为企业和个人提供从数据洞察到自动化执行的全链路解决方案,在2026年的数字生态中,单纯的工具属性已不足以支撑竞争力,我们正处在一个“智能体”(Agent)广泛普及的时代,用户不再满足于简单的问答……

    2026年6月16日
    2500
  • it业务分析_业务测试和分析

    IT业务分析的核心不是画流程图,而是通过业务测试手段持续验证需求假设,让分析结论经得起业务方的追问和系统的检验,把业务测试前置到分析阶段,而不是等开发完再补测试,是2026年IT项目减少返工最实际的做法,IT业务分析怎么做才不流于形式很多团队把业务分析简单理解成“开会访谈+写PRD”,结果文档写了几十页,开发一……

    2026年8月18日
    400
  • iOS开发中如何实现OCR识别印章?,有哪些方法?

    iOS开发做印章OCR识别,核心结论是:通用文字识别方案识别不了印章,必须用专门处理圆形文字分布和图像特征的方案,RecognizeSeal就是一套成熟的开源参考实现,印章识别为什么难住了一批开发者很多iOS开发者第一次接触印章识别时,习惯性先接通用OCR框架,结果测试完直接懵了,通用OCR擅长的是横平竖直的印……

    2026年8月11日
    900
  • 如何有效防止ddos攻击?ddos防御软件哪个好用

    防止和防御 DDoS(分布式拒绝服务)攻击是一个系统性工程,通常需要结合网络架构优化、硬件/软件防护以及云端服务来综合应对,没有单一的“银弹”,必须采用多层防御策略,以下是从基础到高级的 DDoS 防御指南: 基础防护与网络架构优化这些措施成本低,能有效缓解中小规模的攻击,隐藏真实 IP 地址使用 CDN(内容……

    2026年7月10日
    2500
  • flash茶叶网站怎么做?flash动画制作教程

    Flash茶叶网站的核心价值在于通过极速加载与沉浸式交互体验,解决传统电商页面加载慢、展示僵化的痛点,从而显著提升用户停留时长与转化率,在移动互联网流量红利见顶的当下,茶叶作为高客单价、重体验的非标品,其线上销售面临着巨大的信任构建难题,传统的静态图文页面往往因为加载缓慢、交互单一,导致用户刚产生兴趣便因等待而……

    2026年7月11日
    3700
  • 服务器Java是什么意思?,怎么安装使用

    选择服务器运行Java应用,核心在于匹配Java内存管理特性与CPU密集型需求,云服务器中通用型实例和计算型实例是常见选择,部署时需优先考虑操作系统兼容性和JDK版本稳定性,服务器Java环境搭建全流程从裸机到可以运行Java应用,环境搭建是第一步,这部分操作有章可循,按步骤执行可避免后续踩坑,操作系统与JDK……

    AI资讯 2026年7月17日
    600

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注