当服务器发送FIN包而客户端回复RST包时,通常意味着连接在应用层数据尚未完全传输或未被正确处理的情况下被强制中断,这往往指向客户端主动丢弃剩余数据或存在严重的状态机不同步问题。
在网络通信的微观世界里,TCP连接的建立与关闭是一场严谨的双人舞,大多数时候,我们期待的是优雅的“四次挥手”,双方心照不宣地交换FIN包,确认数据传完,然后和平分手。服务器发FIN客户端发RST这种反常现象,就像舞伴突然踩了脚并强行推开对方,不仅破坏了连接的完整性,更可能掩盖了深层的系统故障,理解这一现象,是排查网络稳定性、优化应用性能的关键一步。

深入解析服务器发FIN客户端发RST的成因
要解决这个棘手的问题,首先得明白为什么会发生,RST(Reset)包在TCP协议中是一个“暴力”信号,它表示连接出现严重错误,必须立即终止,当服务器已经发出了FIN,说明它认为自己的数据发送完毕,准备关闭连接;此时客户端若回复RST,说明客户端认为这个连接状态已经“脏”了,或者它根本不想接受这个关闭请求。
应用层提前关闭导致的半关闭状态
这是最常见的场景,想象一下,服务器像是一个勤劳的快递员,把包裹(数据)都送到了客户门口,并敲门通知“货齐了,我要走了”(发送FIN),但客户(客户端应用)可能因为某种原因,比如程序崩溃、用户强制刷新页面,或者业务逻辑判断不需要后续数据,直接无视了敲门声,甚至把快递员赶走了(发送RST)。
在这种场景下,客户端的应用程序已经关闭了Socket连接,但底层的TCP栈可能还残留着未处理完的缓冲区数据,当服务器发来FIN时,客户端内核发现对应的Socket已经关闭,无法将剩余数据交给应用层,于是直接丢弃并回复RST,业内专家指出,这种情况在Web服务器和客户端浏览器交互中尤为常见,特别是当客户端网络波动导致页面重绘或JS脚本异常终止时。
防火墙或中间设备的干扰
问题不出在两端,而出在中间,企业内网中部署的防火墙、WAF(Web应用防火墙)或负载均衡器,有时会介入TCP连接的生命周期,如果中间设备检测到异常流量,或者其自身的连接超时策略与两端不一致,它可能会强行切断连接。
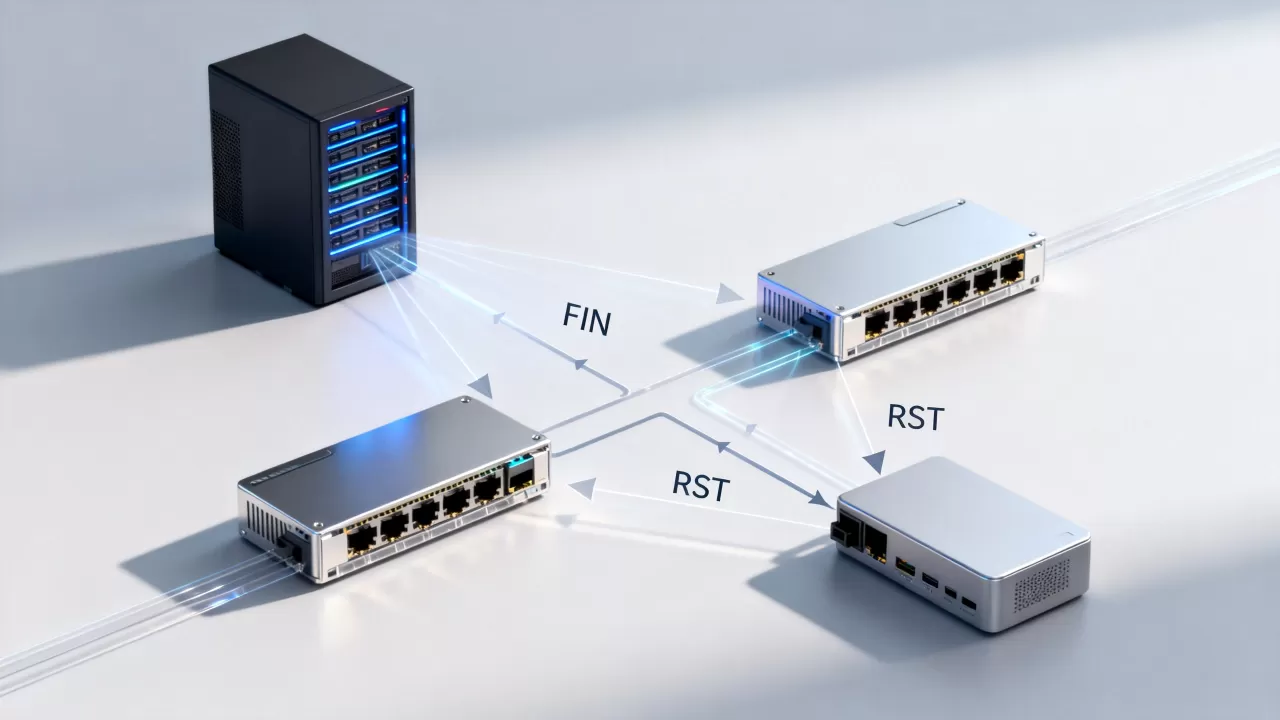
某些安全策略会监控TCP连接的持续时间,如果服务器发送FIN后,客户端因为处理大量数据导致响应延迟,超过了中间设备的阈值,设备可能会发送RST包来重置连接,以释放资源,这种情况下,服务器看到的FIN-RST交互,实际上是中间设备“替”客户端做出的反应,据统计,相当一部分看似无解的连接中断问题,最终都追溯到网络架构中的中间节点配置不当。
客户端系统资源耗尽或内核参数限制
客户端机器如果负载过高,内存不足,或者TCP内核参数设置不合理,也可能导致RST响应,当服务器发来FIN时,客户端内核需要分配资源来清理连接状态,如果此时系统处于高负载状态,无法及时处理,或者收到了超出预期缓冲区的数据,内核可能会选择激进地重置连接,以防止资源泄露。
具体排查步骤与命令验证
要确认是否为资源问题,运维人员可以通过以下具体操作进行验证:
- 检查系统日志:在Linux客户端上,使用
dmesg | grep -i tcp或查看/var/log/messages,寻找是否有“Out of memory”或“TCP: too many orphaned sockets”等报错。 - 监控连接状态:使用
netstat -antp | grep ESTABLISHED或ss -s查看当前连接数量是否接近系统限制。 - 调整内核参数:如果确认是资源问题,可以尝试调整
net.ipv4.tcp_max_orphans和net.ipv4.tcp_fin_timeout参数,给予系统更多的缓冲时间。
如何区分FIN-RST与正常的四次挥手
很多初学者容易混淆正常的连接关闭和异常重置,通过抓包工具,我们可以清晰地看到两者的区别。
正常四次挥手流程
正常的关闭过程是平滑的:
- 客户端发送FIN,表示没有数据要发了。
- 服务器回复ACK,确认收到FIN。
-
服务器处理完剩余数据后,发送FIN。
- 客户端回复ACK,确认收到服务器的FIN。
- 双方进入TIME_WAIT状态,等待2MSL后彻底关闭。
在这个过程中,没有RST包出现,双方都遵守了协议的礼仪。
异常FIN-RST流程特征
而在服务器发FIN客户端发RST的场景中,流程如下:
- 客户端发送FIN(或服务器先发送FIN,视具体触发点而定,此处指服务器主动关闭)。
- 服务器发送FIN,表示数据发送完毕。
- 关键点:客户端没有回复ACK,而是直接回复RST。
- 连接立即终止,没有TIME_WAIT状态。
这种差异表明,客户端在收到FIN时,其TCP状态机已经处于一个“无法处理”或“拒绝处理”的状态。
针对不同场景的优化策略与解决方案
面对服务器发FIN客户端发RST的问题,不能一概而论,需要根据具体场景采取不同的优化措施。
Web应用层面的优化
对于Web应用,最常见的原因是浏览器端的行为,如果用户快速切换页面或关闭标签页,浏览器可能会取消未完成的请求。
- 优化前端代码:确保在页面卸载或路由切换时,正确取消HTTP请求,而不是依赖浏览器自动断开,使用
AbortController等现代API可以优雅地处理请求取消。 - 后端超时设置:合理设置服务器的Keep-Alive超时时间,避免长时间占用连接资源,确保服务器在发送FIN后,能正确处理客户端可能发送的RST,避免日志中出现大量错误堆栈。
后端服务与中间件的调优
如果是后端服务(如Nginx、Tomcat、Go服务等)与客户端之间的交互出现问题,需要关注以下配置:
- Nginx配置:检查
proxy_read_timeout和proxy_send_timeout,如果客户端处理数据慢,导致服务器超时发送FIN,而客户端未准备好,可能引发RST,适当增加超时时间,或启用proxy_buffering来缓冲数据。 - 应用层心跳机制:对于长连接场景,引入应用层的心跳包(Heartbeat),定期检测连接活性,如果检测到连接异常,主动关闭并重新建立,而不是被动等待RST。
网络架构层面的改进
如果问题出在网络中间设备,需要从架构层面入手:
- 会话保持:在负载均衡器上配置会话保持(Session Affinity),确保同一客户端的请求由同一后端服务器处理,减少状态同步问题。
- 防火墙策略调整:审查防火墙的TCP状态检测规则,避免过于激进的超时切断策略,对于关键业务,可以考虑关闭防火墙的深度包检测(DPI)功能,仅做基本的状态跟踪。
常见疑问解答:服务器发FIN客户端发RST
服务器发FIN客户端发RST会影响数据完整性吗?
是的,会有影响,RST包意味着连接被强制中断,服务器在发送FIN之前发出的所有数据,如果客户端尚未完全接收或确认,可能会丢失,对于HTTP请求,如果RST发生在响应体传输过程中,客户端将无法获取完整的响应内容,导致业务逻辑失败,在关键业务中,必须确保应用层有重试机制或数据校验逻辑,以应对这种非正常关闭。
如何快速定位是客户端还是服务器端的问题?
通过对比抓包数据中的时间戳和状态码可以快速定位,如果RST包的发送时间远晚于FIN包,且客户端CPU/内存负载高,通常是客户端处理瓶颈导致,如果RST紧随FIN之后,且客户端无异常负载,则可能是客户端应用逻辑主动丢弃连接,或中间设备介入,检查客户端应用日志是否有异常退出或崩溃记录,也是重要的判断依据。
服务器发FIN客户端发RST是否属于安全攻击?
不一定,虽然RST攻击(TCP Reset Attack)是一种常见的手段,但大多数情况下,服务器发FIN客户端发RST是由于正常的业务逻辑或系统资源问题引起的,而非恶意攻击,只有当观察到大量异常的RST包来自同一IP,且伴随其他可疑行为(如端口扫描、暴力破解)时,才应考虑安全攻击的可能性,对于普通业务场景,应优先从系统性能和配置角度排查,而非直接认定为攻击。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/487505.html