服务器端口1521开放通常意味着Oracle数据库服务正在运行,这是企业级应用连接数据库的标准配置,但随意暴露该端口会带来极高的数据泄露与勒索软件攻击风险,必须严格限制访问源IP并实施强身份验证。
1521端口背后的技术真相与安全隐忧
端口1521是Oracle数据库监听器(Listener)的默认TCP/IP端口,当你在服务器防火墙或云安全组中看到这一端口处于“开放”状态时,实际上是在对外宣告:“这里有一个Oracle数据库可供连接。”对于运维人员而言,这既是业务正常的标志,也是安全团队眼中的高危信号。
为什么1521端口如此敏感?
Oracle数据库长期占据全球企业级市场的主导地位,其庞大的用户基数使其成为黑客攻击的首要目标,业内专家指出,由于Oracle数据库功能复杂且配置选项繁多,许多管理员在部署时倾向于使用默认配置,这导致1521端口往往缺乏足够的防护屏障,一旦该端口对公网开放,攻击者无需复杂的渗透技巧,只需利用扫描工具即可发现目标,进而尝试爆破弱口令或利用已知漏洞进行入侵。
默认配置带来的安全隐患
大多数情况下,服务器在初始化安装Oracle时,监听器配置并未严格限制来源IP,这意味着任何拥有公网IP地址的设备都可以尝试向1521端口发起连接请求,这种“裸奔”状态使得数据库面临多重威胁:
- 暴力破解风险:攻击者可以使用自动化工具对数据库账号进行高频次的密码尝试。
- 漏洞利用:历史上曾出现过多个针对Oracle监听器的远程代码执行漏洞(如CVE-2012-1675),若未及时打补丁,攻击者可完全控制服务器。
- 数据窃取:一旦进入数据库,敏感业务数据、用户隐私信息将面临被拖库的风险。
如何科学配置1521端口访问权限
面对1521端口开放带来的挑战,单纯关闭端口可能导致业务中断,因此正确的做法是实施精细化的访问控制策略,我们需要从网络层、数据库层和应用层三个维度构建防御体系。
网络层:最小化访问范围
这是第一道防线,也是最有效的一道防线,切勿将1521端口直接暴露在0.0.0.0/0(即全网)范围内。
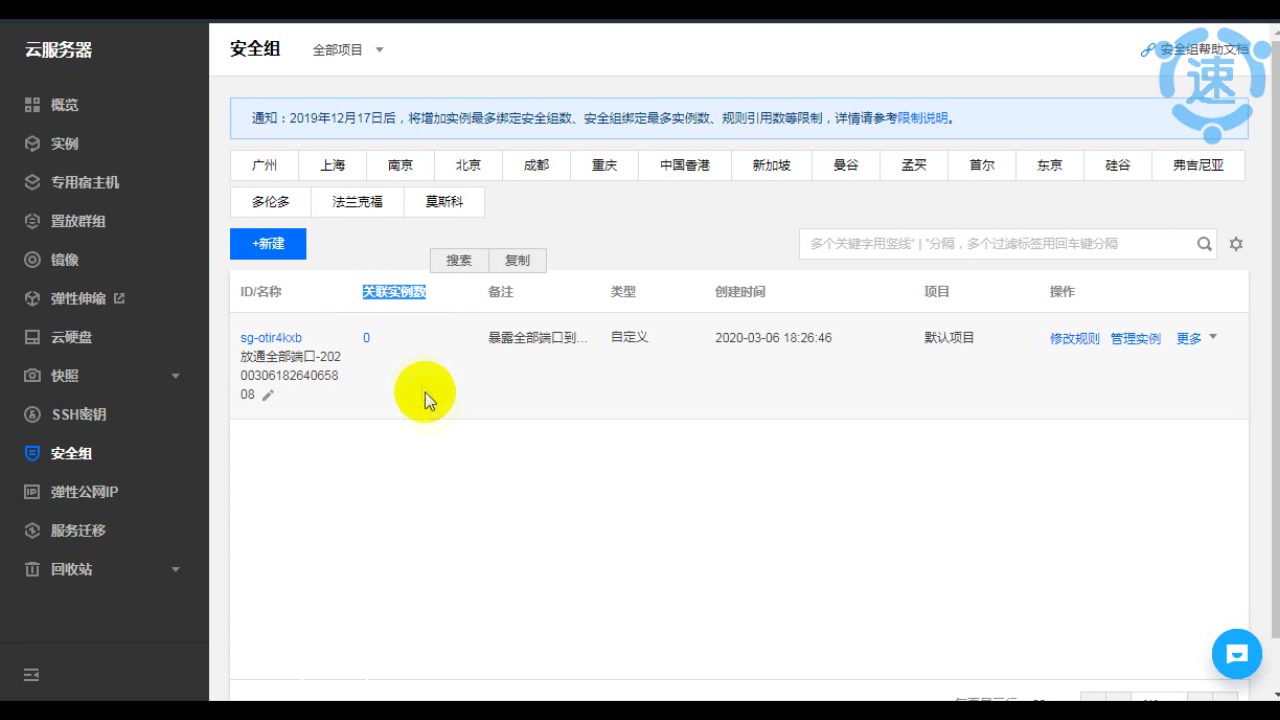
云安全组配置实操
如果你使用的是简米云、酷番云或AWS等云服务器,请在安全组规则中进行如下设置:
- 找到入方向规则,添加一条TCP协议规则,端口填写1521。
- 在“授权对象”或“源IP”栏中,严禁填写0.0.0.0/0。
- 仅填写你的应用服务器内网IP或运维堡垒机的IP地址。
- 若应用服务器IP为192.168.1.100,则源IP应设置为192.168.1.100/32。
防火墙iptables配置示例
对于自建物理服务器或虚拟机,可通过Linux防火墙限制访问:
# 允许特定IP访问1521端口
iptables -A INPUT -p tcp -s 192.168.1.100 --dport 1521 -j ACCEPT
# 拒绝其他所有IP访问1521端口
iptables -A INPUT -p tcp --dport 1521 -j DROP
数据库层:强化身份验证
即使网络层做了限制,数据库本身的配置也不能松懈。
修改默认监听配置
虽然不建议更改默认端口以避免应用配置混乱,但在某些高安全等级场景中,可以考虑修改监听端口,若必须使用1521,请确保监听器密码已设置且复杂度高。
启用SQLNet加密
在sqlnet.ora文件中配置加密算法,防止数据在传输过程中被中间人窃听或篡改,这不仅能保护数据完整性,还能增加攻击者嗅探数据的难度。
常见误区与最佳实践对比
许多企业在处理1521端口开放问题时,容易陷入一些思维误区,通过对比传统做法与现代最佳实践,可以更清晰地看到差异。
认为内网就绝对安全
传统做法:只要数据库在内网,就不需要配置防火墙,1521端口对内网所有IP开放。
最佳实践:内网横向移动攻击日益普遍,若某台应用服务器被攻陷,攻击者即可利用内网信任关系直接连接数据库,即使在内网,也应通过VPC安全组或主机防火墙,仅允许特定应用账号对应的IP访问1521端口。
依赖操作系统防火墙即可
传统做法:只在Linux iptables或Windows防火墙中配置规则。
最佳实践:采用纵深防御策略,操作系统防火墙只是最后一道防线,云厂商的安全组、数据库自身的ACL(访问控制列表)以及应用层的连接池限制应同时生效,任何一层失效,其他层仍能提供保护。
忽视日志审计
传统做法:开启数据库日志,但从不查看。
最佳实践:建立实时监控机制,对1521端口的异常连接尝试、频繁登录失败、非工作时间访问等行为设置告警,据统计,多数数据泄露事件在发生初期均有异常日志记录,及时响应可将损失降至最低。
1521端口开放后的应急处理流程
如果发现服务器1521端口已被非法扫描或疑似入侵,请立即执行以下应急步骤。
第一步:隔离网络
立即在云控制台或防火墙中阻断1521端口的所有外部访问,仅保留必要的运维IP,不要立即重启数据库,以免破坏现场证据。
第二步:检查进程与连接
使用netstat -ano | grep 1521或ss -tlnp | grep 1521命令,查看当前有哪些IP正在连接数据库,记录异常IP地址,并检查Oracle进程CPU占用率是否异常升高。
第三步:排查漏洞与补丁
检查Oracle数据库版本,确认是否存在已知高危漏洞,若版本过低,建议在维护窗口期升级至最新安全补丁版本。
第四步:重置凭证
强制重置所有数据库管理员(DBA)及应用连接账号的密码,确保新密码符合复杂度要求(包含大小写字母、数字及特殊字符,长度不少于12位)。
Q&A:关于1521端口开放的常见问题
1521端口开放是否一定意味着服务器被黑了?
不一定,1521端口开放仅表示Oracle监听器正在运行并接收连接请求,如果该端口仅对可信的应用服务器IP开放,且数据库账号密码强度高、补丁已更新,则属于正常业务配置,只有当该端口对公网开放,或存在大量异常连接尝试时,才表明存在高风险。
如何判断1521端口是否被恶意扫描?
可以通过查看Oracle监听器日志(listener.log)和数据库告警日志(alert.log),若日志中出现大量来自不同IP的连接请求,尤其是伴随“TNS-12541: TNS:no listener”或“ORA-01017: invalid username/password”错误,则极可能遭遇扫描或暴力破解,监控网络流量中是否有针对1521端口的突发高频连接也是重要判断依据。
关闭1521端口后应用无法连接怎么办?
首先检查应用服务器的配置文件(如jdbc.url),确认端口号是否正确指向1521,若确实需要修改端口,需同步更新应用配置、数据库监听器配置(listener.ora)及网络防火墙规则,修改后重启监听器服务(lsnrctl stop/start)和应用服务,确保连接恢复正常,若问题依旧,请检查防火墙是否放行了新端口,以及数据库实例是否已注册到新监听器。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/485968.html