Linux日志过滤的核心在于结合grep、awk、sed等文本处理工具,针对特定日志格式(如syslog、Nginx访问日志)进行实时或离线的高效筛选与清洗,从而快速定位故障根源或安全威胁。
在服务器运维的日常场景中,日志就像系统的“黑匣子”,记录了每一次请求、每一个错误和每一处异常,面对动辄GB甚至TB级别的日志文件,盲目地用肉眼去翻找无异于大海捞针,高效的日志过滤不仅是技术活,更是运维效率的分水岭,业内专家指出,掌握精准的过滤技巧,能将故障排查时间缩短70%以上。
基础过滤神器:grep与正则表达式的实战应用
grep是Linux下最经典的文本搜索工具,它基于正则表达式工作,是日志过滤的第一道防线,对于初学者而言,理解其常用参数比死记硬背命令更重要。
精准匹配与反向排除
当我们需要查找包含特定关键词的行时,直接使用grep即可,查看Nginx访问日志中所有包含“404”错误的记录,命令如下:
grep "404" /var/log/nginx/access.log
如果日志量巨大,建议结合-i参数忽略大小写,或使用-n参数显示行号,方便后续定位,反之,若需排除某些干扰信息,如屏蔽测试环境的调试日志,可使用-v参数进行反向匹配:
grep -v "DEBUG" /var/log/syslog
复杂场景下的正则表达式
简单的字符串匹配往往不够用,正则表达式能处理更复杂的模式,查找所有来自特定IP段的日志,可以使用扩展正则表达式-E:
grep -E "192.168.1.[0-9]+" /var/log/auth.log
这里代表任意字符,因此IP地址中的点必须用转义,方括号[]用于匹配单个字符,
[0-9]+表示匹配一个或多个数字,这种写法在处理结构化日志时非常高效。
高级文本处理:awk与sed的协同作战
当过滤条件涉及多列数据或需要提取特定字段时,grep显得力不从心,awk和sed登场,它们能提供更强大的数据处理能力。
awk:列式数据提取利器
awk擅长处理列状数据,特别适合解析Nginx或Apache访问日志,假设我们要统计Nginx日志中状态码为200的请求数量,可以使用以下命令:
awk '$9 == 200 {count++} END {print count}' /var/log/nginx/access.log
在这个命令中,$9代表日志中的第9列(通常是HTTP状态码),count++用于计数,END块在文件处理结束后打印结果,这种操作在分析nginx日志过滤统计时极为常见,能迅速给出宏观数据。
sed:流式编辑与替换
sed主要用于流式编辑,适合对日志内容进行即时修改或格式化,将日志中的敏感信息(如密码字段)进行掩码处理,可以使用:
sed 's/password=./password=/g' /var/log/app.log
这条命令会将所有password=替换为,确保敏感数据在日志中不被明文存储,这种操作在合规性审计中至关重要。
实时日志监控与自动化过滤方案
在生产环境中,日志是动态生成的,静态文件分析往往滞后,实时日志监控与自动化过滤方案能帮助我们第一时间感知异常。
tail -f与管道组合
tail -f可以实时跟踪文件末尾的新增内容,结合grep可以实现实时过滤,实时监控SSH登录失败记录:
tail -f /var/log/auth.log | grep "Failed password"
当有人尝试暴力破解时,终端会立即滚动显示相关信息,运维人员可据此采取封禁IP等措施,这种即时响应机制是
linux日志实时过滤的核心应用场景。
日志聚合工具的优势
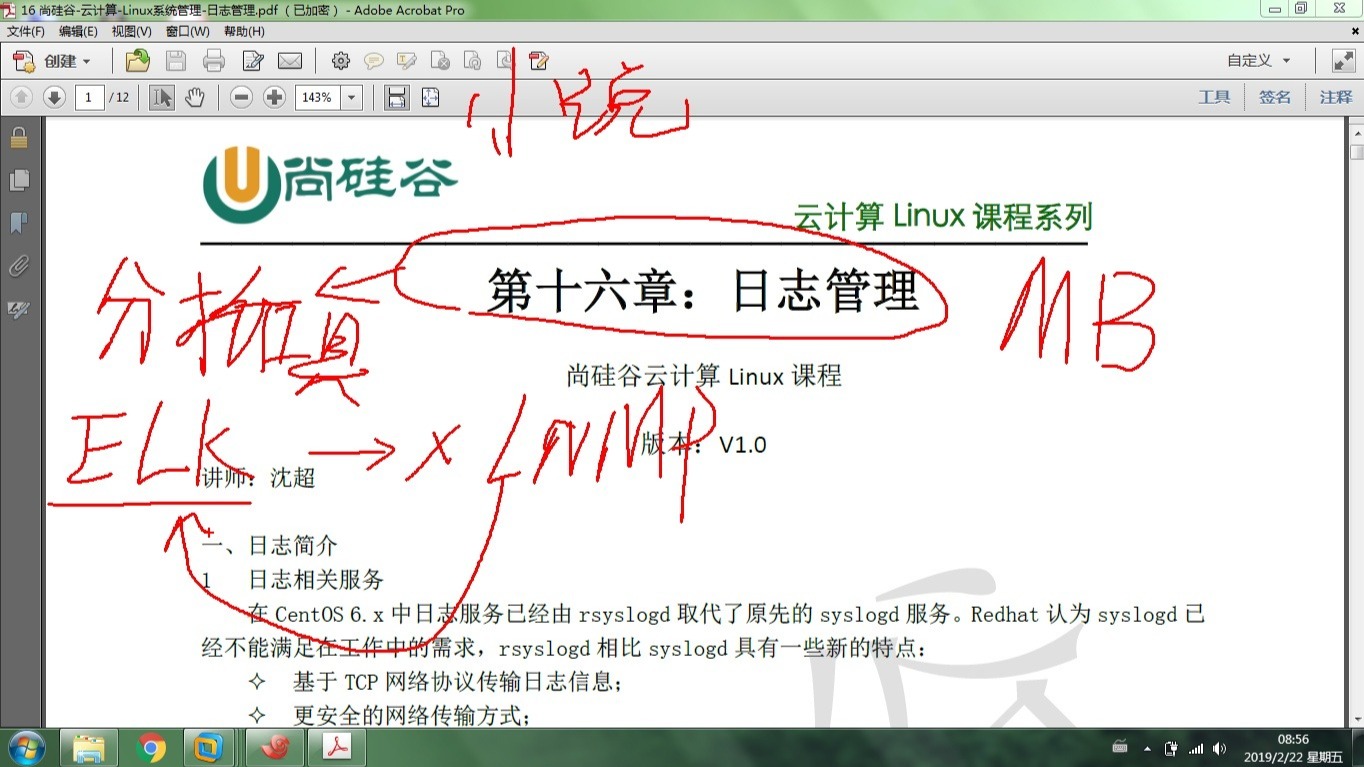
对于大规模集群,单机日志过滤已无法满足需求,ELK(Elasticsearch, Logstash, Kibana)或EFK(Fluentd)等日志聚合平台成为主流选择,Logstash负责日志采集、过滤和转换,Elasticsearch负责存储和检索,Kibana负责可视化展示。
在这种架构下,过滤逻辑被抽象为配置文件,在Logstash配置中定义grok过滤器,将非结构化日志解析为结构化字段,再通过mutate插件进行数据清洗,这种方案虽然初期投入较高,但长期来看,其可维护性和扩展性远超传统grep方式,据行业共识认为,采用集中式日志平台的企业,其平均故障恢复时间(MTTR)显著降低。
性能优化与最佳实践
日志过滤看似简单,但在高并发场景下,不当的操作可能导致系统负载飙升,遵循最佳实践,能确保过滤过程既高效又安全。
避免全表扫描
在对大文件进行grep时,尽量缩小搜索范围,先使用head或tail截取部分日志进行正则测试,确认无误后再全量运行,利用zgrep直接压缩日志文件,避免解压带来的I/O开销。
定期轮转与归档
日志文件应配置logrotate进行定期轮转,避免单文件过大,将历史日志压缩归档,仅保留近期日志供实时过滤使用,对于长期审计需求,可将归档日志迁移至对象存储或冷存储介质。
权限控制与安全
日志中可能包含敏感信息,因此必须严格控制访问权限,使用chmod和chown限制日志文件的读写权限,仅允许root或特定运维组用户访问,在过滤过程中,避免将敏感数据输出到标准输出,防止被其他用户通过ps命令窥探。
常见问题解答:linux日志过滤技巧
如何快速查找过去24小时内的错误日志?
可以使用find命令结合grep实现,首先定位24小时内修改过的日志文件,然后进行搜索,命令示例:
find /var/log -name ".log" -mtime -1 -exec grep -H "ERROR" {} ;
这里-mtime -1表示查找1天内修改的文件,-exec用于对每个找到的文件执行grep命令,这种方法比直接扫描所有日志文件更高效,尤其适用于日志文件分散在不同目录的场景。
awk过滤日志时如何处理多空格分隔符?
awk默认以空格或制表符作为分隔符,并自动合并连续的空格,即使日志中有多余空格,awk也能正确识别字段,对于格式为IP - - [date] "request" status size的日志,直接使用$1、$9等即可提取IP和状态码,无需额外配置分隔符,这种特性使得awk在处理Nginx等标准格式日志时非常稳健。
日志过滤工具的性能对比如何?
在纯文本搜索场景下,grep的性能通常优于awk和sed,因为它经过高度优化,适合快速匹配,当涉及复杂的数据提取和计算时,awk的表现更佳,对于超大规模日志分析,建议采用分布式日志系统,而非单机工具,据工信部相关数据显示,随着云原生技术的发展,基于容器的日志采集方案正逐渐取代传统的本地文件监控,成为主流选择。
掌握Linux日志过滤技术,不仅是掌握几个命令,更是理解系统运行逻辑的过程,从基础的grep匹配到高级的awk处理,再到实时的日志监控,每一步都旨在提升运维效率与系统稳定性,在实际操作中,应根据具体场景选择合适的工具组合,并注重性能优化与安全合规,只有将理论与实践紧密结合,才能在纷繁复杂的日志数据中,精准捕捉到那些稍纵即逝的关键信息。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/485255.html