防火墙ACL应用,如何正确配置和优化?

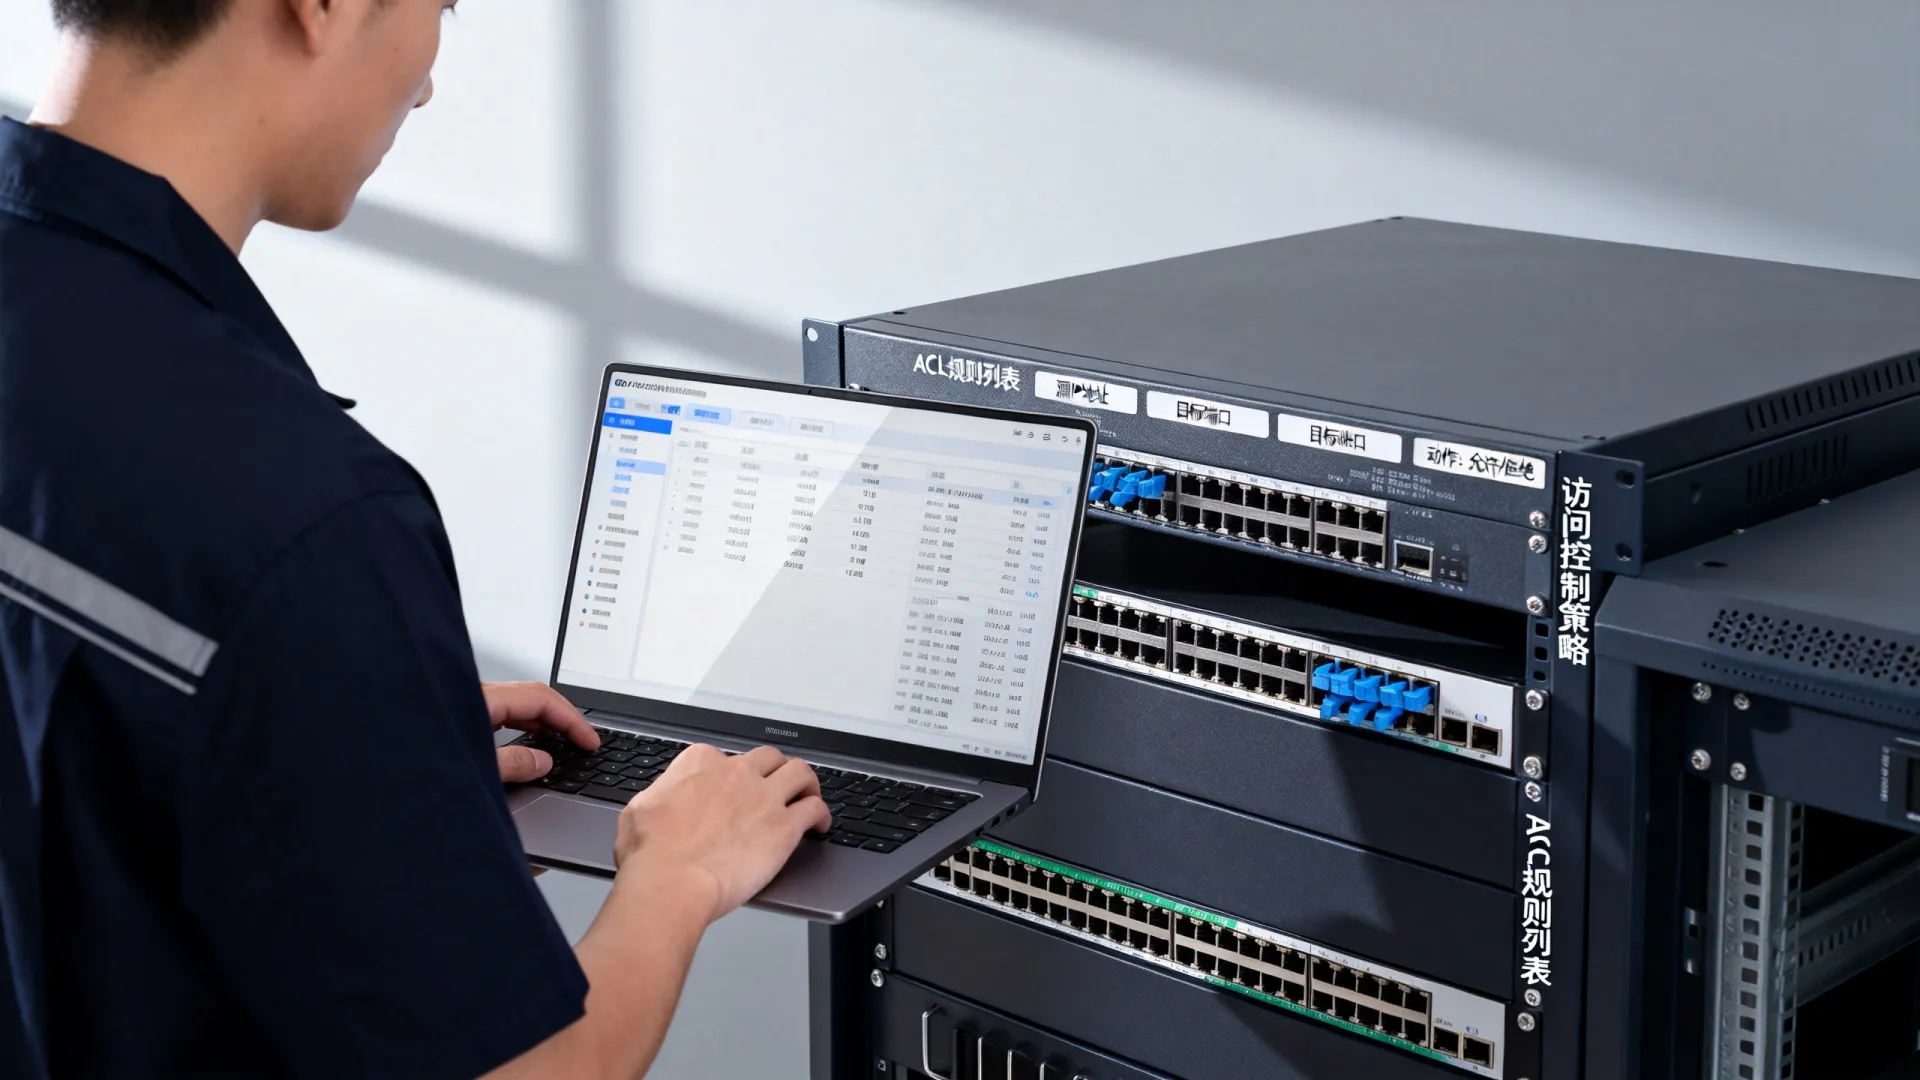
防火墙ACL(访问控制列表)是网络安全架构中的核心策略工具,它通过定义精细的规则来控制网络流量的允许或拒绝,从而保护网络资源免受未授权访问和潜在攻击,其本质是一组按顺序处理的指令,用于过滤经过防火墙或网络设备的流量,是实施最小权限原则和网络分段的关键技术。
防火墙acl应用

ACL的核心工作原理与类型

ACL规则基于数据包的特征进行匹配和操作,主要检查源IP地址、目标IP地址、协议类型(如TCP、UDP、ICMP)以及端口号,规则按从上到下的顺序逐条匹配,一旦匹配成功便执行相应动作(允许或拒绝),后续规则不再处理,规则的顺序至关重要。

根据应用场景和过滤层次,ACL主要分为两类:

  1. 标准ACL:仅依据源IP地址进行过滤,实现简单粗放的控制,通常部署在靠近目标的位置。
  2. 扩展ACL:可基于源IP、目标IP、协议和端口号进行过滤,提供更精细、更灵活的流量控制能力,是现代网络中的主流选择,应部署在靠近源的位置以尽早丢弃非法流量,节省网络资源。

专业级ACL设计与配置最佳实践

有效的ACL管理远不止于编写几条规则,它需要一个系统性的策略。

严谨的规划设计阶段
防火墙acl应用

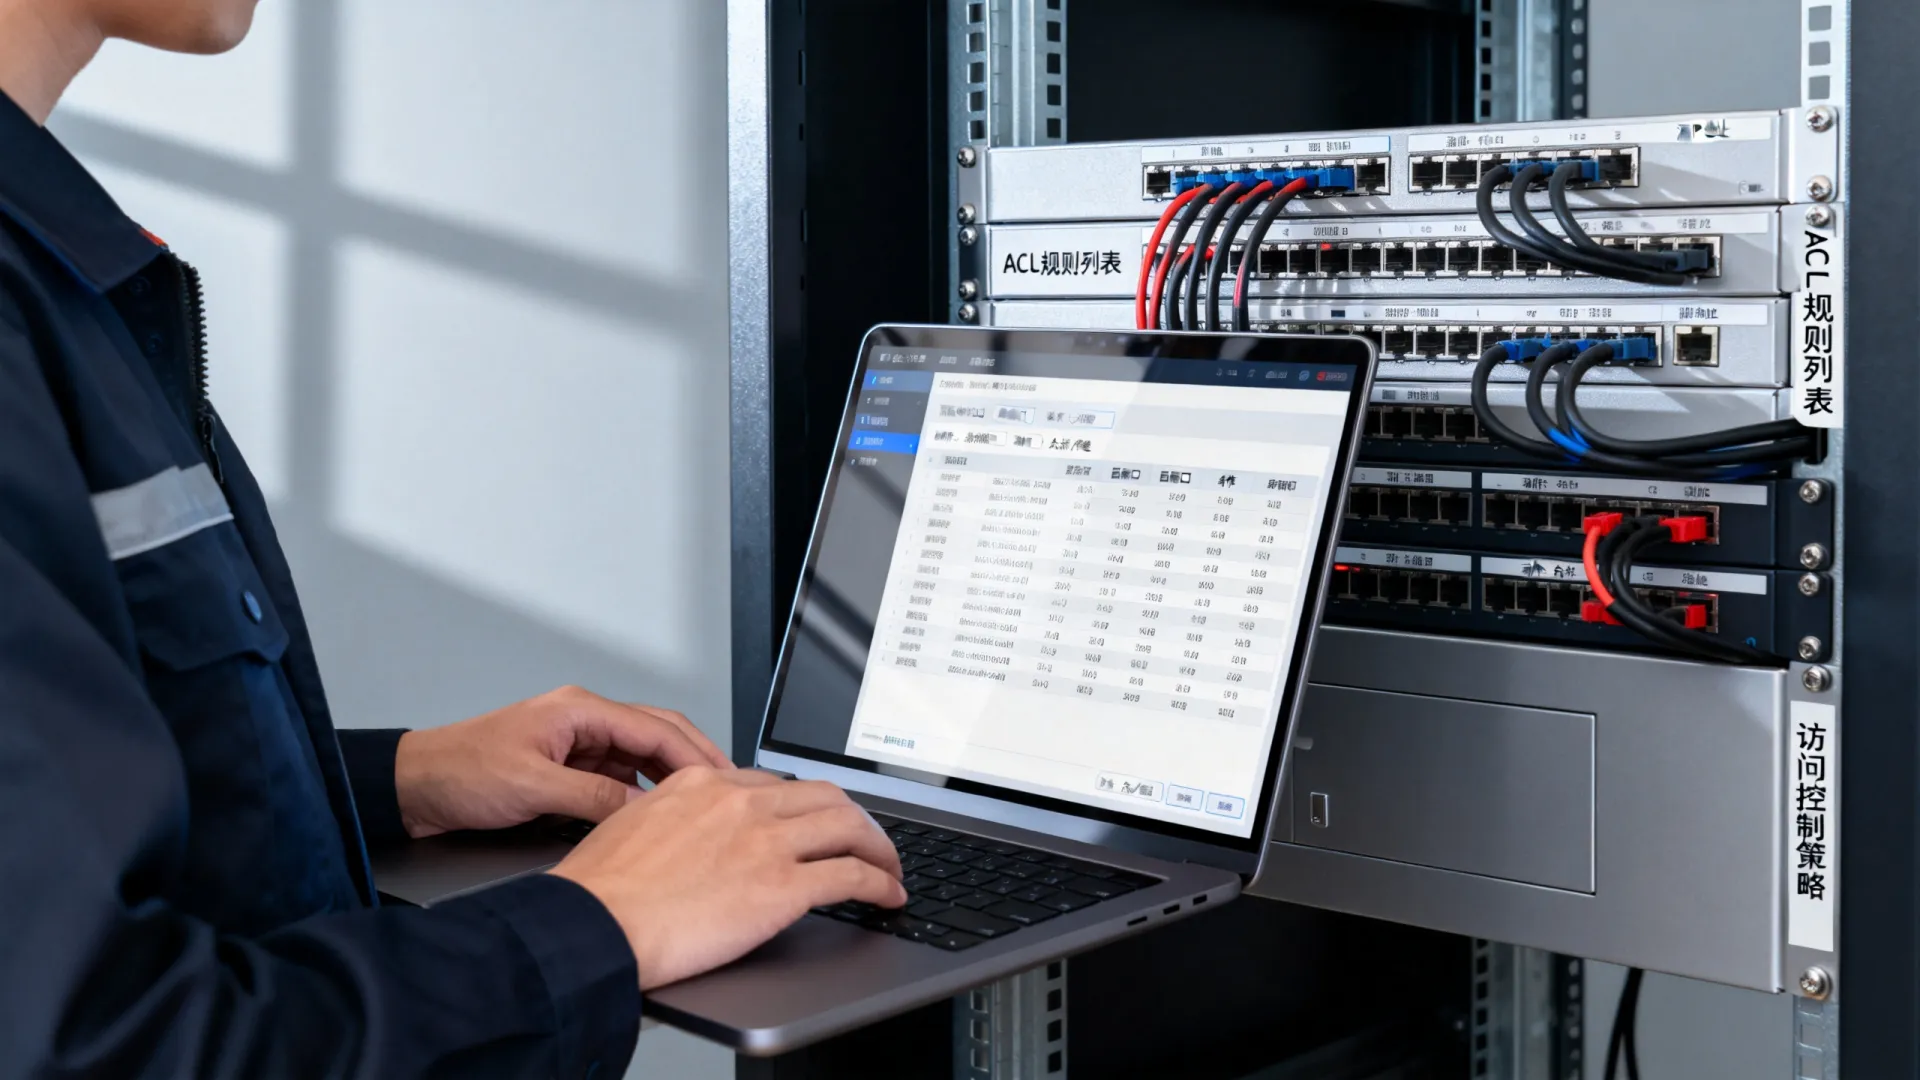
  • 需求分析:明确需要保护的业务系统、服务器及敏感数据,识别必要的访问路径(如员工访问内部服务器、公网用户访问Web服务)。
  • 最小权限原则:默认拒绝所有流量(deny any any),仅显式开放业务所必需的最小通信范围,这是ACL安全性的基石。
  • 逻辑拓扑考量:根据网络拓扑决定ACL的应用位置(入口或出口方向),以优化性能和安全效果。

科学的规则配置与优化

  • 顺序优化:将最频繁匹配的规则置于列表顶部,将针对特定协议/端口的精细规则置于宽泛规则之前,以提升处理效率。
  • 利用隐含拒绝:所有ACL末尾都有一条看不见的“拒绝所有”规则,务必清楚其存在,并可通过在末尾添加显式的deny any any并记录日志,以便审计。
  • 注释与文档:为每一条关键规则添加清晰的注释,说明其业务目的,并维护实时更新的ACL变更文档。

面向现代威胁的进阶应用

  • 基于时间的ACL:实现按时间段(如工作时间、维护窗口)的动态访问控制,增强灵活性。
  • 反射ACL:用于防范IP地址欺骗攻击,确保入站流量的源地址来自合法的内部网络范围。
  • 与安全服务联动:将ACL作为第一道防线,与入侵防御系统(IPS)、沙箱等高级安全服务协同,ACL先放行Web流量至IPS引擎进行深度检测。

独立见解:ACL在零信任与云环境中的演进

传统的边界ACL模型在云化和混合办公趋势下面临挑战,专业的网络安全部署应赋予ACL新的定位:

  • 零信任网络的微隔离关键:在零信任架构中,ACL是实现“微隔离”的核心技术,它不再仅仅部署在网络边界,而是深入到数据中心内部、虚拟机之间、甚至容器集群内部,实现东西向流量的精细控制,确保即使攻击者突破边界,横向移动也极为困难。
  • 云原生环境的适应性变革:在AWS安全组、Azure NSG、阿里云安全组等云平台中,ACL以“安全组”的形式重生,其本质仍是基于五元组的规则集,但管理方式更动态、更面向资源,最佳实践是采用“基础设施即代码”工具(如Terraform)进行版本化管理和自动化部署,确保安全策略与云资源同步伸缩。

专业解决方案:构建动态、可审计的ACL管理体系

为解决ACL静态配置僵化、难以应对复杂威胁的问题,提出以下整合解决方案:
防火墙acl应用

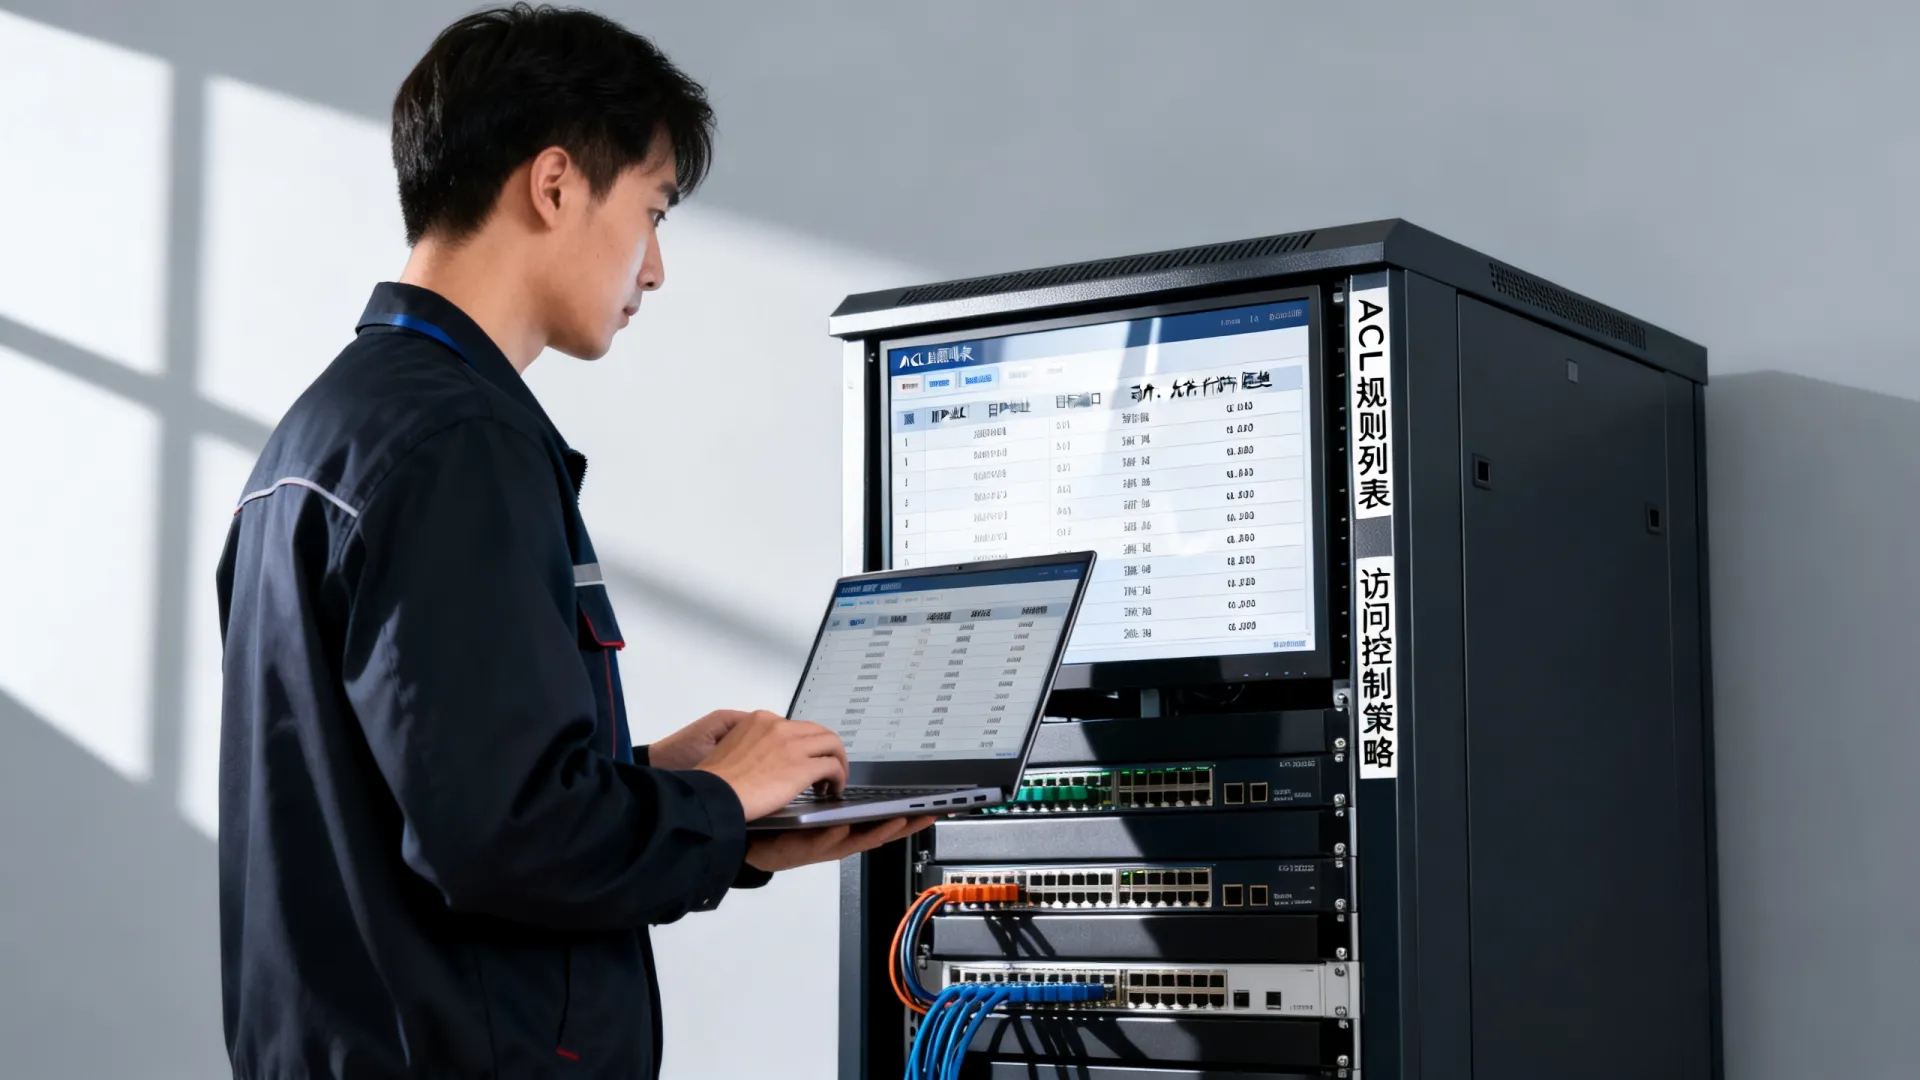
  1. 与身份系统集成:将ACL与AD/LDAP、IAM系统联动,实现基于用户或用户组的动态策略下发,仅当用户成功通过VPN认证后,其IP才被临时加入允许访问内网资源的ACL规则。
  2. 实施自动化编排:通过SIEM或SOAR平台,当检测到扫描或攻击行为时,自动触发工作流,在边界或内部防火墙上动态添加临时ACL规则以封锁恶意IP,实现主动防御。
  3. 建立持续审计流程:定期(如每季度)审查所有ACL规则,清理过期、冗余或无人认领的规则,利用防火墙的日志功能,分析被拒绝的流量日志,以发现误配置或潜在攻击尝试,并据此优化策略。

防火墙ACL是网络安全防御中经久不衰的基石技术,其价值不仅在于基础的流量过滤,更在于通过专业的设计、持续的优化以及与先进安全理念和技术的融合,构建起一道自适应、可生长、智能化的动态防御屏障,在日益复杂的网络威胁面前,深入理解和专业运用ACL,是每一个网络安全管理者的必备技能。

您在实际的网络管理中,是更倾向于使用传统命令行界面精细配置ACL,还是更依赖现代防火墙的图形化策略管理界面?在向云迁移的过程中,安全策略的迁移又遇到了哪些具体挑战?欢迎分享您的见解与实践经验。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/4851.html

赞 (0)
aspxnet空间揭秘,aspxnet究竟有何独特之处?
上一篇 2026年2月4日 13:57
ASP.NET获取网络时间戳的方法详解,哪种实现最有效?
下一篇 2026年2月4日 14:01

相关推荐

  • 惠州GPU服务器租用询价怎么选最划算,多少钱

    在惠州租用GPU服务器,询价前务必先锁定显卡型号和租用时长,当前市场主流配置日租价格普遍在百元至千元区间,包月租用能节省相当一部分成本,具体需要根据实际需求对比多家报价,惠州GPU服务器租用价格到底怎么算?显卡型号决定价格基准GPU服务器的价格主要由显卡决定,目前市场上常见的显卡包括:NVIDIA A100、H……

    2026年8月11日
    1000
  • 服务器温度过高怎么办?服务器监测软件推荐

    温度掌控,运维无忧的核心命脉服务器温度监测是数据中心和IT基础设施健康管理中不可妥协的基石,它超越了简单的读数,是预防灾难性故障、优化性能、延长设备寿命并保障业务连续性的关键防线,忽视温度管理,等同于在数据洪流中埋下随时可能引爆的性能炸弹, 温度失控:服务器性能与寿命的隐形杀手服务器内部CPU、GPU、内存、硬……

    2026年2月9日
    13800
  • 服务器开机内存错误怎么回事啊,服务器内存报错怎么解决

    服务器开机出现内存错误,核心结论通常指向硬件接触不良、内存条物理损坏、兼容性冲突或BIOS配置错误这四大主因,在极少数情况下,主板插槽故障或电源供电不稳也会导致此类问题,解决该问题应遵循“由软到硬、由简到繁”的排查逻辑,优先通过重新插拔和清洁触点解决,其次利用诊断工具进行精准定位,最后才考虑硬件更换, 核心原因……

    2026年3月27日
    12500
  • 服务器怎么备份网站,服务器备份网站数据的方法有哪些

    服务器备份网站的核心在于建立“全量+增量”的自动化备份机制,并严格执行“3-2-1备份原则”,即保留三个副本、使用两种不同介质、至少有一份异地备份,确保数据安全不仅仅是复制文件,更是一套包含定期验证、加密存储和灾难恢复演练的完整闭环体系, 只有当备份文件能够成功还原且数据完整时,备份操作才具有实际意义, 制定备……

    2026年3月21日
    10100
  • 维基解密Python怎么用?,怎么安装?

    用Python处理维基解密数据,核心流程是下载公开数据集、解析文档格式、进行文本挖掘和分析,涉及requests、pandas、jieba等库,但操作前必须确认数据使用符合当地法律要求,这篇文章会带你走一遍完整的技术路线,从环境搭建到实际分析,所有步骤都基于Python标准库和社区常用工具,不需要依赖任何第三方……

    2026年7月21日
    600
  • 服务器托管监控服务哪个品牌性价比最高,怎么选

    服务器托管监控的核心是建立一套覆盖硬件、网络、应用和告警的自动化监控体系,确保业务稳定运行并快速响应故障,为什么服务器托管监控必不可少服务器托管在IDC机房后,物理设备不再触手可及,运维人员无法每天巡检机柜,一旦出现硬件故障、网络中断或应用异常,如果没有监控系统主动发现,问题只能等到用户投诉或例行检查时才暴露……

    2026年7月30日
    500
  • 王者荣耀S5赛季有哪些服务器,哪个服务器好?

    王者荣耀的S5赛季早已落下帷幕,但其作为游戏历史上一个重要节点,它的服务器架构与现在的游戏体验息息相关,当年的服务器主要分为iOS区的“星耀”序列和安卓区的“数字”序列两大类,并基于运营商和地域进行了深入优化,S5赛季服务器大盘点:你的回忆属于哪一个?S5赛季(大约对应2016年底至2017年初)是王者荣耀从爆……

    服务器运维 2026年7月30日
    700
  • 服务器租用价格表怎么查最新价格,多少钱一个月?

    2026年服务器租用价格表的核心差异在于业务场景,明确需求后才能从繁杂报价中找到最优方案,2026年服务器租用价格表,多少钱一个月?价格表看似复杂,但拆开来看只有几个关键变量,服务器租用多少钱一个月,完全取决于你的业务性质,我们直接看最常见的三类场景,入门级配置:个人网站与轻量应用对于个人博客、小型展示站或测试……

    2026年7月24日
    700
  • 服务器怎么搭建git环境?Git服务器搭建详细教程

    在服务器上搭建Git环境是实现代码版本控制与团队协作开发的核心基础设施,搭建过程本质上是在Linux服务器上配置SSH协议、安装Git核心组件并初始化版本库的过程,一个稳定、安全的Git环境能够极大提升开发效率,保障代码资产安全,通过标准化的流程,我们可以在半小时内构建出具备权限管理、远程访问能力的私有代码仓库……

    2026年3月5日
    11900
  • 服务器搭建ddos怎么防御?高防服务器配置教程

    构建高防服务器环境以抵御DDoS攻击,核心结论在于构建“纵深防御”体系,而非依赖单一手段,有效的防御架构必须遵循“流量清洗+源头阻断+资源扩容”的三位一体原则,通过硬件防火墙、软件策略与高防节点的协同工作,实现从网络层到应用层的全方位屏蔽,企业及个人在运维过程中,必须摒弃“事后补救”的侥幸心理,转而建立“事前预……

    2026年3月7日
    13600

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注