SSL证书TLS加密套件配置
在构建高安全性的Web服务器架构时,TLS(Transport Layer Security)加密套件的配置不仅是通过SSL证书安装的第一步,更是决定数据传输安全性、性能以及合规性的核心环节,许多服务器管理员往往只关注证书是否安装成功,却忽视了加密套件(Cipher Suites)的协商机制,导致服务器在面对现代攻击时存在潜在漏洞,本文将从专业视角出发,深入解析TLS加密套件的配置逻辑、最佳实践以及针对2026年安全标准的优化建议。
为什么TLS加密套件配置至关重要?
SSL证书本身仅用于验证服务器身份并建立初始信任链,而真正负责数据加密传输的是TLS握手过程中协商出的加密套件,如果配置不当,即使拥有强效的SSL证书,服务器仍可能因支持过时或弱加密算法(如RC4、3DES或弱RSA密钥交换)而遭受降级攻击或中间人攻击。
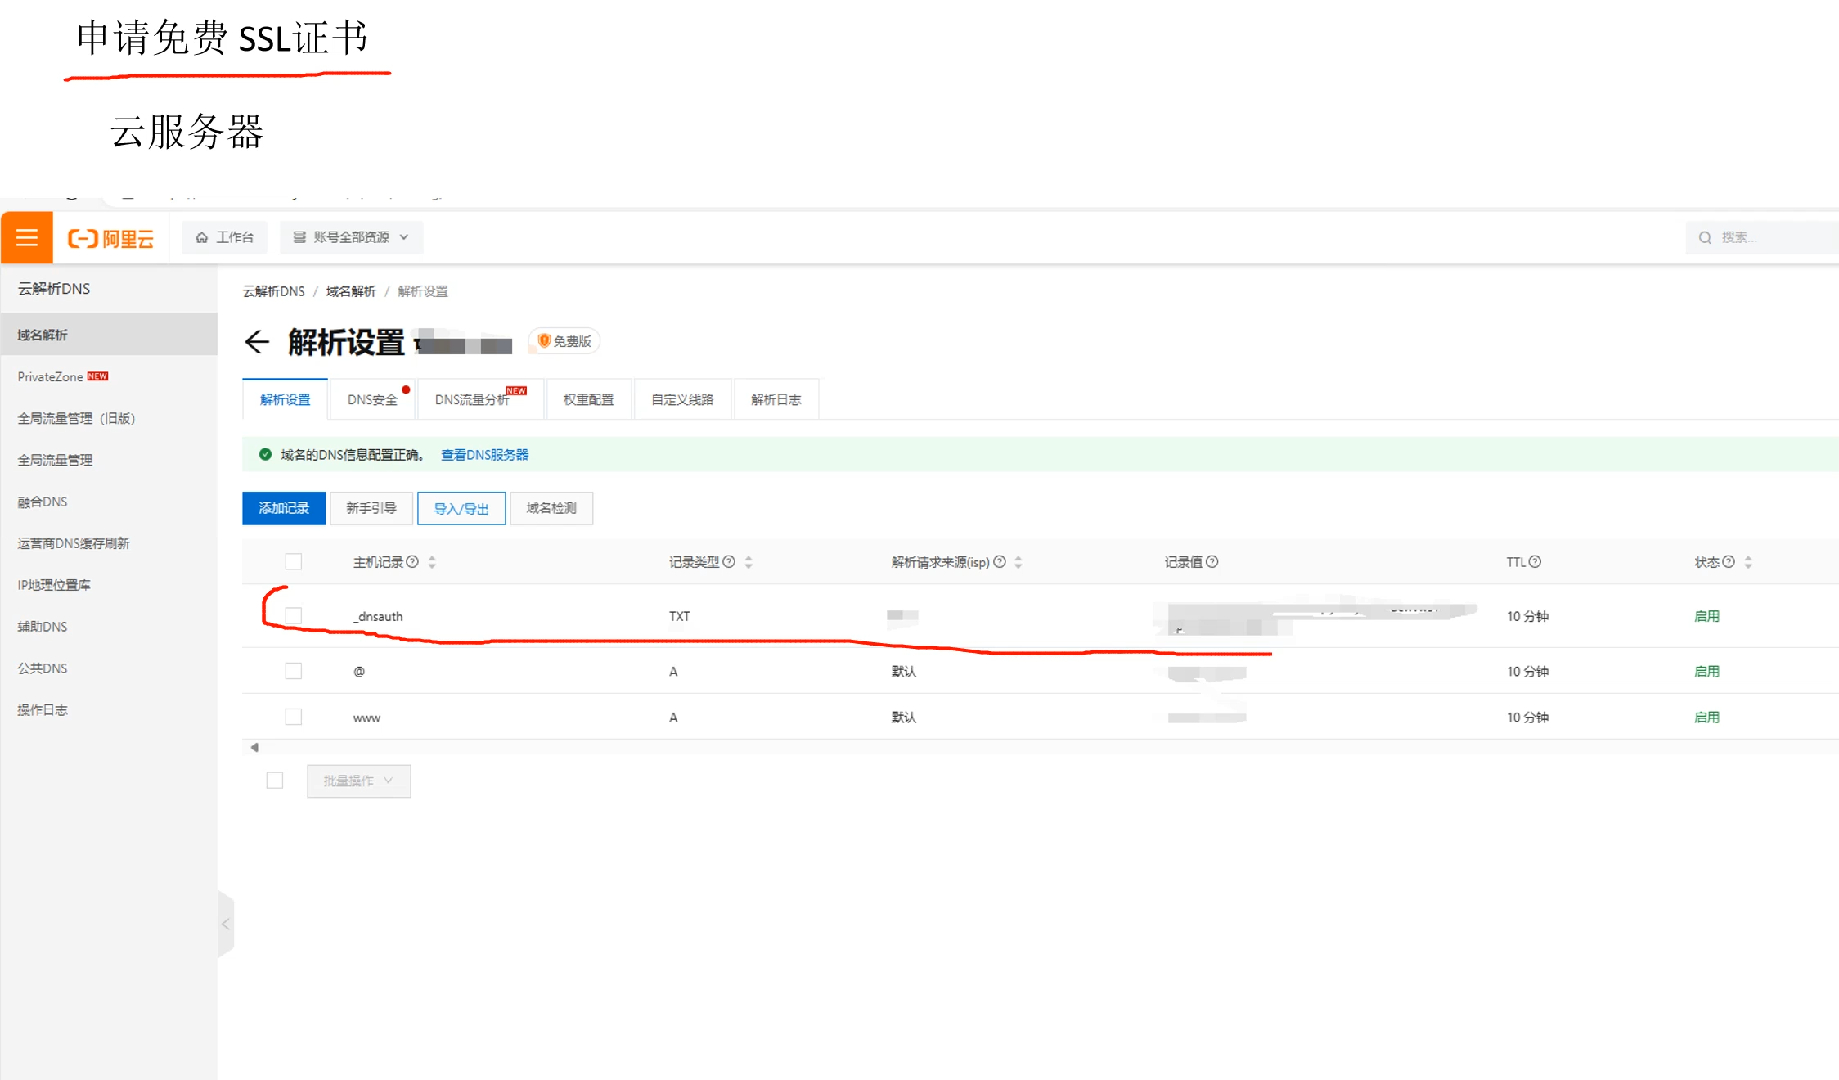
一个优秀的TLS配置应当遵循以下核心原则:
- 前向保密(Forward Secrecy):确保即使服务器私钥在未来泄露,过去的通信记录也无法被解密。
- 算法强度:仅启用AES-256-GCM、ChaCha20-Poly1305等现代、高强度的对称加密算法。
- 密钥交换安全:优先使用ECDHE(椭圆曲线迪菲-赫尔曼密钥交换)而非传统的RSA密钥交换。
主流Web服务器的TLS配置实战
不同的Web服务器软件拥有各自的配置语法,以下是针对Nginx、Apache和IIS三种主流环境的详细配置指南,旨在实现PCI DSS合规及高安全评分。
Nginx 配置示例
Nginx通过ssl_ciphers和ssl_prefer_server_ciphers指令控制加密套件,建议采用“服务器优先”策略,强制客户端使用服务器推荐的强加密套件。
server {
    listen 443 ssl http2;
    server_name yourdomain.com;
    ssl_certificate     /etc/nginx/ssl/yourdomain.crt;
    ssl_certificate_key /etc/nginx/ssl/yourdomain.key;
    # 启用前向保密,仅使用ECDHE密钥交换
    ssl_protocols TLSv1.2 TLSv1.3;
    # 定义强加密套件,优先使用GCM模式
    ssl_ciphers 'ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256';
    # 服务器优先选择加密套件
    ssl_prefer_server_ciphers on;
    # 添加HSTS头,强制HTTPS
    add_header Strict-Transport-Security "max-age=63072000; includeSubDomains; preload" always;
}
Apache HTTP Server 配置示例
Apache通过SSLProtocol和SSLCipherSuite指令进行配置,需要注意的是,Apache默认可能包含一些较旧的协议,必须显式禁用SSLv3、TLSv1.0和TLSv1.1。
<VirtualHost :443>
    ServerName yourdomain.com
    DocumentRoot /var/www/html
    SSLEngine on
    SSLCertificateFile /etc/apache2/ssl/yourdomain.crt
    SSLCertificateKeyFile /etc/apache2/ssl/yourdomain.key
    # 仅启用TLSv1.2和TLSv1.3
    SSLProtocol all -SSLv3 -TLSv1 -TLSv1.1
    # 配置强加密套件
    SSLCipherSuite ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256
    # 服务器优先
    SSLHonorCipherOrder on
</VirtualHost>
Microsoft IIS 配置示例
在Windows Server环境中,通常通过IIS管理器或PowerShell脚本配置,推荐使用Enable-TlsCipherSuite命令来精细控制。
# 禁用不安全的协议
Disable-TlsCipherSuite -Name "TLS_RSA_WITH_AES_128_CBC_SHA"
Disable-TlsCipherSuite -Name "TLS_RSA_WITH_AES_256_CBC_SHA"
# 启用推荐的现代加密套件
Enable-TlsCipherSuite -Name "TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384"
Enable-TlsCipherSuite -Name "TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256"
Enable-TlsCipherSuite -Name "TLS_AES_256_GCM_SHA384" # TLS 1.3
Enable-TlsCipherSuite -Name "TLS_AES_128_GCM_SHA256" # TLS 1.3
加密套件对比与安全等级评估
为了更直观地理解不同配置的安全性,下表列出了常见加密套件的评估结果。任何包含“CBC”模式(除GCM外)、“SHA1”哈希或“RSA”密钥交换的套件在2026年均被视为不安全或高风险。
| 加密套件示例 | 密钥交换 | 对称加密 | 认证哈希 | 前向保密 | 推荐等级 | 备注 |
|---|---|---|---|---|---|---|
ECDHE-RSA-AES256-GCM-SHA384 |
ECDHE | AES-256-GCM | SHA384 | 是 | 极高 | 当前黄金标准 |
ECDHE-RSA-CHACHA20-POLY1305 |
ECDHE | ChaCha20 | Poly1305 | 是
|
极高 | 移动端性能优异 |
ECDHE-RSA-AES128-GCM-SHA256 |
ECDHE | AES-128-GCM | SHA256 | 是 | 高 | 兼容性好,安全性足够 |
RSA-AES256-GCM-SHA384 |
RSA | AES-256-GCM | SHA384 | 否 | 中 | 无前向保密,不推荐 |
ECDHE-RSA-AES128-SHA256 |
ECDHE | AES-128-CBC | SHA256 | 是 | 低 | CBC模式存在填充预言攻击风险 |
RC4-SHA |
RSA | RC4 | SHA1 | 否 | 禁止 | 严重漏洞,必须禁用 |
2026年安全趋势与合规性检查
随着计算能力的提升和量子计算研究的深入,传统的RSA 2048位密钥在长期安全性上面临挑战,虽然量子计算机尚未大规模普及,但“现在收集,以后解密”(Harvest Now, Decrypt Later)的攻击策略使得长期敏感数据面临风险,在2026年的服务器部署中,建议采取以下进阶措施:
- 全面转向TLS 1.3:TLS 1.3移除了所有不安全的旧算法,简化了握手过程,显著提升了连接速度和安全性,确保您的服务器和客户端均支持TLS 1.3。
- 密钥长度升级:对于RSA证书,建议逐步过渡到4096位密钥,或更推荐地,全面采用ECC(椭圆曲线证书),如P-256或P-384曲线,其在提供同等安全性的同时,计算开销更低。
- 自动化配置检查:手动配置容易出错,建议定期使用Qualys SSL Labs或TestSSLServer等专业工具进行扫描,确保配置符合最新的安全基线。
限时优惠活动:企业级SSL与配置优化服务
为了帮助更多企业提升网络安全水位,我们特别推出2026年度SSL证书配置优化专项活动,本次活动旨在为中小企业提供从证书选购到服务器配置的一站式解决方案。
活动时间
2026年1月1日 至 2026年12月31日
活动优惠详情
| 服务套餐 | 原价 | 活动优惠价 | 适用场景 | |
|---|---|---|---|---|
| 基础安全包 | ¥800/年 | ¥399/年 | DV SSL证书 + 基础TLS配置模板 | 个人博客、小型官网 |
| 企业标准包 | ¥2500/年 | ¥1280/年 | OV SSL证书 + 专业TLS套件调优 + HSTS配置 | 电商平台、企业门户 |
| 旗舰护航包 | ¥5000/年 | ¥2600/年 | EV SSL证书 + 全栈加密优化 + 24/7安全监控 + 漏洞修复 | 金融、医疗、高敏感数据行业 |
参与方式
- 访问官网选择对应的SSL证书类型。
- 在结算页面输入优惠码:SECURE2026。
- 下单后,我们的安全工程师将在24小时内为您提供免费的TLS加密套件配置咨询与调试服务,确保您的服务器获得A+评级。
常见问题解答
Q: 配置TLS加密套件会影响网站访问速度吗?
A: 正确配置TLS 1.3和现代加密套件(如AES-GCM)实际上会提升握手速度,减少往返次数,只有配置过时或错误的套件才会导致性能下降。
Q: 我的服务器是IIS,如何检查当前支持的加密套件?
A: 您可以使用PowerShell运行Get-TlsCipherSuite命令,或访问在线SSL测试工具输入您的域名进行扫描。
Q: 优惠活动是否支持自定义配置?
A: 是的,旗舰护航包包含一对一的技术支持,可根据您的业务需求定制特定的加密策略。
安全无小事,配置是关键,立即行动,为您的服务器穿上2026年最强安全铠甲。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/482852.html