在Linux服务器上创建用户是权限管理的基础操作,核心命令为useradd配合passwd设置密码,而Windows Server则通过“计算机管理”或PowerShell的New-LocalUser cmdlet完成,关键在于根据业务场景选择最小权限原则。
服务器安全的第一道防线并非防火墙,而是账户体系的严谨性,许多运维新手习惯使用root账户直接操作,这就像让访客拿着家里所有钥匙随意进出,一旦系统被攻破,攻击者将获得最高控制权,数据泄露风险呈指数级上升,建立规范的账户创建流程,不仅是技术动作,更是安全合规的底线。
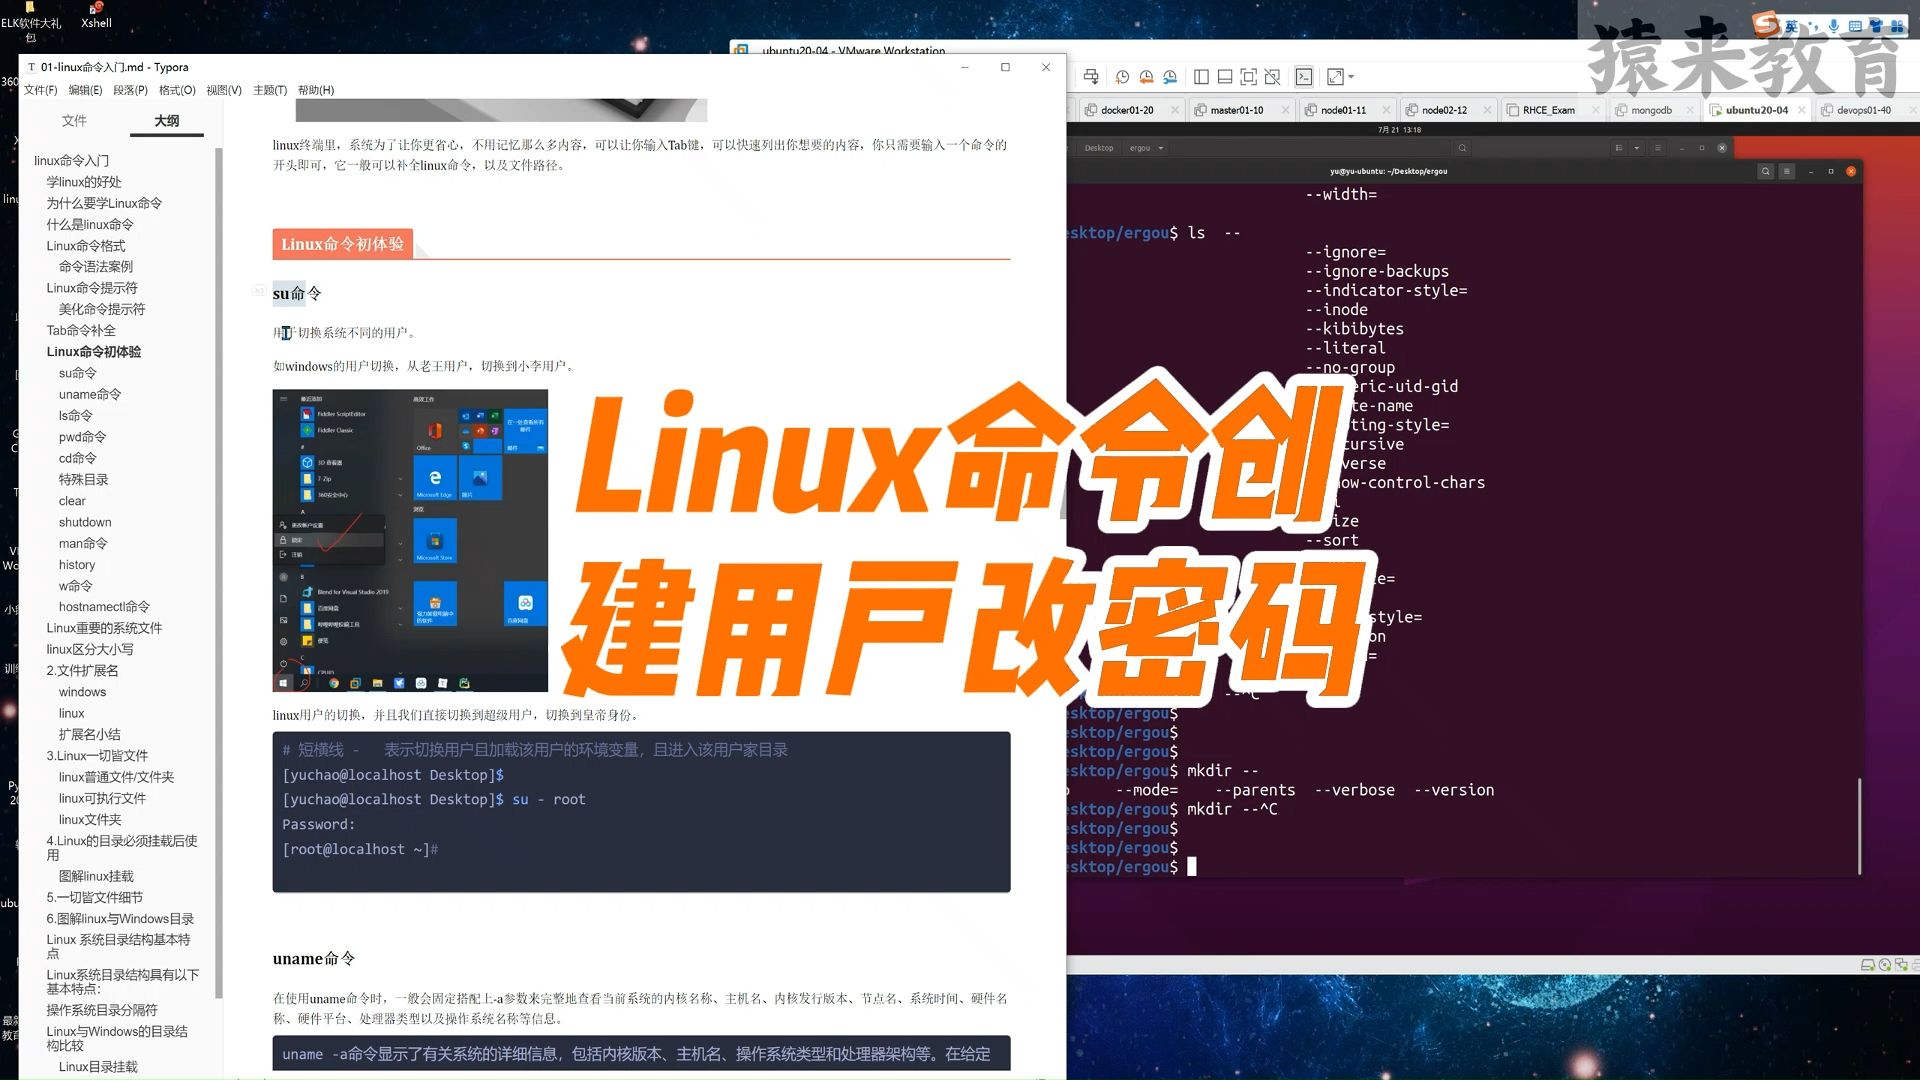
Linux环境下的用户创建实战
Linux系统以其灵活性和安全性著称,但其命令行操作对初学者存在一定门槛,在Linux中,创建用户不仅仅是生成一个名字,更是分配资源配额、设定登录权限和审计追踪的关键步骤。
基础命令与参数解析
最通用的创建命令是useradd,它背后隐藏着一套复杂的配置逻辑,包括读取/etc/login.defs文件来确定默认UID范围、默认Shell以及主目录路径。
- 创建基本用户:执行
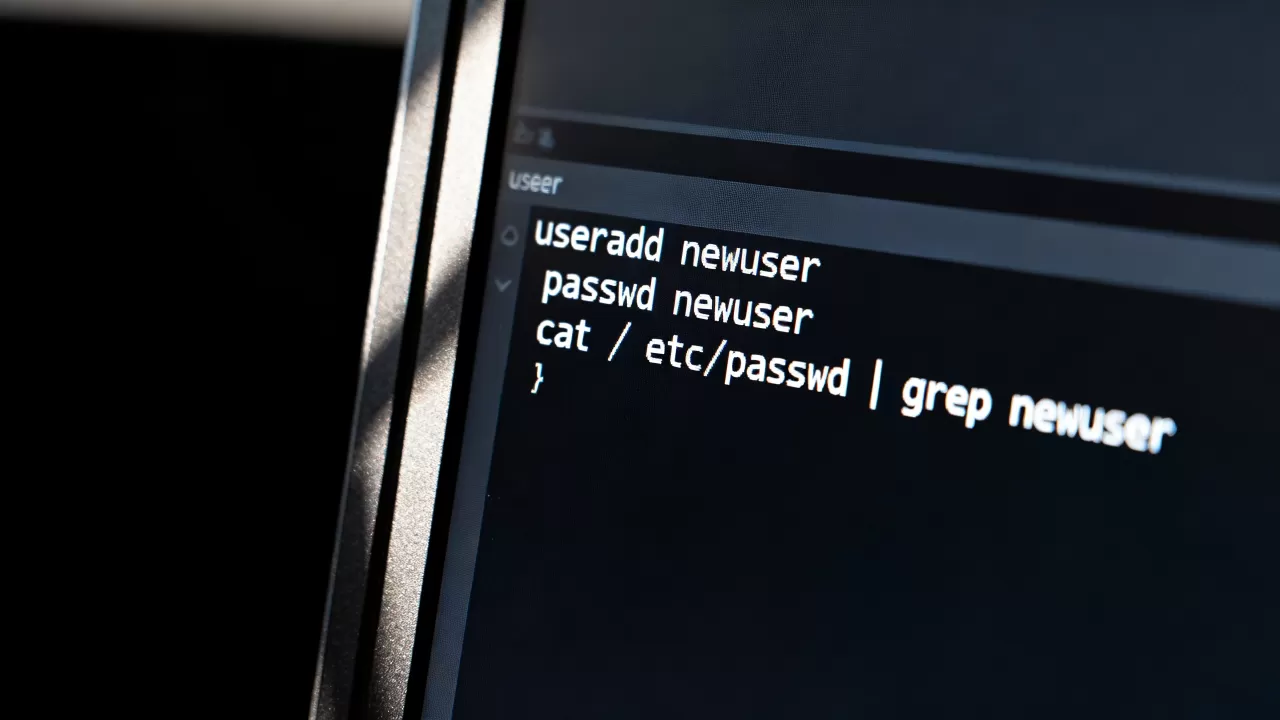
sudo useradd -m username,其中-m参数至关重要,它会自动创建用户的主目录/home/username,若省略此参数,用户登录后可能发现没有家目录,导致配置文件无法加载,引发诸多异常。 - 指定Shell类型:默认情况下,系统可能分配
/bin/bash或/bin/sh,若需限制用户仅使用SFTP而不允许SSH登录,可指定/usr/sbin/nologin或/bin/false。 - 设置密码:用户创建后处于锁定状态,必须通过
sudo passwd username为其设置初始密码,建议强制要求首次登录修改密码,以增强安全性。
权限分配与sudo配置
创建用户只是第一步,赋予其适当的权限才是核心,业内专家指出,遵循最小权限原则能显著降低内部威胁风险。
添加至sudo组
在Debian/Ubuntu系统中,将用户加入sudo组即可拥有管理员权限:sudo usermod -aG sudo username
在CentOS/RHEL系统中,通常加入wheel组:sudo usermod -aG wheel username
精细化sudo权限控制
直接赋予sudo权限过于宽泛,更安全的做法是编辑/etc/sudoers文件(使用visudo命令),为特定用户定义允许执行的命令,允许用户dev仅重启Ngin服务:dev ALL=(ALL) NOPASSWD: /usr/sbin/service nginx restart
这种配置方式避免了因误操作导致系统崩溃的风险,是生产环境中的标准实践。
Windows Server账户管理策略
相较于Linux的命令行风格,Windows Server提供了图形化界面和强大的PowerShell支持,适合习惯Windows生态的管理员。
图形界面操作路径
对于日常运维,图形界面直观且不易出错。
- 打开“服务器管理器”,点击“工具”菜单,选择“计算机管理”。
- 展开“本地用户和组”,右键点击“用户”,选择“新用户”。
- 填写用户名、全名和密码,务必勾选“用户下次登录时须更改密码”,并取消“用户不能更改密码”选项,以便后续维护。
PowerShell自动化创建
在大规模部署或自动化脚本场景中,PowerShell是更高效的选择,使用New-LocalUser cmdlet可以一行代码完成创建。
New-LocalUser -Name "TestUser" -NoPassword -FullName "Test User" -Description "Created via PowerShell"
若需设置密码,需结合ConvertTo-SecureString将明文转换为安全字符串:
$Password = ConvertTo-SecureString "YourPassword123!" -AsPlainText -ForceNew-LocalUser -Name "TestUser" -Password $Password -FullName "Test User"
跨平台安全最佳实践对比
不同操作系统在用户管理上各有侧重,理解其差异有助于构建混合云环境下的统一安全策略。
| 特性 | Linux (useradd) | Windows Server (New-LocalUser) |
|---|---|---|
| 主要配置源 | /etc/passwd, /etc/shadow |
SAM数据库, Active Directory |
| 权限模型 | 基于UID/GID和sudoers文件 | 基于SID和ACL访问控制列表 |
| 密码策略 | 依赖PAM模块配置 | 依赖组策略对象(GPO) |
| 审计日志 | /var/log/auth.log |
事件查看器 -> 安全日志 |
密码复杂度与过期策略
无论使用哪种系统,弱密码都是最大的安全漏洞。
在Linux中,通过编辑/etc/pam.d/common-password,可以强制要求密码包含大小写字母、数字和特殊字符,配置pam_pwquality.so模块:password requisite pam_pwquality.so retry=3 minlen=12 difok=3
在Windows中,通过组策略编辑器(gpedit.msc)导航至“计算机配置 -> Windows设置 -> 安全设置 -> 账户策略 -> 密码策略”,可设置最小长度、密码历史记忆数量以及最大有效期。
账户锁定机制
防止暴力破解的关键在于账户锁定。
Linux通常使用faillock或pam_tally2模块,配置连续5次失败登录锁定账户30分钟:auth required pam_faillock.so preauth silent audit deny=5 unlock_time=1800
Windows则直接在密码策略中设置“账户锁定阈值”和“重置账户锁定计数器”时间。
常见问题与排查指南
服务器创建用户常见疑问解答
Q1: 创建用户后无法SSH登录,提示Permission denied,如何排查?
这通常涉及SSH配置或用户状态问题,首先检查/etc/ssh/sshd_config文件,确保PermitRootLogin和PasswordAuthentication设置正确,确认用户是否被加入AllowUsers或DenyUsers列表,检查用户主目录权限,若主目录权限过于开放(如777),OpenSSH出于安全考虑会拒绝登录,修复命令:chmod 755 /home/username。
Q2: 如何在Linux中创建一个不允许登录但可用于运行服务的专用账户?
这是运维中的常见场景,用于隔离服务权限,使用useradd时指定-s /usr/sbin/nologin或-s /bin/false。sudo useradd -r -s /usr/sbin/nologin -d /var/www/html -M mywebuser
参数-r表示创建系统账户,-M表示不创建主目录,该账户无法通过密码登录,但可被服务进程以该身份运行,实现权限隔离。
Q3: 忘记管理员密码,如何重置服务器用户密码?
若拥有物理控制台或云服务商提供的VNC访问权限,可在启动时进入单用户模式或救援模式,对于Linux,在GRUB菜单按e编辑启动项,在linux行末尾添加init=/bin/bash,挂载根文件系统为读写模式后,使用passwd root重置密码,对于Windows Server,可使用安装介质启动,在命令提示符下使用net user administrator NewPassword命令重置。
服务器用户管理看似基础,实则关乎系统安危,从Linux的精细权限控制到Windows的策略化管理,核心逻辑始终一致:最小权限、强制复杂度、严格审计,掌握这些实操步骤,不仅能提升运维效率,更能为业务数据筑起坚固的防线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/482828.html